Son güncelleme: · İlk yayın: 01.11.2026 · Hazırlayan: Av. Ahmet Karaca, İstanbul Barosu (Sicil No 92414) · Baro levhasında doğrula
- İzleme cüzdanı yalnızca bir adresle eklenir; özel anahtar veya kurtarma ifadesi istenmediği için bu cüzdandan gönderim yapılamaz.
- Blok gezgininde aynı bakiyeyi görmek mülkiyeti kanıtlamaz; gezgin adresin içeriğini gösterir, adresin kimin kontrolünde olduğunu göstermez.
- Kesin test, gönderdiğiniz ödemenin TXID’sindeki alıcı adresi uygulamada izlenen adresle harf harf karşılaştırmaktır.
- Alıcı adres izlenen adresle aynı çıksa bile cüzdan View-Only ise para, kontrolü sizde olmayan bir adrese gitmiştir; bu adres failin kendi adresi ya da bir borsadaki hesabının yatırma adresi olabilir.
- USDT gönderiminde blok gezgininin üst satırında çoğu zaman token kontratı görünür; asıl alıcı token transferi bölümündedir.
- Gerçek ağ ücreti, gönderen cüzdanın kendi ETH veya TRX varlığıyla ağa ödenir; hiçbir kişiye ya da IBAN’a ödenmez.
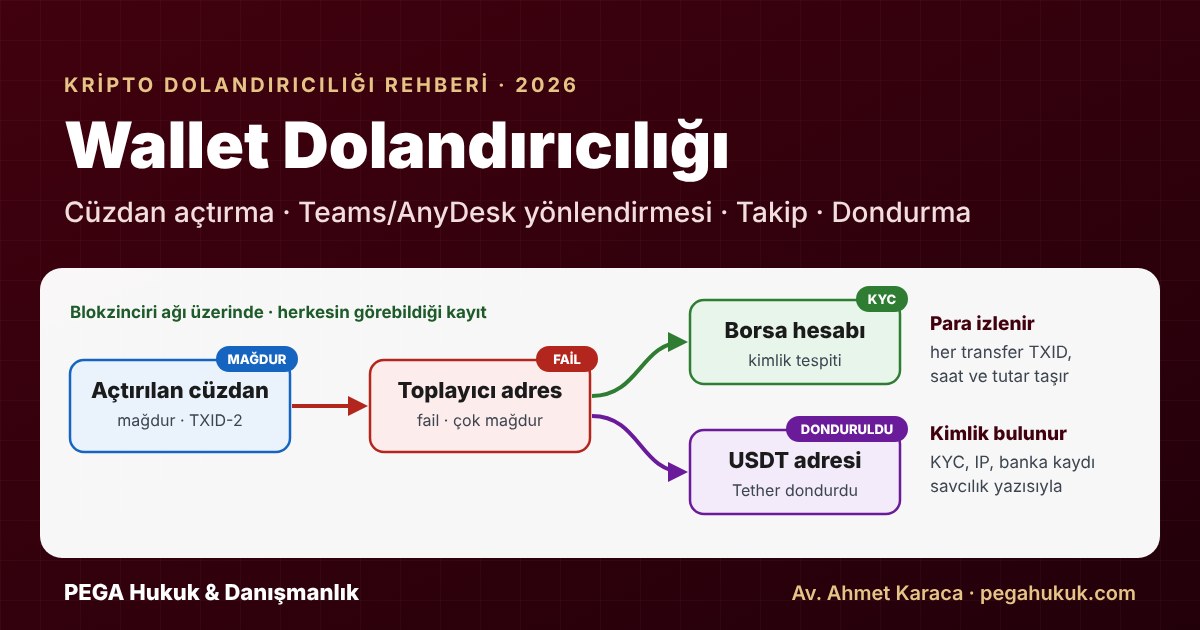
- Banka havalesinin sonraki akışı banka cevabı gelene kadar görünmezken, kripto transferi TXID ile blokzinciri ağı üzerinde herkesçe izlenebilir; takip banka cevabını beklemeden başlar.
Trust Wallet’ta bir cüzdanın yanında “View-Only” yazıyor, ekranda yüksek bir bakiye görünüyor ama Gönder düğmesi çalışmıyorsa, o bakiye size ait değildir. İzleme cüzdanı (watch-only), blokzinciri ağı üzerindeki herhangi bir adresin bakiyesini yalnızca okur; o adresten para göndermek için gereken anahtar uygulamanızda hiç bulunmaz.
İzleme cüzdanı dolandırıcılığında “aktivasyon”, “kilit açma”, “vergi” ya da “AML doğrulaması” adıyla istenen hiçbir ödeme bu bakiyeyi size geçirmez; her ödeme yalnızca kaybı büyütür. Gerçek kaybınız ekrandaki rakam değil, bugüne kadar gerçekten gönderdiğiniz paradır ve o paranın izi blokzinciri ağı üzerinde ya da banka kayıtlarında durur.
Şimdi yapılacak iş ücretsizdir: ödemeyi durdurun, uygulamayı silmeden ekranı kaydedin ve gönderdiğiniz her ödemenin dekontunu ya da işlem kimliğini (TXID) bir araya getirin. Aşağıdaki test, hiçbir şey göndermeden ve kimseye haber vermeden paranızın gerçekte hangi adrese gittiğini gösterir.
Trust Wallet’ta “View-Only” (only watch) yazıyorsa param var mı?
Hayır. “View-Only” etiketli cüzdan, blokzinciri ağı üzerindeki bir adresin bakiyesini ve işlemlerini yalnızca gösterir; harcama yetkisi vermez. Trust Wallet, bu cüzdanın gönderme, takas ve çekim yapamadığını ve hiçbir ücret, doğrulama ya da destek görüşmesiyle harcanabilir cüzdana dönüştürülemeyeceğini kendi destek sayfasında yazar.
Uygulamada izleme cüzdanı eklemek için istenen tek bilgi bir adrestir. Trust Wallet’ın İngilizce arayüzünde yol şöyledir: ayarlar (dişli simgesi) › Wallets › artı (+) › Add existing wallet › View-only wallet › ağ seçimi › adresi yapıştırma › Confirm. Gizli anahtar veya kurtarma ifadesi (seed phrase) sorulmaz; Türkçe arayüzde ve yeni sürümlerde menü adları farklı görünebilir.
Aynı destek sayfası, izleme cüzdanındaki varlığa yalnızca o adresin kurtarma ifadesini veya özel anahtarını elinde tutan kişinin erişebileceğini belirtir. Anahtarını donanım cüzdanında kendiniz sakladığınız bir adresi izlemeye almışsanız bakiye sizindir; dolandırıcılık kurgularında ise mağdurun elinde böyle bir anahtar hiç bulunmaz.
Tuzak şuradadır: ekrandaki adres gerçektir ve bakiye de çoğu zaman gerçektir. Aynı adres blok gezgininde (Tronscan, Etherscan, BscScan) arandığında aynı rakam çıkar ve mağdur “kontrol ettim, para orada” diye rahatlar. Oysa blok gezgini bir adreste ne olduğunu gösterir, o adresi kimin kontrol ettiğini göstermez. Kontrol, adresin özel anahtarına ya da bu anahtarı üreten 12 kelimelik kurtarma ifadesine sahip olan kişidedir.
Gönder düğmesi neden pasif?
“Bakiye görünüyor ama çekemiyorum” sorusunun teknik cevabı imzadır. Blokzinciri ağı üzerinde bir adresten çıkan her işlem, o adres üzerinde yetkili bir anahtarla (sıradan bir cüzdanda o adresin özel anahtarıyla) imzalanır ve imzasız işlemi ağ kabul etmez; izleme cüzdanında anahtar olmadığı için uygulama imza atamaz ve gönderim düğmelerini kapatır. Trust Wallet’ın Eylül 2026 tarihli destek makalesine göre bu cüzdanlar “View-Only” etiketiyle işaretlenir; Gönder (Send), Takas (Swap) ve Al (Receive) düğmeleri pasiftir.
Etiketin metni ve düğmelerin görünümü sürüme göre değişebilir; kullanıcılar zaman zaman “watch-only” ya da “view mode only” ifadeleriyle karşılaşır. Değişmeyen şey, anahtar olmadan imza atılamamasıdır.
Aynı uygulamada iki cüzdan olabilir mi?
Evet. Trust Wallet’ta aynı uygulamada birden çok cüzdan tutulabilir. Fail, sizin kendi oluşturduğunuz cüzdanın yanına bir izleme cüzdanı ekleyip ekranı o cüzdana geçirmiş olabilir; bu durumda gerçek cüzdanınız küçük bakiyesiyle listede durur, gözünüzün önündeki ise başkasının adresidir. Ayarlardaki cüzdan listesini açın ve her cüzdanın adına ve etiketine ayrı ayrı bakın.
- İzleme cüzdanı (watch-only / view-only wallet)
Bir adresin bakiyesini ve işlemlerini anahtarsız gösteren cüzdan kaydı. Para gönderemez, takas yapamaz.
- Kurtarma ifadesi (seed phrase, recovery phrase)
Cüzdanın anahtarlarını üreten, çoğunlukla 12 kelimelik dizi. Bu kelimeleri bilen kişi cüzdandaki varlıkları taşıyabilir.
- İşlem kimliği (TXID, transaction hash)
Blokzinciri ağı üzerindeki her işleme verilen benzersiz kod. Blok gezgininde aranınca gönderen, alıcı, tutar ve zaman görünür.
- Blok gezgini (block explorer)
Blokzinciri ağı üzerindeki kayıtları herkese açık gösteren site: TRON için Tronscan, Ethereum için Etherscan, BNB Smart Chain için BscScan.
- Kontrat adresi (contract address)
Bir token’ı tanımlayan adres. Ad, simge ve logo herkesçe kopyalanabilir; gerçek USDT’yi ayıran, ihraççının yayımladığı kontrat adresidir.
Hiçbir şey göndermeden param o cüzdana gitti mi, nasıl anlarım?
Gerçekten gönderdiğiniz ödemenin işlem kimliğini (TXID) blok gezgininde açar ve alıcı adresini, uygulamada izlenen adresle harf harf karşılaştırırsınız. Bu kontrol ücretsizdir, hesap açmayı gerektirmez ve kimseye haber vermeden yapılır; sonucu, ekrandaki bakiyeden bağımsız olarak paranızın blokzinciri ağı üzerinde gerçekte hangi adrese ulaştığını gösterir.
- Ödemelerinizi kanala göre ayırın. Banka havalesi veya FAST ile gönderdiğiniz paranın TXID’si olmaz; kanıtı dekonttur ve bu para kripto ağına hiç girmemiş olabilir. Borsa hesabınızdan bir adrese çekim yaptıysanız ya da kendi cüzdanınızdan transfer ettiyseniz, her ödemenin bir TXID’si vardır.
- TXID’yi bulun. Trust Wallet’ta ana ekrandaki geçmiş (History) bölümünden işleme dokunun ve “View on block explorer” seçeneğiyle işlemi blok gezgininde açın. Menü adları sürüme göre değişebilir. Borsadan yapılan çekimde TXID genellikle çekim kaydının ayrıntısında yer alır; bulamazsanız borsadan işlem geçmişi ve kayıt talebi yolunu kullanabilirsiniz.
- Doğru ağın blok gezginini açın. TRC-20 USDT için Tronscan, ERC-20 için Etherscan, BEP-20 için BscScan kullanılır. TXID’yi arama kutusuna yapıştırın; işlem bulunamıyorsa ya ağ yanlıştır ya da size gösterilen kayıt ağda yoktur. Tronscan’de adım adım sorgulama Tronscan ile USDT sorgulama rehberinde gösterilir.
- Alıcıyı doğru satırdan okuyun. USDT gibi bir token gönderildiğinde işlemin üstteki alıcı satırında çoğu zaman token kontratının adresi görünür; Etherscan bu satırı “Interacted With (To)” diye adlandırır. Parayı alan asıl adres, sayfanın token transferi bölümündedir (Etherscan’de “ERC-20 Tokens Transferred”); Tronscan’de de token transferi ayrıntısında yer alır. Alan adları sürüme göre değişebilir.
- Alıcı adresi izlenen adresle karşılaştırın. İzlenen adres, izleme cüzdanı eklenirken yapıştırılan adrestir; çoğu zaman yazışmalarda “cüzdanınıza ekleyin” denilerek gönderilmiş bir mesajda durur. İki adresi baştan sona, her karakteriyle karşılaştırın; ilk ve son birkaç karakterin benzemesi yetmez, çünkü adres zehirlemesi tam olarak bu benzerliğe dayanır. Adres elinizde yoksa cihazı silmeden saklayın; teknik inceleme bu bilgiyi uygulama kayıtlarında arar.
- İzlenen adresin geçmişine bakın. Adresi blok gezgininde açın ve üç soruyu cevaplayın: Sizin TXID’niz bu adresin işlem listesinde var mı? Ekrandaki bakiye hangi token’a ait ve kontrat adresi Tether’in resmî listesindeki adresle (TRON’da TR7NHqjeKQxGTCi8q8ZY4pL8otSzgjLj6t, Ethereum’da 0xdac17f958d2ee523a2206206994597c13d831ec7) aynı mı? Bu adresten sizin imzalamadığınız çıkışlar var mı?
Test sonucunu nasıl okumalıyım?
Karşılaştırma üç sonuçtan birini verir. İlk ikisinde gönderdiğiniz paranın sizin kontrolünüzde olmadığı anlaşılır; üçüncüsünde ise çekememenin sebebi izleme cüzdanı değildir ve çoğu zaman başka bir hileye dayanır.
| Sonuç | Anlamı | Sonraki adım |
|---|---|---|
| Alıcı adres, izlenen adresten farklı | Para izlenen adrese hiç gitmedi; failin verdiği başka bir adrese gitti. Ekrandaki bakiyenin sizin ödemenizle ilgisi yoktur. | İz, TXID’nizdeki alıcı adresten başlar. Bakiye zarara yazılmaz. |
| Adres aynı; cüzdan “View-Only” ya da kelimeler size hazır verildi | Para o adrese gitti ama anahtar sizde değil ya da yalnız sizde değil; adresi anahtarı elinde tutan kontrol eder: çoğu dosyada fail ya da failin hesabının bulunduğu bir borsa. Yatırdığınız tutarın ekranda belirmesi güven vermek için kurgulanır. | Adresten çıkan transferler takibin başlangıcıdır; adres bir borsanın yatırma adresiyse kimlik o borsadan istenir. |
| Adres aynı, 12 kelimeyi siz oluşturdunuz ve kimse görmedi | Adres sizin olabilir; çekememenin nedeni başkadır. | Token kontratını, TRON hesap izinlerini ve ağ ücretini kontrol edin. |
İzleme cüzdanıyla kurulan yatırım kurgusunu Trust Wallet, Temmuz 2026’da güncellenen uyarı yazısında tarif eder. Dolandırıcı, cüzdanın “madencilik” veya “yatırım” için özel olarak ayarlandığını söyler ve kendi verdiği adrese para yatırılmasını ister. Ardından izleme cüzdanı olarak eklenmiş adrese varlık gönderilir; mağdur, yatırdığı paranın cüzdanına geldiğini sanır, ama bu varlık anahtar olmadan harcanamaz.
İkinci işaret: cüzdan uygulamaya nasıl girdi?
Testten bağımsız ikinci soru, cüzdanın uygulamaya hangi yolla eklendiğidir. Üç ihtimalin her birinin anlamı farklıdır.
Yalnızca bir adres yapıştırıldıysa (failin yönlendirmesiyle sizin elinizle ya da uzaktan erişimle failin kendisi tarafından), ortaya çıkan şey izleme cüzdanıdır. Size bir “depozit adresi” veya QR kod gönderilip oraya para yatırmanız istendiyse, o adres sizin cüzdanınızın değil, failin adresidir.
12 kelime size hazır verildiyse (“bu sizin hesabınız, bu kelimelerle giriş yapın”), cüzdan gerçek bir cüzdandır ama anahtarı ilk üreten kişi de bilir. Trust Wallet, başkasının verdiği kurtarma ifadesinin kullanılmamasını açıkça uyarır; o kişi cüzdandaki varlıkları istediği an taşıyabilir.
Cüzdanı “yeni cüzdan oluştur” seçeneğiyle siz kurduysanız, adres sizin olabilir. Trust Wallet kurulum sırasında yedeklemeyi zorunlu tutmayabildiği için kelimeleri o an görmemiş olmanız tek başına ölçüt değildir; asıl soru, kelimelerin ekran paylaşımında, fotoğrafta veya bir mesajda başkasına görünüp görünmediğidir.
Dolandırıldığımı anladım, şimdi ne yapmalıyım?
Önce ödemeyi durdurun, sonra delili koruyun, ardından bankaya ve savcılığa başvurun. Bu sıra önemlidir: ödeme her gün yeni bir bahaneyle istenir, delil ise uygulama silindiğinde veya cihaz sıfırlandığında kaybolabilir. Aşağıdaki adımların hiçbiri faile para ya da bilgi vermenizi, ücretli bir hizmet almanızı gerektirmez.
- Ödemeyi durdurun. İzleme cüzdanını açan bir ücret yoktur; “son bir ödeme” de bakiyeyi size geçirmez. Borç alarak ödeme yapmanız için baskı kuruluyorsa bunu kurgunun açık bir işareti sayın.
- Uygulamayı ve cüzdanı silmeyin. “View-Only” etiketinin, adresin, ağın ve bakiyenin ekran görüntüsünü alın; cihazı sıfırlamayın, satmayın. Cüzdan listesinin ve uygulama sürümünün görüntüsü de işe yarar.
- Ödeme listesini çıkarın. Her ödeme için tarih, saat, tutar, kanal, alıcı hesap veya adres ile dekont ya da TXID’yi bir tabloya yazın. Ekrandaki bakiyeyi bu listeye koymayın.
- Banka ödemesi yaptıysanız bankanıza hemen bildirin. Alıcı IBAN’ı, tutarı ve saati iletin. Para alıcı hesapta durdukça askıya alınma ihtimali vardır; sonuç garanti değildir.
- Uzaktan erişimi ve ekran paylaşımını kesin. Cihazınıza bir uzaktan erişim uygulaması kurdurulduysa oturumu kapatın; uygulamanın adını ve görüşme kayıtlarını not edin. Kendi gerçek cüzdanınızın kelimeleri görüldüyse kalan varlıkları yeni bir cüzdana taşıyın.
- Yazışmaları dışa aktarın. WhatsApp, Telegram, e-posta ve toplantı davetlerini silmeyin; sohbetleri dışa aktarın, size gönderilen adres, QR kod ve “rapor” belgelerini ayrı bir klasörde saklayın.
- Suç duyurusunda bulunun. Cumhuriyet başsavcılığına doğrudan ya da kolluk aracılığıyla başvurabilirsiniz; dilekçeye işlem tablosunu, adresleri ve TXID’leri ekleyin. Kripto cüzdan dolandırıcılığında suç duyurusu sayfası hangi kayıtların gerektiğini ayrıntılı anlatır.
- “Paranızı bulduk” diyenlere ödeme yapmayın. Kayıptan sonra gelen ön ödemeli kurtarma teklifleri aynı kurgunun ikinci aşaması olabilir; işaretleri sahte varlık kurtarma dolandırıcılığı sayfasında anlatılır.
Dolandırıcı yüksek bakiyeyi telefonuma nasıl getiriyor?
Yüksek bakiyeli bir adresi uygulamanıza izleme cüzdanı olarak ekletir ya da ekran paylaşımı veya uzaktan erişimle kendisi ekler. Bu adres failin kendi kontrolündeki bir adres olabileceği gibi, hiç tanımadığınız bir kişiye veya kuruma da ait olabilir; iki durumda da ekrandaki rakam yalnızca o adresin herkese açık kaydıdır.
Talimatla ekletme. Tipik anlatımda kendini “yatırım danışmanı”, “hesap yöneticisi” ya da bir şirketin “ödeme departmanı” olarak tanıtan kişi, telefonda adım adım yönlendirir: “Cüzdanınızı sistemimize bağlıyoruz, şu adresi yapıştırın.” Mağdur izleme cüzdanını kendi eliyle ekler ve ekrandaki bakiyeyi kazancı sanır.
Ekran paylaşımı veya uzaktan erişim. Görüntülü toplantıda ekran paylaşımı açtırılır ya da bir uzaktan erişim uygulaması kurdurulur; adresi fail ekler. Bu yöntemde kurtarma ifadesinin de görülmüş olma riski vardır; ayrıntılar Teams ve ekran paylaşımıyla kripto dolandırıcılığı ile sahte kripto cüzdan desteği sayfalarındadır.
“Hazır cüzdan” satışı. Trust Wallet’ın uyarı yazısına göre dolandırıcılar yüksek bakiyeli bir cüzdanı ekran görüntüleriyle satışa çıkarır; görüntüdeki bakiye, içe aktarılmış bir izleme adresine aittir. Alıcı ödemeyi yapar, elinde harcayamayacağı bir görüntü kalır.
“Madencilik” veya “yatırım” etkinleştirme. Cüzdanın kazanç üretmesi için etkinleştirilmesi gerektiği söylenir ve failin verdiği adrese para yatırılması istenir. Para failin verdiği adrese gider; bu adres ya da failin varlık gönderdiği başka bir adres izleme cüzdanı olarak eklendiği için para ekranda cüzdana gelmiş gibi görünür.
Watch only cüzdan dolandırıcılığı adıyla da aranan bu kurgunun ortak noktası, gerçek bir ürünün gerçek bir özelliğinin kötüye kullanılmasıdır. Trust Wallet sahte değildir; sahte olan, uygulamanın içine yerleştirilen hikâyedir. Şikâyetvar’daki Trust Wallet başlıklı şikâyetlerde tekrar eden kalıp, cüzdanda görünen yüksek bakiyenin “askıda” veya “bloke” olduğu ve açılması için ücret istendiğidir. Bu şikâyetler çoğu zaman yanlış muhataba yazılır: bakiyeyi kilitleyen bir şirket yoktur, ekrana hangi adresin getirileceğini kurguyu yöneten kişi seçmiştir.
Gerçek cüzdan, izleme cüzdanı ve sahte uygulama arasındaki fark nedir?
Fark, anahtarın kimde olduğunda ve bakiyeyi neyin belirlediğindedir. Kendi anahtarınızla kurduğunuz cüzdanda bakiye blokzinciri ağı üzerindeki kayıttır ve gönderimi siz imzalarsınız; izleme cüzdanında anahtar hiç yoktur ve bakiye başkasının adresine aittir; sahte uygulamada ise ekrandaki rakamı uygulamayı işleten kişi yazar ve ağda karşılığı bulunmayabilir.
| Ölçüt | Kendi anahtarınızla kurulan cüzdan | İzleme cüzdanı | Sahte uygulama veya panel |
|---|---|---|---|
| Anahtar kimde? | Sizde (kelimeleri siz ürettiniz, kimse görmedi) | Uygulamada yok; adresin sahibinde | Ekrandaki rakamın anahtarı yok; yatırdığınız para işletenin adresinde |
| Bakiyeyi ne belirler? | Ağdaki kayıt | Başka bir adresin ağdaki kaydı | İşletenin veritabanı |
| Gönderim | Siz imzalarsınız; ağ ücreti cüzdandaki ETH, TRX gibi ağ varlığıyla ödenir | Mümkün değil | İşletenin izin verdiği kadar; çoğu zaman küçük “test” çekimleri |
| Blok gezgininde | Adres, bakiye ve işlemler tutarlı | Bakiye görünür; sizin ödemeniz ya yoktur ya da faile gitmiştir | Adres yoktur ya da bakiye tutmaz |
| Tipik işaret | Gönder düğmesi çalışır | “View-Only” etiketi, pasif düğmeler | Çekimde vergi, teminat, bloke açma talebi |
Sahte token ve ondalık hilesi ne zaman söz konusu olur?
Cüzdan gerçekten sizinse ve “View-Only” etiketi yoksa, yüksek bakiyenin kaynağı başka bir hile olabilir. Herkes adı ve simgesi “USDT” olan bir token oluşturabilir; Trust Wallet, değersiz bir token’ın ondalık (decimals) ayarıyla oynanarak ekranda çok büyük bir bakiye gibi gösterildiği ve ardından “serbest bırakma” ücreti istendiği kurguyu ayrıca tarif eder. Bu durumda adres sizindir ama varlık değersizdir; ayırt edici olan kontrat adresidir.
Kontrol adımları sahte USDT bakiyesi sayfasında, üç ihtimali birlikte ele alan teşhis ise cüzdanımda param var mı rehberinde yer alır. Tersi bir durum, yani gerçekten sahip olduğunuz varlığın ekranda görünmemesi ise cüzdanda bakiye görünmüyor sayfasının konusudur.
“Aktivasyon”, “kilit açma” veya “vergi” ödersem para çıkar mı?
Hayır. İzleme cüzdanını açan bir ücret, doğrulama ya da destek işlemi yoktur; Trust Wallet “kilit açma”yı açıkça bir efsane olarak niteler ve karşılığında ödeme veya kurtarma ifadesi isteyen herkesi dolandırıcılık işareti sayar. Ödeme yaptığınız her adres veya hesap failindir ve her ödeme, yenisini istemek için bir basamaktır.
Kurgu bir merdiven gibi ilerler. Aktivasyon, kilit açma, madencilik etkinleştirme, vergi, AML veya MASAK incelemesi, hesap eşleştirme, limit artırma, teminat ve gecikme ücreti bu merdivenin bilinen basamaklarıdır. Bir basamak ödendiğinde para çıkmaz, bir sonraki basamak gelir. Bu ödemelerin her biri zarar tablosuna ayrı satır olarak girer ve hilenin sürdüğünü gösteren ayrı bir delildir.
Gerçek ağ ücretiyle karşılaştırınca tablo netleşir. Ethereum’da işlem ücreti, işlemi gönderen cüzdandan ETH olarak ödenir; temel ücret yakılır, bahşiş işlemi bloğa ekleyen doğrulayıcıya gider. TRON’da her işlem bant genişliği, USDT transferi gibi kontrat çağrıları ayrıca enerji tüketir; gönderenin kaynağı yetmezse eksik kısım onun TRX’i yakılarak ağa ödenir. Hiçbir ağ, ücretin bir kişinin IBAN’ına ya da başka bir cüzdana gönderilmesini istemez.
İzleme cüzdanında bu tartışma bile anlamsızdır: anahtar olmadığı için imzalı bir işlem oluşamaz, dolayısıyla ödenecek bir ağ ücreti de doğmaz. Vergi bahanesi de aynı ölçüde boştur; vergi, bir şahsın cüzdanına veya IBAN’ına “çekim vergisi” gönderilerek ödenmez. Kendini MASAK, savcılık, polis ya da banka görevlisi olarak tanıtan kişinin para istemesi ayrıca nitelikli hâl oluşturabilir.
Bahanelerin tek tek çözümü çekim için vergi, AML veya aktivasyon ücreti istenmesi ve TRON cüzdanında işlem ücreti dolandırıcılığı sayfalarında yer alır.
“Bu cüzdana senden başka kimse erişemez” sözü doğru mu?
İzleme cüzdanında bu söz boştur, çünkü uygulamanızda erişilecek bir anahtar yoktur; bakiye zaten adresin gerçek sahibinindir. Cüzdan gerçekse ve kurtarma ifadesi ekran paylaşımında göründüyse, size hazır verildiyse ya da birine söylendiyse, anahtar en az iki kişidedir ve o cüzdan artık güvenli sayılmaz.
Bu cümle bilgi vermek için değil, güven kurmak için söylenir. Mağdur “yalnız ben erişebiliyorsam param güvende” diye düşünür ve bir sonraki ödemeyi daha kolay yapar. Trust Wallet’ın kendi uyarısı nettir: kurtarma ifadesini bilen herkes varlıklara erişip onları hiçbir kısıtlama olmadan taşıyabilir ve şirketin destek ekibi bu ifadeyi hiçbir zaman istemez.
Kelimeler görüldüyse PIN değiştirmek işe yaramaz; PIN yalnız cihazdaki girişi korur, ifadeyi değiştirmez. Yapılacak iş, temiz bir cihazda yeni bir cüzdan oluşturup kalan varlıkları oraya taşımaktır; sıra ve ayrıntılar seed phrase paylaştım sayfasında anlatılır.
Cüzdan adresimi dolandırıcıya verdim, param çalınır mı?
Adres tek başına para çekmeye yetmez; adresi bilen kişi, izleme cüzdanının yaptığı gibi yalnızca bakiyeyi ve işlemleri görebilir. Risk, adresle birlikte kurtarma ifadesi, özel anahtar ya da uzaktan erişim verildiğinde veya bir sitede token harcama onayı (approve) imzalandığında doğar. Böyle bir onay verdiyseniz token onayının nasıl iptal edileceğine bakın. Adresinizi bilen kişi işlem geçmişinize benzer görünümlü adresler düşürerek adres zehirlemesi de deneyebilir; bu yüzden gönderim yaparken adresi geçmişten kopyalamayın.
Gerçek zararım ne kadar, ekrandaki bakiye şikâyete yazılır mı?
Zararınız, ekranda görünen bakiye değil, failin yönlendirmesiyle gerçekten gönderdiğiniz paraların toplamıdır. Gösterilen bakiye zarara eklenmez; eklenirse dilekçe savcının gözünde abartılı görünür ve izlenebilir gerçek ödemeler gölgede kalır. Her ödeme ayrı satırda tarih, tutar, kanal, alıcı ve kanıtıyla yazılır; ödemenin hangi bahaneyle istendiği de not edilir.
| Sütun | Ne yazılır? | Neden önemli? |
|---|---|---|
| Tarih ve saat | Ödemenin günü ve saati; ağ kayıtlarındaki UTC saati Türkiye saatine (UTC+3) çevrilir | Dekont, yazışma ve ağ kaydı aynı zaman çizgisine oturur |
| Tutar ve varlık | TL ya da kripto varlık ve ağı (ör. USDT, TRC-20) | Toplam zarar çift sayılmadan hesaplanır |
| Kanal | Banka havalesi, FAST, borsa çekimi, cüzdan transferi | Hangi kuruma yazı gideceğini belirler |
| Alıcı | Failin yönlendirdiği IBAN veya adres | Takibin başladığı noktadır |
| Kanıt | Dekont veya TXID | Savcının kendisinin doğrulayabileceği kayıttır |
| Bahane | Ödemenin hangi gerekçeyle istendiği (aktivasyon, vergi, AML…) | Hilenin her aşamada sürdüğünü gösterir |
Banka havalesiyle gönderilen paranın sonraki akışı, bankalar savcılık yazısına cevap verene kadar dışarıdan görülemez. Kripto transferi ise blokzinciri ağı üzerinde herkesçe izlenebilir: TXID’yi bilen, teknik bilgiye sahip herkes paranın hangi adrese gittiğini ve oradan nereye aktarıldığını görebilir. Bu fark, dosyanın kripto bacağında takibin banka cevapları beklenmeden yapılabilmesini sağlar. Delillerin düzeni için kripto cüzdan dolandırıcılığında delil dosyası rehberine bakılabilir.
İzleme cüzdanı dosyasında teknik uzman raporu neyi ortaya koyar?
Rapor, ekranda görünen bakiye ile gerçekte gönderilen paranın ayrı şeyler olduğunu belgeye bağlar. Cüzdanın türünü, izlenen adresle ödeme adresleri arasındaki ilişkiyi ve gönderilen paranın blokzinciri ağı üzerinde kimlik doğrulaması yapan hangi hizmete ulaştığını gösterir; böylece savcının yazacağı müzekkerenin muhatabı ve dayanağı somutlaşır.
| Rapor bölümü | İncelenen kayıt | Ortaya koyduğu |
|---|---|---|
| Cüzdan türü | Cihazdaki uygulama, cüzdan listesi ve etiketleri, uygulamanın kurulum kaynağı, cüzdanın eklenme biçimi | İzleme cüzdanı mı, mağdurun kendi anahtarlı cüzdanı mı, sahte uygulama mı olduğu |
| Adres eşleştirmesi | İzlenen adres; her ödemenin TXID’si ve alıcı adresi | Ödemelerin izlenen adrese mi, başka bir adrese mi gittiği |
| Gösterilen ve gerçek bakiye | Ekran görüntüleri, ağ kayıtları, token kontrat adresi | Ekrandaki rakamın hangi adrese ve hangi token’a ait olduğu; zarara neyin girip neyin girmediği |
| Para akışı ve çıkış kapısı | Alıcı adresten sonraki transferler, borsa ve hizmet işaretleri | Paranın kimlik doğrulaması yapan bir borsaya veya hizmete ulaştığı nokta |
| Zaman çizelgesi | Ağ zaman damgaları (UTC), dekontlar, yazışma ve arama kayıtları | Hangi talebin hangi ödemeyi doğurduğu; aldatma ile ödeme arasındaki bağ |
| Kesinlik düzeyi | Raporun bütün bulguları | Neyin kanıtlandığı, neyin yalnızca işaret edildiği, neyin varsayım olduğu |
Hangi kayıtlar, hangi yöntemle birleştirilir?
Rapor tek bir kaynağa dayanmaz: blok gezgini verisi, token kontrat doğrulaması, cihazdaki uygulama ve cüzdan kayıtları, yazışmalar, e-posta başlıkları ve toplantı davetleri, banka dekontları ve borsa kayıtları aynı zaman çizelgesinde birleştirilir. Ağ verisi UTC saatiyle tutulduğu için her kayıt Türkiye saatine çevrilerek dekont ve yazışmalarla eşleştirilir. Ham veriler alındıkları anda kaydedilir ve SHA-256 özet değerleriyle sabitlenir; böylece verinin sonradan değişmediği gösterilebilir. Blokzinciri ağı verisi herkese açık olduğu için, raporda yazılı sorguları tekrarlayan başka bir uzman aynı sonuca ulaşıp ulaşmadığını denetleyebilir.
Rapor neyi kanıtlar, neyi yalnızca işaret eder?
Raporda bulgu, çıkarım ve varsayım ayrı yazılır. Mağdurun TXID’sindeki alıcı adresin izlenen adresten farklı olması bir bulgudur; herkes blok gezgininde aynı sonucu görür. Alıcı adresin bir borsanın yatırma adresi olduğu ise çoğu zaman etiket ve işlem davranışına dayanan bir çıkarımdır ve borsanın cevabıyla kesinleşir.
Ağ kayıtları, adresin arkasındaki kişinin kimliğini göstermez; kimlik, borsanın veya hizmet sağlayıcının kayıtlarından gelir. Birden fazla adresin aynı kişiye ait olduğunu gösteren kümeleme yöntemleri olasılık üretir, kesinlik üretmez; özenli bir rapor bunu açıkça yazar ve hangi işarete dayandığını gösterir.
Dolandırıcının kimliğine nasıl ulaşılır?
Paranın kimlik doğrulaması (KYC) yapan bir borsaya veya ödeme noktasına ulaştığı yer, ağın çıkış kapısıdır. Dosya bu noktada adresten kişiye döner: savcılık yazısıyla o hesabın sahibi, kimlik belgeleri, giriş IP kayıtları ve cihaz bilgileri istenebilir. Bu yüzden raporun en değerli çıktısı, para akışının hangi kurumda ve hangi tarihte kimlikli bir hesaba girdiğidir. Yöntemin ayrıntısı kripto cüzdan sahibi nasıl bulunur rehberindedir.
Yargıtay 11. Ceza Dairesi’nin iki kanun yararına bozma kararı, soruşturmanın bu noktalara yöneltilmesi gerektiğini gösterir. 2024/516 E., 2024/11178 K. (07.10.2024) sayılı kararda “şikâyetçi tarafından para gönderilen Txid işlem adreslerinin kime/kimlere ait olduğunun ortaya konulması”, 2025/5763 E., 2026/4543 K. (27.04.2026) sayılı kararda ise “bilişim ve kripto para piyasası konusunda uzman bilirkişiden teknik rapor aldırılması” gereği sayılmıştır. Daire iki kararda da esasa ilişkin hüküm kurmamış; bu araştırmalar yapılmadan verilen kovuşturmaya yer olmadığına dair karara yapılan itirazın, soruşturmanın genişletilmesi yerine reddedilmesini kanuna aykırı bulmuştur.
Bu dosyalarda yaygın yanlışlar
“Only watch yazıyor, para orada bekliyor.” Bekleyen bir şey yoktur. İzleme cüzdanı, başkasına ait bir adrese açılmış bir penceredir; o pencereden para çıkmaz, size ait bir şey de içeri girmez.
“Para soğuk cüzdana gitti, izlenemez.” Soğuk cüzdan, anahtarın internete bağlı olmayan bir ortamda saklanması demektir; adres ve işlemler yine blokzinciri ağı üzerindeki herkese açık kayıtta görünür. USDT’de ihraççının dondurma yetkisi de adres bazlı işler ve cüzdanın soğuk ya da sıcak olmasına bakmaz. Adres sahipliğinin sınırları soğuk cüzdan adresi kime ait sayfasında ele alınır.
“Borsa parayı anında geri alır.” Blokzinciri ağı üzerinde onaylanmış bir transfer geri çevrilemez. Borsa, ancak para kendi müşterisinin hesabına ulaştıysa ve çoğu zaman yetkili makamın yazısı üzerine o hesap hakkında işlem yapar.
“Tether hiçbir şeyi donduramaz.” USDT’nin ihraççısı Tether, belirli bir adresi kara listeye alarak o adresten USDT çıkışını durdurabilir; bakiye ağda görünmeye devam eder. Bu işlem genellikle kolluk veya yetkili makam talebiyle yapılır ve her dosyada sonuç garantisi yoktur.
Savcının kendi başına kontrol edebileceği kısımlar
- Rapordaki her TXID’yi Tronscan veya Etherscan’de aramak; hesap açmak gerekmez.
- İşlemdeki alıcı adresi, izlenen adresle karakter karakter karşılaştırmak.
- Token kontrat adresini Tether’in resmî listesindeki adresle karşılaştırmak.
- İzlenen adresin işlem geçmişinde mağdurun TXID’sinin bulunup bulunmadığını görmek.
- Alıcı adresten sonraki transferlerin tutar ve saatlerini rapordaki tabloyla eşleştirmek.
Ticari analiz araçlarının adres etiketleri ise dışarıdan doğrulanamaz; bunlar ilgili borsaya yazılan müzekkereye gelecek cevapla teyit edilir. Raporun yapısı kripto adli bilişim teknik uzman raporu sayfasında ayrıntılı anlatılır.
Kripto varlık hukuku alanında çalışan Av. Ahmet Karaca’ya göre izleme cüzdanı dosyalarında savcının ilk karşılaştığı şey ekran görüntüsündeki büyük rakamdır ve dosyanın inandırıcılığı bu rakamın nasıl ele alındığına bağlıdır. Bakiye zarar gibi yazılırsa dilekçe abartılı görünür. Gönderilen her ödeme TXID ve alıcı adresiyle tablolandığında ise failin adresinden kimlikli bir borsa hesabına uzanan iz, doğrudan yazılabilecek bir müzekkereye dönüşür.
Bu olay hangi suç kapsamında değerlendirilir, savcılıktan ne istenir?
Başkasına ait bir bakiye kendisininmiş gibi gösterilerek aldatılan kişinin para göndermesi TCK 157’deki dolandırıcılık kapsamında değerlendirilir; bilişim sistemleri veya banka hilenin aracı olarak kullanıldıysa TCK 158/1-f’deki nitelikli hâl gündeme gelir. Suç duyurusu ekrandaki bakiyeye değil işlem tablosuna, adreslere ve TXID’lere dayanır; talepler paranın bugün bulunduğu yere göre kurulur.
TCK 157’deki dolandırıcılığın cezası 1 yıldan 5 yıla kadar hapis ve 5.000 güne kadar adli para cezasıdır. TCK 158/1’deki nitelikli hâllerde ceza 3 yıldan 10 yıla kadar hapis ve 5.000 güne kadar adli para cezasıdır; (f) ve (l) bentlerinde hapis cezasının alt sınırı 4 yıldır ve adli para cezası suçtan elde edilen menfaatin iki katından az olamaz.
Failin kendini MASAK, savcılık ya da polis görevlisi veya banka çalışanı olarak tanıtması TCK 158/1-l kapsamında değerlendirilir. Kendini yalnızca “Trust Wallet destek ekibi” olarak tanıtmak ise tek başına bu bende girmez, çünkü bent kamu görevlisi ile banka, sigorta ve kredi kurumu çalışanlarını sayar; bu durumda nitelikli hâl, hilede bilişim sistemlerinin araç olarak kullanılıp kullanılmadığına (TCK 158/1-f) göre değerlendirilir. Danışman, ödeme departmanı ve destek rollerinin üç veya daha fazla kişi tarafından üstlenildiği anlaşılırsa ceza TCK 158/3 uyarınca yarı oranında, suç bir örgütün faaliyeti çerçevesinde işlendiyse bir kat artırılır.
Hesap askısı ve dondurma hangi durumda mümkün?
CMK 128/A; TCK 142/2-e, 158/1-f ve l ile 245’teki suçlarda makul şüphe varsa, Türkiye’deki banka, ödeme hizmeti sağlayıcısı veya kripto varlık hizmet sağlayıcısı nezdindeki hesabın 48 saate kadar askıya alınmasına imkân verir. Askıdaki paraya hâkim kararıyla, gecikmesinde sakınca varsa savcının yazılı emriyle elkonulabilir; mağdura ait olduğu anlaşılan para soruşturma veya kovuşturma evresinde iade edilir. Bu hüküm, failin kendi cüzdanındaki ya da yurt dışındaki bir borsadaki varlık için dayanak değildir; ayrıntı CMK 128/A rehberinde yer alır.
Bir adreste duran USDT için yol farklıdır: dondurma talebi Tether’e genellikle kolluk eliyle iletilir ve adres bazlı kara listeye dayanır. Yurt dışındaki borsalara giden varlıklar için uluslararası kripto varlık dondurma ve iade sayfasına bakılabilir.
Suç duyurusuna neler eklenir?
- Her ödemenin tarih, tutar, kanal, alıcı hesap veya adres ve dekont ya da TXID ile yazıldığı işlem tablosu
- İzleme cüzdanının ekran görüntüleri (“View-Only” etiketi, adres, ağ, bakiye); cihazın kendisi silinmeden saklanır
- Size gönderilen adresler, QR kodlar ve “rapor” ya da “uyum yazısı” görünümlü belgeler
- Yazışmalar, arama kayıtları, e-postalar ve toplantı davetleri
- Paranın ulaştığı borsa veya ödeme kuruluşundan hesap sahibi, kimlik, IP ve cihaz kayıtlarının istenmesi talebi
- Türkiye’deki hesaplar için CMK 128/A kapsamında askı ve elkoyma, USDT için dondurma talebinin iletilmesi
Gönderdiğim para geri alınır mı?
Garanti verilemez; ihtimal, paranın bugün nerede durduğuna ve ne kadar hızlı hareket edildiğine bağlıdır. Türkiye’deki bir hesapta duran para askıya alınıp elkonulabilir, blokzinciri ağı üzerinde bir adreste duran USDT dondurulabilir, kimlik doğrulaması yapan bir borsaya ulaşan para ise hesap sahibine giden yolu açar.
| Paranın bulunduğu yer | Mümkün yol | Sonucu belirleyen |
|---|---|---|
| Türkiye’de banka veya ödeme kuruluşu hesabı | Banka bildirimi, CMK 128/A askı ve elkoyma | Paranın hesapta durması, bildirimin hızı |
| Türkiye’de kripto varlık hizmet sağlayıcısı hesabı | Savcılık yazısıyla kayıt, CMK 128/A askı ve elkoyma | Hesabın tespit edildiği an, bakiyenin yerinde olması |
| Bir adreste duran USDT | Tether’e iletilen dondurma talebi | Adresin tespiti ve para taşınmadan davranılması |
| Yurt dışı borsa hesabı | Borsadan kayıt ve kısıtlama talebi | Borsanın usulü ve kolluk yazışması |
| Nakde çevrilmiş ya da çok sayıda adrese dağılmış para | Failin tespiti, ceza davası ve tazminat | Kimlik tespiti ve failin malvarlığı |
Trust Wallet saklama yapmayan bir cüzdandır; onaylanmış bir işlemi geri alamaz, donduramaz ve iade edemez. Bu yüzden şikâyeti Trust Wallet’a yazmak paranın akışını durdurmaz; doğru muhatap, paranın ulaştığı hesap veya adres hakkında işlem yapabilecek savcılık ve kolluktur. Ön ödeme karşılığında “geri getirme” vaat eden kişiler ise ikinci bir kaybın kapısıdır.
Ekrandaki bakiye mi, işlem kaydı mı: dosyayı hangisi taşır?
Dosyayı ekrandaki bakiye değil, gönderdiğiniz her ödemenin işlem kaydı taşır. “View-Only” etiketli bir cüzdandaki rakam başkasının adresine aittir ve hiçbir ücret onu size geçirmez. Elinizdeki güçlü veri dekontlar ve TXID’lerdir: bunlar paranın hangi hesaba veya adrese gittiğini, oradan nereye aktarıldığını ve hangi noktada kimlikli bir hesaba girdiğini gösterir.
Ödemeyi durdurmak, cihazı ve yazışmaları korumak ve ödemeleri tek bir tabloda toplamak, savcılığın dosyayı hızla doğru kuruma yönlendirmesini sağlar. Yönlendirmeyle cüzdan açtırma kurgusunun bütünü wallet dolandırıcılığı ana rehberinde, Trust Wallet’a özgü durumlar ise Trust Wallet dolandırıcılığı sayfasında anlatılır.
Sık sorulan sorular
Trust Wallet’ta only watch (View-Only) yazıyorsa param var mı?
Hayır, o bakiye size ait değildir. View-Only etiketi, cüzdanın yalnızca bir adresi izlediğini ve anahtarının uygulamada bulunmadığını gösterir. Ekrandaki rakam blokzinciri ağı üzerindeki gerçek bir adrese ait olabilir, ama o adresin anahtarı başkasındadır. Sizin kaybınız gerçekten gönderdiğiniz ödemelerdir; bunların alıcı adresini işlem kimliğiyle (TXID) blok gezgininde kontrol edin.
İzleme cüzdanında görünen bakiye gerçek mi?
Rakam çoğu zaman gerçektir, ama sizin değildir. İzleme cüzdanı, seçilen adresin blokzinciri ağı üzerindeki herkese açık bakiyesini gösterir; bu adres bir yabancıya, bir borsaya ya da failin kendisine ait olabilir. Blok gezgininde aynı rakamı görmeniz paranın size ait olduğunu kanıtlamaz; belirleyici olan, adresin anahtarının sizde olup olmadığıdır.
İzleme cüzdanı para göndererek açılır veya aktive edilir mi?
Hayır. Ödeme, doğrulama veya destek görüşmesi izleme cüzdanını harcanabilir hâle getirmez; Trust Wallet bu “kilit açma” anlatımının gerçek olmadığını destek sayfalarında belirtir. Aktivasyon, kilit açma veya madencilik etkinleştirme adıyla istenen para failin adresine gider ve ardından yeni bir ödeme talebi gelir. Ödemeyi durdurun, yaptığınız ödemelerin dekont ve TXID’lerini saklayın.
Gönder düğmesi neden pasif, neden para çekemiyorum?
Çünkü izleme cüzdanında işlemi imzalayacak anahtar yoktur. Blokzinciri ağı üzerindeki her gönderim, o adres üzerinde yetkili özel anahtarla imzalanmak zorundadır; uygulama bu imzayı atamadığı için gönderim ve takas düğmelerini kapatır. Düğmelerin görünümü uygulama sürümüne göre değişebilir, ama anahtar olmadan gönderim hiçbir sürümde mümkün değildir.
Cüzdanımın izleme cüzdanı olduğunu nasıl anlarım?
Önce cüzdan adının yanında View-Only veya watch-only benzeri bir etiket olup olmadığına ve gönderim düğmelerinin çalışıp çalışmadığına bakın. Sonra cüzdanın uygulamaya nasıl girdiğini düşünün: yalnızca bir adres yapıştırıldıysa izleme cüzdanıdır. Paranızın o adrese gidip gitmediğini ise ödemenizin TXID’sindeki alıcı adresi izlenen adresle blok gezgininde harf harf karşılaştırarak görürsünüz.
Cüzdan adresimi dolandırıcıya verdim, param çalınır mı?
Hayır, yalnızca adres bilinerek para çekilemez; adres herkese açık bir hesap numarası gibidir ve bakiyeyi görmeye yarar. Tehlike, 12 kelime veya özel anahtar karşı tarafa geçtiyse, telefona uzaktan erişim sağlandıysa ya da bir sitede token harcama onayı verildiyse başlar. Bu durumlardan biri varsa kalan varlıkları yeni bir cüzdana taşıyın ve onayları iptal edin.
Bakiyeyi çekmek için vergi veya ağ ücreti ödemem gerekir mi?
Hayır. Gerçek ağ ücreti, işlemi gönderen cüzdanın kendi ağ varlığıyla, örneğin ETH veya TRX ile, doğrudan ağa ödenir; hiçbir kişiye veya IBAN’a gönderilmez. İzleme cüzdanında imzalı işlem oluşamadığı için ağ ücreti de doğmaz. Vergi, AML veya MASAK adıyla bir şahsa ödeme istenmesi kurgunun devamıdır.
Trust Wallet bu cüzdanı açabilir veya paramı iade edebilir mi?
Hayır. Trust Wallet saklama yapmayan bir cüzdandır; kullanıcıların anahtarlarını tutmaz, onaylanmış işlemleri geri alamaz, donduramaz ve iade edemez. Destek ekibi kurtarma ifadesini de hiçbir zaman istemez. Bu yüzden şikâyetin muhatabı Trust Wallet değil, paranın ulaştığı hesap veya adres hakkında işlem yapabilecek savcılık ve kolluktur.
Dolandırıcılar neden izleme cüzdanı kullanıyor?
Çünkü gerçek bir uygulamada, gerçek bir adresin gerçek bakiyesini göstermek en ikna edici görüntüdür. Mağdur blok gezgininde aynı rakamı görünce kuşkusu azalır. İzleme cüzdanı eklemek için yalnızca bir adres gerekir; anahtar, ödeme veya teknik bilgi gerekmez. Ardından bu bakiyeyi açma bahanesiyle aktivasyon, vergi veya AML ücreti istenir.
Gönderdiğim para geri alınır mı?
Kesin bir söz verilemez; belirleyici olan paranın şu an hangi hesapta veya adreste bulunduğu ve başvurunun ne kadar erken yapıldığıdır. Türkiye’deki bir banka veya kripto varlık hizmet sağlayıcısı hesabındaki para askıya alınıp elkonulabilir, bir adreste duran USDT dondurulabilir, kimlikli bir borsa hesabına ulaşan para ise failin tespitine imkân verir. Ön ödeme isteyen kurtarma teklifleri ikinci bir dolandırıcılıktır.
Ekrandaki bakiyeyi şikâyette zarar olarak yazmalı mıyım?
Hayır. Şikâyette zarar olarak yalnız sizin cebinizden çıkan paralar yazılır. Size ait olmayan bir bakiye zarar kalemine girerse dilekçenin inandırıcılığı zayıflar ve izlenebilir ödemeler gözden kaçar. Her ödemenin dekontunu veya TXID’sini, alıcı hesabını ya da adresini gösteren bir tablo hazırlayın; bakiyenin ekran görüntüsünü ise kurgunun delili olarak ekleyin.
Uygulamayı silip yeni cüzdan açmalı mıyım?
Uygulamayı ve izleme cüzdanını silmeyin; etiket, adres ve bakiye görüntüsü kurgunun delilidir ve cihaz teknik incelemede kullanılabilir. Kendi gerçek cüzdanınızın kurtarma ifadesi başkasına göründüyse temiz bir cihazda yeni bir cüzdan açıp kalan varlıkları oraya taşıyın, ama eski uygulamayı ve yazışmaları delil olarak saklayın.
İlgili rehberler
- Wallet Dolandırıcılığı: Cüzdan Açtırma, Takip ve Dondurma
- Flash Tether (Flash USDT) Dolandırıcılığı: Sahte USDT Nasıl Anlaşılır?
- Trust Wallet Dolandırıcılığı: Cüzdan Boşaltıldıysa Ne Yapmalı? Yargıtay Kararı Ne Diyor?
- Seed Phrase Paylaştım: Cüzdanı ve Kalan Varlıkları Nasıl Korurum?
- Kripto Para Çekmek İçin Vergi, AML veya Aktivasyon Ücreti İstenirse
- Tronscan ile USDT Sorgulama: TXID, TRC-20 Adresi ve Transfer Takibi Nasıl Yapılır?
- Kripto Cüzdan Dolandırıcılığında Suç Duyurusu: Hangi Kayıtlar Gerekir?
- Kripto Adli Bilişim: Blockchain Teknik Uzman Raporunu Nasıl Hazırlıyoruz?
- Kripto Dolandırıcılığı Sonrası Recovery Scam: Sahte Varlık Kurtarma Vaadiyle İkinci Kez Dolandırılma Rehberi
Kaynaklar
- Trust Wallet Destek, izleme (watch-only) cüzdanı ekleme adımları; yalnız herkese açık adres gerekir — support.trustwallet.com
- Trust Wallet Destek, “View-Only” etiketi, pasif Send/Swap/Receive düğmeleri ve “kilit açma” iddiası (3 Eylül 2026) — support.trustwallet.com
- Trust Wallet Destek, izleme cüzdanının sınırları: gönderme, takas ve çekim yapılamaz (21 Ağustos 2026) — support.trustwallet.com
- Trust Wallet Blog, watch wallet dolandırıcılığı: hazır cüzdan satışı ve madencilik etkinleştirme kurgusu (güncelleme 17 Temmuz 2026) — trustwallet.com
- Trust Wallet Destek, dolandırıcılıkla kaybedilen fonların geri alınamaması ve kolluğa bildirim önerisi (21 Ağustos 2026) — support.trustwallet.com
- Trust Wallet Destek, kurtarma ifadesinin yedeklenmesi ve başkasının verdiği ifadenin kullanılmaması uyarısı — support.trustwallet.com
- Trust Wallet Destek, özel ondalık (custom decimal) hilesiyle sahte bakiye (1 Temmuz 2026) — support.trustwallet.com
- Trust Wallet Blog, uygulamada işlem geçmişinden blok gezginine geçiş — trustwallet.com
- Tether, USDT’nin resmî kontrat adresleri (Supported Protocols) — tether.to
- Etherscan Bilgi Merkezi, işlem kimliği (transaction hash) ve işlem sayfası alanları — kb.etherscan.com
- ethereum.org, işlem ücreti (gas): ücreti gönderen öder, temel ücret yakılır — ethereum.org
- TRON geliştirici belgeleri, kaynak modeli: bant genişliği, enerji ve TRX yakımı — developers.tron.network
- 5237 sayılı Türk Ceza Kanunu, m. 157 ve 158 — mevzuat.gov.tr
- 5271 sayılı Ceza Muhakemesi Kanunu, m. 128/A (7571 sayılı Kanunla eklendi) — mevzuat.gov.tr
Güncelleme notu: 01.11.2026 — İlk yayın. Trust Wallet’ın izleme cüzdanına ilişkin Ağustos–Eylül 2026 tarihli destek sayfaları, Tether’in resmî USDT kontrat listesi, TCK m. 157–158 ve CMK m. 128/A’nın yürürlükteki metni ile Yargıtay 11. Ceza Dairesi’nin iki kanun yararına bozma kararı esas alınmıştır.
Hukuki danışmanlık ve avukatlık hizmeti
Gönderdiğiniz kripto nereye gitti?
İşlem kimliklerini (TXID), cüzdan adreslerini, yazışma ekran görüntülerini ve banka dekontlarını hazırlayıp WhatsApp’tan ya da e-postayla yazın; mesajınız doğrudan Av. Ahmet Karaca’ya ulaşır. Transfer zincirinin izlenmesi, akış diyagramı ve uzman mütalaası hazırlanması ile dondurma taleplerini içeren savcılık sürecinin yürütülmesi için avukatlık ve danışmanlık hizmeti alabilirsiniz.
Av. Ahmet Karaca · 0531 336 09 81 · ahmet@pegahukuk.com
Av. Ahmet Karaca
Av. Ahmet Karaca, İstanbul Barosu’na kayıtlı (Sicil No 92414, TBB No 234456), kripto varlık hukuku, blockchain hukuku ve bilişim hukuku alanlarında çalışan bir avukattır; PEGA Hukuk & Danışmanlık (Kartal/İstanbul) bünyesinde görev yapmaktadır. Marmara Üniversitesi Hukuk Fakültesi mezunudur; Duke University (Blockchain/DeFi), Politecnico di Milano (AI & Legal Issues) ve Lund University (AI & Law) sertifika programlarını tamamlamış, Udemy’de blockchain hukuku dersi vermekte ve Haberler.com’da köşe yazıları yazmaktadır.
Profil ve yayınlar · LinkedIn · İstanbul Barosu levhası
Bu içerik Av. Ahmet Karaca tarafından hazırlanmış ve hukuki doğruluğu kontrol edilmiştir. Kaynak gösterirken: pegahukuk.com — Av. Ahmet Karaca.