Son güncelleme: · İlk yayın: 26.09.2026 · Hazırlayan: Av. Ahmet Karaca, İstanbul Barosu (Sicil No 92414) · Baro levhasında doğrula
Kripto dolandırıcılığı ve hırsızlığı dosyalarında büromuza en sık sorulan soru şudur: “Paramı gönderdiğim cüzdanın sahibi bulunabilir mi?” Cevap çoğu dosyada evettir; ancak cevap blok zincirinde değil, paranın içinden geçtiği kurumların kayıtlarındadır. Blok zinciri bir adresin ne yaptığını eksiksiz gösterir, kime ait olduğunu ise hiçbir zaman kendisi söylemez. Kimlik, zincir üstü iz bir borsaya, e-para kuruluşuna, saklama şirketine ya da stablecoin ihraççısına dokunduğu noktada, o kurumun kaydından ve bir hukuki talebin sonucunda ortaya çıkar.
Bu rehber o yolun tamamını anlatır: zincir üstü analizin kişiye ne kadar yaklaştırdığını, borsaların hangi kayıtları tuttuğunu, Türkiye’de ve yurt dışında bu kayıtların hangi hukuki yollarla istendiğini, Yargıtay’ın 2023–2026 kararlarında savcılıklardan ne beklediğini ve dünyadaki büyük soruşturmalarda failin gerçekte hangi hatayla bulunduğunu. Yöntem; Chainalysis, TRM Labs, Elliptic ve Crystal Intelligence gibi blok zinciri analiz şirketlerinin yayımladığı metodoloji belgeleri, hakemli akademik çalışmalar, ABD, İngiltere ve Singapur mahkeme kararları ve büromuzun 2026’da incelediği üç gerçek dosyanın anonimleştirilmiş akış şemalarıyla gösterilmiştir.
- Analiz şirketlerinin kendi yöntem belgeleri de kimliğin blok zincirinde yazmadığını kabul eder: Chainalysis’e göre atıf zincir dışı bir iştir ve hiçbir zincir üstü analiz bir cüzdanın belirli bir kişiye ya da kuruma ait olduğunu tek başına ispatlayamaz.
- Büromuzun 2026’da incelediği bir TRON dosyasında müştekiden çıkan yaklaşık 109 bin USDT’nin %99,8’i uçtan uca izlendi; iz, bir cüzdan hizmetinin ve iki borsanın yatırma adreslerinde, yani kimliğin bulunduğu yerde bitti.
- Türkiye’deki kripto varlık hizmet sağlayıcıları kimlik belgelerini ve uzaktan kimlik tespitindeki video kayıtlarını 10 yıl saklar (SPK III-35/B.1 m. 40/4); savcılık yazısına 10 gün içinde cevap vermeyen kuruma 50.000–300.000 TL idari para cezası öngörülür (CMK m. 128/A-7).
- Yargıtay’ın 2023–2026 arasındaki dokuz kanun yararına bozma kararına göre, KYC uygulayan borsadan kimlik ve IP bilgisi istenmeden ‘fail tespit edilemedi’ denemez; ‘borsanın Türkiye’de temsilcisi yok’ gerekçesi de yeterli değildir.
- Bağımsız tek doğrulama çalışmasında (TU Delft, USENIX Security 2025) Chainalysis atıflarının, el konulan sunucu verisine karşı doğruluğu hizmete göre %24,54 ile %94,85 arasında, yanlış pozitif oranı %0,5’in altında ölçüldü.
- ABD Columbia Bölgesi Federal Temyiz Mahkemesi (D.C. Cir.) 25 Eylül 2026’da Bitcoin Fog davasında zincir analizi delilinin kabulünü onadı; kararda bilirkişilerin yazılımın hakem denetiminden geçmediğini ve hata oranını bilmediklerini kabul ettikleri de kayda geçti.
Kripto cüzdan adresi, sahibinin kim olduğunu gösterir mi?
Hayır. Bir kripto cüzdan adresi, açık anahtardan türetilmiş bir karakter dizisidir; üzerinde ad, kimlik numarası ya da telefon yazmaz. Bitcoin, Ethereum ve TRON gibi ağlar anonim değil takma adlıdır (pseudonymous: kimliğin görünmediği, fakat davranış izlerinden çıkarılabildiği yapı). Her işlem tutarı ve zamanıyla herkese açık bir deftere yazılır; adresin arkasındaki kişi ise deftere hiç yazılmaz. Bu nedenle “cüzdanın sahibi kim?” sorusu zincirin içinde değil, zincirin dışında cevaplanır.
Bu tespit yalnız savunma tarafının itirazı değildir; sektörün kendi belgelerinde de yazılıdır. Chainalysis’in Temmuz 2026 tarihli sözlük metnine göre atıf, zincir dışı bir faaliyettir: kimlik blok zincirinde bulunmadığından hiçbir zincir üstü analiz bir cüzdanın belirli bir kişiye ya da kuruma ait olduğunu tek başına ispatlayamaz; atıf ispat değil, istihbarattır. TRM Labs da izlemenin kullanıcıları doğrudan anonimsizleştirmediğini, bir adresi gerçek kişiye bağlamak için tipik olarak borsanın KYC (müşterini tanı) verisine, bir hukuki talebe ya da açık kaynak istihbaratına ihtiyaç duyulduğunu belirtir.
Mahkemeler de aynı yerden bakar. ABD Beşinci Daire Temyiz Mahkemesi United States v. Gratkowski kararında (2020) blok zincirindeki verinin herkese açık olduğunu, bu nedenle zinciri analiz ederek adres sahiplerinin kimliğinin belirlenebileceğini söylemiştir; ancak o dosyada da kimlik, analiz şirketinin küme tespitinin ardından Coinbase’e gönderilen celp (subpoena) ile gelmiştir. Avrupa Veri Koruma Kurulu’nun 7 Temmuz 2026’da kesinleşen 02/2025 sayılı blok zinciri rehberi ise cüzdan adreslerini, makul olarak kullanılabilecek araçlarla bir gerçek kişiyi belirlemeye yarıyorsa kişisel veri sayar. Türkiye’de Anayasa Mahkemesi de belirli veya belirlenebilir bir kişiye ilişkin trafik bilgisini kişisel veri kabul etmiştir (E.2014/149, K.2014/151). Kısacası adres tek başına kimlik değildir; ama kimliğe bağlandığı anda korunması gereken bir veri hâline gelir.
Adresten kişiye giden yol, birbirini tamamlayan katmanlardan oluşur. Bir sonraki bölüm bu katmanları ve her birinin ürettiği kanıtın türünü gösterir.
Kripto cüzdan sahibi tespiti hangi katmanlardan oluşur?
Cüzdan sahibinin tespiti altı katmanlı bir iştir: işlem verisi, kümeleme ve davranış analizi, atıf, servis sınırı, hukuki talep ve doğrulama. İlk üç katman adresi ve kurumu gösterir. Kişinin adı ancak beşinci katmanda, paranın girdiği kurumun kaydından çıkar; kesinliği ise altıncı katmanda, hesabı o gün gerçekten kimin kullandığının başka delillerle sınanmasıyla kurulur.
Katmanlar yalnız bir sıra değil, aynı zamanda kanıt türü de gösterir. İşlem verisi herkesin yeniden üretebileceği bir olgudur; kümeleme bir çıkarımdır; atıf bir istihbarattır. Chainalysis’in Haziran 2026’da yayımladığı adres kümeleme ontolojisi de bu ayrımı resmîleştirir: adreslerin ortak denetimde olduğu iddiası (yapısal iddia), kümeyi bir kuruma bağlayan iddia (atıf iddiası) ve kümeyi fiilen işleten kişiye dair iddia (işletici iddiası) ayrı ayrı sınanmalıdır. Şirketin atıf sözlüğü de bir borsa adresinin binlerce kullanıcı adına tek bir kurum tarafından kontrol edilebileceğini hatırlatır: adresin işleticisi kurumdur, yararlanıcısı ise kullanıcı.
Büromuzun raporlarında her önerme bu nedenle üç kayıttan birine yazılır: gözlem (zincirden doğrudan okunan olgu), çıkarım (sezgisel ya da üçüncü taraf etiketi) ve görüş (uzman değerlendirmesi). Hukuki nitelendirme rapora hiç girmez; 6754 sayılı Bilirkişilik Kanunu m. 3/2, bilirkişinin hukuki nitelendirme ve değerlendirmelerde bulunamayacağını açıkça düzenler. Bu ayrım, mahkeme bir çıkarımı kabul etmese bile gözlemlerin ayakta kalmasını sağlar. Rapor mimarisinin ayrıntısı blockchain teknik uzman raporu rehberimizdedir.
Zincir üstü analiz kişiye ne kadar yaklaştırır?
Zincir üstü analiz kişiyi değil, kişinin yaptığı seçimleri gösterir; bu seçimler ise çoğu zaman aramayı birkaç adrese ve tek bir kuruma indirir. Kümeleme sezgiselleri (ortak girdi, para üstü adresi, yatırma adresi) ve ölçülmüş doğruluk payları cüzdan kümeleme ve kimliklendirme rehberimizde ayrıntılı olarak anlatılmıştır. Burada, kimliğe en çok yaklaştıran beş davranış izi özetlenir.
- Gaz kaynağı. Ethereum ve TRON’da her adres işlem ücretini kendisi öder. Yeni açılmış bir adrese ücret parasını kimin gönderdiği, adresi kimin denetlediğine dair güçlü bir işarettir; Elliptic’in yöntem notlarında da gaz ücretini ödeyen tarafın büyük olasılıkla cüzdanı da denetlediği vurgulanır. Büromuzun bir USDC dosyasında iki aktarım cüzdanı, suçtan yaklaşık 37 ve 23 saat önce aynı köprü servisi cüzdanından gaz almıştı (Şema 4).
- Test transferi. Büyük tutardan önce küçük bir deneme göndermek yerleşik bir alışkanlıktır. Aynı dosyada 10 USDC ve 1 USDC’lik denemeler 18 kez, medyan 6 dakika arayla tekrarlandı; bu tekrar, farklı kolların tek bir operatör tarafından yönetildiğini gösterdi.
- Yatırma adresinin yeniden kullanımı. Borsalar her müşteriye kalıcı bir yatırma adresi verir. Temiz para ile suç geliri aynı yatırma adresine giderse iki akış aynı hesapta birleşir. Ağustos 2024’teki Genesis alacaklısı hırsızlığında şüphelilerden birinin temiz ve kirli fonu aynı yatırma adresini kullanarak birbirine bağladığı, bağımsız araştırmacı ZachXBT’nin 19 Eylül 2024 tarihli analizinde ileri sürülmüştür; ABD Adalet Bakanlığı belgeleri ise kimliğin nasıl bulunduğunu açıklamaz.
- Zaman deseni. İşlem saatlerinin dağılımı, kişinin saat dilimi ve günlük düzeni hakkında ipucu verir (Béres ve ark., IEEE DAPPS 2021). Tek başına kimliği göstermez; başka delillerle birleştiğinde anlam kazanır.
- Köprü kayıtları. TRM Labs’in Mart 2026 tarihli mühendislik yazısının ifadesiyle zincirler arası takaslar izlenebilirliği ortadan kaldırmaz, yalnızca yerini değiştirir. Bazı köprüler iki zincirdeki işlemi ortak bir emir numarasıyla birbirine bağlar; Şema 5’teki TRON–Ethereum bağı bu yolla kesinleşti.
Köprüden geçen fonun iki ucunu birbirine bağlayan kanıtın gücü eşit değildir. Büromuz bu bağları dört kademede sınıflandırır:
| Kademe | Bağ nasıl kurulur? | Örnek | Kanıt değeri |
|---|---|---|---|
| T1 | İki zincirdeki işlemi ortak bir tanımlayıcı bağlar | Köprünün emir kimliği (orderId) | Kesin |
| T2 | Hedef adres, kaynak işlemin içinde açıkça yazılıdır | Niyet (intent) tabanlı köprü mesajı | Güçlü |
| T3 | Tutar, zaman ve karşı taraf uyumu | Anlık takas servisi; aday sayısı (n) ile birlikte | Aday: n=1 güçlü, n büyüdükçe zayıf |
| T4 | Bağ yalnız kurumun kaydıyla kurulabilir | Borsa içinde zincir değiştirme | Kurum kaydı gelene kadar askıda |
Para zamanda geriye akmaz. Grafik olarak mağdurdan erişilebilen her adres mağdurun parasını almış değildir: bir adrese, paranın oraya ulaşmasından önce yapılmış transferlerle varılıyorsa o adres mağdurun fonunu taşımaz. Büromuzun incelediği bir dosyada mağdurdan grafik olarak erişilebilen 260 düğümün 90’ı zaman bakımından tutarsız çıktı; bunların 11’i bir servise aitti ve biri, mağdurun kaybından on altı ay önce beslenmiş bir borsa yatırma adresiydi. Zaman kısıtı uygulanmasaydı 11 kuruma yanlış müzekkere yazılacaktı. İngiltere’de D’Aloia v Persons Unknown ([2024] EWHC 2342 (Ch)) davasında iz sürme raporunun reddedilmesinin nedenlerinden biri de beyan edilen yöntemin (FIFO) fiilen uygulanmamış, sonucun analistin açıklanmayan seçimlerine bağlı kalmış olmasıydı.
Zincir üstü veride kasıtlı gürültü de vardır. Adres zehirleme (address poisoning) saldırılarında fail, izlenen adresin ilk ve son karakterlerini taklit eden “yem” adresler üretir ve sahte token sözleşmeleriyle transfer görüntüsü oluşturur. Tsuchiya ve arkadaşlarının USENIX Security 2025’te yayımlanan çalışması 17 milyon hedefe yönelik 270 milyon saldırı girişimi saptamıştır. Büromuzun ETH dosyasında izlenen adresleri taklit eden yem adreslerden, T harfinin altında nokta bulunan “EṬH” simgeli sahte transferler geldi; TRON dosyasında ise 8.404 ham kayıt tekilleştirildi, sahte token kayıtları ve zehirleme girişimleri ayıklandı ve hesap 6.534 gerçek transfer üzerinden yapıldı. Ayıklanmayan her sahte kayıt, yanlış bir kişiye yazılan müzekkere demektir. Bu saldırıların nasıl tanınacağı adres zehirleme rehberimizde anlatılmıştır.
İz neden borsada biter, kimlik neden orada başlar?
Para bir borsanın, e-para kuruluşunun ya da saklama şirketinin yatırma adresine girdiğinde zincir üstü izleme biter; çünkü müşteri bakiyesi artık blok zincirinde değil, kurumun iç muhasebesindedir. Aynı nokta kimliğin başladığı yerdir: yatırma adresi kurumdaki tek bir müşteri hesabına özgüdür ve o hesabın kimlik, iletişim, giriş ve banka kayıtları kurumun elindedir.
İngiltere Yüksek Adalet Divanı (High Court), LMN v Bitflyer Holdings ([2022] EWHC 2954 (Comm)) kararında bu yapıyı açıkça tarif etmiştir: bilirkişinin izi borsa adreslerinde durmuştu, çünkü müşteri hesabına alacak kaydı zincir dışında, kurumun iç muhasebesinde yapılır ve yatırılan varlık çoğu zaman birçok müşteriye hizmet veren toplu bir cüzdanda birleştirilir. Mahkeme bu nedenle borsaları hesap sahiplerinin KYC bilgilerini açıklamaya zorlayan bir karar vermiştir. Chainalysis’in yöntem yazıları da aynı sonuca varır: bir servisin içinden iz sürülemez; servisle iletişime geçilmeli ya da kayıtlar hukuki yolla istenmelidir.
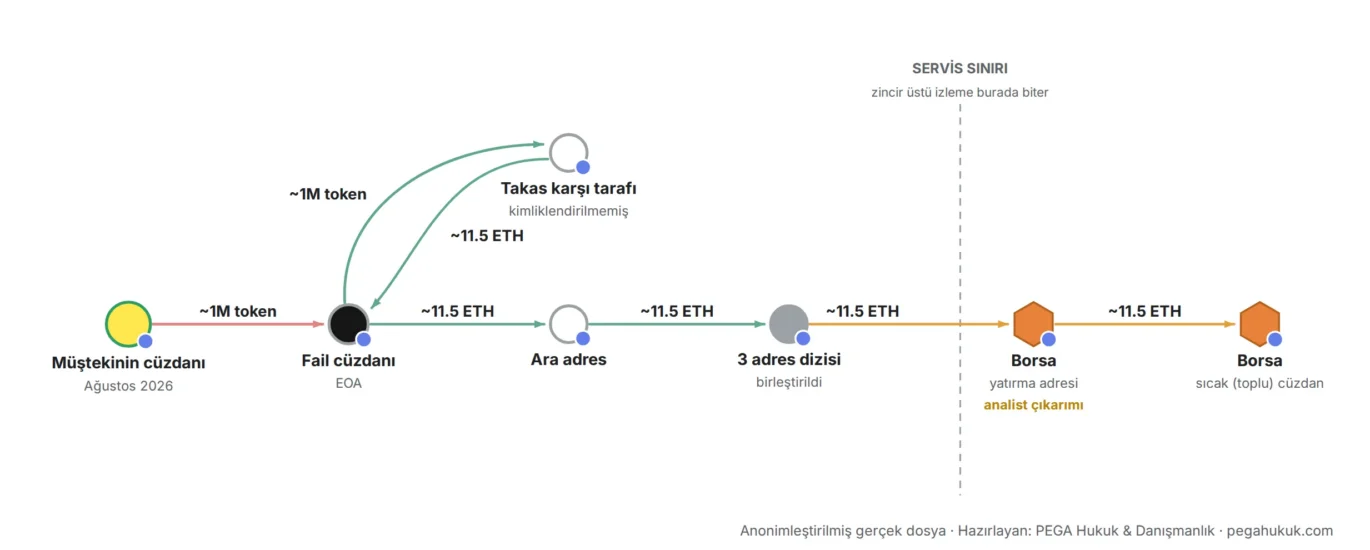
Şema 2, büromuzun Ağustos 2026 tarihli bir Ethereum dosyasındandır. Müştekinin cüzdanından çıkan yaklaşık 1 milyon adet ERC-20 token, kimliklendirilmemiş bir karşı tarafla yaklaşık 11,5 ETH karşılığında takas edildi. ETH bir ara adresten ve üç adreslik bir diziden geçerek aynı gün bir borsanın yatırma adresine girdi, oradan da borsanın toplu sıcak cüzdanına süpürüldü. Yatırma adresi açık kaynak etiket veritabanlarında borsa olarak işaretli değildi; borsaya ait olduğu, bakiyesini borsanın bilinen sıcak cüzdanına süpürme davranışından çıkarıldı. Bu bir analist çıkarımıdır ve şemada da öyle işaretlenmiştir; kesin teyit borsanın kaydındadır. Müzekkere bu nedenle yatırma adresine ve ilgili tarih aralığına yazıldı.
Failler bu kapıyı bildikleri için araya daha çok adım koyuyor. Chainalysis’in Ekim 2025 verisine göre yasa dışı kaynaklardan borsalara yapılan doğrudan transferlerin payı 2021–2022’de çeyreklik yaklaşık %40 iken 2025’in ikinci çeyreğinde yaklaşık %15’e düştü. Aynı çalışmaya göre yasa dışı faaliyetle bağlantılı adreslerdeki stablecoin’lerin yaklaşık %95’i son girişten sonraki 90 gün içinde boşaltılıyor. Kapı hâlâ oradadır; ama ona ulaşmak için izlenmesi gereken adım sayısı artmış, kapının açık kaldığı süre kısalmıştır.
Dosyalarımızdan: para nereye gitti, kimlik nerede aranır?
Kripto cüzdan sahibinin tespiti, pratikte paranın hangi kurum kapılarından geçtiğinin bulunmasıdır. Aşağıdaki şemalar büromuzun 2026 yazında incelediği iki gerçek dosyadan çizilmiştir. Kişisel veriler, adresler ve işlem kimlikleri KVKK ve avukatlık sırrı gereği çıkarılmış; tutarlar yuvarlanmış, tarihler genelleştirilmiş, kurumlar tür adlarıyla gösterilmiştir. Şemalar, Chainalysis Reactor’ın yayımlanmış görüntülerinde görülen kuralları (turuncu altıgen borsa yatırma adresi, vurgulu başlangıç düğümü, tutar yazılı kenarlar) temel alan büromuzun görsel dilbilgisiyle çizilmiştir: küçük daire adres, turuncu altıgen servis hesabı, sarı düğüm incelemenin öznesidir; kenar etiketi yalnız tutarı gösterir, kesikli çizgi çıkarımdır. Her şema, büromuzun kroki denetim aracından (kesişme, çakışma ve taşma ölçümü) geçirilmiştir.
Dosya B: TRON üzerinde çok mağdurlu tahsilat havuzu
Müşteki, yatırım platformu görünümündeki bir yapının yönlendirmesiyle, düzenlenmiş bir borsadaki kendi hesabından Ağustos 2026’da bir hafta içinde dört çekimle toplam yaklaşık 109 bin USDT’yi (TRC-20) failin bildirdiği dört farklı adrese gönderdi. İnceleme, iki bağımsız kaynaktan (OKLink ve Arkham) alınan 73 ham döküm üzerinde yapıldı; tekilleştirme ve sahte token ayıklamasından sonra 6.534 gerçek transfer kaldı.
Şema 3 iki ayrı kimlik yolunu gösterir. Birinci kol (yaklaşık 51 bin USDT), tahsilat adresinden bir cüzdan hizmetinin yatırma adresine girdi ve iki dakika içinde hizmetin sıcak cüzdanına süpürüldü. Bu adresin bakiyesi para gelmeden önce sıfırdı; yani karışma yoktur ve hesabın sahibi doğrudan hizmet sağlayıcının kaydındadır. Diğer üç kol (yaklaşık 57,9 bin USDT) bir havuz cüzdanında birleşti. Bu havuz yaklaşık üç ay içinde 190 kadar farklı göndericiden yaklaşık 8,7 milyon USDT almıştı; havuzu besleyen toplayıcı cüzdan dört haftada 80’den fazla göndericiden yaklaşık 3,1 milyon USDT toplamıştı. Aynı tahsilat yapısına müştekinin borsasından otuzdan fazla başka çekim (yaklaşık 144 bin USDT) daha geldiği görüldü; bu, başka mağdurların varlığına işaret eden bir çıkarımdır.
Havuz bir kişi değil, bir tahsilat altyapısıdır; bu nedenle “havuzun sahibi” değil, havuzdan çıkan paranın hangi hesaplara girdiği aranır. Havuz inceleme döneminde iki kez sıfırlandığı için müştekinin payı bu anlara kadarki çıkışların içindedir. Çıkışların ikisi kimlik kapısıdır: Borsa A’nın yatırma adresine yaklaşık 100 bin USDT ve bir ara cüzdan üzerinden Borsa B’nin yatırma adresine dört işlemle yaklaşık 195 bin USDT. Müştekinin bu çıkışlardaki payı üç yöntemle (ilk giren ilk çıkar, oransal dağıtım ve Hallett kuralı) ayrı ayrı hesaplandı; hangi yöntemin esas alınacağı mahkemenin takdirindedir ve rapor üç sonucu birlikte verir. Sonuçta müştekiden çıkan tutarın %99,8’i uçtan uca izlendi; izlenemeyen fark birkaç yüz USDT düzeyindedir. Rapor teslim edilmeden önce, başka bir dosyaya ait hiçbir tutar, tarih veya işlem kimliğinin rapora girmediği mekanik bir kirlenme denetimiyle doğrulandı. TRON ağındaki takibin temel adımları TRC-20 USDT transfer takibi rehberimizde anlatılmıştır.
Dosya C: USDC hırsızlığında hazırlık, gizleme ve yedi kurum kapısı
Ağustos 2026’da müştekinin Ethereum cüzdanından yaklaşık 170 bin USDC tek işlemle çekildi. Dosya, failin kimliğine giden yolun çoğu zaman suçun kendisinden değil, suçtan önceki hazırlıktan ve failin alışkanlıklarından geçtiğini açıkça gösterir.
Şema 4’ten üç bulgu çıkar. Birincisi hazırlıktır: parayı ilk alan ve dağıtan iki cüzdan, suçtan yaklaşık 37 ve 23 saat önce aynı köprü servisi cüzdanından gaz almıştı ve bu iki cüzdanın suçtan önce başka anlamlı faaliyeti yoktu. Bu, iki cüzdanın aynı elde olduğunu ve aktarım altyapısının fiilden önce kurulduğunu gösterir. İkincisi başarısız bir gizleme girişimidir: çalınan tutar dakikalar içinde bir köprüye gönderildi ve üç dakikadan kısa sürede aynı zincirde aynı cüzdana geri döndü; zincir değişmedi, yalnız yaklaşık 1.100 USDC ücret ödendi ve iz kopmadı. Üçüncüsü alışkanlıktır: büyük transferlerden önce 10 USDC ve 1 USDC’lik denemeler 18 kez, medyan 6 dakika arayla tekrarlandı.
A kolunda yaklaşık 11 bin USDC bir anlık takas servisinin havuz adresine girdi. Havuzdan aynı gün borsa yatırma adreslerine dört ödeme çıktı; bunlardan biri, müştekinin fonu havuza girmeden saniyeler önce yapıldığı için zaman kısıtıyla elendi; en uyumlusu yaklaşık 8 bin USDC’lik ödemeydi. Bu bağ tutar ve zaman uyumuna dayanan bir çıkarımdır (T3, aday n=4); bu yüzden şemada kesikli çizilmiştir ve teyidi takas servisinin sipariş kaydındadır.
B kolunda fon DAI’ye çevrildi ve onlarca adrese dağıtıldı; dosyanın genelinde fail dört zincir (Ethereum, TRON, BNB Chain, Solana) arasında yedi ayrı köprü mekanizması kullandı ve her geçişten sonra yeni cüzdan açtı. Şema 5, bu dağıtımın ulaştığı kurum kapılarından yedisini ve her kapıda hangi kaydın isteneceğini gösterir: e-para kuruluşunda KYC ile birlikte IBAN, kart ve giriş IP’leri; kurumsal saklama şirketinde, forwarder adresinin bağlı olduğu kurumsal müşterinin kaydı; borsalarda KYC, IP ve cihaz; kimlik doğrulaması yapmayan anlık takas servisinde ise sipariş kaydı, çıkış adresi ve IP. Köprü servisinin emir kaydı ise bir TRON cüzdanı ile bir Ethereum cüzdanının aynı kişiye ait olduğunu kesin olarak (T1) göstermiştir. Dosyada toplam 16 kuruma yazılacak müzekkere taslağı hazırlandı.
Dosyanın 325 kayıtlık işlem cetvelinde her transfer bir bağ sınıfıyla işaretlendi: 205 kayıt doğrudan mağdur fonunu taşıyor; 22’si kurumların iç süpürmesi veya havuz-oransal paylaşım; 74’ü aynı kümeye ait ama mağdurun parası gelmeden önce yapılmış (bağlam); 11’i aynı kişinin denetimini gösteren fakat mağdur fonu taşımayan kontrol bağı; 10’u yalnız kurum kaydıyla kurulabilecek geçiş (T4); biri aday; ikisi eşleşmemiş köprü çıkışı. Talep edilen tutarlar yalnız ilk iki sınıfa dayanır. Kimlik tespiti için ise bağlam ve kontrol bağları da değerlidir: aynı kümeden, müştekinin parası bu kümeye ulaşmadan önce de aynı e-para hesabına beş yatırım yapılmış olması, o hesabın kümeyi yöneten kişiye ait olduğunu gösteren bağımsız bir işarettir.
Üç dosyadan çıkan dersler
- Kimlik hiçbir dosyada zincirde değildi. Her birinde iz en az bir kurumun yatırma adresine ulaştı (Dosya B’de üç, Dosya C’de yedi kurum kapısı) ve kimlik o kurumların kaydında arandı.
- Fail en çok hazırlıkta ve alışkanlıkta iz bırakır. Gaz kaynağı, test transferi ve aynı hesabın suçtan önce de kullanılması, kümenin tek elde olduğunu zincir üstü olgularla gösterir.
- Havuz kişi değil altyapıdır. Çok mağdurlu havuzlarda mağdurun payı beyan edilen bir yöntemle hesaplanır; havuzun kendisine değil, havuzdan çıkan paranın girdiği hesaplara müzekkere yazılır.
- Zaman kısıtı yanlış kişiyi korur. Paranın ulaşmasından önceki transferler bağlam olarak ayrılmazsa, ilgisiz bir hesap sahibine şüpheli muamelesi yapılır.
- Kimlik doğrulaması yapmayan servis de kayıt tutar. Anlık takas servisleri sipariş, çıkış adresi, iade adresi ve IP kaydını saklar; bu kayıt da istenebilir.
Borsa ve ödeme kuruluşundan hangi kayıtlar istenir?
Bir yatırma adresinin arkasında tek bir müşteri hesabı vardır ve kimliğe giden asıl delil o hesabın kayıtlarıdır. Savcılık yazısında en az şu kayıtlar istenmelidir: hesap sahibinin kimlik ve uzaktan kimlik tespiti kayıtları; telefon, e-posta ve adres; hesaba giriş ve emir kayıtlarının IP adresi, port ve saniye cinsinden zamanı; cihaz bilgisi; bağlı banka hesapları ve kartlar; yatırma ve çekim geçmişi ile çekim adres defteri; Seyahat Kuralı mesajları ve aynı cihaz, IP ya da belgeyle açılmış bağlı hesaplar.
Bu kayıtların varlığı mevzuatla güvence altındadır. SPK’nın III-35/B.1 sayılı Tebliği m. 40/2, platformların elektronik ortamda alınan emirlerde “emri ileten müşterilere ilişkin IP (Internet Protokol) numaraları kayıtlarının” emri veren kaynağı gösterecek biçimde tutulmasını zorunlu kılar; m. 40/4 ise uzaktan kimlik tespiti sırasında alınan belgeler ve video görüntüler dâhil kayıtların on yıl saklanmasını ister. MASAK Genel Tebliği (Sıra No: 19) m. 5/A, 28 sıra numaralı Tebliğle yapılan değişiklikle (RG 12.06.2025), kripto varlık hizmet sağlayıcılarının uzaktan kimlik tespitinde ad, soyad, doğum tarihi, T.C. kimlik numarası ve adresi Nüfus ve Vatandaşlık İşleri’nin Kimlik Paylaşım Sistemi üzerinden doğrulamasını düzenler. 29 sıra numaralı Genel Tebliğ (RG 28.06.2025) ise her kripto transferinde müşteriden en az 20 karakterlik bir işlem açıklaması alınmasını şart koşar; müşterinin kendi yazdığı bu açıklama, çoğu zaman dolandırıcılık senaryosunun ilk yazılı izidir. Aynı Tebliğ, kayıtlı olmayan cüzdanlara ve bilgi paylaşmayan yurt dışı kurumlara yapılan çekimleri alım veya yatırmadan sonra en az 48 saat (ilk çekimde 72 saat) bekletir; bu süre, fonun yurt içi platformda henüz durduğu ve askıya alınabileceği pencere anlamına gelir.
Saklama süreleri de talebin zamanlamasını belirler: kimlik belgeleri 5549 sayılı Kanun m. 8 uyarınca son işlemden itibaren sekiz yıl saklanır ve Tedbirler Yönetmeliği m. 46/1’e göre bu süre hesabın kapandığı tarihten başlar; SPK VII-128.10 sayılı Tebliğ m. 22/4 bilgi sistemlerindeki denetim izleri için en az beş yıl öngörür. Cihaz kaydı için mevzuatta açık bir süre hükmü tespit edemedik; bu kayıt kurum politikasına bağlı olduğundan ilk yazıda istenmelidir. Talebin dayanakları ve platformun neyi veremeyeceği savcılık kripto borsasından hangi bilgileri isteyebilir rehberimizde ayrıca ele alınmıştır.
Türkiye’de cüzdan sahibinin kimliği hukuken nasıl istenir?
Türkiye’de kimlik bilgisi üç kanaldan istenir: yurt içindeki kripto varlık hizmet sağlayıcısı, banka veya ödeme hizmeti sağlayıcısına Cumhuriyet savcısı, hâkim ya da mahkeme yazısı (CMK m. 332 ve m. 128/A-7); IP adresinin abonesi için hâkim kararıyla iletişimin tespiti (CMK m. 135/6); yurt dışındaki kurum için doğrudan talep, veri koruma talebi ve istinabe. Para henüz bir kurumda duruyorsa bu kanallara CMK m. 128/A’daki kırk sekiz saatlik askıya alma ve elkoyma eşlik eder.
Yurt içi kurum: CMK m. 332 ve m. 128/A-7
CMK m. 332/1’e göre “Suçların soruşturma ve kovuşturması sırasında Cumhuriyet savcısı, hâkim veya mahkeme tarafından yazılı olarak istenilen bilgilere on gün içinde cevap verilmesi zorunludur.” Bu süre içinde bilgi verilemiyorsa sebebi ve en geç hangi tarihte verileceği aynı süre içinde bildirilir; yazıda, bu yükümlülüğe aykırılığın TCK m. 257 kapsamında suç oluşturabileceği ihtarı yer alır. 25 Aralık 2025’te yürürlüğe giren CMK m. 128/A-7 ise banka, ödeme hizmeti sağlayıcısı ve kripto varlık hizmet sağlayıcısına özgü bir yaptırım getirmiştir: istenen bilgi veya belge on gün içinde gönderilmez ya da eksik gönderilirse, Cumhuriyet savcısı kuruma elli bin liradan üç yüz bin liraya kadar idari para cezası verir. İki hükmün birlikte anılması, cevap süresini ve yaptırımı netleştirir. Maddenin tamamı CMK 128/A rehberimizde madde madde açıklanmıştır.
IP adresinden kişiye: port, saniye ve hâkim kararı
Borsanın verdiği giriş IP’si kendi başına bir kişi değil, bir internet bağlantısıdır. 5651 sayılı Kanun m. 2/1-j, 31 Temmuz 2026’da yürürlüğe giren 7590 sayılı Kanunla yapılan değişiklikle trafik bilgisini “taraflara ilişkin IP adresi, kaynak ve hedef port bilgisi, verilen hizmetin başlama ve bitiş zamanı” gibi unsurlarla tanımlar. Yer sağlayıcılar trafik bilgisini bir yıldan az iki yıldan fazla olmamak üzere (m. 5/3), erişim sağlayıcılar altı aydan az iki yıldan fazla olmamak üzere (m. 6/1-b) saklar; uygulama yönetmeliğindeki süreler kanunla çeliştiği veya kısmen iptal edildiği için fiilî saklama süresi belirsizdir, bu nedenle talep erken yapılmalıdır. Birçok abonenin aynı IP’yi paylaştığı ağlarda (CGNAT) abone ancak port ve saniye bilgisiyle ayrıştırılabilir; bu nedenle borsadan IP istenirken port ve zaman damgası da istenmelidir. IP’den aboneye geçiş uygulamada CMK m. 135/6 kapsamında hâkim kararıyla yapılır.
Yargıtay 11. Ceza Dairesi, port bilgisinin bulunmamasını tek başına kovuşturmama gerekçesi saymamış ve bu gerekçeyle verilen kararı kanun yararına bozmuştur (E.2025/1315, K.2025/13352). Anayasa Mahkemesi Genel Kurulu da hâkim kararıyla alınan iletişim kayıtları üzerinden henüz belli olmayan şüphelilerin teknik analizle belirlenmesini keyfî bir uygulama saymamıştır (Murat Albayrak, B. No: 2020/16168, 08.03.2023). Öte yandan IP kanıtının sınırı da açıktır: ABD Columbia Bölgesi Federal Temyiz Mahkemesi’nin 25 Eylül 2026 tarihli Sterlingov kararında vurgulandığı gibi bir IP adresi ev yönlendiricisine, vekil sunucuya, halka açık bir kablosuz ağa, VPN’e ya da Tor düğümüne ait olabilir. IP delilinin nasıl sınanacağı siber suçta IP adresi ve dijital delil rehberimizde ayrıntılı anlatılmıştır.
Para hâlâ duruyorsa: kırk sekiz saat
CMK m. 128/A, bilişim sistemi kullanılarak işlenen nitelikli hırsızlık (TCK m. 142/2-e), bilişim sistemleri, banka veya kredi kurumları araç olarak kullanılarak ya da failin kendini kamu görevlisi veya banka, sigorta ya da kredi kurumu çalışanı olarak tanıtması veya bu kurumlarla ilişkili olduğunu söylemesiyle işlenen nitelikli dolandırıcılık (TCK m. 158/1-f ve l) ile banka veya kredi kartlarının kötüye kullanılması (TCK m. 245) şüphesinde, suçta kullanılan hesabın ilgili kurum tarafından kırk sekiz saate kadar askıya alınmasına imkân verir; askıya alma, Cumhuriyet savcısının yazılı emri üzerine de yapılabilir. Askıya alma süresi içinde hesaptaki suça konu menfaate hâkim kararıyla, gecikmesinde sakınca varsa savcının yazılı emriyle elkonulabilir; hâkim kararı olmadan yapılan elkoyma yirmi dört saat içinde hâkim onayına sunulur, hâkim kararını elkoymadan itibaren kırk sekiz saat içinde açıklar, aksi hâlde elkoyma kendiliğinden kalkar. Bu madde kapsamındaki elkoymada CMK m. 128’deki kurum raporu şartı aranmaz. Fon bir stablecoin olarak özel bir adreste bekliyorsa, ihraççının dondurma yetkisi de devreye girer; bu yol aşağıda ayrıca anlatılmıştır. Uygulamadaki adımlar için kripto varlıklara elkoyma rehberimize bakılabilir.
Yurt dışındaki borsa veya cüzdan hizmeti kimlik bilgisi verir mi?
Verir; ama kendiliğinden değil. Büyük borsaların çoğu kolluk ve savcılık taleplerini kendi başvuru kanallarından alır ve yılda on binlerce talebi cevaplar; kimlik ve IP kaydını hangi biçimde paylaşacakları ise talebin hukuki niteliğine ve kurumun tabi olduğu hukuka bağlıdır. Türkiye’de temsilcisi olan kuruma doğrudan yazı yazılır; olmayan kurum için, kurumun bulunduğu devlet Sözleşmeye tarafsa Budapeşte Sözleşmesi m. 29 uyarınca o devletten veri koruma istenir ve 6706 sayılı Kanun uyarınca istinabe yoluna gidilir.
| Kanal | Ne sağlar? | Dayanak ve not |
|---|---|---|
| Türkiye temsilcisi veya KEP adresi | Kimlik, kullanıcı numarası, telefon, e-posta, hesap hareketleri, IP | CMK m. 332 ve m. 128/A-7. Örneğin OKX TR’nin kolluk kılavuzuna göre Türk makamlarının talepleri KEP üzerinden ve Türkçe iletilir. |
| Kurumun kolluk başvuru portalı | Hızlı ön bilgi, bakiye koruması (hold) | Gönüllü paylaşım; kurum politikasına bağlıdır. Acil talepler için ayrı işaretleme bulunur. |
| Budapeşte Sözleşmesi m. 29 | Verinin silinmeden korunması (en az 60 gün) | 6533 sayılı Kanun; Türkiye için yürürlük 01.01.2015. Talep devletten devlete yapılır; 7/24 irtibat noktası: Emniyet Genel Müdürlüğü Siber Suçlarla Mücadele Daire Başkanlığı. |
| İstinabe | Delil niteliğinde resmî kayıt | 6706 sayılı Kanun; merkezî makam Adalet Bakanlığı. Gecikmesinde sakınca varsa talepten önce geçici tedbir istenebilir (m. 7/1-a). |
| Yabancı mahkemede hukuk davası | KYC dâhil hesap bilgilerinin açıklanması | İngiltere’de Bankers Trust ve Norwich Pharmacal kararları; 1 Ekim 2022’den beri yurt dışına tebliğ için özel dayanak (CPR PD 6B 3.1(25)). |
Borsaların yayımladığı rakamlar talep hacmini gösterir: Binance 2025’te 71.000’den fazla kolluk talebini işlediğini açıklamıştır; OKX 2024’te 1.036 kurumdan gelen 34.583 talebe cevap verdiğini bildirmiştir; Coinbase’in 2025 şeffaflık raporuna dayanan haberlere göre şirket Ekim 2024–Eylül 2025 arasında 12.716 talep almış ve bunların %53’ü ABD dışından gelmiştir. Bu rakamlar şirketlerin kendi beyanıdır; yine de kimlik talebinin olağan bir iş akışı olduğunu gösterir.
Yargıtay da temsilci yokluğunu bir engel saymamaktadır. 11. Ceza Dairesi, paranın gönderildiği hesabın kime ait olduğunun, borsanın Türkiye’de yasal temsilciliği bulunmadığı için tespit edilemediği gerekçesini hatalı bulmuş; platformdan şikâyetçi adına üyelik bulunup bulunmadığının sorulmasını, varsa hesap hareketleri ile hesaba giriş yapan IP bilgilerinin getirtilmesini istemiştir (E.2026/529, K.2026/6491). Bir başka kararda, paranın gönderildiği hesabın bağlı bulunduğu hizmetin Türkiye’de temsilciliği olup olmadığının araştırılması, gerekirse uluslararası istinabe yoluyla hesap sahibinin açık kimlik bilgilerinin getirtilmesi istenmiştir (E.2024/2829, K.2024/14948).
Yabancı mahkemeler borsaları kimlik vermeye nasıl zorluyor?
İngiltere. Yüksek Adalet Divanı, LMN v Bitflyer Holdings ([2022] EWHC 2954 (Comm)) kararında mahkeme, hackerların fonunun ulaştığı 26 borsa adresinin hesap sahipleri için hesap adının, tüm KYC bilgi ve belgelerinin, e-posta, adres ve telefon bilgilerinin, banka bilgilerinin, fonların akıbetinin ve bakiyelerin açıklanmasına karar vermiştir; karar, 1 Ekim 2022’de yürürlüğe giren yeni tebliğ dayanağını uygulayan ilk bilinen kararlardandır. Daha önce Osbourne v Persons Unknown ([2022] EWHC 1021 (Comm), 10.03.2022) kararında, bu dayanak henüz yürürlükte değilken, çalınan NFT’ler için OpenSea’yi işleten şirket hakkında benzer bir açıklama kararı verilmişti. Wilden v Persons Unknown and Huobi Global ([2026] EWHC 1355 (KB)) kararında ise iş birliğinden kaçınan borsa, ağırlaştırılmış ölçüde (indemnity basis) hesaplanan 60.993,91 sterlinlik yargılama giderine mahkûm edilmiştir. Murry v Persons Unknown ([2025] EWHC 1664 (Comm)) kararı, kimliği bilinmeyen davalıları anlık takas servislerindeki e-posta adresleri ve bir müşterinin IP adresi üzerinden tanımlamıştır: takas servisinin tuttuğu kayıt da tanımlama için kullanılabilmektedir.
ABD. Beşinci Daire, Gratkowski kararında (964 F.3d 307, 2020) blok zinciri verisinde ve borsanın müşteri kayıtlarında makul gizlilik beklentisi bulunmadığını, Coinbase kayıtlarının banka kayıtlarına benzediğini kabul etmiştir. Birinci Daire, Harper v. Werfel kararında (2024) vergi idaresinin 14.355 Coinbase hesabına ilişkin kayıtları istemesini aynı “üçüncü kişi doktrini” içinde değerlendirmiş; Yüksek Mahkeme 30 Haziran 2025’te başvuruyu incelemeye almamıştır.
Singapur. CLM v CLN ([2022] SGHC 46) kararında mahkeme, çalınan fonların yatırıldığı borsalara açıklama yükümlülüğü getirmiş; davacı bu açıklamalar sayesinde iki kişiyi tespit ederek davaya dâhil etmiştir.
Türkiye bakımından bir sınır da not edilmelidir: Budapeşte Sözleşmesi’nin, hizmet sağlayıcılardan abone bilgisinin doğrudan istenmesini düzenleyen İkinci Ek Protokolü’nü (CETS 224) Türkiye 26.09.2026 itibarıyla imzalamamıştır ve Protokol dört onayla henüz yürürlüğe girmemiştir. Sınır ötesi dondurma ve iade süreci uluslararası kripto varlık dondurma ve iade rehberimizde anlatılmıştır.
IP adresi, cüzdan uygulaması ve açık kaynaklar kimliği nasıl ele verir?
Zincir üstü analiz bir kuruma ulaşamadığında kimlik çoğu zaman zincirin dışından gelir: işlemi ağa gönderen bilgisayarın IP adresi, cüzdan uygulamasının ve bağlanılan sitelerin üçüncü taraflara aktardığı adres bilgisi, forumlarda ve sosyal medyada paylaşılan adresler ve sızdırılmış veritabanları. Akademik çalışmalar bu yolların her birinin ölçülebilir bir başarı oranı olduğunu, ancak hiçbirinin tek başına kesin sonuç vermediğini gösterir.
| Sızıntı katmanı | Çalışma | Ölçülen bulgu |
|---|---|---|
| Bitcoin eşler arası ağı | Biryukov, Khovratovich, Pustogarov — ACM CCS 2014 (2015 öncesi ağ yapısı) | Az kaynaklı bir saldırgan işlemlerin %11’inde gönderenin IP adresini bulabiliyor; ağa hafif hizmet engeli uygulanırsa oran %60’a çıkabiliyor (ölçüm test ağında, ana ağ için tahmin). |
| Pasif ağ gözlemi | Koshy, Koshy, McDaniel — FC 2014 (2012 ağ verisi) | 252 ile 1.162 adres, büyük olasılıkla sahibi olan IP’lere eşlendi; eşleşmelerin çoğu olağan dışı aktarım davranışından çıktı, olağan trafik güç çözüldü. |
| İnternet omurgası (AS/IXP) | Apostolaki, Maire, Vanbever — FC 2021 | Yalnız on ağ işletmecisi Bitcoin istemcilerinin %85’inin, Ethereum istemcilerinin %90’ının bağlantılarını görebiliyor. |
| Uzak düğüm (RPC) hizmeti | Wang ve ark. — IEEE INFOCOM 2024 | Kurbanın ağ geçidini gözleyen saldırgan, tek bir işlemle ana ağda %90, iki onayla %96,6 doğrulukla IP ile adresi eşleştirdi. |
| Web siteleri ve dApp’ler | Ferreira Torres, Willi, Shinde — USENIX Security 2023 | Bağlanılan 616 merkeziyetsiz uygulamanın 211’i (%35) cüzdan adresini 137 üçüncü tarafa aktardı; incelenen 100 cüzdan eklentisinin 13’ü adresi sızdırıyor. |
| Kripto ile ödeme sayfaları | Goldfeder ve ark. — PoPETs 2018 | Bitcoin kabul eden 130 satıcının en az 53’ü ödeme bilgisini üçüncü taraflara sızdırıyor; karıştırılmış coin’lerle yapılan ve aynı izleyiciye veri sızan 25 alışveriş çiftinin 20’sinde izleyici cüzdanı belirleyebildi. |
| Tarayıcı cüzdan eklentileri | Wang ve ark. — PoPETs 2026 | İncelenen 85 eklentinin 17’si kullanıcının farklı adreslerini birbirine bağlayan sinyaller sızdırıyor. |
| Açık kaynak (sosyal medya, forum) | Al Jawaheri ve ark. — Computers & Security 2020 | Twitter ve BitcoinTalk’ta paylaşılan adreslerle 125 kullanıcı, 20 gizli servisle ilişkilendirildi. |
Bu bulguların hukuki karşılığı, zincir dışı verinin de bir kurumda tutulmasıdır. MetaMask’ın varsayılan uzak düğüm sağlayıcısı Infura’yı işleten ConsenSys, 23 Kasım 2022 tarihli gizlilik politikasında, kullanıcı işlem gönderdiğinde IP adresini ve cüzdan adresini topladığını açıklamış; iki hafta sonra bu iki verinin birlikte saklanmadığını ve saklama süresini yedi güne indirmeye çalıştığını duyurmuştur. ConsenSys’in beyanına göre bu iki veri birbirine bağlanabilir biçimde saklanmamaktadır ve güncel gizlilik bildirimi saklama süresi belirtmez; böyle bir kaydın varlığı ve süresi belirsizdir, istenecekse ilk günlerde istenmelidir.
Açık kaynak istihbaratı ise çoğu zaman failin kendi hatasından beslenir. Ağustos 2024’teki Genesis alacaklısı hırsızlığında bağımsız araştırmacı ZachXBT, şüphelilerden ikisinin ekran paylaşımı sırasında adlarını sızdırdığını, birinin sosyal medyadaki paylaşımlar üzerinden konumunun bulunduğunu ve bir diğerinin farklı platformlarda aynı profil fotoğrafını kullandığını ileri sürmüştür; ABD Adalet Bakanlığı belgeleri kimliğin nasıl bulunduğunu açıklamaz. Sektörde ödüllü etiket pazarları da vardır; Arkham’ın 2023’te açtığı “Intel Exchange” bu nedenle “ifşa karşılığı ödeme” eleştirisi almıştır. Bu kaynaklardan gelen etiket bir başlangıçtır; rapora ancak kaynağı, tarihi ve güven düzeyiyle birlikte girebilir.
IP delilinin sınırı da açıktır. Bir IP adresi ev yönlendiricisine, halka açık bir kablosuz ağa, VPN’e ya da Tor düğümüne ait olabilir; paylaşımlı adreslerde abone ancak port ve saniyeyle ayrışır. Sterlingov davasında mahkeme IP örtüşme analizini, yöntemi açıklandığı ve karşı tarafça çapraz sorguya açık olduğu için delil olarak kabul etmiştir; aynı karar, bu analizin daha önce hakem denetiminden geçmediğini de kaydetmiştir.
Dünyadaki soruşturmalarda cüzdan sahipleri nasıl bulundu?
Büyük soruşturmalarda failin kimliği neredeyse hiçbir zaman yalnız zincir analiziyle bulunmamıştır. Zincir analizi aranacak alanı bir kümeye ve bir kuruma daraltmış; kimliği ise bir KYC kaydı, bir e-posta başlığı, bir IP günlüğü, bir fotoğrafın meta verisi ya da failin kendi adına açtığı bir borsa hesabı vermiştir. Mahkeme belgelerinden hazırlanan aşağıdaki şema, 2020 Twitter saldırısında bu zincirin bir halkasının nasıl kurulduğunu gösterir.
15 Temmuz 2020’de yaklaşık 130 Twitter hesabı hedef alındı ve ele geçirilen hesaplardan paylaşılan dolandırıcılık adresine yaklaşık 415 transferle 12,86 BTC geldi. ABD Adalet Bakanlığı’nın 23 Temmuz 2020 tarihli şikâyetine ekli yeminli beyana göre soruşturmacılar önce Discord kayıtlarından ana failin ödeme adresini buldu; zincir analizi bu adrese bir forum kullanıcısının (Şema 8’de Şüpheli A) kümesinden yaklaşık 3,69 BTC gittiğini gösterdi. Bu kullanıcının kim olduğunu ise zincir değil, Nisan 2020’de sızdırılan bir forum veritabanı söyledi: veritabanındaki IP giriş günlüklerinde, 2017’de aynı IP adresinin hem bu kullanıcının hesabına hem de ikinci bir forum hesabına bağlandığı görüldü. İkinci hesabın e-posta adresiyle açılmış Coinbase ve Binance hesaplarının KYC kayıtlarında ise Birleşik Krallık’ta düzenlenmiş bir ehliyet vardı. Bu tespitler yeminli beyandaki iddialardır; bu şüpheli hakkında kamuya açık bir mahkûmiyet kaydı bulunmamaktadır. 31 Temmuz 2020 tarihli ayrı bir şikâyette (N.D. Cal. 3:20-mj-71049) ikinci bir şüpheli de Coinbase’te bir Florida ehliyetiyle doğrulanmış hesabı ve Discord kayıtlarıyla örtüşen IP adresleri üzerinden tanımlandı.
| Dosya | Zincir analizi neyi gösterdi? | Kimliği ne verdi? | Kaynak |
|---|---|---|---|
| AlphaBay (2017) | Pazar yerinden çıkan bitcoinlerin işletmeciye ait hesaplara ve varlıklara ulaşması | Sitenin yeni üyelere gönderdiği karşılama e-postasının başlığında kurucunun kişisel e-posta adresi; aynı adres eski bir forum imzasında ve PayPal kayıtlarında | E.D. Cal. 1:17-cv-00967, müsadere talebi, ¶21–31 |
| Helix (2020) | Karıştırma servisinden işletmecinin varlıklarına akan büyük hacimli bitcoin | Gerçek adla açılmış e-posta hesabının kayıtları; yönetim panelleri açık bir dizüstü bilgisayarı gösteren ve konum meta verisi taşıyan fotoğraf; kira sözleşmesi | N.D. Ohio 5:20-mj-01030, tutukluluk talebi |
| REvil ortağı (2021) | Fidye ödemelerinin izi | Şüphelinin kendi adıyla açılmış bir borsa hesabı; 6,1 milyon dolara elkonuldu | N.D. Tex. 3:21-MJ-888-BT elkoyma kararı |
| Genesis alacaklısı (2024) | Yaklaşık 4.100 BTC’lik hırsızlığın dağıtımı | ZachXBT’nin analizine göre: ekran paylaşımında sızan adlar, sosyal medya paylaşımları, temiz ve kirli fonun aynı yatırma adresinde buluşması (resmî belgeler yöntemi açıklamaz) | D.D.C. 24-cr-417; ZachXBT, 19.09.2024 |
| Kuzey Kore adına çalıştığı ileri sürülen programcı (2018) | Sınırlı: fidye ödemelerinin Tor üzerinden aynı tarayıcı kimliğiyle Monero’ya çevrilmesi; atıf esasen zincir dışı delile dayandı | Gerçek adla kullanılan hesaplar, aynı bilgisayardan erişilen e-posta hesapları, Kuzey Kore IP adresleri | C.D. Cal., 8 Haziran 2018 tarihli şikâyet |
| Coinbase kullanıcılarına yönelik dolandırıcılık (2026) | Yaklaşık 100 kullanıcıdan çalınan 15,9 milyon dolarlık akış | Failin ev IP adresinin, fonların çalındığı birden fazla cüzdanla bağlantısı | Brooklyn Başsavcılığı, 23.09.2026 |
| Colonial Pipeline (2021) | 75 BTC fidyenin 63,7 BTC’lik kısmının vardığı adres | Dosya belgelerinde kişi tanımlanmadı; 63,7 BTC’ye elkonuldu. FBI’ın adresin özel anahtarına sahip olduğu belirtildi, anahtarın nasıl elde edildiği açıklanmadı. | N.D. Cal. 3:21-mj-70945, yeminli beyan ¶34 |
Tablonun son satırı önemli bir ayrımı gösterir: varlığı bulmak ile kişiyi bulmak farklı işlerdir. Aynı ayrım devlet destekli saldırılarda da geçerlidir. FBI, Şubat 2025’teki yaklaşık 1,5 milyar dolarlık Bybit hırsızlığını 26 Şubat 2025 tarihli duyurusunda Kuzey Kore’ye ve “TraderTraitor” olarak adlandırdığı faaliyete atfetmiştir; bu tür atıflar kod benzerliğine, altyapıya ve önceki saldırılarla cüzdan örtüşmesine dayanır. Bir kişinin adını koymak ise hesap düzeyinde delil gerektirir: gerçek adla açılmış hesaplar, cihaz ve IP bağları, KYC kayıtları. Bitfinex ve Welcome to Video dosyalarında kümelemenin tam olarak neyi çözdüğü cüzdan kümeleme rehberimizin vaka bölümünde anlatılmıştır.
Stablecoin ihraççısı ve Seyahat Kuralı kimlik tespitine nasıl yardım eder?
Stablecoin ihraççısı kimlik vermez, ama zaman kazandırır: USDT’de Tether kolluk talebi üzerine, USDC’de Circle hukuken bağlayıcı bir talep üzerine bir adresteki token’ları dondurabilir ve para dondurulmuş hâlde beklerken kurum kayıtları istenebilir. Seyahat Kuralı ise iki düzenlenmiş kurum arasındaki transfere gönderen ve alıcının kimlik bilgisini ekler; bu mesaj kaydı, zincir analizine gerek kalmadan karşı tarafın adını gösterir.
Dondurma artık istisna değildir. Tether, 11 Eylül 2026 tarihli açıklamasında 67 ülkede 340’tan fazla kurumla 2.800’den fazla dosyada iş birliği yaptığını ve 5 milyar doların üzerinde varlığı dondurduğunu bildirmiştir. Tether, TRON ve TRM Labs’in 2024’te kurduğu T3 Mali Suçlar Birimi Mayıs 2026 itibarıyla 450 milyon doları aşan dondurma bildirir; TRM Labs’e göre doğrulanmış bir kolluk talebinden dondurmaya kadar süreç yirmi dört saat içinde tamamlanabilmektedir. Circle ise USDC’yi ancak yetkili bir makamın hukuken bağlayıcı talebi üzerine dondurduğunu açıklamaktadır. Türkiye’de de İstanbul Cumhuriyet Başsavcılığı’nın bir yasa dışı bahis soruşturmasında, Anadolu Ajansı’nın 30 Ocak 2026 tarihli haberine göre, şüpheliye ait 460 milyon avro değerindeki kripto varlık “hesabın bulunduğu global şirket tarafından” dondurulmuştur; Bloomberg’in 7 Şubat 2026 tarihli haberini aktaran ikincil kaynaklara göre bu şirket Tether’dir. Chainalysis’in 2026 raporuna göre yasa dışı işlem hacminin %84’ü stablecoin’lerle gerçekleştiği için bu kanal, cüzdan sahibinin tespitine kadar paranın yerinde tutulmasının en hızlı yoludur. Uygulama çalınan USDT nasıl dondurulur rehberimizde anlatılmıştır.
Özel sektörde bir hızlı uyarı mekanizması da gelişmiştir: TRM Labs’in Ağustos 2025’te başlattığı Beacon Network’te doğrulanmış soruşturmacıların işaretlediği adresler ilişkili cüzdanlara yayılır ve üye borsalara, gelen yatırımı inceleyip bekletebilmeleri için anlık uyarı gönderilir. Bu, kimlik tespitinden önce paranın bir kurum kapısında durdurulmasına imkân verir.
Türkiye’de Seyahat Kuralı, MASAK Tedbirler Yönetmeliği m. 24/A ile 25 Şubat 2025’te yürürlüğe girmiştir. 15.000 TL ve üzerindeki transferlerde mesaj gönderenin adını, cüzdan adresini ve adres, doğum yeri ve tarihi, müşteri numarası, T.C. kimlik, pasaport veya vergi kimlik numarasından en az birini içerir ve bu bilgiler teyit edilir; alıcının adı ve cüzdan adresi de mesajdadır. Kayıtlı olmayan bir cüzdana gönderimde müşteriden karşı taraf hakkında beyan alınır. Cüzdan sahibinin tespiti bakımından sonucu şudur: iki düzenlenmiş kurum arasındaki transferde karşı tarafın adı zaten mesaj kaydındadır (alıcı bilgisi teyit edilmez; bilgi paylaşma yükümlülüğü olmayan yurt dışı kurumlarda yalnız müşteri beyanı bulunur) ve savcılık bu kaydı da ister; müşterinin kayıtlı olmayan cüzdan için verdiği beyan sonradan yanlış çıkarsa, bu da bir delildir. Transfer kurallarının P2P işlemlerindeki etkisi P2P ve MASAK transfer kuralları yazımızda ele alınmıştır.
“Cüzdanın sahibi bulundu” demek için hangi kanıt yeterli?
Tek bir kanıt türü yeterli değildir. Zincir üstü olgu tartışmasızdır; kümeleme ve atıf olasılığa dayanır; kurum kaydı hesabın kimin adına açıldığını gösterir; hesabı o gün kimin kullandığı ise giriş kayıtları, cihaz incelemesi ve iletişim kayıtlarıyla kurulur. Güvenilir bir tespit, bu katmanların birbirini bağımsız olarak doğruladığı tespittir.
| Kanıt | Neyi gösterir? | Zayıf noktası | Nasıl güçlenir? |
|---|---|---|---|
| İşlem verisi | Transferin varlığı, tutarı, zamanı | Yorum içermez; tek başına kimseyi göstermez | İşlem kimliği ve blok numarasıyla eksiksiz cetvel |
| Kümeleme | Adreslerin ortak denetimde olduğu | CoinJoin, ortak kullanılan adres, yanlış para üstü tespiti | Sezgisel ve yazılım sürümü beyanı; bağımsız ikinci araçla karşılaştırma |
| Atıf etiketi | Kümenin hangi kuruma ya da role ait olduğu | Kaynağı belirsiz ya da eskimiş etiket | Etiketin kaynağı, tarihi ve güven düzeyi; kurum teyidi |
| Kurum kaydı (KYC) | Hesabın kimin adına açıldığı | Sahte belge, kiralık hesap, para katırı | Giriş IP’leri, cihaz kimliği, banka bağı |
| Giriş ve iletişim kaydı | Hesabı kullanan cihaz ve hat | Paylaşımlı IP, VPN, Tor | Port ve saniye, iletişimin tespiti, cihaz incelemesi |
Yöntemin ölçülmüş güvenilirliği. El konulan sunucu verisini kullanan tek bağımsız doğrulama çalışması, TU Delft araştırmacılarının USENIX Security 2025’te yayımladığı “Ghost Clusters” çalışmasıdır. Chainalysis atıfları üç kapatılmış hizmetin gerçek adres listesiyle karşılaştırıldığında doğru tespit oranı karıştırma servisi BestMixer’da %24,54, Hansa Market’te %78,89, Wall Street Market’te %94,85 çıktı; yanlış pozitif oranı her üçünde de %0,5’in altındaydı. Çalışmanın özeti bunu güvenilir bir alt sınır olarak niteler; yani araç az yanlış iddiada bulunur, ama gerçeğin önemli bir kısmını hiç görmeyebilir. Makalede, sonuçlarının yayımlanmasına bir başka ticari sağlayıcının hukuki tehditle karşı çıktığı da not edilmiştir. Deuber, Ronge ve Rückert’in bilimsel uzmanlar ve hukukçular için hazırladığı sistematik incelemeye (PoPETs 2022) göre kullanıcı davranışına dayanan varsayımlar genel olarak en az güvenilir olanlardır ve tutuklama gibi yoğun tedbirlere dayanak olmayabilir. Interpol’ün adli bilimler yöneticileri sempozyumu için hazırlanan 2026 tarihli dijital delil incelemesi de aynı uyarıyı yapar: atıf sezgiselleri olasılığa dayanır; güven sınırları belirtilmezse atıf abartılmaya açık ve hukuken kırılgan hâle gelir.
Mahkemeler ne diyor? ABD Columbia Bölgesi Federal Temyiz Mahkemesi (D.C. Cir.), 25 Eylül 2026 tarihli United States v. Sterlingov kararında Bitcoin Fog işletmecisinin mahkûmiyetini onarken ilk derece mahkemesinin Chainalysis Reactor’a dayanan bilirkişi delilini kabul etmesini takdir yetkisi içinde bulmuştur. Karar, Reactor’ın ortak harcama, davranışsal sezgisel ve istihbarata dayalı kümeleme olmak üzere üç yönteme dayandığını; yazılım çıktılarının tanık beyanı niteliğinde olmadığını; kolluk ve sektör kullanımının genel kabul için kabul edilebilir bir gösterge olduğunu söyler. Aynı karar şu cümleyi de kayda geçirmiştir:
“Both experts admitted that Reactor was not peer-reviewed and that they did not know the error rate for the software.” (Her iki bilirkişi de Reactor’ın hakem denetiminden geçmediğini ve yazılımın hata oranını bilmediklerini kabul etti.)
İngiliz mahkemeleri ise yöntem kusurunu daha sert değerlendirmiştir. D’Aloia v Persons Unknown ([2024] EWHC 2342 (Ch)) davasında davacının Tayland merkezli bir borsaya yönelik iddiası, iz sürme raporu güvenilir bulunmadığı için (beyan edilen FIFO yöntemi fiilen uygulanmamış, kullanılan iki yazılım farklı sonuç vermiş, yöntem açıklanmamıştı) fonların borsanın yatırma adresine ulaştığı ispatlanamadığından reddedildi; mahkeme FIFO dışı yöntemlerin de kullanılabileceğini, ancak bütün masum hak sahiplerine karşılaştırılabilir biçimde davranan ve usulüne uygun ispatlanan bir yöntem gerektiğini belirtti. Smithers & Usanova v Persons Unknown ([2026] EWHC 207 (Comm)) kararında ise Bitcoin’e uygulanan son giren ilk çıkar yönteminin masum kişilere ait adresleri yanlışlıkla fail adresi gibi gösterdiği kayda geçti. Türk hukukunda bu tartışmanın karşılığı, raporun olgu ile çıkarımı ayırması ve bilirkişinin hukuki nitelendirme yapmamasıdır (6754 sayılı Kanun m. 3/2). Blok zinciri analizi raporunun Türk ceza muhakemesindeki delil değeri cüzdan kümeleme rehberimizde, raporun nasıl denetleneceği ise kripto bilirkişi raporuna itiraz sayfamızda anlatılmıştır.
Güncel içtihatlar: Yargıtay cüzdan sahibinin tespiti için savcılıktan ne istiyor?
Yargıtay’ın 2023–2026 arasında verdiği ve Yargıtay Karar Arama sisteminden tam metniyle doğrulanan on kararın dokuzu kanun yararına bozmadır (CMK m. 309). Bozulan kararlar, kovuşturmaya yer olmadığı kararlarına yapılan itirazları reddeden sulh ceza hâkimliği kararlarıdır. Ortak ilke şudur: kripto transferinin geçtiği merkezi borsa, cüzdan veya takas hizmetinden kimlik ve IP bilgisi istenmeden, ‘fail tespit edilemedi’ gerekçesiyle kovuşturmaya yer olmadığına karar verilemez. Tarama 26.09.2026 tarihinde yapılmıştır; kararlarda kişi adları kullanılmamıştır.
| Daire | Tarih | E. / K. | Sonuç | İlke |
|---|---|---|---|---|
| 11. CD | 27.04.2026 | 2025/5763 · 2026/4543 | Bozma (KYB) | KYC uygulayan merkezi borsadan doğrudan veya istinabeyle bilgi; uzman bilirkişi raporu |
| 11. CD | 15.06.2026 | 2026/529 · 2026/6491 | Bozma (KYB) | Borsanın Türkiye’de temsilcisinin olmaması tespitten kaçınma gerekçesi değildir |
| 11. CD | 20.10.2025 | 2025/1315 · 2025/13352 | Bozma (KYB) | Port bilgisinin yokluğu tek başına takipsizlik gerekçesi değildir |
| 11. CD | 08.09.2025 | 2025/549 · 2025/10818 | Bozma (KYB) | Borsadan hesap hareketleri ve IP; sonuç alınamazsa daimi arama |
| 11. CD | 09.12.2024 | 2024/2829 · 2024/14948 | Bozma (KYB) | “Teknik olarak mümkün değil” kabul edilmez; gerekirse istinabe |
| 2. CD | 04.12.2024 | 2024/13777 · 2024/18593 | Bozma (KYB) | Yabancı takas sitesinden istinabeyle IP ve kullanıcı bilgisi |
| 11. CD | 07.10.2024 | 2024/516 · 2024/11178 | Bozma (KYB) | Sahte platform şüphesinde işlem kimliklerinin kime ait olduğu ortaya konulmalı |
| 11. CD | 03.06.2024 | 2023/5132 · 2024/7356 | Bozma (KYB) | Hesap sahibi belliyse ifadesi alınmalı, hesap hareketleri getirilmeli |
| 11. CD | 28.02.2024 | 2023/6026 · 2024/2387 | Onama | Borsa hesabının kimlik kaydına dayanan mahkûmiyet onandı |
| 2. CD | 16.10.2023 | 2023/270 · 2023/5537 | Bozma (KYB) | Yerli platformdan hesap sahibi ve paranın akıbeti; iletişim ve IP kayıtları birlikte |
Yargıtay 11. CD, E.2025/5763, K.2026/4543, 27.04.2026
Olay ve sonuç: Kripto para dolandırıcılığı şikâyetinde, failin tespit edilemediği gerekçesiyle verilen karar, Adalet Bakanlığı’nın talebiyle kanun yararına bozuldu. Daire, soruşturmada yapılması gerekenleri şöyle sıraladı:
“şikâyetçi tarafından para gönderimi yapılan kripto para cüzdanlarından kimlik doğrulama yöntemi (KYC) ile para transferi gerçekleştirildiği tespit edilen ve merkezi borsa olarak nitelendirilen kuruluşlar nezdinde yapılan işlemler hakkında doğrudan veya yurt dışı istinabe yoluyla detaylı bilgi istenilmesi, bilişim ve kripto para piyasası konusunda uzman bilirkişiden teknik rapor aldırılması”
İlke ve uygulamaya etkisi: Zincirde KYC uygulayan bir merkezi borsa varsa, o borsadan kimlik istenmeden ‘şüpheli tespit edilemedi’ denemez. Mağdur vekilinin itiraz dilekçesinde bu borsaların yatırma adreslerini ve tarih aralıklarını somut olarak göstermesi, kararın uygulanmasını kolaylaştırır.
Yargıtay 11. CD, E.2026/529, K.2026/6491, 15.06.2026
Olay ve sonuç: Merci, paranın gönderildiği hesabın sahibinin belirlenemediğini, borsanın Türkiye’de temsilcisi bulunmamasına dayandırmıştı. Daire, aşağıdaki gerekçeyi hatalı sayarak kararı bozdu:
“kripto para borsasının Türkiye’de yasal temsilciği [sic] bulunmadığından paranın gönderildiği kripto para hesabının kime ait olduğuna yönelikte herhangi bir tespit yapılamadığı”
İlke ve uygulamaya etkisi: Temsilci yokluğu bir yöntem sorunudur, soruşturmayı durdurma gerekçesi değildir. Daire, platformdan şikâyetçi adına üyelik bulunup bulunmadığının sorulmasını, varsa hesap hareketleri ile hesaba giriş yapan IP bilgilerinin getirtilmesini istemiştir; kurum cevap vermezse istinabe yolu açıktır.
Yargıtay 11. CD, E.2024/2829, K.2024/14948, 09.12.2024
Olay ve sonuç: Sulh ceza hâkimliği, failin tespit ve takibinin “teknik olarak mümkün olmadığı” gerekçesine dayanmıştı. Daire, bu kabulü hatalı bularak şu araştırmanın yapılmasını istedi:
“paranın gönderildiği hesabın bağlı bulunduğu Binance Connect’in Türkiye’de temsilciliği bulunup bulunmadığının belirlenmesi, gerekirse uluslararası istinabe yoluna gidilmek suretiyle hesap sahibinin açık kimlik bilgileri ve paranın akıbetine yönelik belgelerin temin edilmesi”
İlke ve uygulamaya etkisi: ‘Kripto izlenemez’ varsayımı Yargıtay tarafından kabul görmemektedir. Önce temsilcilik araştırılır, sonra gerekirse istinabe yapılır; her iki adım da dosyaya yazılı olarak yansıtılmalıdır.
Yargıtay 11. CD, E.2025/1315, K.2025/13352, 20.10.2025
Olay ve sonuç: Kovuşturmaya yer olmadığı kararı, IP adresinin port bilgisi olmadan birden fazla kişiye tahsis edilebileceği gerekçesine dayanıyordu. Daire bu gerekçeyi eksik soruşturma olarak nitelendirdi:
“…kullanıcıların abonelik bilgilerinin tespiti için Port bilgisine ihtiyaç duyulduğu, Port bilgisi olmayan Ip adresinin aynı anda birden çok kişiye tahsis edilebileceği, müştekinin soyut iddiasını destekleyen herhangi bir somut delil elde edilemediği…” şeklindeki hatalı gerekçe ve eksik soruşturma
İlke ve uygulamaya etkisi: Port eksikliği, diğer araştırmaları yapmamak için gerekçe olamaz. Borsadan ve hizmet sağlayıcıdan port ve saniye bilgisi ayrıca istenmeli; kripto hesap hareketleri ve banka kayıtları gibi diğer deliller de toplanmalıdır.
Diğer kararlar da aynı yöndedir. Sahte platform şüphesinde Daire, “şikâyetçi tarafından para gönderilen Txid işlem adreslerinin kime/kimlere ait olduğunun ortaya konulması” gerektiğini belirtmiştir (E.2024/516). Borsa hesabının sahibi KYC ile belli olduğu hâlde ifadesi alınmadan verilen karar bozulmuştur (E.2023/5132). 2. Ceza Dairesi, yurt içi bir platformdan hesap sahibinin ve paranın akıbetinin sorulmasını, iletişim kayıtları ve IP bilgileriyle birlikte istemiş (E.2023/270); yabancı bir takas sitesinden IP ve kullanıcı bilgilerinin istinabeyle istenmesi gerektiğine hükmetmiştir (E.2024/13777). 11. Ceza Dairesi’nin 2025/1336, 2025/4535 ve 2026/380 esas sayılı kararları da benzer yöndedir.
Anayasa Mahkemesi. AYM Genel Kurulu, Murat Albayrak kararında (B. No: 2020/16168, 08.03.2023) hâkim kararıyla alınan iletişim kayıtlarının henüz belli olmayan şüphelileri belirlemek için analiz edilmesini keyfî bir uygulama saymamıştır:
“…Başsavcılığın Hâkimlik kararı doğrultusunda, … BTK’dan HTS kayıtlarının getirtilmesi ve bu kayıtlar üzerinde şüpheli olabilecek kişilerin tespiti amacıyla kolluk birimlerince teknik analiz yapılması bariz takdir hatası veya açık bir keyfilik içeren bir uygulama olarak değerlendirilemez.” (§ 107)
Öte yandan AYM, belirli veya belirlenebilir bir kişiye ilişkin trafik bilgisinin kişisel veri olduğunu ve belirleme ve sınırlama yapılmaksızın temin edilmesinin Anayasa’nın 20. maddesine aykırı olduğunu kabul etmiştir (E.2014/149, K.2014/151); Abdulvahap Kaçar ve Ercan Kaçar kararında da (B. No: 2014/16877, 22.03.2018), 2014 öncesi dönemde katalog dışı bir suç için hâkim kararıyla alınan iletişim kayıtlarını kanuni dayanak yokluğu nedeniyle hak ihlali saymıştır; iletişimin tespiti bugün CMK m. 135/6 ile katalog dışıdır. Kimlik tespitine yönelik her tedbirin kanuni dayanağı ve hâkim güvencesi bu nedenle dosyada açıkça gösterilmelidir. Kovuşturmaya yer olmadığı kararına itirazın nasıl kurulacağı kripto dolandırıcılığında KYOK itirazı rehberimizde anlatılmıştır.
Adım adım: kripto cüzdan sahibini bulmak için ne yapılmalı?
Kripto cüzdan sahibinin bulunması, delilin sabitlenmesiyle başlayıp kurum kaydının istenmesi ve zincir dışı doğrulamayla biten sekiz adımlık bir süreçtir. İlk üç adım saatlerle, sonraki adımlar günlerle ölçülür; yurt dışı kurum ve istinabe gerektiren dosyalarda süreç aylar sürebilir.
- Delili sabitleyin. İşlem kimliklerini (TxID), gönderen ve alıcı adresleri, tarih-saatleri, borsa ekstrelerini, ekran görüntülerini, yazışmaları ve platformun internet adresini kaydedin. Cüzdana erişim için kimseyle kurtarma ifadesi (seed) paylaşmayın. Delil paketinin nasıl kurulacağı kripto cüzdan delil dosyası rehberimizdedir.
- Paranın ilk kurum kapısını bulun. İlk zincir üstü takiple paranın ulaştığı yatırma adreslerini ve tarih aralıklarını çıkarın. Fon bir stablecoin olarak özel bir adreste bekliyorsa, dondurma talebi için kolluğa ve savcılığa derhâl bildirim yapın.
- Suç duyurusunda bulunun ve acil tedbir isteyin. Şikâyet dilekçesine yatırma adreslerini ve kurum adlarını ekleyin; para hâlâ bir kurumdaysa CMK m. 128/A uyarınca askıya alma ve elkoyma talep edin. Başvurunun içeriği kripto cüzdan dolandırıcılığında suç duyurusu yazımızda anlatılmıştır.
- Kurumlara yazılacak müzekkereyi somutlaştırın. Her kurum için yatırma adresi, işlem kimlikleri ve tarih aralığı; istenen kayıtlar olarak KYC belgeleri, giriş IP-port-zaman kayıtları, cihaz bilgisi, bağlı IBAN ve kartlar, çekim geçmişi, Seyahat Kuralı mesajları ve bağlı hesaplar yazılmalıdır. Cevap süresi on gündür (CMK m. 332, m. 128/A-7).
- IP adreslerini aboneye bağlatın. Kurumdan gelen IP kayıtları için, port ve saniye bilgisiyle birlikte, hâkim kararı alınarak abone bilgisi istenir.
- Yurt dışı kurum için paralel kanal açın. Türkiye temsilcisi veya KEP adresi varsa doğrudan yazı; yoksa kurumun kolluk portalı üzerinden koruma talebi, kurumun bulunduğu devlet taraf ise Budapeşte Sözleşmesi m. 29 uyarınca veri koruma ve 6706 sayılı Kanun uyarınca istinabe.
- Zincir analizi raporunu savunulabilir yazdırın. Rapor gözlem, çıkarım ve görüşü ayırmalı; zaman kısıtını uygulamalı; kullanılan araçları ve sürümlerini, katlanan adresleri ve dışlanan kayıtları beyan etmelidir. Raporun yapısı blockchain kripto bilirkişiliği yazımızda anlatılmıştır.
- Kovuşturmaya yer olmadığı kararına itiraz edin. Karar tebliğden itibaren iki hafta içinde sulh ceza hâkimliğine itiraz edilebilir (CMK m. 173/1); itirazda yapılmayan araştırmalar tek tek sayılmalı ve yukarıdaki Yargıtay kararlarına dayanılmalıdır.
Kripto cüzdan sahibinin tespiti hakkında doğru bilinen yanlışlar
“Kripto anonimdir, cüzdanın sahibi bulunamaz.”
Kesin cevap: Hayır. Bitcoin, Ethereum ve TRON takma adlıdır; paranın düzenlenmiş bir kuruma dokunduğu her noktada kimlik kaydı vardır. Yargıtay, “fail tespit ve takibinin teknik olarak mümkün olmadığı” gerekçesine dayanan sulh ceza hâkimliği kararını kanun yararına bozmuştur (11. CD, E.2024/2829).
“Zincir analizi raporu failin adını gösterir.”
Kesin cevap: Hayır. Rapor, paranın hangi kurumun hangi yatırma adresine girdiğini gösterir. Ad, o kurumun kaydından gelir; sektörün kendi belgeleri de atfın zincir dışı bir iş olduğunu kabul eder.
“Borsanın Türkiye’de temsilcisi yoksa bilgi alınamaz.”
Kesin cevap: Hayır. Kurumun kolluk kanalı, Budapeşte Sözleşmesi ve istinabe yolları vardır; Yargıtay temsilci yokluğunu tespitten kaçınma gerekçesi saymamaktadır (11. CD, E.2026/529).
“IP adresinin port bilgisi yoksa soruşturma biter.”
Kesin cevap: Hayır. Port bilgisi ayrıca istenebilir ve diğer deliller toplanmalıdır; port eksikliğine dayanan karar, eksik soruşturma nedeniyle kanun yararına bozulmuştur (11. CD, E.2025/1315).
“KYC kaydındaki kişi kesin olarak faildir.”
Kesin cevap: Hayır. Hesap kiralanmış, satın alınmış ya da sahte belgeyle açılmış olabilir. KYC kaydı giriş IP’leri, cihaz ve banka bağıyla birlikte değerlendirilmelidir; aynı kayıtlar savunmanın da en güçlü aracıdır.
“Karıştırıcı ya da gizlilik coini kullanan hiçbir zaman bulunamaz.”
Kesin cevap: Hayır, ama iş zorlaşır. Sıfır bilgi ispatlı karıştırıcılarda kullanıcı davranışına dayanan sezgisel yöntemler anonimlik kümesini Ethereum’da ortalama %27, BNB Chain’de %46 daraltabilmektedir (Wang ve ark., WWW 2023). Helix karıştırıcısının işletmecisi de zincir analizinin yanında e-posta kayıtları ve bir fotoğrafın meta verisiyle tanımlanmıştır. Karıştırıcı analizinin sınırları demixing rehberimizde anlatılmıştır.
Sık sorulan sorular
Kripto cüzdan adresinden sahibinin adı öğrenilebilir mi?
Doğrudan öğrenilemez; adresin üzerinde ad yazmaz. Ad, paranın geçtiği borsa, e-para kuruluşu veya saklama şirketinin müşteri kaydından öğrenilir. Bunun için önce zincir üstü analizle paranın girdiği yatırma adresi bulunur, sonra savcılık bu kurumdan CMK m. 332 ve m. 128/A-7 uyarınca kimlik, IP ve banka bilgilerini ister. Kurum on gün içinde cevap vermekle yükümlüdür.
Cüzdan sahibini bulmak ne kadar sürer?
Süre, paranın girdiği kurumun yerine göre değişir. Türkiye’deki bir kripto varlık hizmet sağlayıcısı savcılık yazısına on gün içinde cevap vermek zorundadır; IP adresinin aboneye bağlanması için ayrıca hâkim kararı gerekir. Yurt dışındaki kurumlarda kurumun kolluk kanalı daha hızlı sonuç verebilir, istinabe ise çok daha uzun sürer. En kritik dönem ilk günlerdir; büromuzun 2026 dosyalarında fon, suçun işlendiği gün bir kurum kapısına ulaşmıştı.
Savcılık kripto borsasından hangi bilgileri isteyebilir?
Hesap sahibinin kimlik belgeleri ve uzaktan kimlik tespiti kayıtları, telefon ve e-posta, hesaba giriş ve emir kayıtlarının IP adresi, port ve saniye bilgisi, cihaz bilgisi, bağlı banka hesapları ve kartlar, yatırma ve çekim geçmişi, çekim adres defteri, işlem açıklamaları ve Seyahat Kuralı mesajları istenebilir. Türkiye’deki platformlar kimlik ve video kayıtlarını on yıl saklar ve emir IP kayıtlarını tutmakla yükümlüdür.
Yurt dışındaki borsa Türk savcılığına cevap verir mi?
Büyük borsaların çoğu kolluk taleplerini kendi başvuru kanallarından alır ve yılda on binlerce talebi cevaplar. Türkiye’de temsilcisi olan kuruma doğrudan yazı yazılır; olmayan kurum için, kurumun bulunduğu devlet Sözleşmeye tarafsa Budapeşte Sözleşmesi uyarınca veri koruma talebi ve 6706 sayılı Kanun uyarınca istinabe yoluna gidilir. Yargıtay, temsilci yokluğunu kimlik tespitinden kaçınma gerekçesi saymamaktadır (11. CD, E.2026/529).
Chainalysis veya TRM Labs gibi analiz şirketleri cüzdan sahibinin adını bilir mi?
Genellikle hayır. Bu şirketler adresleri kümeler ve kümeleri borsa, karıştırıcı ya da dolandırıcılık altyapısı gibi kurum veya rollere bağlar. Bir adresi gerçek kişiye bağlamak için tipik olarak borsanın KYC verisine, bir hukuki talebe ya da açık kaynak istihbaratına ihtiyaç duyulduğunu kendi yöntem belgelerinde açıkça yazarlar. Etiketleri istihbarat niteliğindedir ve kaynağı ile güven düzeyi belirtilmeden delil gibi kullanılmamalıdır.
Kişisel (soğuk) cüzdanın sahibi bulunabilir mi?
Kişisel cüzdanın kendisinde kimlik kaydı yoktur; ancak o cüzdana para gönderen ve oradan para alan her kurum ilgili hesabın kaydını tutar. Cüzdanın ilk fonlandığı borsa, gaz ücretini gönderen kaynak veya paranın sonradan girdiği yatırma adresi kimliğe giden yoldur. Cüzdanın bulunduğu cihaza arama ve elkoyma ile ulaşılırsa sahiplik doğrudan ispatlanabilir.
USDT gönderdiğim adres dondurulabilir mi?
Evet, token hâlâ özel bir adresteyse ihraççı Tether bu adresi kolluk talebi üzerine dondurabilir. Tether, Eylül 2026 itibarıyla 67 ülkede 340’tan fazla kurumla iş birliği yaptığını ve 5 milyar doları aşan varlığı dondurduğunu açıklamıştır. Dondurma kimlik vermez, ama kurum kayıtları istenirken paranın yerinde kalmasını sağlar; talep savcılık veya kolluk kanalıyla ve mümkün olan en kısa sürede yapılmalıdır.
IP adresi ile kişi kesin olarak belirlenir mi?
Tek başına belirlenmez. Bir IP adresi ev yönlendiricisine, halka açık kablosuz ağa, VPN’e ya da Tor düğümüne ait olabilir; paylaşımlı adreslerde abone ancak port ve saniye bilgisiyle ayrışır. IP kaydı; cihaz, banka ve iletişim kayıtlarıyla birlikte değerlendirildiğinde güçlü bir delil olur. Yargıtay, port eksikliğini tek başına takipsizlik gerekçesi saymamaktadır.
Zincir analizi raporu mahkemede delil olur mu?
Olur; ancak olgu ile çıkarımı ayıran, yöntemini ve sınırlarını beyan eden bir raporsa. ABD Columbia Bölgesi Federal Temyiz Mahkemesi 25 Eylül 2026’da zincir analizi delilinin kabulünü onamış, bilirkişilerin yazılımın hakem denetiminden geçmediğini ve hata oranını bilmediklerini kabul ettiklerini de kayda geçirmiştir. İngiltere’de yöntemi tutarsız bir iz sürme raporu reddedilmiştir. Türk hukukunda bilirkişi hukuki nitelendirme yapamaz (6754 sayılı Kanun m. 3/2).
Mağdur olarak cüzdan sahibini kendi başıma araştırabilir miyim?
Blok zinciri gezginleriyle paranın izini sürmek herkese açıktır ve ilk tespit için yararlıdır. Kimlik bilgisi ise yalnız kurumların elindedir ve ancak savcılık, hâkim veya mahkeme talebiyle alınabilir. Mağdurun kendi araştırması; işlem kimliklerini, adresleri ve yatırma adreslerini içeren düzenli bir delil paketine dönüştürüldüğünde soruşturmayı hızlandırır. Şüpheliyle doğrudan temas kurmak ise delili ve güvenliği riske atabilir.
“Fonunuzu geri alırız” diyen kurtarma şirketlerine güvenilir mi?
Dikkatli olunmalıdır. Cüzdan sahibinin kimliğine ve dondurulmuş varlığa ancak hukuki yolla ulaşılabilir; hiçbir özel şirket bir borsanın müşteri kaydını kendi başına alamaz. Ön ödeme isteyen, “hacker” ya da “özel yazılım” vaat eden kurtarma hizmetlerinin önemli bir kısmı ikinci bir dolandırıcılıktır. Mağdurun bu aşamada yapması gereken, delili korumak ve suç duyurusunda bulunmaktır.
Cüzdan sahibinin tespiti için hangi belgeleri hazırlamalıyım?
İşlem kimlikleri ve adres listesi, borsa hesap ekstresi ve çekim kayıtları, tarih-saatli ekran görüntüleri ve yazışmalar, platformun internet adresi, banka dekontları ve varsa daha önceki başvuruların kopyaları hazırlanmalıdır. Zincir analizi yapılmışsa paranın ulaştığı yatırma adresleri ve tarih aralıkları ayrıca listelenmelidir; kurumlara yazılacak müzekkere bu listeye göre hazırlanır.
İlgili rehberler
- Kripto para dolandırıcılığı rehberi — şikâyet, delil, fon takibi ve para iadesi
- Cüzdan kümeleme ve kimliklendirme — kümeleme sezgiselleri, ölçülmüş doğruluk payları ve raporun delil değeri
- Savcılık kripto borsasından hangi bilgileri isteyebilir? — CMK 128/A-7, KYC, IP ve on günlük süre
- Kripto dolandırıcılığında KYOK itirazı — eksik soruşturma ve Yargıtay’ın aradığı araştırmalar
- Soğuk cüzdan adresi kime ait? — gönderilen paranın sahibini belirlemenin sınırları
- CMK 128/A nedir? — 48 saatlik hesap askıya alma ve elkoyma
Kaynaklar
Mevzuat
- 5271 sayılı Ceza Muhakemesi Kanunu, m. 128/A, 134, 135, 173, 309, 332 — mevzuat.gov.tr; m. 128/A’yı ekleyen 7571 sayılı Kanun (RG 25.12.2025, S. 33118) — Resmî Gazete
- 5651 sayılı Kanun, m. 2/1-j, 5/3, 6/1-b (7590 sayılı Kanunla değişik hâli) — mevzuat.gov.tr
- 5549 sayılı Suç Gelirlerinin Aklanmasının Önlenmesi Hakkında Kanun, m. 8 — mevzuat.gov.tr
- Suç Gelirlerinin Aklanmasının ve Terörün Finansmanının Önlenmesine Dair Tedbirler Hakkında Yönetmelik, m. 24/A ve 46 — mevzuat.gov.tr
- SPK III-35/B.1 sayılı Tebliğ, m. 40 ve VII-128.10 sayılı Tebliğ, m. 22 (RG 13.03.2025, S. 32840) — Resmî Gazete (III-35/B.1), Resmî Gazete (VII-128.10)
- MASAK Genel Tebliği (Sıra No: 19)’nde Değişiklik Yapılmasına Dair Tebliğ (Sıra No: 28) (RG 12.06.2025, S. 32924) ve MASAK Genel Tebliği (Sıra No: 29) (RG 28.06.2025, S. 32940) — Resmî Gazete 12.06.2025, Resmî Gazete 28.06.2025
- 6706 sayılı Cezai Konularda Uluslararası Adli İş Birliği Kanunu, m. 2, 6, 7 — mevzuat.gov.tr
- 6754 sayılı Bilirkişilik Kanunu, m. 3 — mevzuat.gov.tr
- Sanal Ortamda İşlenen Suçlar Sözleşmesi (Budapeşte), 6533 sayılı onay Kanunu (RG 02.05.2014, S. 28988) — Resmî Gazete; İkinci Ek Protokol (CETS 224) imza ve onay durumu — Avrupa Konseyi (erişim: 26.09.2026)
Türk yargı kararları
- Yargıtay 11. CD, E.2025/5763, K.2026/4543, 27.04.2026; E.2026/529, K.2026/6491, 15.06.2026; E.2025/549, K.2025/10818, 08.09.2025; E.2025/1315, K.2025/13352, 20.10.2025; E.2024/2829, K.2024/14948, 09.12.2024; E.2024/516, K.2024/11178, 07.10.2024; E.2023/5132, K.2024/7356, 03.06.2024; E.2023/6026, K.2024/2387, 28.02.2024 — Yargıtay Karar Arama
- Yargıtay 2. CD, E.2023/270, K.2023/5537, 16.10.2023; E.2024/13777, K.2024/18593, 04.12.2024 — Yargıtay Karar Arama
- Anayasa Mahkemesi, Murat Albayrak [GK], B. No: 2020/16168, 08.03.2023 — Resmî Gazete 23.05.2023
- Anayasa Mahkemesi, E.2014/149, K.2014/151, 02.10.2014 — Resmî Gazete 01.01.2015; Abdulvahap Kaçar ve Ercan Kaçar, B. No: 2014/16877, 22.03.2018
Yabancı mahkeme kararları ve resmî dosya belgeleri
- United States v. Sterlingov, No. 24-3161 (D.C. Cir., 25.09.2026) — karar metni
- United States v. Gratkowski, 964 F.3d 307 (5th Cir. 2020) — karar metni
- Harper v. Werfel, 118 F.4th 100 (1st Cir. 2024); cert. denied, No. 24-922 (30.06.2025) — ABD Yüksek Mahkemesi dosyası
- LMN v Bitflyer Holdings Inc [2022] EWHC 2954 (Comm) — The National Archives
- Osbourne v Persons Unknown [2022] EWHC 1021 (Comm) — The National Archives
- D’Aloia v Persons Unknown Category A & Ors [2024] EWHC 2342 (Ch) — The National Archives
- Wilden v Persons Unknown & Huobi Global [2026] EWHC 1355 (KB) — The National Archives
- Smithers & Usanova v Persons Unknown [2026] EWHC 207 (Comm) — The National Archives
- Murry v Persons Unknown [2025] EWHC 1664 (Comm) — The National Archives
- CLM v CLN [2022] SGHC 46 — Singapur Yüksek Mahkemesi
- 2020 Twitter saldırısı, N.D. Cal. 3:20-mj-70996, şikâyet ve yeminli beyan (23.07.2020) — ABD Adalet Bakanlığı; N.D. Cal. 3:20-mj-71049, şikâyet (31.07.2020) — ABD Adalet Bakanlığı
- AlphaBay, E.D. Cal. 1:17-cv-00967, müsadere talebi (26.07.2017) — dosya belgesi
- Helix, N.D. Ohio 5:20-mj-01030, tutukluluk talebi (11.02.2020) — dosya belgesi
- REvil ortağına ait borsa hesabı, N.D. Tex. 3:21-MJ-888-BT elkoyma kararı (ABD Adalet Bakanlığı, 08.11.2021 duyurusu)
- Colonial Pipeline, N.D. Cal. 3:21-mj-70945, yeminli beyan (07.06.2021) — ABD Adalet Bakanlığı
- Genesis alacaklısı hırsızlığı, D.D.C. 24-cr-417 — ABD Adalet Bakanlığı duyurusu
- Coinbase kullanıcılarına yönelik dolandırıcılıkta hüküm (23.09.2026) — Brooklyn Başsavcılığı
- C.D. Cal. şikâyeti, 08.06.2018 (Kuzey Kore bağlantılı saldırılar) — ABD Adalet Bakanlığı
- FBI Kamu Duyurusu I-022625-PSA, 26.02.2025 (Bybit) — IC3
Akademik çalışmalar ve kurum belgeleri
- Lubbertsen, van Eeten, van Wegberg, “Ghost Clusters: Evaluating Attribution of Illicit Services through Cryptocurrency Tracing”, USENIX Security 2025 — PDF
- Deuber, Ronge, Rückert, “SoK: Assumptions Underlying Cryptocurrency Deanonymizations – A Taxonomy for Scientific Experts and Legal Practitioners”, PoPETs 2022 — IACR ePrint
- Fröwis ve ark., “Safeguarding the evidential value of forensic cryptocurrency investigations”, FSI: Digital Investigation 33 (2020) — DOI
- Reedy, “Interpol international forensic science managers symposium digital evidence review 2023–2025”, FSI: Synergy 13 (2026) — DOI
- Biryukov, Khovratovich, Pustogarov, “Deanonymisation of Clients in Bitcoin P2P Network”, ACM CCS 2014 — arXiv
- Koshy, Koshy, McDaniel, “An Analysis of Anonymity in Bitcoin Using P2P Network Traffic”, FC 2014 — PDF
- Apostolaki, Maire, Vanbever, “PERIMETER: A Network-Layer Attack on the Anonymity of Cryptocurrencies”, FC 2021 — PDF
- Wang ve ark., “Deanonymizing Ethereum Users behind Third-Party RPC Services”, IEEE INFOCOM 2024 — NSF PAR
- Ferreira Torres, Willi, Shinde, “Is Your Wallet Snitching On You?”, USENIX Security 2023 — PDF
- Goldfeder, Kalodner, Reisman, Narayanan, “When the cookie meets the blockchain”, PoPETs 2018 — arXiv
- Wang ve ark., “The Masks We (Think We) Wear: Privacy Threats of Browser-Extension Wallets in the Web3 Ecosystem”, PoPETs 2026 — arXiv
- Al Jawaheri ve ark., “Deanonymizing Tor hidden service users through Bitcoin transactions analysis”, Computers & Security 89 (2020) — arXiv
- Tsuchiya, Dong, Soska, Christin, “Blockchain Address Poisoning”, USENIX Security 2025 — PDF
- Béres ve ark., “Blockchain is Watching You: Profiling and Deanonymizing Ethereum Users”, IEEE DAPPS 2021 — arXiv
- Wang ve ark., “On How Zero-Knowledge Proof Blockchain Mixers Improve, and Worsen User Privacy”, WWW 2023 — arXiv
- Avrupa Veri Koruma Kurulu, Guidelines 02/2025 on processing of personal data through blockchain technologies, sürüm 2.0 (07.07.2026) — EDPB
- Anadolu Ajansı, yasa dışı bahis soruşturmasında kripto varlıkların dondurulmasına ilişkin haber, 30.01.2026
- FATF Tavsiyeleri, Tavsiye 15 ve 16 — FATF; (AB) 2023/1113 sayılı Fon ve Kripto Varlık Transferleri Tüzüğü — EUR-Lex
Sektör kaynakları (bağlantı verilmeden, yayın tarihiyle)
- Chainalysis — “What is wallet attribution?” (13.07.2026); “An Ontology for Accountability” ve “Defining the Cluster” (29.06.2026); “The Data Accuracy Flywheel” (2024, güncelleme 2025); “Why You Can’t Trace Funds Through Services” (09.10.2020); seizable crypto assets raporu (09.10.2025); 2026 Crypto Crime Report (08.01.2026)
- TRM Labs — “Cross-chain Swap Traceability: Seven Models, One Engineering Framework” (17.03.2026); glass box attribution sözlük maddesi; “Building Strong Cases with Blockchain Evidence” (27.02.2026); T3 Financial Crime Unit değerlendirmesi (18.05.2026); Beacon Network duyurusu (20.08.2025)
- Elliptic — “How to squeeze investigative evidence from any cryptocurrency address” (10.09.2025); “How Elliptic scales its intelligence without sacrificing its accuracy” (17.06.2026)
- Crystal Intelligence — yöntem açıklaması ve kolluk sayfası (erişim: 26.09.2026); DIFC Mahkemeleri duyurusu (15.12.2025)
- Tether — kolluk iş birliği açıklaması (11.09.2026); T3 FCU açıklaması (14.05.2026) · Circle — “When open systems are tested” (10.04.2026)
- Binance — 2025 yıl sonu raporu (09.01.2026) · OKX — “Deepening trust through partnership” (27.10.2025) · Coinbase 2025 şeffaflık raporuna ilişkin haberler
- ConsenSys — gizlilik politikası (23.11.2022) ve “Consensys Data Retention Update” (06.12.2022) · ZachXBT, Genesis hırsızlığı analizi (19.09.2024)
PEGA Hukuk yazıları
- Cüzdan Kümeleme ve Kimliklendirme: Kripto Adresler Nasıl Deşifre Edilir?
- Savcılık Kripto Borsasından Hangi Bilgileri İsteyebilir?
- Kripto Adli Bilişim ve Blockchain Analizi: Dolandırıcılıkta Fon Takibi ve Delillendirme
- Kripto Adli Bilişim: Blockchain Teknik Uzman Raporunu Nasıl Hazırlıyoruz?
- Blockchain Kripto Bilirkişilik ve Teknik Uzman Raporu Hazırlama
- CMK 128/A Nedir? 48 Saatlik Hesap Askıya Alma ve Elkoyma
- Siber Suçta IP Adresi ve Dijital Delil Nasıl Değerlendirilir?
- Uluslararası Kripto Varlık Dondurma ve İade
- Çalınan USDT Nasıl Dondurulur? Tether’e Bildirim, Savcılık ve Borsa Süreci
- Demixing: Kripto Mikserlerindeki Para Nasıl Takip Edilir?
- Kripto Dolandırıcılığında KYOK İtirazı: Eksik Soruşturma
- Address Poisoning: Benzer Cüzdan Adresine Yanlış Transfer Nasıl Olur?
Bu rehber genel bilgilendirme amaçlıdır; hukuki görüş veya vekâlet ilişkisi oluşturmaz. Mevzuat ve uygulama yayın tarihinden sonra değişmiş olabilir; kişiye özel değerlendirme için büromuza başvurabilirsiniz. Şemalardaki dosya bilgileri anonimleştirilmiştir: adres, işlem kimliği ve kişisel veri içermez; tutarlar yuvarlanmış, tarihler genelleştirilmiştir.
Paranızın gittiği cüzdanın sahibini bulmak mı istiyorsunuz? Büromuzun blockchain adli bilişim ve transfer takibi çalışmaları hakkında bilgi almak için işlem kimliklerinizi ve yazışmalarınızı hazırlayarak WhatsApp üzerinden yazabilir, 0531 336 09 81 numarasını arayabilir veya iletişim formunu kullanabilirsiniz.
Av. Ahmet Karaca
Av. Ahmet Karaca, İstanbul Barosu’na kayıtlı (Sicil No 92414, TBB No 234456), kripto varlık hukuku, blockchain hukuku ve bilişim hukuku alanlarında çalışan bir avukattır; PEGA Hukuk & Danışmanlık (Kartal/İstanbul) bünyesinde görev yapmaktadır. Marmara Üniversitesi Hukuk Fakültesi mezunudur; Duke University (Blockchain/DeFi), Politecnico di Milano (AI & Legal Issues) ve Lund University (AI & Law) sertifika programlarını tamamlamış, Udemy’de blockchain hukuku dersi vermekte ve Haberler.com’da köşe yazıları yazmaktadır.
Profil ve yayınlar · LinkedIn · İstanbul Barosu levhası
Bu içerik Av. Ahmet Karaca tarafından hazırlanmış ve hukuki doğruluğu kontrol edilmiştir. Kaynak gösterirken: pegahukuk.com — Av. Ahmet Karaca.