
Kripto para bir miksere girdiğinde blockchain izi silinmez; giriş ile belirli bir çıkış arasındaki doğrudan bağ zayıflar. Demixing, bu bağı “şifreyi çözerek” geri getiren tek bir yazılım veya kesin sonuç veren bir algoritma değildir. İşlem grafiği, zaman ve tutar korelasyonu, mixer mimarisi, cüzdan davranışı, borsa temasları, zincirler arası geçişler ve zincir dışı kayıtların birlikte değerlendirilmesiyle olası fon yollarının daraltıldığı adli analiz sürecidir.
Merkezi bir mixer, CoinJoin işlemi ve akıllı sözleşme tabanlı gizlilik havuzu aynı yöntemle incelenemez. UTXO tabanlı Bitcoin grafiğinde geçerli olabilecek bir değişim adresi sezgisini Ethereum’daki hesap modeline taşımak; CoinJoin girdilerinde ortak sahiplik varsayımı kurmak veya bir akıllı sözleşme havuzundaki aynı tutarlı ilk çıkışı otomatik olarak şüpheli girişle eşleştirmek ciddi yanlış pozitifler üretir. Sağlam inceleme, önce hangi gizleme tekniğiyle karşı karşıya olduğunu belirler, sonra o mimariye uygun hipotezleri sınar.
Monero ve Zcash gibi gizlilik coinleri ise ayrı bir kategoridir: gizlilik bir hizmetin değil, protokolün içindedir. Mixer ile gizlilik coini arasındaki farkı ve Türkiye’deki kuralları gizlilik coinleri rehberimizde anlattık.
Bu rehber; demixing kavramını, kripto para mikserlerinin türlerini, teknik takip yöntemlerini, kullanılan araç sınıflarını, hata kaynaklarını, uygulama analizini, raporlama standardını ve Türk hukuku bakımından delil, elkoyma, aklama ve hizmet sağlayıcı yükümlülüklerini birlikte ele almaktadır.
Yayım tarihi: 4 Eylül 2026 · Son güncelleme: 3 Ekim 2026.
Kısa cevap: Kripto para mikserinden çıkan fonlar takip edilebilir mi?
Bazı dosyalarda evet; fakat sonuç çoğu zaman “bu giriş kesin olarak şu çıkıştır” biçiminde değil, farklı güven düzeylerine sahip aday yollar şeklindedir. Takip başarısı mixer türüne, işlem hacmine, anonimlik kümesinin büyüklüğüne, kullanıcının zincir üstü davranışına, borsa veya köprü temaslarına, hizmetin kayıt tutup tutmadığına ve adli makamların bu kayıtlara ulaşıp ulaşamadığına bağlıdır.
Üç ayrım baştan yapılmalıdır:
- İzleme: Fonun bir mixer veya gizlilik protokolüne ulaştığının gösterilmesi;
- Demixing: Giriş ile muhtemel çıkışlar arasındaki aday ilişkilerin teknik ve davranışsal verilerle daraltılması;
- Atıf: Bir adresin, hesabın veya işlemin gerçek kişi ya da kuruma hukuken savunulabilir delillerle bağlanması.
Birincisi çoğu açık blockchain’de görece kolaydır. İkincisi olasılıksal olabilir. Üçüncüsü ise genellikle KYC, hesap açılışı, IP/cihaz, banka, iletişim veya ele geçirilen sunucu verisi gibi zincir dışı deliller gerektirir. Bu üç seviye birbirinin yerine kullanıldığında rapor olduğundan daha kesin görünür.
Demixing nedir, ne değildir?
Demixing, karıştırma işlemi öncesindeki fonlarla işlem sonrasındaki aday fonlar arasında analitik bağ kurma çabalarının genel adıdır. Europol, kripto soruşturmalarında “tracing, attribution and demixing” kavramlarını ayrı başlıklar olarak kullanmaktadır. Bu ayrım isabetlidir: Fon grafiğini izlemek, adres sahibini teşhis etmek ve bir mixer havuzundaki aday çıkışları daraltmak farklı sorulara cevap verir.
Demixing şunlar değildir:
- Blockchain’in kriptografisini kırmak;
- Sıfır bilgi ispatını tersine çevirmek;
- Mixer’a giren her birim ile çıkan aynı “coin”i fiziksel nesne gibi eşleştirmek;
- Bir analiz yazılımının risk puanını doğrudan kişi kusuru saymak;
- “İki hop uzakta” olmayı suç bağlantısının kesin delili kabul etmek;
- Mixer kullanımından otomatik olarak aklama kastı çıkarmak.
Doğru soru “bu coin hangisiydi?” değil; “doğrulanmış olay verileri altında hangi çıkış hipotezleri mümkün, hangileri zayıf, hangileri bağımsız delille doğrulanıyor?” sorusudur.
Kripto para mikseri nasıl çalışır?
Mixer veya tumbler, fonun kaynağı, hedefi ya da miktarı arasındaki görünür ilişkiyi zorlaştıran hizmet veya protokollerin genel adıdır. FinCEN’in düzenleme çalışmalarında kullanılan geniş teknik tasnif; farklı kullanıcıların varlıklarını havuzlama, işlemleri algoritmik biçimde yapılandırma, tutarı bölüp bir dizi bağımsız işlemden geçirme, tek kullanımlık adresler kullanma, varlık türleri arasında takas yapma ve kullanıcı tarafından belirlenen gecikmeler oluşturma gibi yöntemleri kapsar.
Bununla birlikte her çok girdili işlem mixer değildir; her köprü veya merkezi borsa da mixer sayılmaz. Benzer biçimde, gizlilik özelliği bulunan bir cüzdan yazılımının kullanılması tek başına suç geliri göstergesi değildir. Teknik sınıflandırma hizmet adından değil, fon akışının ve kontrol modelinin fiilî yapısından yapılmalıdır.
Dört farklı gizleme modeli neden ayrı incelenmelidir?
| Model | Temel yapı | Blockchain’de görülen | Başlıca inceleme imkânı |
|---|---|---|---|
| Merkezi/saklamalı mixer | Hizmet fonları kontrol eder, iç havuzda toplar ve farklı adreslerden çıkış yapar | Hizmet kümesine giriş ve havuzdan dağıtım işlemleri | Adres kümesi, cüzdan yönetimi, kontrollü işlem, sunucu ve müşteri kayıtları |
| CoinJoin veya işbirlikçi işlem | Birden çok kullanıcı tek işlemi birlikte oluşturur | Çok sayıda girdi ve benzer/eşit tutarlı çıktılar | Tur yapısı, anonimlik kümesi, önceki/sonraki harcama davranışı; ortak girdi sezgisini durdurma |
| Akıllı sözleşme gizlilik havuzu | Yatırma taahhüdü ile daha sonra sunulan geçerli ispat arasındaki açık bağ gizlenir | Sözleşmeye yatırımlar, olay kayıtları, çekimler ve relayer etkileşimleri | Havuz ve tutar grubu, zaman, davranış, gas kaynağı, sonraki DeFi/borsa temasları |
| Chain-hopping ve dönüştürme zinciri | Varlık DEX, köprü, swap hizmeti veya farklı ağlardan geçirilir | Yakma/basma, kilitleme/serbest bırakma, swap ve yeni ağ işlemleri | Köprü mesajı, sözleşme olayları, tutar-fee normalizasyonu ve hizmet kayıtları |
Dördüncü model teknik olarak her zaman “mixer” değildir. Ancak soruşturmalarda karıştırma, köprü, merkezi takas, gizlilik odaklı varlık ve zincirler arası geçiş art arda kullanılabildiği için aynı dosya içinde incelenir. 2026 tarihli FATF DeFi değerlendirmesi de mixer, cross-chain bridge, merkeziyetsiz takas ve chain-hopping yöntemlerinin birlikte katmanlama amacıyla kullanılabildiğine dikkat çekmektedir.
Merkezi kripto mikserlerinde takip nasıl yapılır?
Merkezi mixer, kullanıcıdan varlığı teslim alır; varlığı kendi kontrolündeki havuz veya cüzdan altyapısına katar ve kararlaştırılan hedeflere farklı fonlar gönderir. Giriş ve çıkış arasında açık protokol bağı bulunmayabilir. Bu nedenle salt blockchain verisi, aynı anda çok sayıda müşterinin bulunduğu büyük bir havuzda kesin eşleştirme için yetersiz kalabilir.
İnceleme şu veri gruplarına dayanır:
- Hizmet kümesinin doğrulanması: Bilinen yatırma adresleri, kontrollü test işlemleri, ele geçirilmiş kayıtlar, resmî soruşturma belgeleri ve cüzdan harcama davranışı karşılaştırılır.
- Giriş envanteri: Şüpheli kaynaktan mixer’a ulaşan UTXO veya hesap transferleri; tarih, blok, miktar ve işlem kimliğiyle kaydedilir.
- Çıkış penceresi: Hizmetin bilinen gecikme ve dağıtım örüntüsüne göre olası zaman aralığı oluşturulur. Aralık keyfî değil, test veya tarihsel veriyle gerekçelendirilir.
- Değer normalizasyonu: Hizmet ücreti, ağ ücreti, bölme ve birleştirme etkisi hesaba katılır. Nominal eşitlik yerine olası net değer aralığı kullanılır.
- Davranışsal parmak izi: Çıkışların hangi adres tipleriyle, hangi tur ve paketleme yapısıyla, hangi cüzdan kümesinden üretildiği araştırılır.
- Zincir dışı teyit: Mixer sipariş kayıtları, erişim logları, hedef adres talimatları, ele geçirilen sunucu verisi ve iletişim delilleri aranır.
ChipMixer operasyonu bu bakımdan öğreticidir. Europol, dört sunucu ile yaklaşık 7 TB verinin ele geçirildiğini ve soruşturmanın kripto izleme ile adli bilişim analizini birlikte kullandığını açıkladı. ABD’de yayımlanan şikâyet belgelerinde ise analitik adres kümesinin kontrollü işlemlerle doğrulandığı anlatıldı. Çıkarılacak ders, “özel bir yazılım mixer’ı çözdü” değildir; blockchain kümelemesi, kontrollü gözlem, sunucu delili ve uluslararası iş birliği birleştiğinde sonuç üretmiştir.
CoinJoin işlemleri neden klasik kümeleme sezgilerini bozar?
Bitcoin gibi UTXO tabanlı sistemlerde yaygın “ortak girdi sahipliği” sezgisi, normal bir işlemde bütün girdilerin özel anahtarlarına erişen aynı kullanıcının bulunduğunu varsayar. CoinJoin ise farklı kullanıcıların girdilerini aynı işlemde birleştirmesi için tasarlanmıştır. Bu nedenle CoinJoin olduğu belirlenen işleme ortak girdi sezgisini kör biçimde uygulamak, ilgisiz kullanıcıların adreslerini tek kişiye aitmiş gibi aynı kümeye sokabilir.
Bu hata yalnızca teknik bir ayrıntı değildir. Yanlış küme büyüdükçe daha sonraki bütün risk puanları ve karşı taraf atıfları kirlenir. Masum bir katılımcının geçmişi suç gelirine, suçla ilgili bir kullanıcının işlemleri de masum kümelere bağlanabilir. Akademik araştırmaların ortak uyarısı, CoinJoin tespiti yapılmadan adres kümelemesine başlanmaması ve kullanılan sezginin yanlış pozitif/negatif sınırlarının raporda gösterilmesidir.
CoinJoin incelemesinde yapılabilecek çalışma, girdileri aynı sahibinmiş gibi birleştirmek değildir. Önce işlem yapısı ve tur tipi belirlenir; eşit tutarlı çıktılar, değişim olabilecek çıktılar, önceki hazırlık işlemleri ve sonraki harcama davranışları ayrı incelenir. Her çıkış, başlangıçta bir adaydır. Bu adayın daha sonra başka mixer çıktılarıyla birlikte harcanması, bilinen bir cüzdana dönmesi veya kimliği belirli bir borsa hesabına ulaşması anonimlik kümesini daraltabilir.
CoinJoin sonrası hangi izler önemlidir?
- Çıktı birleştirme: Kullanıcı, ayrıştırılmış çıktıları daha sonra tek işlemde yeniden birleştirirse ortak kontrol yönünde yeni bir bulgu oluşabilir. Bunun CoinJoin katılımcılarının tamamına geriye dönük sahiplik yüklemediği açıkça belirtilmelidir.
- Adres ve script türü: Önceki ve sonraki cüzdan davranışında aynı adres formatı, ücret politikası veya işlem yapılandırması görülebilir.
- Tur devamlılığı: Belirli çıktılar tekrar gizlilik turuna girerken bazıları doğrudan harcanabilir. Bu davranış, aday kümeleri karşılaştırmaya yarar.
- Borsa teması: Bir aday çıkış doğrulanmış bir hizmet sağlayıcı yatırma adresine ulaşıyorsa kimlik araştırması için somut muhatap doğar.
- Zaman ve amaç uyumu: Şüphelinin cihazında görülen cüzdan etkinliği, platform bildirimi veya mesajlaşma zamanı zincir üstü olayla örtüşebilir.
- Tekrarlanan anonimlik kümeleri: Aynı kullanıcı farklı turlarda benzer karşı taraflarla kesişiyorsa aday seti istatistiksel olarak daralabilir; fakat bağımsız doğrulama olmadan kesin atıf yapılmamalıdır.
Bu yöntemlerin her biri olasılıksal olabilir. Bir cüzdan yazılımının varsayılan davranışı binlerce kullanıcıda aynı görünebilir. Dolayısıyla “davranış benzerliği” ile “aynı kişi” arasında otomatik eşitlik kurulamaz.
Akıllı sözleşme tabanlı mixer nasıl incelenir?
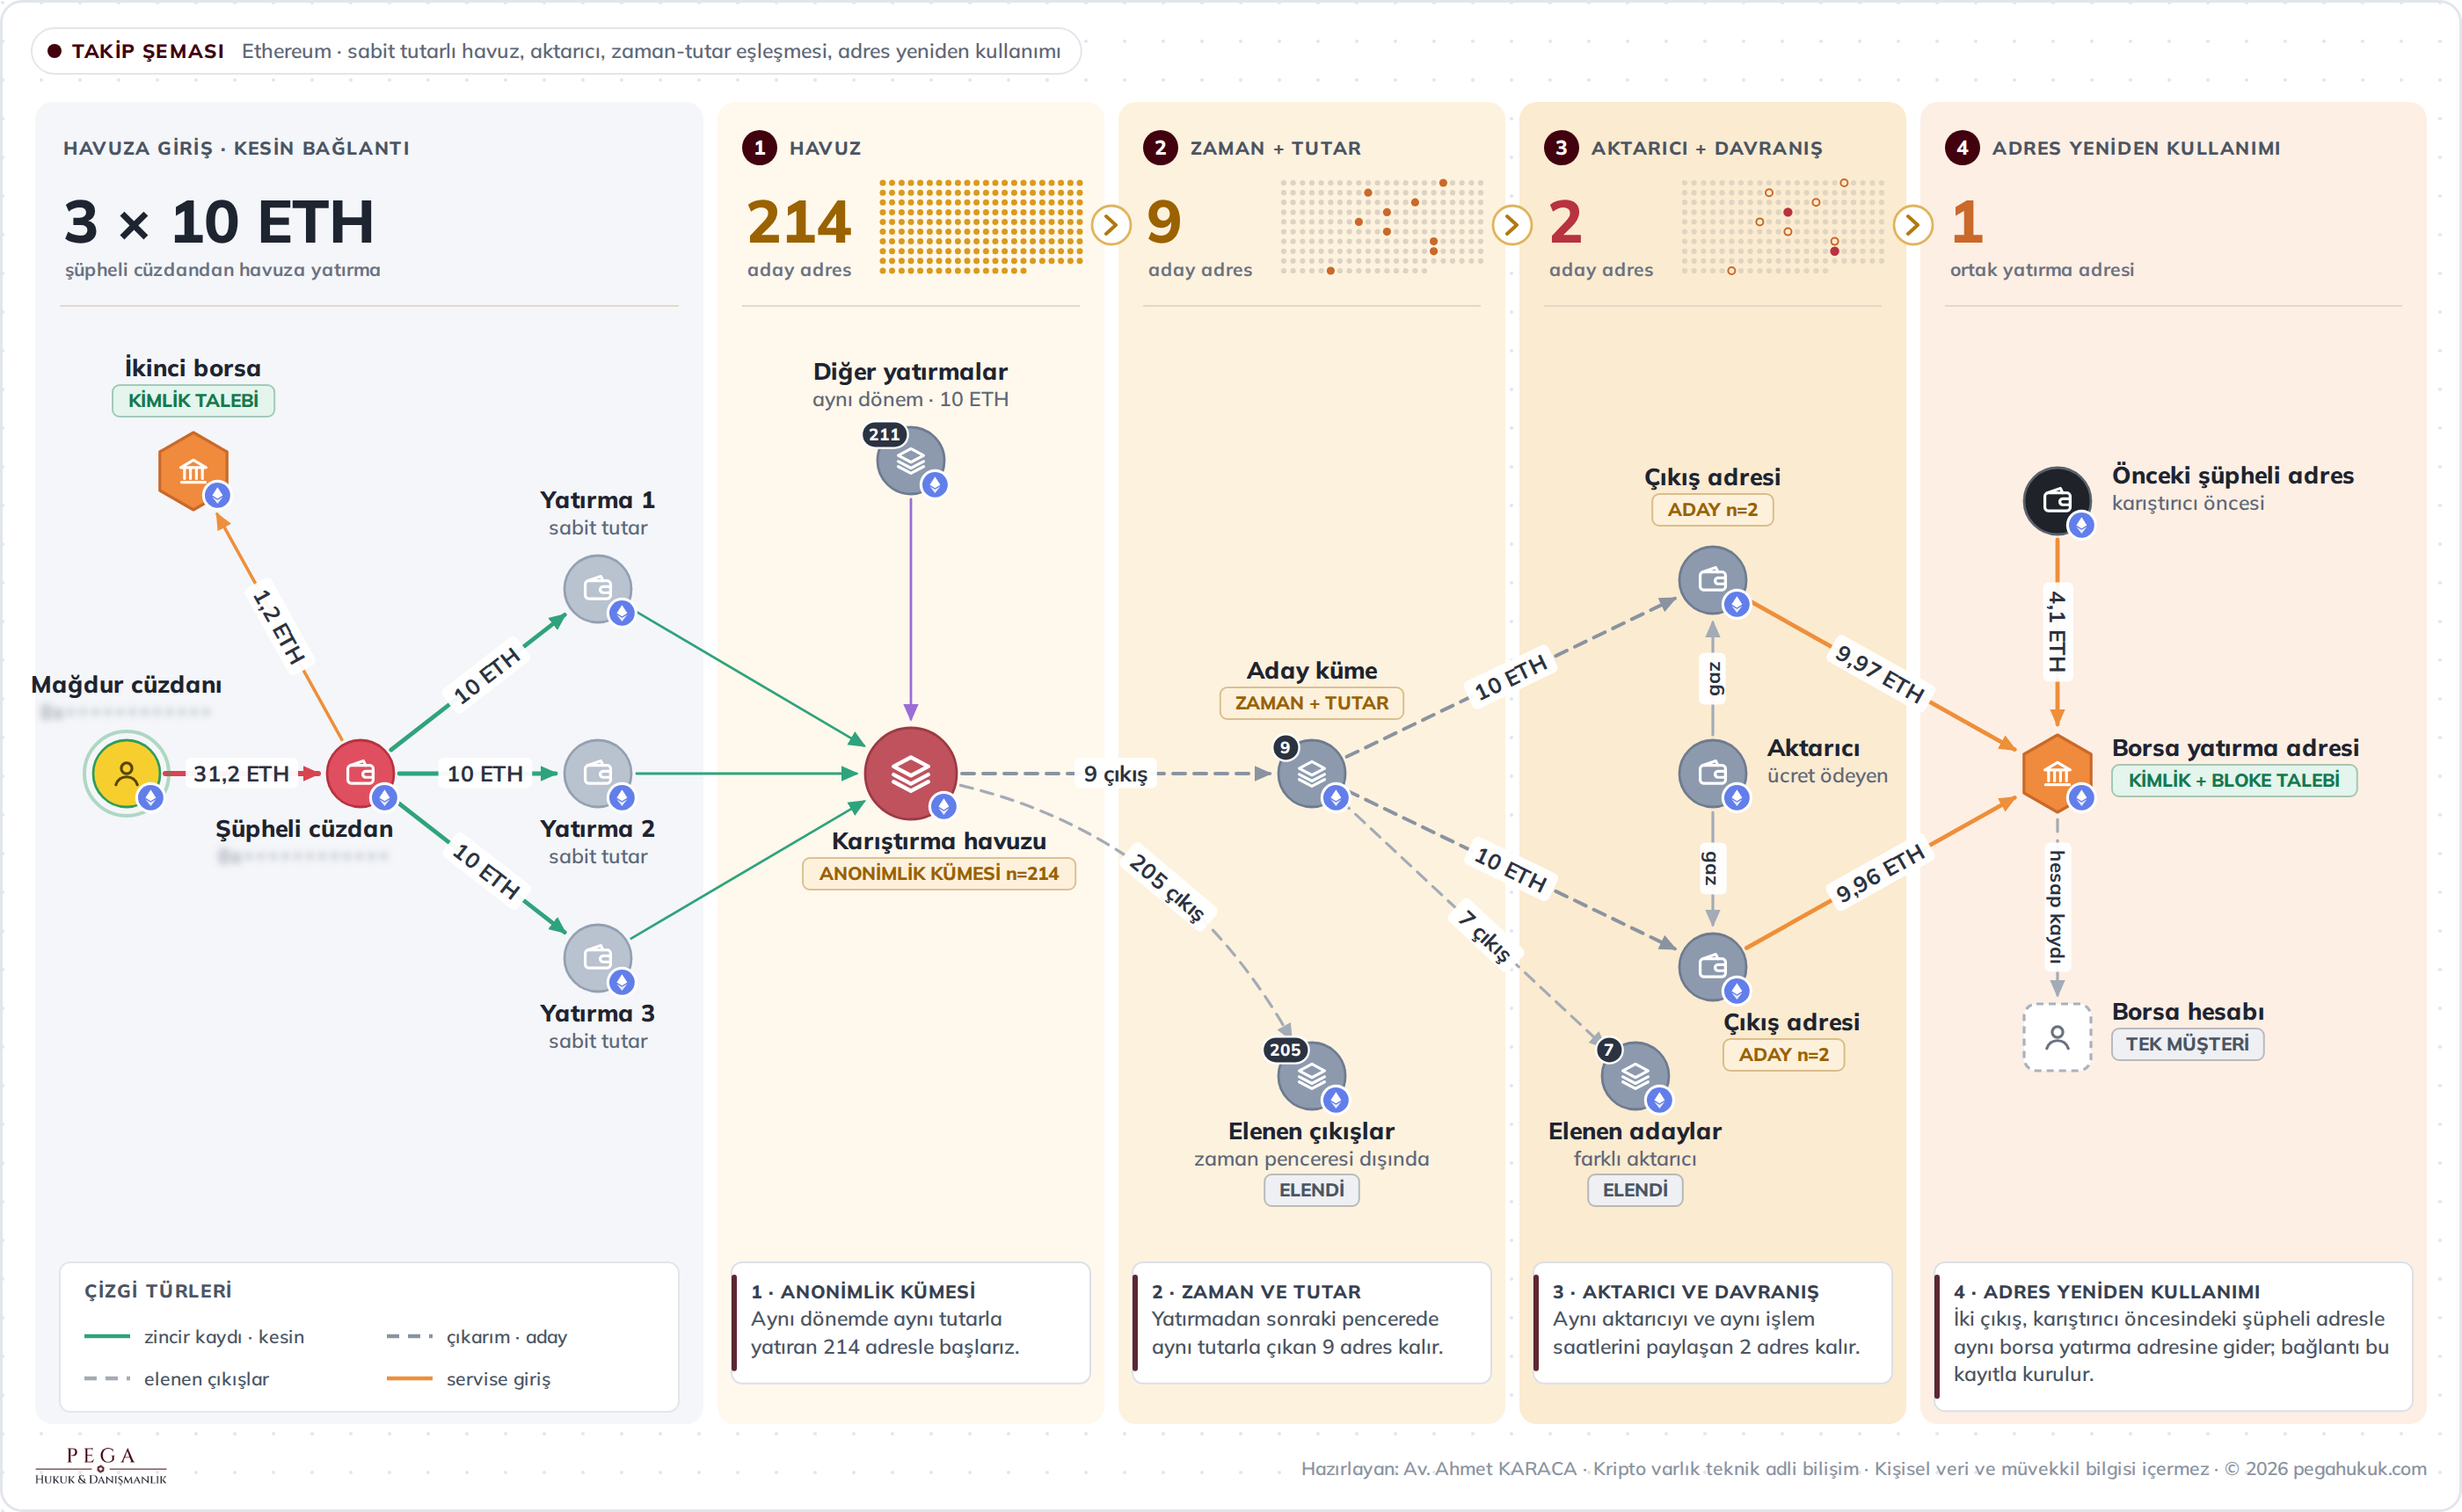
Akıllı sözleşme tabanlı gizlilik havuzlarında kullanıcı, belirli bir havuza kripto varlık yatırır ve daha sonra yatırma işleminin hangisi olduğunu açıklamadan geçerli bir çekim hakkına sahip olduğunu kriptografik ispatla gösterebilir. Sözleşme aynı ispatın iki kez kullanılmasını engeller; ancak kamuya açık kayıt, her çekimi belirli bir yatırımla doğrudan eşleştirmeyebilir.
Bu yapı “blockchain’de hiçbir şey görünmez” anlamına gelmez. Sözleşme adresi, yatırma ve çekim olayları, blok zamanları, varlık/tutar havuzu, işlem çağrıları, relayer etkileşimleri ve çekimden sonraki fon hareketleri görünür olabilir. Gizlenen, belirli bir yatırımla belirli bir çekim arasındaki bağdır.
Demixing analizi sıfır bilgi ispatını kırmaya çalışmaz. Şu çevresel izleri değerlendirir:
- Şüpheli fonun girdiği sözleşme, varlık ve tutar havuzu;
- Yatırım öncesi adreslerin kaynağı ve aralarındaki ortak kontrol bulguları;
- Yatırma ile çekme arasındaki zaman penceresi ve o penceredeki tüm aday çekimler;
- Birden çok havuz veya tutarda tekrarlanan işlem dizileri;
- Çekim adresinin gas fonlama kaynağı, önceki kullanımı ve başka adreslerle bağlantısı;
- Relayer ve ücret davranışı;
- Çıkışın DEX, köprü, NFT pazarı, ödeme, merkezi borsa veya saklama hesabına ulaşması;
- Cihaz, tarayıcı, RPC sağlayıcı, platform hesabı ve iletişim kayıtlarıyla zaman uyumu.
Aynı tutarlı ilk çekimi otomatik olarak şüpheli yatırımla eşleştirmek metodolojik olarak savunulamaz. Anonimlik kümesi içinde aynı anda çok sayıda meşru kullanıcı bulunabilir. Zaman korelasyonu ancak diğer bağımsız göstergelerle birleştiğinde ağırlık kazanır.
Relayer ve gas analizi ne sağlar?
Bir kullanıcı yeni bir çekim adresinin geçmiş bağlantısını azaltmak için işlem ücretini doğrudan finanse etmeyebilir ve relayer kullanabilir. Böyle bir durumda relayer adresi, hizmetin aracı katmanıdır; otomatik olarak fonun nihai sahibini göstermez. Ancak relayer ücretleri, kullanılan sözleşme sürümü ve işlem kalıpları havuz tipini tanımlamaya yardımcı olabilir.
Çekim adresi daha sonra gas almak için bilinen başka bir cüzdanla etkileşirse bu ayrı bir bağlantı bulgusudur. Aynı şey, çekimden hemen sonra token onayı veren, swap yapan veya köprüye aktaran işlem dizisi için geçerlidir. EVM ağlarında normal işlem listesinin yanında olay kayıtları ve sözleşme iç çağrıları da incelenmelidir; arayüzlerde “internal transaction” olarak gösterilen çağrı izleri, blokta bağımsız imzalı işlem değildir ve raporda bu teknik fark korunmalıdır.
Chain-hopping ve köprü işlemleri nasıl takip edilir?
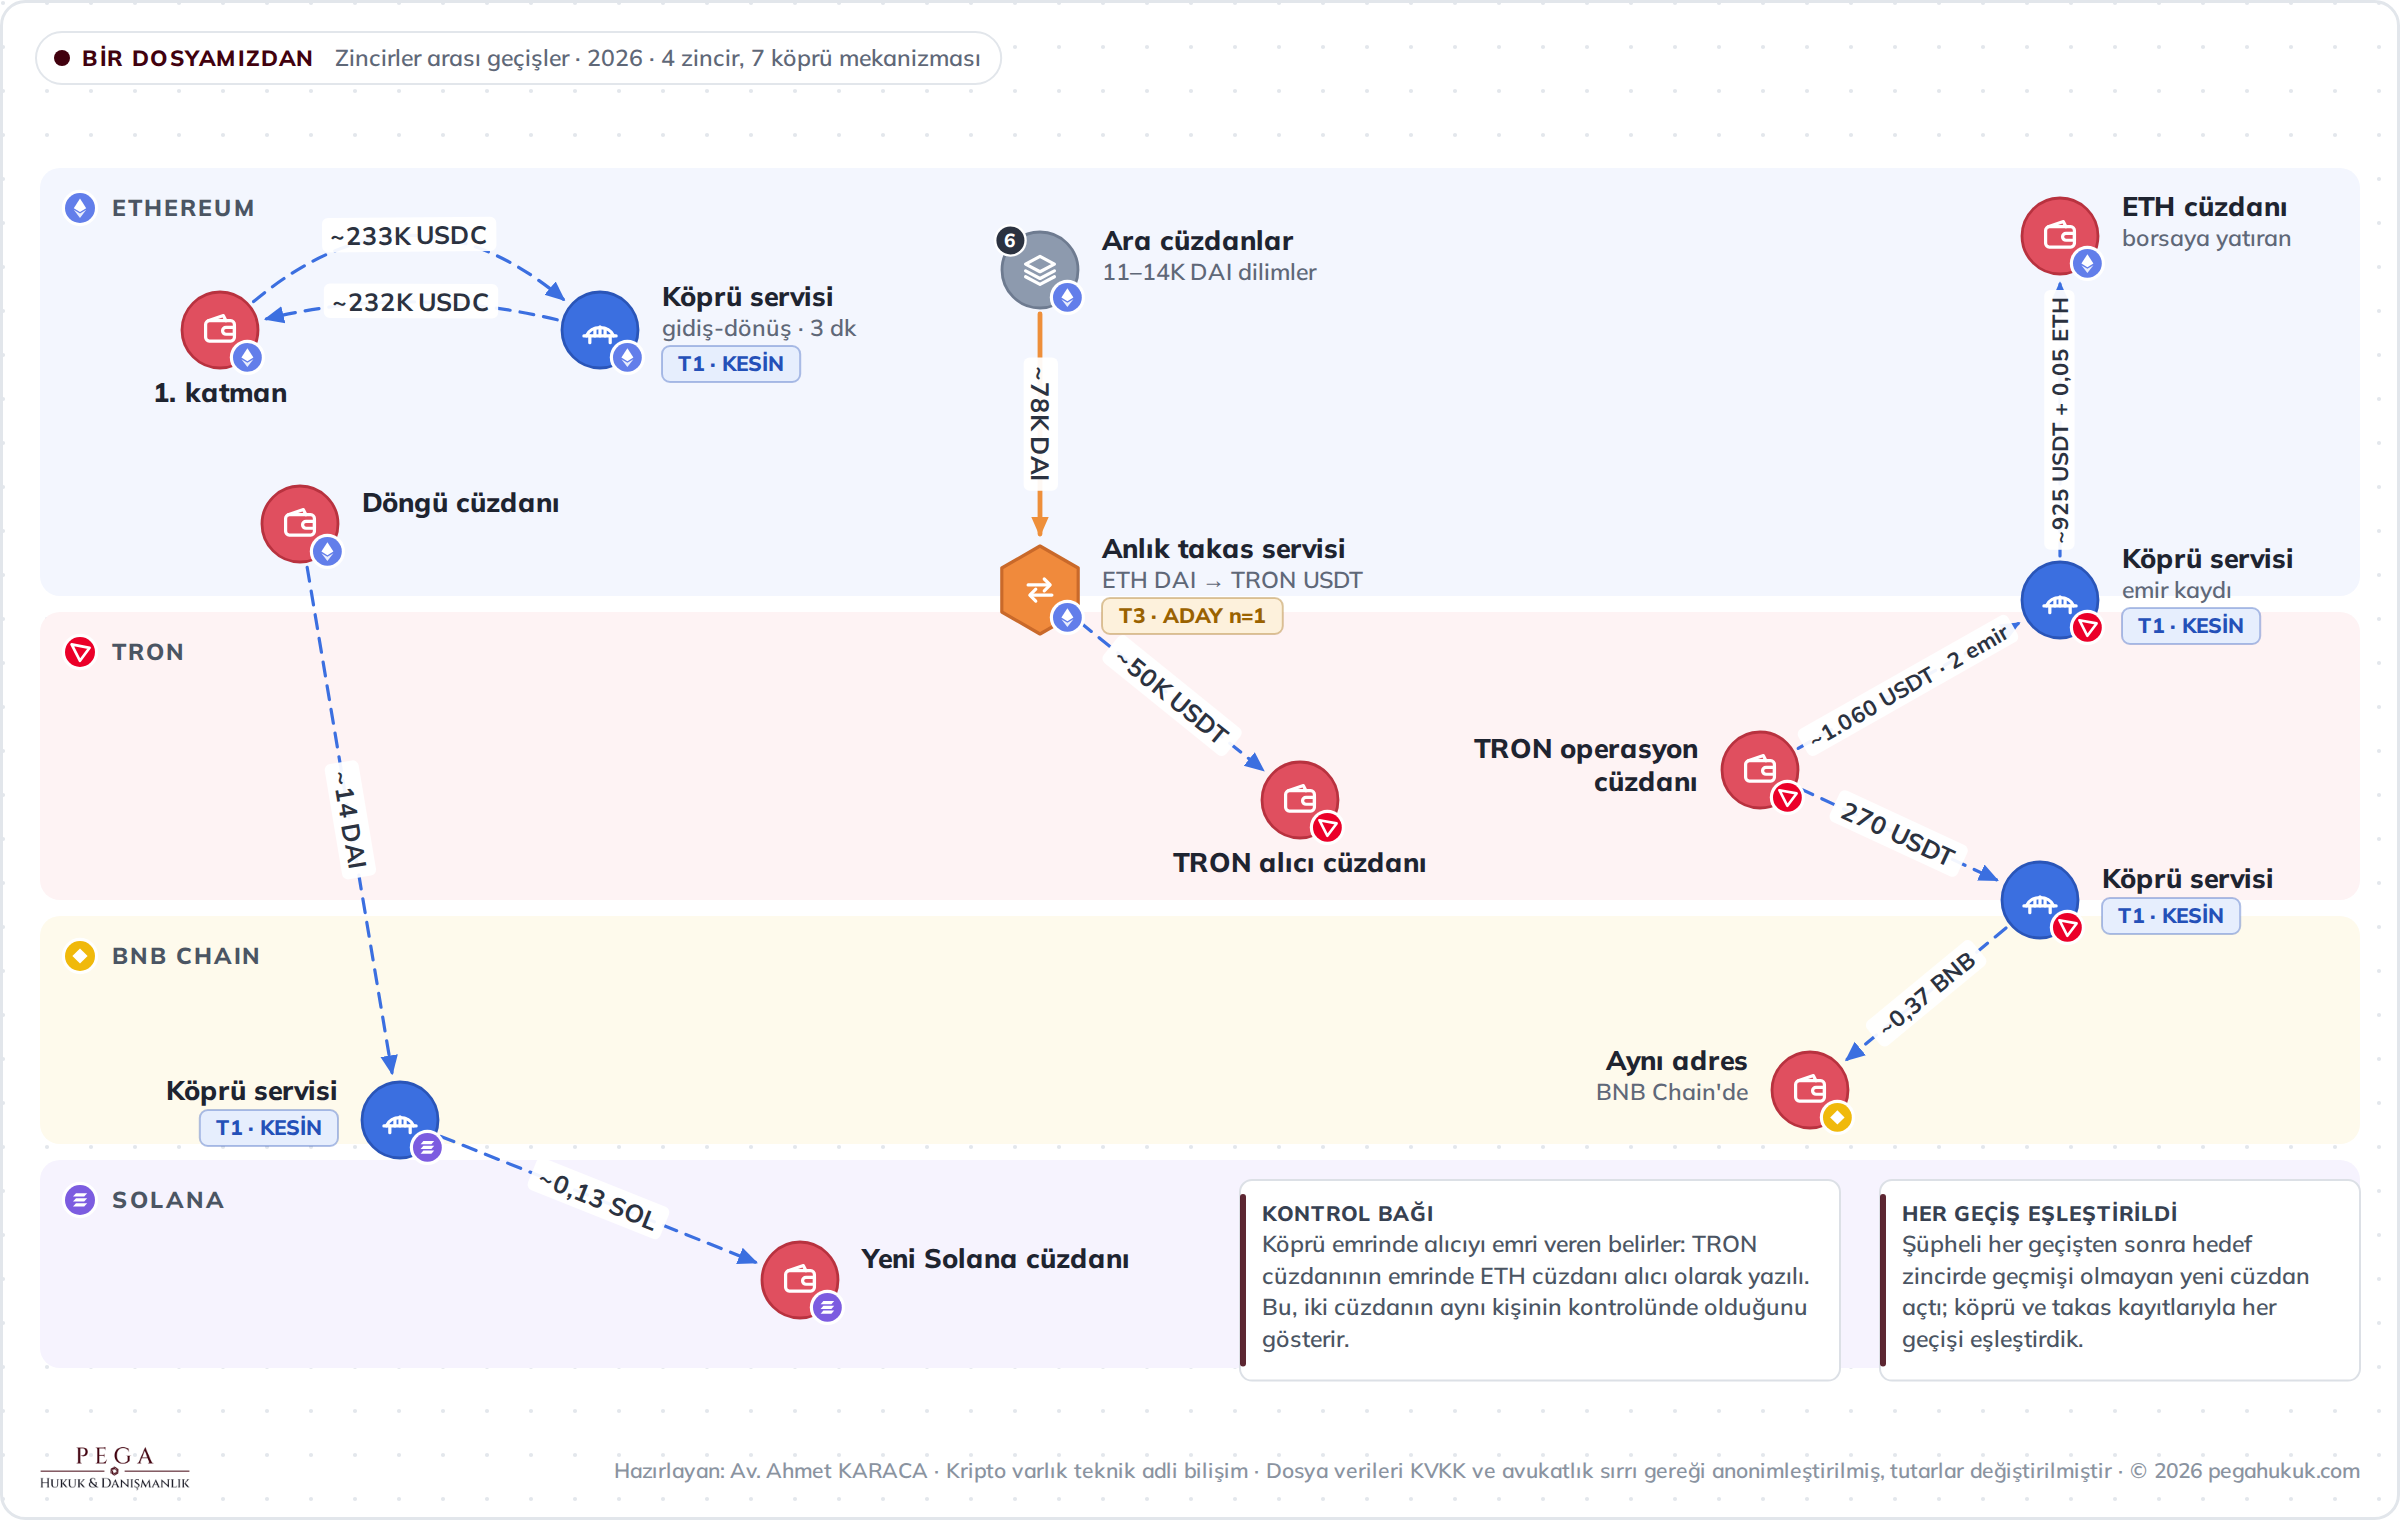
Bir zincirdeki varlığın köprüye gönderilip başka zincirde temsilî varlık olarak basılması veya likidite havuzundan karşılık verilmesi, grafiği iki farklı deftere böler. Takip yine mümkündür; fakat zincirler arası eşleştirme, köprünün mimarisine göre yapılır.
İncelenecek başlıca veriler şunlardır:
- Kaynak zincirde kilitleme, yakma veya yatırma işlemi;
- Hedef zincirde basma, serbest bırakma veya likidite ödemesi;
- Köprü mesaj kimliği, nonce, olay kayıtları ve doğrulayıcı imzaları;
- Varlığın ondalık hassasiyeti, fiyat farkı, köprü ve ağ ücretleri;
- İki zincirdeki blok zamanlarının kesinlik ve saat farkları;
- Aradaki swap veya yönlendirme sözleşmeleri;
- Merkezi köprü ya da takas hizmeti varsa hesap ve KYC kayıtları.
ABD Hazine Bakanlığının 2026 tarihli teknik değerlendirmesi, zincirler arası takibin karmaşık sezgiler gerektirdiğini ve sonuca duyulan güvenin azalabileceğini özellikle belirtmektedir. Bu uyarı rapora yansıtılmalıdır. “Miktarlar yakın, o hâlde aynı fon” sonucu; yüksek hacimli köprülerde, otomatik piyasa yapıcılarda ve paketlenmiş işlemlerde yeterli değildir.
Gizlilik odaklı kripto varlık, mixer ile aynı şey midir?
Hayır. Mixer, mevcut bir varlığın işlem ilişkisini gizlemeye çalışan hizmet veya protokoldür. Gizlilik odaklı kripto varlık ise protokol seviyesinde adres, tutar veya işlem grafiğinin bazı unsurlarını saklayabilir. İki olgu aynı dosyada art arda kullanılabilir, ancak veri modeli ve izleme kapasitesi farklıdır.
Gizlilik odaklı ağda zincir içi görünürlük sınırlı olsa bile giriş ve çıkış noktaları önemini korur. Merkezi borsadaki dönüşüm kaydı, zincirler arası swap hizmeti, cihazdaki cüzdan kalıntıları, yedekler, işlem bildirimleri ve banka hareketleri zincir dışı delil oluşturabilir. Bir ağın gizlilik özelliği de kullanıcı hakkında kendiliğinden suç çıkarımı yapılmasına izin vermez.
Demixing soruşturması hangi doğrulanmış başlangıç verisiyle başlamalıdır?
Her izleme çalışması bir “seed”, yani başlangıç noktası ister. Yanlış seed, kusursuz çalışan analiz aracını dahi yanlış sonuca götürür. Başlangıç verisi şu kaynaklardan biriyle doğrulanabilir:
- Mağdur cüzdanından çıkan ve cüzdan geçmişiyle doğrulanan TxID;
- Kripto varlık hizmet sağlayıcının resmî işlem kaydı;
- El konulan cihazdaki imzalama/cüzdan verisi;
- Mahkeme, savcılık veya yetkili kurum belgesindeki açık adres ve işlem kimliği;
- Kontrollü işlemle doğrulanan hizmet yatırma adresi;
- Bir saldırı sözleşmesinde teknik olarak saptanan çıkış işlemi.
Sosyal medya paylaşımı, anonim etiket veya kaynağı açıklanmayan ticari veri tek başına aynı ağırlıkta değildir. Etiket kullanılıyorsa ilk kim tarafından, hangi tarihte, hangi yöntemle üretildiği ve daha sonra nasıl doğrulandığı kayıt altına alınmalıdır.
Adım adım adli demixing metodolojisi
- Hukuki ve teknik soruyu tanımlayın. Amaç mixer’a girişin ispatı mı, aday çıkışların bulunması mı, bir hizmet sağlayıcının tespiti mi, yoksa gerçek kişi atfı mı? Her amaç farklı delil eşiği gerektirir.
- Seed verisini doğrulayın. Ağ, token sözleşmesi, TxID, blok yüksekliği, tutar ve mağdur/şüpheli bağlantısının kaynağı kaydedilir.
- Veriyi sabitleyin. İnceleme tarihi, kullanılan node veya veri sağlayıcı, blok hash’i, yazılım sürümü ve dışa aktarım dosyalarının SHA-256 özetleri tutulur.
- Varlık modelini belirleyin. UTXO, hesap tabanlı token, akıllı sözleşme havuzu, merkezi iç kayıt veya cross-chain hareket birbirinden ayrılır.
- Gizleme olayını sınıflandırın. Merkezi mixer, CoinJoin, gizlilik havuzu, köprü/swap zinciri ya da bunların bileşimi olduğu gerekçesiyle yazılır.
- Mixer öncesi grafiği kurun. Doğrudan kaynak, değişim çıktıları, bölmeler, ara cüzdanlar ve önceki hizmet temasları haritalanır.
- Anonimlik kümesini tanımlayın. İlgili tur, havuz, değer sınıfı ve zaman aralığındaki bütün makul çıkışlar başlangıç aday setine alınır.
- İmkânsız adayları eleyin. Zaman, değer korunumu, protokol kuralı, blok kesinliği ve bilinen ücretler nedeniyle mümkün olmayan yollar çıkarılır.
- Bağımsız göstergeleri puanlayın. Tutar, zaman, cüzdan davranışı, gas fonlaması, adres yeniden kullanımı, köprü mesajı ve borsa teması ayrı sütunlarda değerlendirilir.
- Alternatif hipotezi sınayın. Aynı bulgu başka bir meşru kullanıcı, cüzdan varsayılanı, toplu ödeme veya hizmet altyapısıyla açıklanabiliyor mu?
- Zincir dışı kayıt hedefini belirleyin. Hangi borsa, saklama kuruluşu, köprü, sunucu, e-posta, cihaz veya banka kaydı adayları ayırabilir?
- Güven düzeyiyle raporlayın. Kesin gözlem, güçlü çıkarım, sınırlı çıkarım ve doğrulanamayan iddia birbirinden ayrılır.
İşlem grafiği nasıl kurulmalıdır?
Grafikte düğüm yalnızca adres olmak zorunda değildir. Adres, işlem, UTXO, akıllı sözleşme, platform hesabı, banka hesabı, cihaz ve gerçek kişi farklı düğüm türleri olarak modellenebilir. Kenarların anlamı da ayrılmalıdır: “fon gönderdi”, “aynı işlemde harcandı”, “aynı cihazla oturum açıldı”, “resmî KYC ile ilişkilendirildi” veya “analitik etiketle muhtemelen aynı hizmete ait” aynı ispat gücüne sahip değildir.
İyi bir grafikte en az şu alanlar bulunur:
- Zincir ve ağ kimliği;
- İşlem kimliği ile blok yüksekliği/hash’i;
- UTC zaman damgası ve gerekiyorsa Türkiye saati karşılığı;
- Varlık, token sözleşmesi, ham miktar ve ondalık dönüşüm;
- Gönderen/alıcı veya UTXO girdi/çıktıları;
- İşlem ücreti ve değer kaybının açıklaması;
- Düğüm etiketinin kaynağı, tarihi ve güven düzeyi;
- Hukuki yolla alınan kayıt ile analitik çıkarım arasındaki fark.
Yüzlerce adresi gösteren görsel tek başına açıklayıcı değildir. Rapor, ana patikayı sade bir şema üzerinde göstermeli; ayrıntılı işlem tablosunu eklerde sunmalı ve her kritik sıçramayı TxID ile doğrulanabilir kılmalıdır.
Tutar ve zaman korelasyonu nasıl kullanılmalıdır?
Bir mixer’a 10 birim girip kısa süre sonra 9,94 birim çıkması dikkat çekebilir. Fakat hizmet ücreti, ağ ücreti, havuzdaki diğer kullanıcılar ve bölünmüş ödemeler hesaba katılmadan yapılan eşleştirme zayıftır. Sabit kupürlü havuzlarda aynı miktar zaten protokol tasarımının sonucudur; tutar benzerliği ayırt edici olmayabilir.
Zaman korelasyonu da tek başına sahiplik kanıtı değildir. Küçük ve seyrek kullanılan bir havuzda dar zaman aralığı aday sayısını azaltabilir; yoğun havuzda aynı pencere yüzlerce olası çıkış içerebilir. Hizmetin gecikmeyi kullanıcıya seçtirmesi veya paketli çıkış üretmesi hâlinde zaman ilişkisi daha da zayıflar.
Bu nedenle aday skoru, örneğin S = wtT + wvV + wbB + wgG + woO gibi zaman, değer, davranış, graph bağlantısı ve zincir dışı teyit bileşenlerinden kurulabilir. Ancak formül gerçeğin kendisi değildir. Ağırlıkların nasıl seçildiği, geçmiş doğrulama setindeki hata oranı ve skorun hangi eşikte ne anlama geldiği açıklanmadıkça sayısal görünüm sahte kesinlik üretir.
“Taint” veya bulaşma analizi ne ölçüde delildir?
Taint analizi, suçla ilişkili olduğu doğrulanan değerin sonraki işlemlere hangi muhasebe kuralıyla dağıtılacağını modellemeye çalışır. Farklı modeller aynı grafikte farklı sonuç verir:
- Poison: Şüpheli değerle temas eden bütün çıktıları bulaşmış sayar. Hassasiyeti yüksek, özgüllüğü düşüktür ve birkaç büyük hizmetten sonra aşırı genişleyebilir.
- Haircut/oransal dağıtım: Girdideki şüpheli oranı çıktılara paylaştırır. Ekonomik bir modeldir; belirli dijital birimin fiziksel yolculuğunu ispatlamaz.
- FIFO/LIFO: İlk girenin ilk/son çıktığı varsayımıyla muhasebe sırası kurar. Blockchain protokolünün zorunlu gerçeği değil, seçilmiş hesap kuralıdır.
- UTXO’ya özgü iz: Harcanmamış işlem çıktısını teknik olarak takip eder; ancak birleştirme ve CoinJoin sonrasında sahiplik çıkarımı ayrıca dikkat ister.
Bir rapor “adres yüzde 12 riskli” dediğinde bu oranın hangi taint modeliyle, kaç hop derinliğinde ve hangi kaynak etiketle üretildiğini açıklamalıdır. Risk puanı; elkoyma, mahkûmiyet veya kast sonucu değildir. Özellikle borsa sıcak cüzdanları, ödeme havuzları ve mixer’lar çok sayıda ilgisiz kullanıcının fonunu birleştirir.
Demixing için hangi araçlar kullanılır?
| Araç sınıfı | Ne sağlar? | Sınırı |
|---|---|---|
| Tam node ve zincir istemcileri | Blok, işlem, receipt, log ve doğrulanabilir ham veriye erişim | Kimlik etiketi ve hizmet içi kayıt vermez |
| Blockchain explorer | Hızlı ön inceleme ve TxID doğrulaması | Arayüz etiketi kaynağı belirsiz olabilir; tek başına adli arşiv değildir |
| Graph veritabanı ve analiz betikleri | Çok zincirli ilişki, aday seti, yol ve zaman analizi | Veri modeli yanlışsa sonuç ölçekli biçimde yanlış olur |
| Açık kaynak analiz çerçeveleri | Yöntemin denetlenmesi, tekrar üretim ve özel sorgular | Bakım, zincir kapsamı ve etiket kalitesi değişir |
| Ticari blockchain analitik platformları | Geniş etiket veri tabanı, risk sinyali ve çok zincirli görünüm | Sezgiler/etiketler kısmen kapalı olabilir; çıktı nihai delil sayılmaz |
| Dijital adli bilişim araçları | Cihaz, tarayıcı, cüzdan kalıntısı, dosya ve zaman çizelgesi analizi | Hukuka uygun elde etme ve bütünlük zinciri gerekir |
| KVHS, banka ve telekom kayıtları | KYC, oturum, para çekme, ödeme ve hesap kontrolü | Yetkili talep, saklama süresi ve yargı alanı koşullarına bağlıdır |
Bitcoin Core gibi yerel node yazılımları ve EVM JSON-RPC arayüzleri ham verinin doğrulanmasını sağlar. BlockSci veya GraphSense türü araştırma araçları, graph sorgusu ve kümelendirme çalışmalarında kullanılabilir. Ticari platformlar hızlı ve geniş bir görünüm sunabilir; fakat rapor yalnızca ekran görüntüsüne dayanmamalıdır. Kullanılan aracın adı, sürümü, sorgu zamanı, kapsadığı zincir ve etiket kaynağı belirtilmelidir.
Birden fazla analiz aracının aynı sonucu vermesi bağımsız doğrulama mıdır?
Her zaman değil. İki platform aynı üçüncü taraf etiket veri tabanını kullanıyor veya birbirinden veri alıyor olabilir. Aynı renk ve risk sonucunu üretmeleri bağımsız kaynak anlamına gelmez. Doğrulama; ham zincir verisi, kontrollü işlem, hizmet sağlayıcı cevabı, ele geçirilen kayıt veya ayrı kaynağa sahip etiketle yapılmalıdır.
Araçlar arasında uyuşmazlık varsa bu saklanmamalıdır. Bir platformun mixer, diğerinin borsa veya bilinmeyen hizmet dediği adres için etiket tarihi, küme kapsamı ve kaynak açıklaması incelenmelidir. Karşılaştırma tablosu rapora eklenmeli; tercih edilen sonucun gerekçesi yazılmalıdır.
Uygulamada: Mixer’a giren çalıntı fon nasıl daraltılır?
Bir şirket cüzdanından 24 birim kripto varlık izinsiz çıkarılmış olsun. Fon önce üç adrese bölünmüş; 8 birimlik bölüm merkezi bir mixer kümesine, 10 birim akıllı sözleşme havuzuna, kalan tutar ise köprü üzerinden başka ağa gönderilmiş olsun. “Tek yol” çizmek yerine üç alt soruşturma açılır.
1. Merkezi mixer kolu
Mixer kümesinin etiketi resmî soruşturma belgesi ve geçmiş kontrollü işlemle doğrulanır. Giriş zamanı ile hizmetin bilinen çıkış davranışı kullanılarak aday pencere çıkarılır. Ücret ve parçalama toleransı uygulandığında 67 çıkış adayı bulunur. Bunlardan ikisi, başka olaylarda da kullanılan aynı merkezi borsa yatırma kümesine kısa aralıklarla ulaşır. Bu bulgu “iki çıkış kesin şüphelinindir” sonucunu değil, borsadan hesap ve oturum kayıtlarının istenmesi için öncelikli iki adayı üretir.
2. Akıllı sözleşme havuzu kolu
Yatırımın bulunduğu değer havuzunda ilgili dönem boyunca 143 uygun çekim vardır. İlk çekimi seçmek yerine tüm anonimlik kümesi korunur. Şüpheli cihazdaki tarayıcı geçmişiyle aynı dakikalarda belirli bir köprü arayüzüne erişildiği görülür. Adaylardan yalnızca biri, çekimden sonra aynı köprü rotasını kullanmıştır; gas fonlaması da daha önce şüpheliyle ilişkilendirilen borsa çekimine dayanır. Zaman, rota ve gas bulgusu birlikte güçlü bir aday yaratır; nihai kişi atfı için borsa KYC/oturum kaydı gerekir.
3. Köprü kolu
Kaynak zincirdeki kilitleme olayı ile hedef zincirdeki serbest bırakma, köprü mesaj kimliği üzerinden doğrudan eşleştirilir. Hedefte varlık iki swap işleminden sonra saklama hizmetine gider. Burada mixer kaynaklı bir kopukluk yoktur; çok zincirli ama deterministik bir yol vardır. Soruşturma, hizmet sağlayıcı hesabına yönelir.
Bu örnek, demixing’in tek bir “iz sür” düğmesi olmadığını gösterir. Aynı olayın üç kolunda üç farklı ispat mantığı kullanılmıştır. Rapor, her kolun güven düzeyini ayrı açıklamalıdır.
Gözlem, çıkarım ve atıf nasıl ayrılmalıdır?
| Seviye | Örnek ifade | İspat niteliği |
|---|---|---|
| Doğrudan gözlem | “X TxID’sindeki 8 birim, Y blokta mixer kümesindeki adrese gönderildi.” | Ham zincir verisiyle tekrar doğrulanabilir |
| Teknik sınıflandırma | “İşlem yapısı, tanımlanan CoinJoin turuyla uyumludur.” | Yöntem ve hata oranı açıklanmalıdır |
| Olasılıksal çıkarım | “Çıkış A; zaman, değer ve sonraki davranış nedeniyle diğer adaylardan daha güçlüdür.” | Alternatif hipotezler korunur |
| Hizmet atfı | “Adres, kontrollü işlem ve kurum cevabıyla Z platformuna aittir.” | Etiket kaynağı ve tarih belirtilir |
| Kişi atfı | “Z hesabı KYC, cihaz ve oturum kayıtlarıyla kişiyle ilişkilidir.” | Zincir dışı resmî delil gerekir |
| Hukuki sonuç | “Kişinin kastı veya suça iştiraki bulunmaktadır.” | Teknik uzmanın değil yargı merciinin değerlendirmesidir |
Bu dil, hem iddia makamı hem savunma bakımından önemlidir. Teknik uzman, olasılıksal adres ilişkisinden doğrudan “fail” sonucu çıkarmamalı; savunma da mixer kullanımını teknik olarak imkânsız takip alanı gibi sunmamalıdır.
Yanlış pozitifler en çok nerede oluşur?
- CoinJoin girdilerine ortak sahiplik sezgisinin uygulanması;
- Merkezi borsa sıcak cüzdanındaki bütün kullanıcıların aynı kişi sayılması;
- Sabit kupürlü havuzda aynı tutarlı ilk çıkışın seçilmesi;
- Bir risk etiketinin sonsuz hop boyunca “poison” modeliyle yayılması;
- Bridge giriş ve çıkışlarının yalnızca yaklaşık tutarla eşleştirilmesi;
- Adres tipinin veya işlem ücretinin tek başına cüzdan parmak izi sayılması;
- Relayer’ın fon sahibi olarak etiketlenmesi;
- Dust veya istenmeden gelen küçük transfer nedeniyle cüzdanın suçla ilişkilendirilmesi;
- Token sembolünün sözleşme adresi kontrol edilmeden aynı varlık kabul edilmesi;
- Platform içi transferin açık blockchain’de gerçekleşmiş sanılması.
Yanlış pozitif riskini azaltmanın temel yolu, her sezgiyi protokol ve işlem türüne özgü uygulamak, kaynak etiketin geçmişini tutmak ve bağımsız zincir dışı delil aramaktır.
Demixing raporu nasıl yazılmalıdır?
Raporun teknik olarak güçlü görünmesi için çok sayıda renkli grafik yeterli değildir. Okuyan savcı, hâkim veya taraf vekili; her sonucun hangi veriden, hangi yöntemle ve hangi belirsizlikle üretildiğini anlayabilmelidir.
Önerilen rapor yapısı şöyledir:
- Görev ve inceleme soruları: İncelemenin sınırı ve cevaplanacak somut sorular;
- Materyal listesi: TxID’ler, adresler, platform kayıtları, cihaz imajı, banka ve iletişim belgeleri;
- Veri bütünlüğü: Teslim tarihi, kaynak, hash, inceleme kopyası ve erişim kaydı;
- Ağ ve varlık tanımı: Zincir, token sözleşmesi, blok aralığı ve zaman standardı;
- Yöntem: Kümeleme, mixer tespiti, aday üretme, taint modeli, bridge eşleştirme ve kullanılan araçlar;
- Bulgular: Değiştirilmeden gözlenen veriler;
- Analiz: Bulguların hangi hipotezi ne ölçüde desteklediği;
- Alternatif açıklamalar: Masum kullanıcı, ortak hizmet, CoinJoin ve veri eksikliği ihtimalleri;
- Güven düzeyi: Her kritik sonuç için açık sınıflandırma;
- Talep edilebilecek kayıtlar: Adayları ayıracak KVHS, banka, cihaz, sunucu veya yabancı adli yardım verisi;
- Ekler: İşlem tablosu, graph, ekran görüntüsü, ham veri özeti ve doğrulama adımları.
Daha geniş blockchain raporlama yaklaşımı için kripto adli bilişim ve blockchain analizi rehberimiz ayrıca incelenebilir.
Dijital delil bütünlüğü neden blockchain verisinde de gereklidir?
Blockchain kaydı değiştirilemez nitelikte olsa bile analistin ürettiği CSV, ekran görüntüsü, etiket dosyası, graph ve sorgu sonucu değiştirilebilir. Ayrıca zincir yeniden yapılanması, arayüz güncellemesi, etiket veri tabanının değişmesi veya analiz aracının yeni sürümü aynı görünümü etkileyebilir.
NIST’in dijital delil koruma yaklaşımıyla uyumlu olarak şu kayıtlar tutulmalıdır:
- Verinin hangi kaynaktan, hangi tarihte ve hangi yöntemle alındığı;
- Ham dışa aktarımın SHA-256 özeti;
- Blok yüksekliği ve blok hash’i;
- Node/yazılım sürümü ve kullanılan sorgu;
- Çalışma kopyası ile özgün dosyanın ayrılması;
- Dosyaya kimlerin ne zaman eriştiğini gösteren teslim ve inceleme zinciri;
- Analiz tekrarlandığında ortaya çıkan sürüm farkları.
Bir explorer sayfasının PDF çıktısı yararlıdır, fakat ham işlem verisinin ve sorgu bağlamının yerini tutmaz. Adli rapor mümkün olduğunca yeniden üretilebilir olmalıdır.
Uluslararası operasyonlar demixing hakkında ne öğretiyor?
Helix, Bestmixer ve ChipMixer gibi soruşturmalar, mikserlerin “iz bırakmayan kara kutular” olmadığını gösterdi. Helix dosyasına ilişkin 2026 tarihli ABD resmî açıklamasında, araştırmacıların darknet pazarlarından mixer’a giden on milyonlarca dolarlık fonu izlediği ve daha önce el konulan malvarlığı hakkında yüz milyonlarca dolarlık müsadere sonucuna ulaşıldığı açıklandı. ChipMixer’da ise blockchain analizi, kontrollü doğrulama, sunucu ele geçirme ve uluslararası koordinasyon birlikte kullanıldı.
Tornado Cash örneği farklı bir mimari ve karmaşık hukuk tartışması içerir. OFAC, hizmetle ilgili yaptırım kayıtlarını Mart 2025’te listeden çıkardı; buna karşılık ABD’de kuruculardan Roman Storm Ağustos 2025’te izinsiz para transferi işletmesi yürütme komplosundan mahkûm edildi. Bu gelişmeler, yabancı bir yaptırım veya ceza dosyasının Türkiye’de otomatik hukuki sonuç doğurduğu anlamına gelmez. Gösterdiği esas nokta, protokol kodu, kullanıcı arayüzü, relayer altyapısı, işletme kontrolü, suç gelirine ilişkin bilgi ve hizmetin devamlılığı gibi olguların birbirinden ayrılarak değerlendirildiğidir.
Uluslararası dosyalar teknik örnek olarak değerlidir; fakat Türk hukukundaki suç, yetki ve delil kurallarının yerine geçirilemez.
Türkiye’de mixer kullanmak başlı başına suç mudur?
Türk hukukunda bir kripto varlığın mixer veya gizlilik protokolüyle temas etmesini her durumda bağımsız suç sayan genel bir hüküm bulunmamaktadır. Gizlilik isteğinin meşru nedenleri olabilir. Bununla birlikte fonun suçtan kaynaklandığını bilen kişinin kaynağı gizlemek veya meşru görünüm kazandırmak amacıyla belirli işlemler yapması, TCK m.282’deki suçtan kaynaklanan malvarlığı değerlerini aklama hükümleri bakımından değerlendirilebilir.
Dolayısıyla teknik bulgu ile hukuki unsur ayrılmalıdır:
- Fonun mixer’a girmesi maddi bir işlemdir.
- Fonun öncül suçtan kaynaklanması ayrı bir ispat konusudur.
- Kişinin bu kaynağı bilmesi ayrı bir manevi unsur sorusudur.
- Yapılan işlemin kaynağı gizleme veya meşru görünüm sağlama amacı ve niteliği ayrıca incelenir.
- Adresle gerçek kişi arasındaki bağ bağımsız delil gerektirir.
Mixer teması güçlü bir risk göstergesi olabilir; ancak tek başına suçluluk karinesi değildir. FATF de göstergelerin tek başına her zaman suç faaliyeti anlamına gelmediğini, işlem örüntüsü, müşteri profili, coğrafi risk ve fon kaynağıyla birlikte değerlendirilmesi gerektiğini vurgular.
Mixer işlemleri MASAK ve KVHS bakımından nasıl değerlendirilir?
Kripto varlık hizmet sağlayıcılar 5549 sayılı Kanun kapsamında kimlik tespiti, şüpheli işlem bildirimi, bilgi ve belge verme, muhafaza ve ibraz gibi yükümlülüklere tabidir. MASAK’ın sektörel rehberleri, kripto işlem sistematiğine uygun bildirim alanları ve risk göstergeleri üzerinden çalışır. FATF’nin uluslararası yaklaşımında ise mixer/tumbler kullanımı, olağandışı işlem kalıpları, mantıksız tutar/sıklık ve riskli fon kaynağıyla birlikte ele alınır.
Bir platform, mixer’dan gelen fon nedeniyle hesap hakkında ek bilgi isteyebilir, işlemi incelemeye alabilir veya şüpheli işlem sürecini çalıştırabilir. Şüpheli işlem bildirimi yapılması, kişinin suçlu bulunduğu anlamına gelmez. Aynı şekilde risk puanının yüksek olması, işlemin kaynağını ve kullanıcının bilgisini araştırma ihtiyacını gösterir; ceza mahkûmiyeti yerine geçmez.
13 Mart 2025 tarihli SPK düzenlemeleri; KVHS’lerin belge ve kayıt sistemi, transfer süreçleri, saklama ve bilgi sistemleri konusunda ayrıntılı bir çerçeve kurmuştur. Mixer’dan sonraki fonun lisanslı veya Türkiye’de faaliyeti bulunan bir KVHS’ye ulaşması, savcılık ve mahkeme talepleri bakımından önemli bir kayıt noktası yaratabilir.
Mixer işletmek ile mixer kullanmak aynı hukuki mesele midir?
Hayır. Hizmeti geliştiren, işleten, kontrol eden, ücret alan, müşteri talimatlarını yöneten veya transferi gerçekleştiren kişinin konumu ile kendi varlığını bir protokole gönderen kullanıcının konumu farklıdır. Türkiye’de hizmetin saklama, transfer, alım satım veya başka bir kripto varlık hizmeti oluşturup oluşturmadığı 6362 sayılı Kanun ve ikincil düzenlemeler çerçevesinde somut modele göre değerlendirilir.
Merkezi bir işletmede kontrol, ücret, müşteri ilişkisi ve kayıt altyapısı daha görünür olabilir. Değiştirilemez biçimde yayımlandığı iddia edilen akıllı sözleşmede ise ön yüz, relayer, yönetişim, güncelleme anahtarları, ücret geliri ve fiilî kontrol ayrı ayrı incelenir. “Kod merkeziyetsizdir” veya “hizmet sunulmaktadır” etiketlerinden hiçbiri tek başına yeterli değildir.
Ceza soruşturmasında hangi koruma tedbirleri gündeme gelebilir?
Somut olayın suç tipine ve deliline göre kripto varlık hesabı, banka hesabı, cihaz ve diğer malvarlığı hakkında farklı tedbirler gündeme gelebilir. CMK m.128, maddede sayılan suçlar ve koşullar bakımından taşınmazlara, hak ve alacaklara elkoymayı düzenler. 7571 sayılı Kanun’la eklenen CMK m.128/A ise belirli bilişim suçlarında banka, ödeme hizmeti sağlayıcısı ve kripto varlık hizmet sağlayıcı nezdindeki hesapların 48 saate kadar askıya alınması ile devamındaki elkoyma usulünü ayrıca ele alır.
CMK m.134 bilgisayar, program ve kütüklerde arama, kopyalama ve elkoyma için kendi koşullarını taşır. Bir cüzdan uygulamasının, seed ifadesinin veya platform oturumunun cihazda bulunması hâlinde hem hukuka uygun elde etme hem veri bütünlüğü önemlidir. Tüm cihazın incelenmesiyle elde edilen ilgisiz kişisel verilerin sınırsız biçimde kullanılması kabul edilemez; tedbirin kapsamı ve ölçülülüğü denetlenmelidir.
5549 sayılı Kanun m.19/A kapsamındaki işlemin ertelenmesi, CMK elkoymasından farklıdır. Banka veya platformdaki her kısıtı “MASAK blokesi” olarak adlandırmak hangi merciye başvurulacağını belirsizleştirir. Bu ayrımlar için banka, MASAK ve savcılık blokeleri rehberimiz incelenebilir.
Hizmet sağlayıcıdan hangi kayıtlar istenmelidir?
- Hesap açılışı ve KYC belgeleri;
- Yatırma/çekme adresi, TxID, ağ ve memo/tag bilgileri;
- Platform içi transfer ve alt hesap kayıtları;
- Emir, swap, bridge veya dönüştürme geçmişi;
- Oturum IP’leri, cihaz tanımlayıcıları ve güvenlik değişiklikleri;
- API anahtarı oluşturma ve kullanım logları;
- İki faktörlü doğrulama, e-posta ve telefon değişiklikleri;
- Destek yazışmaları ve hesap kısıtlama kayıtları;
- Çekim beyaz listesi ve hedef adres tanımlama zamanı;
- İlgili hesaplarla ortak cihaz, IP veya ödeme yöntemi bağlantısı.
Talep, geniş ve soyut değil; adres, TxID, tarih aralığı, ağ ve araştırılan olayla sınırlandırılmış olmalıdır. Yurt dışı hizmet sağlayıcılarda veri koruma talebi, adli yardımlaşma yöntemi, saklama süresi ve kuruluşun bulunduğu yargı alanı erkenden değerlendirilmelidir. Platforma sıradan destek talebi göndermek, resmî delil celbiyle aynı değildir.
Bilirkişi veya teknik uzman hangi sınırlar içinde görüş vermelidir?
CMK m.63 uyarınca çözümü özel veya teknik bilgiyi gerektiren konularda bilirkişiye başvurulabilir. Bilirkişi; işlem yapısını, kullanılan protokolü, mixer kümesine girişi, aday çıkışları, veri bütünlüğünü ve kullanılan yöntemin hata sınırlarını açıklayabilir. “Sanık aklama kastıyla hareket etmiştir” veya “suç sabittir” biçimindeki hukuki sonuçlar teknik uzmanın görevi değildir.
Bilirkişi soruları ölçülebilir olmalıdır:
- Şikâyete konu TxID hangi ağda, hangi varlık ve miktara ilişkindir?
- Fonun mixer veya CoinJoin işlemiyle temas ettiği hangi veriye dayanıyor?
- Kullanılan kümelendirme sezgisi bu işlem türünde geçerli mi?
- Aday çıkış kümesi nasıl oluşturuldu ve kaç aday içeriyor?
- Hangi adaylar zincir dışı kayıtla doğrulanabilir hizmete ulaşıyor?
- Sonucu değiştirebilecek alternatif açıklamalar nelerdir?
- Analiz başka bir uzman tarafından aynı ham veriyle tekrar edilebilir mi?
Mağdur açısından ilk 24 saatte ne yapılmalıdır?
- Doğru seed’i sabitleyin: Ağ, TxID, cüzdan adresi, varlık ve miktarı kaydedin. Yalnızca ekran görüntüsüyle yetinmeyin.
- Hesapları güvene alın: Cüzdan, borsa, e-posta ve SIM güvenliğini temiz cihazdan kontrol edin; aktif oturumları belgeleyip kapatın.
- KVHS’ye olay bildirimi yapın: TxID ve hedef adresi açıkça yazın; kayıtların korunmasını ve mümkünse ilgili hesabın incelenmesini isteyin.
- Delili koruyun: Mesaj, e-posta başlıkları, zararlı bağlantılar, uygulama dosyası ve cihazı silmeyin veya fabrika ayarına döndürmeyin.
- Şikâyeti teknik envanterle sunun: Fon akışını başlangıç aşamasında doğrulanabilir tablo hâline getirin.
- “Kurtarma” dolandırıcılığına dikkat edin: Mixer’ı kıracağını veya özel anahtarsız fonu geri alacağını söyleyen kişilere yeni ödeme yapmayın.
Mixer teması paranın mutlaka kaybolduğu anlamına gelmez. Çıkışın merkezi hizmet sağlayıcıya ulaştığı an yeni bir kayıt ve tedbir noktası oluşabilir. Soruşturmanın yalnızca mixer girişinde bırakılmaması, olası çıkış kümeleri ve zincir dışı delil hedefleriyle genişletilmesi gerekir. Eksik soruşturma ve KYOK bakımından kripto dolandırıcılığında soruşturmanın genişletilmesi rehberimiz yol gösterici olabilir.
Mixer’dan fon alan masum kullanıcı nasıl değerlendirilmelidir?
Bir borsa müşterisi, tüccar veya P2P satıcısı mixer’dan birkaç hop sonra gelen fonu bilmeden kabul etmiş olabilir. Açık blockchain’de geçmiş temasın bulunması, alıcının fon kaynağını bildiğini göstermez. Özellikle ortak sıcak cüzdan, ödeme havuzu ve merkezi borsa çıkışlarında yüzlerce kullanıcının hareketi birleşebilir.
Masum alıcı bakımından şu sorular önemlidir:
- Fon gerçek bir mal, hizmet veya kripto satışının karşılığı mıydı?
- Karşı tarafın kimliği ve işlem amacı olağan yöntemle doğrulandı mı?
- İşlem piyasa koşullarıyla uyumlu muydu?
- Kullanıcı risk uyarısını ne zaman öğrendi ve sonrasında ne yaptı?
- Fonun mixer geçmişini önceden bilmesini sağlayan bir iletişim var mıydı?
- Aynı örüntü çok sayıda işlemde bilinçli biçimde tekrarlandı mı?
Teknik maruziyet ile ceza sorumluluğu arasında kast, iştirak ve kişisel fiil köprüsü kurulmalıdır. Aksi hâlde risk analitiği, hukuki kusur değerlendirmesinin yerine geçer.
Demixing raporuna karşı savunma nasıl yapılır?
Bir analiz raporuna yalnızca “blockchain güvenilir değildir” denilerek itiraz etmek etkili olmaz. Blockchain’deki ham işlem doğru olabilir; tartışma çoğu kez bu işlemden çıkarılan sahiplik ve kast sonucundadır. Savunma şu katmanları sınamalıdır:
- Başlangıç adresinin suça bağlanma kaynağı doğru mu?
- Mixer veya CoinJoin sınıflandırması hangi kurala dayanıyor?
- CoinJoin’de ortak girdi sahipliği gibi geçersiz sezgi kullanıldı mı?
- Taint modeli ve hop sınırı açıklandı mı?
- Aday çıkış sayısı ile yanlış eşleşme ihtimali gösterildi mi?
- Etiket kaynağı bağımsız ve tarihsel olarak doğrulanabilir mi?
- Platform içi transfer ile zincir üstü işlem karıştırıldı mı?
- Zaman dilimi, token ondalığı, köprü ücreti ve blok kesinliği doğru mu?
- Kişi atfı KYC/cihaz kaydıyla mı, yalnızca risk etiketiyle mi kuruldu?
- Lehe alternatif hipotezler neden elendi?
Gerekirse aynı ham veri bağımsız araç ve node üzerinden yeniden işlenir. Sonucun farklılaşması yalnızca “iki uzman farklı düşünüyor” diye geçiştirilmemeli; farkın hangi veri, etiket veya sezgiden doğduğu gösterilmelidir.
Demixing için kavram haritası
“Kripto mikser takibi”, “Bitcoin mixer’dan çıkan para bulunur mu?”, “CoinJoin işlemi izlenebilir mi?”, “Tornado Cash fon takibi”, “mixer sonrası blockchain analizi”, “kripto para aklama takibi”, “chain-hopping analizi” ve “mixer risk skoru” aramaları aynı problem alanına temas eder. Fakat teknik cevap her biri için aynı değildir.
Kavramsal ilişki şu sırayla kurulmalıdır: doğrulanmış suç işlemi → mixer’a giriş → gizleme modelinin tanınması → anonimlik kümesi → aday çıkışlar → zincirler arası veya hizmet içi hareket → KYC/cihaz/banka atfı → hukuki değerlendirme. En güvenilir kısa cevap şudur: Mixer izi yok etmez; bağlantının kesinlik düzeyini düşürür ve zincir dışı teyidi daha önemli hâle getirir.
Sık sorulan sorular
Kripto para mikserine giren para kesin olarak bulunabilir mi?
Her dosyada kesin eşleştirme mümkün değildir. Mixer türü, anonimlik kümesi, kullanıcı davranışı, çıkışın ulaştığı hizmet ve zincir dışı kayıtlar sonucu belirler. Sağlam rapor kesin olmayan eşleşmeyi güven düzeyiyle sunar.
Demixing yazılımı tek başına yeterli midir?
Hayır. Yazılım aday üretir ve graph analizi yapar. Etiket kaynağı, yöntem, hata oranı, ham zincir verisi ve KYC/cihaz/banka gibi bağımsız deliller olmadan sonuç nihai kişi atfı sayılamaz.
CoinJoin kullanan herkes aynı cüzdan kümesine alınabilir mi?
Hayır. CoinJoin farklı kullanıcıların girdilerini tek işlemde birleştirir. Ortak girdi sahipliği sezgisini bu işleme uygulamak masum katılımcıları aynı kişiye aitmiş gibi gösterebilir.
Tornado Cash işlemleri takip edilebilir mi?
Yatırma ve çekim olayları blockchain’de görünür; gizlenen belirli yatırımla belirli çekim arasındaki bağdır. Havuz, tutar, zaman, gas, relayer, sonraki cüzdan davranışı ve hizmet sağlayıcı kayıtları adayları daraltabilir. Sıfır bilgi ispatı “geri çözülmez”.
Mixer’a giren fonun ilk çıkan aynı tutarlı işlem olduğu varsayılabilir mi?
Hayır. Özellikle sabit kupürlü ve yoğun havuzlarda aynı tutarlı çok sayıda işlem bulunur. Zaman ve tutar benzerliği, bağımsız göstergeler olmadan kesin eşleşme oluşturmaz.
İki farklı analiz platformu aynı adresi mixer olarak işaretlerse sonuç kesin midir?
Değildir. Platformlar aynı etiket kaynağını kullanıyor olabilir. Kontrollü işlem, resmî kayıt, cüzdan davranışı veya ayrı kaynağa sahip veriyle doğrulama aranmalıdır.
Mixer risk puanı mahkemede suç delili midir?
Risk puanı araştırma göstergesidir. Kullanılan model, hop sayısı, veri kaynağı ve hata payı açıklanmalıdır. Kişinin fon kaynağını bildiği ve suça kasten katıldığı ayrıca ispatlanır.
Mixer kullanmak Türkiye’de yasak mı?
Mixer temasını her durumda bağımsız suç sayan genel bir yasak yoktur. Fonun suçtan kaynaklanması, kişinin bunu bilmesi ve kaynağı gizlemeye yönelik davranışı TCK m.282 ve diğer hükümler bakımından somut olayda değerlendirilir.
Cross-chain bridge kullanılması takibi tamamen keser mi?
Hayır. Birçok köprüde kaynak ve hedef işlem mesaj veya sözleşme olaylarıyla eşleştirilebilir. Ancak likidite, swap, ücret ve farklı zincir mimarileri nedeniyle güven düzeyi düşebilir; kullanılan köprünün modeli bilinmelidir.
Merkezi borsaya ulaşan mixer çıkışında ne yapılabilir?
İlgili yatırma adresi ve TxID doğrulanır; hesap, KYC, oturum, cihaz, iç transfer ve çekim kayıtlarının korunması ve yetkili makamca temini hedeflenir. Borsa etiketi gerçek kişi kimliğiyle aynı değildir.
Blockchain ekran görüntüsü delil için yeterli midir?
Genellikle tek başına yeterli değildir. Ham işlem verisi, blok bilgisi, veri kaynağı, sorgu tarihi, araç sürümü ve dosya hash’iyle desteklenmelidir. Analitik etiket ile zincirde doğrudan gözlenen veri ayrılmalıdır.
Mixer’dan birkaç hop sonra fon alan kişi aklama suçundan sorumlu olur mu?
Otomatik olarak olmaz. Teknik temas, kişinin fonun suç kaynağını bildiğini göstermez. Kişisel fiil, bilgi, amaç, ekonomik ilişki ve diğer deliller birlikte değerlendirilir.
Sonuç: Mixer izi bitirmez, ispat biçimini değiştirir
Kripto para mikseri, blockchain geçmişini ortadan kaldıran bir silgi değildir. Giriş ile çıkış arasındaki doğrudan eşleştirmeyi zayıflatır; soruşturmayı deterministik bir para izinden, olasılıksal aday analizi ve zincir dışı teyit sürecine dönüştürür.
Merkezi mixer’da hizmet kümesi ve sunucu kayıtları; CoinJoin’de anonimlik kümesi ve sonraki harcama davranışı; akıllı sözleşme havuzunda olay logları, zaman, gas ve çıkış sonrası temaslar; chain-hopping’de köprü mesajları ve tutar normalizasyonu öne çıkar. Bütün modellerde aynı kalan unsur, gerçek kişi atfının yalnızca graph çizgisiyle değil KYC, cihaz, oturum, banka ve iletişim delilleriyle tamamlanmasıdır.
Teknik raporun değeri de ulaştığı iddianın büyüklüğünde değil, belirsizliği dürüstçe yönetmesindedir. Gözlem ile çıkarımı ayıran, yanlış pozitifleri sınayan, alternatif hipotezleri gösteren ve başka bir uzmanın aynı veriyle tekrar edebileceği çalışma; hem suçtan elde edilen fonun izlenmesinde hem de masum kullanıcıların hatalı kümelendirmeden korunmasında gerçek adli değer taşır.
Resmî ve kurumsal kaynaklar
- FATF – Virtual Assets Red Flag Indicators
- FATF – 2026 DeFi Risk and Regulatory Challenges Report
- U.S. Treasury – 2026 Digital Assets Illicit Finance Technology Report
- Europol – ChipMixer Investigation and Forensic Analysis
- U.S. Department of Justice – ChipMixer Complaint and Blockchain Analysis
- IRS Criminal Investigation – Helix Mixer Forfeiture
- OFAC – Tornado Cash Delisting, 21 March 2025
- U.S. Department of Justice – Roman Storm Verdict, 6 August 2025
- NIST – Digital Evidence Preservation
- MASAK – Sektörel Şüpheli İşlem Bildirim Rehberleri
- MASAK Genel Tebliği (Sıra No: 29)
- SPK – Kripto Varlık Hizmet Sağlayıcılara İlişkin Tebliğler
- 5237 sayılı Türk Ceza Kanunu
- 5271 sayılı Ceza Muhakemesi Kanunu
- 5549 sayılı Suç Gelirlerinin Aklanmasının Önlenmesi Hakkında Kanun
İlgili çalışma alanı: Blockchain ve Kripto Varlık Hukuku — Kripto varlık sahibi bireyler, yatırımcılar, kripto varlık hizmet sağlayıcıları ve blockchain girişimleri.




