
Karmaşık bir kripto para davası, yalnızca blockchain üzerinde para izlemekle çözülmez. Sağlam bir dosya; zincir üstü işlemleri banka hareketleri, kripto varlık hizmet sağlayıcısı kayıtları, cihaz ve oturum verileri, taraflar arasındaki iletişim, akıllı sözleşme olayları ve uygulanacak hukukla aynı zaman çizelgesinde birleştirir. Ardından üç ayrı soruya cevap verir: Varlık nereye gitti, işlemi hangi hesap veya sistem gerçekleştirdi ve belirli bir kişinin bu işlemdeki hukuki sorumluluğu nedir?
Bu üç soru birbirine yakın görünür fakat aynı değildir. Bir adresin fonu aldığı blockchain’den kesin biçimde görülebilir. Adresin bir platforma ait olduğu güçlü teknik göstergelerle belirlenebilir. Buna rağmen o platform hesabını kimin kullandığı, hesabın ele geçirilip geçirilmediği, kullanıcının fonun kaynağını bilip bilmediği veya eylemin suç kastıyla yapılıp yapılmadığı ayrıca ispatlanmalıdır. Karmaşık dosyalarda en büyük hata, ilk iki basamaktan üçüncü basamağa delil köprüsü kurmadan atlamaktır.
Biz bu dosyaları “tek araçla bulunacak adres” problemi olarak değil, birbirini sınayan delil katmanlarından oluşan bir vaka mimarisi olarak ele alıyoruz. Amaç çarpıcı bir işlem grafiği üretmek değil; savcı, hâkim, bilirkişi ve karşı tarafça denetlenebilen, lehe ve aleyhe ihtimalleri ayıran, hangi sonucun hangi veriye dayandığını açıkça gösteren bir ispat yapısı kurmaktır.
Yayım tarihi: 4 Eylül 2026 · Son güncelleme: 3 Ekim 2026.
Kısa cevap: Karmaşık kripto para davaları nasıl çözülür?
Karmaşık kripto para davaları; doğru başlangıç verisinin doğrulanması, delillerin hızla korunması, bütün hareketlerin ortak bir zaman çizelgesine alınması, fon akışının zincir ve platform sınırları boyunca izlenmesi, adres-hesap-kişi atfının bağımsız kayıtlarla tamamlanması ve teknik bulguların doğru hukuki talep ile eşleştirilmesiyle çözülür.
Uyguladığımız çalışma sırası özetle şöyledir:
- Olayı ve acil riskleri tanımlarız.
- Değişebilecek veya silinebilecek delilleri koruruz.
- TxID, adres, hesap, telefon, e-posta ve banka verisini doğrularız.
- Tek bir kronoloji ve varlık hareketi tablosu oluştururuz.
- Zincir üstü fon grafiğini çıkarır; borsa, köprü, DEX, mixer ve saklama temaslarını sınıflandırırız.
- Her atfı kanıt gücüne göre derecelendirir, alternatif açıklamaları sınarız.
- KYC, IP, cihaz, hesap içi transfer ve iletişim kayıtlarını hedefleyen somut talepler hazırlarız.
- Ceza, hukuk, tüketici, ticaret, icra ve düzenleyici yolları birbirini bozmayacak biçimde planlarız.
- Bulguları yeniden üretilebilir teknik rapora ve usulen doğru dilekçelere dönüştürürüz.
Bu süreç doğrusal değildir. Yeni bir platform kaydı, ilk blockchain yorumunu değiştirebilir; cihaz incelemesi, hesabın sahibi ile işlemi yapan kişiyi ayırabilir; bridge işlemi sanılan hareketin aslında merkezi platform içi transfer olduğu anlaşılabilir. Bu nedenle çalışma her yeni delille güncellenen kontrollü hipotezler üzerinden yürütülür.
Bir kripto para davasını “karmaşık” yapan nedir?
Karmaşıklık yalnızca işlem sayısının fazlalığı değildir. Bazen tek bir transfer, üç farklı kişi, iki ülke ve bir ele geçirilmiş hesap nedeniyle yüzlerce transferden daha güç olabilir. Bir dosya aşağıdaki özelliklerden birkaçını taşıdığında klasik banka hareketi incelemesinin sınırlarını aşar:
- Birden fazla blockchain veya token standardı kullanılmıştır.
- Fon, merkezi borsa ile self-custody cüzdan arasında gidip gelmiştir.
- DEX, cross-chain bridge, swap, mixer veya CoinJoin devreye girmiştir.
- Platform içi transferler blockchain’de görünmemektedir.
- Hesap sahibi ile hesabı kullanan kişi aynı olmayabilir.
- SIM swap, phishing, zararlı yazılım, API anahtarı veya uzaktan erişim ihtimali vardır.
- Mağdurun bankadan gönderdiği para birden çok aracı hesap üzerinden kriptoya çevrilmiştir.
- KYC ve sunucu kayıtları yurt dışındaki bir kuruluşta tutulmaktadır.
- Aynı olay ceza soruşturması, tazminat, tüketici, ticaret veya icra boyutu taşımaktadır.
- Kripto varlığın değeri olay, tedbir, dava veya tahsil tarihlerinde önemli ölçüde değişmiştir.
- Teknik analizde kullanılan adres etiketi veya kümelendirme sezgisi tartışmalıdır.
Bu dosyalarda “para şu adrese gitti” cümlesi başlangıçtır, sonuç değil. Adres bir kişi değildir; borsa yatırma adresi nihai alıcı değildir; IP adresi her zaman cihaz kullanıcısını göstermez; hesap sahibi de her işlemde fail değildir. Hukuki sorumluluk, bu teknik nesneler arasındaki ilişkinin somut olay delilleriyle kurulmasını gerektirir.
Önce dava türünü değil, olayın sorularını belirliyoruz
Şikâyetin “kripto dolandırıcılığı” başlığıyla gelmesi, olayın yalnızca dolandırıcılık suçundan ibaret olduğu anlamına gelmez. Gerçekte uyuşmazlık; bilişim sistemi aracılığıyla hırsızlık, nitelikli dolandırıcılık, güveni kötüye kullanma, bilişim sistemine girme, banka veya kredi kartının kötüye kullanılması, suçtan kaynaklanan malvarlığı değerlerini aklama, şirket içi zimmet benzeri eylemler, sözleşmeye aykırılık ya da hizmet sağlayıcının güvenlik yükümlülüğü etrafında şekillenebilir.
Bu yüzden ilk görüşmede hazır bir suç adı seçmek yerine soru haritası çıkarırız:
| Temel soru | Aranan veri | Hukuki işlev |
|---|---|---|
| Varlık gerçekten kayboldu mu, yoksa platform içinde mi kaldı? | TxID, hesap ekstresi, iç transfer, emir ve bakiye kayıtları | Zararın ve fiilin tanımı |
| İşlemi hangi kimlik doğrulama akışı onayladı? | Oturum, cihaz, IP, 2FA, API ve güvenlik değişikliği logları | Yetkisiz erişim ve kusur incelemesi |
| Fon hangi kişi veya hizmetin kontrol alanına ulaştı? | Adres kümesi, KYC, yatırma adresi, memo/tag, platform yanıtı | Şüpheli, muhatap ve tedbir hedefi |
| Fonun suç kaynağı biliniyor muydu? | Mesajlar, işlem örüntüsü, ekonomik gerekçe, tekrar, ücret ve rol | Kast, iştirak ve aklama değerlendirmesi |
| Hangi varlık hâlen korunabilir? | Güncel bakiye, stablecoin ihraççısı, platform hesabı, banka bağlantısı | Askıya alma, elkoyma ve iade stratejisi |
| Zarar hangi tarihe ve ölçüte göre hesaplanmalı? | Varlık miktarı, piyasa verisi, satış imkânı, sözleşme ve talep tarihi | Tazminat, faiz, değerleme ve talep sonucu |
Bu yöntem, dosyanın suç vasfını baştan dondurmaz. Soruşturma ilerledikçe nitelendirme değişebilir; fakat delil soruları somut kaldığı için çalışma dağılmaz.
İlk 24 saat: Teknik başarıdan önce delil ve varlık koruması
Kripto olaylarında zaman iki yönden kritiktir. Blockchain kaydı kalıcı olabilir; buna karşılık platform oturumları, IP verileri, cihaz kayıtları, destek yazışmaları, bulut içerikleri ve kamera görüntüleri sınırlı süre saklanabilir. Fon da saniyeler içinde başka bir zincire, DEX’e, mixer’a veya yurt dışı platforma taşınabilir.
Bu nedenle ilk aşamada uzun ve genel bir anlatı hazırlamak yerine asgari doğrulanmış olay paketi oluştururuz:
- İlgili blockchain ağı ve mümkünse chain ID;
- Varlığın adı, sözleşme adresi ve token ondalığı;
- İşlem kimliği, kaynak ve hedef adres;
- Blok yüksekliği, UTC zamanı ve yerel saat karşılığı;
- İşlem miktarı, ağ ücreti ve varsa swap çıktısı;
- Platform kullanıcı kimliği, e-posta ve kayıtlı telefon;
- Banka IBAN’ı, dekont referansı ve karşı taraf bilgisi;
- Şüpheli URL, alan adı, uygulama paketi ve sosyal medya hesabı;
- Hesaba erişim, parola, 2FA veya SIM değişikliği zamanları;
- Fonun son görüldüğü adres veya hizmet.
Bu paket hem yanlış ağı ya da benzer isimli sahte tokenı izleme riskini azaltır hem de platforma, bankaya veya soruşturma makamına gönderilecek koruma talebini somutlaştırır. “Müvekkilin kriptoları çalındı, tüm kayıtları gönderin” talebi yerine hangi hesap, işlem, ağ ve zaman aralığının neden önemli olduğu gösterilir.
Mağdur tarafında e-posta veya cihaz temizliği yapılmadan önce delil koruması düşünülmelidir. Hesap güvenliğini sağlamak elbette önceliklidir; ancak cihazı fabrika ayarlarına döndürmek, şüpheli uygulamayı silmek veya e-posta klasörlerini boşaltmak olayın nasıl gerçekleştiğini gösterecek veriyi yok edebilir. Güvenlik müdahalesi ile adli koruma aynı plan içinde yürütülmelidir.
Delil muhafazasında ekran görüntüsü neden yetmez?
Ekran görüntüsü hızlı bir olay kaydıdır; fakat tek başına veri kaynağını, sorgu yöntemini veya bütünlüğü göstermez. Görüntü kırpılmış olabilir, saat dilimi belirsiz kalabilir ve dinamik explorer ekranı daha sonra değişebilir. Bunun için delili farklı seviyelerde saklarız:
- Kaynak kayıt: Blockchain node/RPC cevabı, platform dışa aktarımı, e-posta ham başlığı, cihaz imajı veya banka belgesi.
- Çalışma kopyası: Analizde kullanılan dosyanın değiştirilmeden çoğaltılmış sürümü.
- Bütünlük değeri: Dosyanın uygun hash algoritmasıyla alınan özeti.
- Edinim tutanağı: Verinin kimden, ne zaman, hangi yöntem ve araç sürümüyle elde edildiği.
- Dönüşüm kaydı: Ham veriden tabloya, grafiğe veya zaman çizelgesine hangi işlemlerle geçildiği.
NIST’in dijital adli inceleme yaklaşımı toplama, inceleme, analiz ve raporlama aşamalarını birbirinden ayırır. NIST IR 8387 ise dijital dosyaların kolay değişebilir olması nedeniyle kaynak, muhafaza zinciri ve hash kaydını merkezî önemde görür. Bu ayrım kripto dosyalarında son derece kullanışlıdır: Ham blockchain verisi ile analistin bu veriye verdiği etiket aynı şey değildir; biri gözlem, diğeri çıkarımdır.
Örneğin “0x…” adresine 250.000 USDT aktarılması ham zincir verisidir. “Bu adres X borsasına aittir” ifadesi etiket veya kümeleme sonucudur. “Hesabın kullanıcısı A kişisidir” KYC ve platform kaydı gerektirir. “A, paranın suçtan geldiğini biliyordu” ise iletişim, tekrar eden örüntü, ekonomik ilişki ve davranış gibi ek delillerle değerlendirilen hukuki bir çıkarımdır.
Tek kronoloji: Banka, cihaz ve blockchain saatlerini aynı eksende buluşturmak
Karmaşık dosyaların önemli bölümü aslında zaman uyuşmazlığı problemidir. Banka dekontu Türkiye saatiyle, blockchain bloğu UTC ile, platform logu farklı sunucu saat dilimiyle, telefon ekran görüntüsü ise kullanıcının cihaz ayarıyla kaydedilmiş olabilir. Aynı olay üç ayrı saatte görünür ve ilgisiz sanılabilir.
Bu nedenle bütün kayıtları UTC tabanlı ana zaman çizelgesinde normalleştirir, özgün saat bilgisini de ayrı sütunda koruruz. Her satırda en az şu alanlar bulunur:
- Olay sıra numarası;
- Özgün tarih-saat ve saat dilimi;
- UTC karşılığı;
- Kaynak türü ve kaynak dosya;
- İlgili kişi, hesap, adres veya cihaz;
- İşlemin kısa açıklaması;
- Doğrudan gözlem mi, analitik çıkarım mı olduğu;
- Güven düzeyi ve teyit ihtiyacı.
Bu tablo, örneğin şüpheli IP oturumunun çekim adresi tanımlanmadan sekiz dakika önce açıldığını; aynı anda SIM değişikliği gerçekleştiğini; çekimin e-posta ile onaylandığını ve fonun iki blok sonra bridge’e gönderildiğini gösterebilir. Tek tek bakıldığında sıradan görünen kayıtlar, doğru sırada güçlü bir olay anlatısı oluşturur.
Fon akışı nasıl çıkarılır?
Fon takibinin ilk kuralı, analize doğrulanmış bir başlangıç noktasıyla girmektir. Yanlış TxID, yanlış ağ, yanlış token sözleşmesi veya mağdurun kendisine ait değişim adresi bütün grafiği bozar. Başlangıç verisini banka dekontu, platform çekim kaydı, cüzdan geçmişi ve ham node verisiyle çapraz kontrol ederiz.
Ardından her hareketi “kimden kime gitti?” kadar “hangi teknik işlem gerçekleşti?” sorusuyla sınıflandırırız:
| Hareket türü | Teknik anlam | İnceleme riski |
|---|---|---|
| Doğrudan transfer | Varlık kaynak adresten hedef adrese gider | Adres sahibini transferden çıkarmak |
| Swap/DEX | Varlık akıllı sözleşme veya havuz üzerinden başka varlığa dönüşür | Girdi ile çıktıyı logları okumadan ayırmak |
| Bridge | Bir ağdaki kilitleme/yakma olayı başka ağda salım/basma ile eşleşir | Likidite, ücret ve mesaj kimliğini hesaba katmamak |
| Merkezi borsa yatırımı | Fon hizmet sağlayıcının kontrolündeki adrese ulaşır | Yatırma adresini doğrudan müşteri cüzdanı sanmak |
| Platform içi transfer | Muhasebe kaydı değişir, blockchain işlemi oluşmayabilir | Zincirde görünmediği için hareket yok saymak |
| Mixer/CoinJoin | Girdi ve çıkış arasındaki görünür bağ zayıflatılır | Olasılıksal sonucu kesin eşleşme gibi sunmak |
| Token ihraççısı müdahalesi | Sözleşme düzeyinde dondurma veya yeniden yönlendirme olanağı olabilir | Her tokenın aynı teknik yetkiye sahip olduğunu varsaymak |
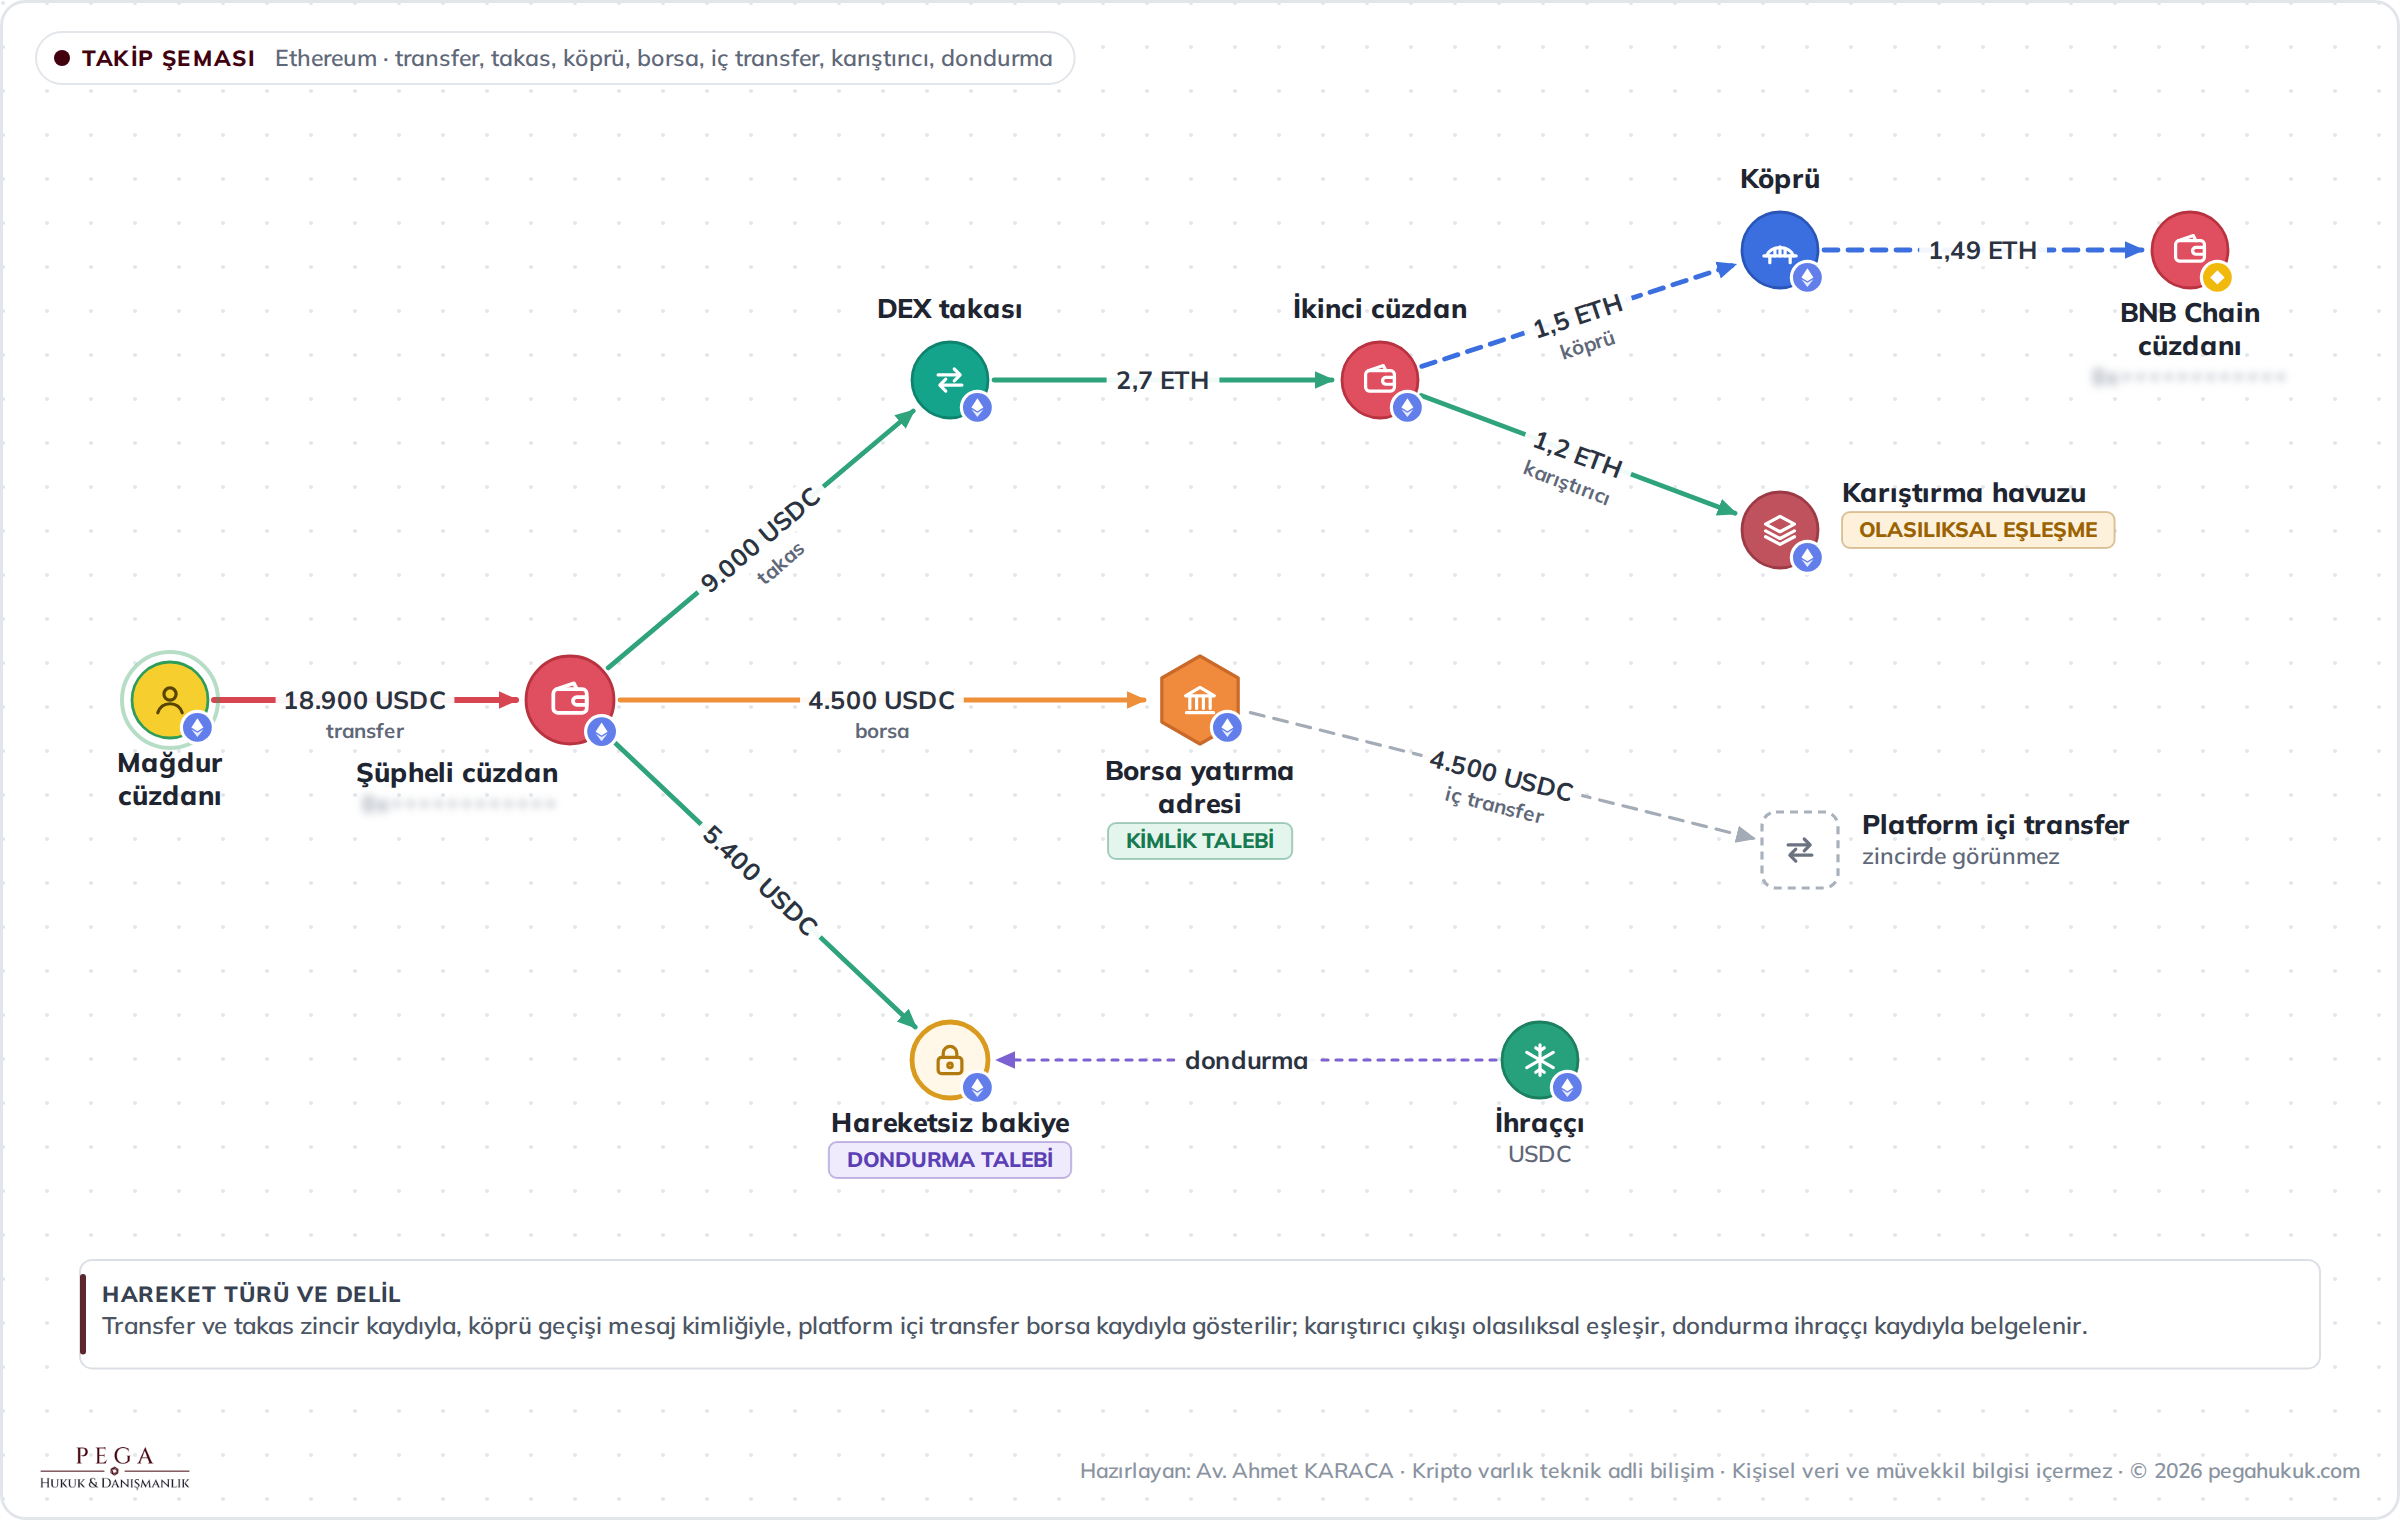
Bitcoin gibi UTXO tabanlı ağlarda harcanmamış işlem çıktıları izlenir. Ethereum ve benzeri hesap tabanlı ağlarda native varlık transferleri, token Transfer olayları, internal call’lar, sözleşme logları ve işlem receipt verisi birlikte değerlendirilir. Yalnızca explorer’ın özet ekranını okumak, özellikle çok çağrılı akıllı sözleşme işlemlerinde asıl ekonomik hareketi kaçırabilir.
Daha kapsamlı teknik temel için kripto adli bilişim ve blockchain analizi rehberimiz; mixer sonrasındaki özel yöntemler için demixing incelememiz okunabilir.
UTXO, EVM ve platform defteri aynı yöntemle analiz edilmez
UTXO tabanlı ağlar
UTXO modelinde bir işlem önceki çıktıları girdi olarak tüketir ve yeni çıktılar üretir. “Bakiye” tek bir hesap sayacından değil, harcanmamış çıktıların toplamından oluşur. Değişim adresi sezgisi, ortak girdi sahipliği ve peel chain analizi yararlı olabilir; fakat her biri varsayıma dayanır. CoinJoin işleminde ortak girdi sezgisinin uygulanması ilgisiz kullanıcıları aynı kümeye sokabilir. Bu nedenle işlem tipinin tanınması, kümelendirmeden önce gelir.
Hesap tabanlı ve EVM uyumlu ağlar
Hesap modelinde adres bakiyesi durum değişimiyle izlenir. Bir kullanıcı işlemi, router sözleşmesi üzerinden havuza ve oradan birkaç tokena uzanabilir. Native transfer, ERC-20 olayı, NFT hareketi, allowance, permit imzası, proxy çağrısı ve internal call birbirinden ayrılır. Cüzdan boşaltma dosyasında saldırgan doğrudan özel anahtarı ele geçirmemiş; mağdura kötü niyetli bir approval veya permit imzalatmış olabilir.
Merkezi platformun iç defteri
Bir borsanın zincir üstü cüzdanı çoğu zaman çok sayıda müşterinin varlığını toplar. Müşteri A’nın yatırımı borsa cüzdanına girdikten sonra B kullanıcısına platform içi transferle geçirilirse ikinci hareket blockchain’de yer almaz. Çekim de ortak sıcak cüzdandan yapılabilir. Bu noktada node verisi değil; yatırma adresi eşleştirmesi, kullanıcı hesabı, alt hesap, iç transfer, emir ve çekim kayıtları belirleyicidir.
Karmaşık dosyada bu üç defterin hareketleri tek grafikte gösterilebilir, fakat veri kaynakları birbirine karıştırılmaz. Zincir üstü kesin kayıt düz çizgiyle, platform beyanı farklı işaretle, analitik olasılık ise kesikli çizgiyle ifade edilir. Görsel dildeki bu küçük ayrım, mahkemede kesinlik seviyesinin yanlış anlaşılmasını önler.
Atıf piramidi: Adresten kişiye nasıl gidilir?
Blockchain analizi, çoğu açık ağda hareketi gösterir; gerçek kimliği doğrudan yazmaz. Biz atıf işlemini altı katmanda kurarız:
- Zincir katmanı: İşlem, adres, miktar, token, sözleşme ve blok doğrulanır.
- Davranış katmanı: Adreslerin ortak harcama, fonlama, gas, zaman ve karşı taraf örüntüleri incelenir.
- Hizmet katmanı: Adresin borsa, saklama kuruluşu, bridge, mixer, ödeme sistemi veya akıllı sözleşmeyle ilişkisi değerlendirilir.
- Hesap katmanı: Yatırma adresi, memo/tag, kullanıcı kimliği, iç transfer ve alt hesap kaydıyla belirli hesap bulunur.
- Kullanım katmanı: IP, cihaz, oturum, API, 2FA, e-posta, telefon ve çekim onayıyla hesabı fiilen kullanan belirlenir.
- Hukuki zihin unsuru: Kişinin bilgi, irade, amaç ve rolü; iletişim, ekonomik gerekçe ve davranış bütünüyle değerlendirilir.
Bir alt katman üsttekini otomatik olarak ispatlamaz. Aynı ev internetini kullanan iki kişi, VPN veya kurumsal ağ nedeniyle aynı IP’yi paylaşabilir. Telefon numarası başkasının kontrolüne geçmiş olabilir. KYC sahibinin hesabı ele geçirilmiş ya da kiralanmış olabilir. Adres, hizmet sağlayıcının ortak cüzdanı olabilir. Bu ihtimaller teorik bahaneler olarak değil, olayın diğer verileriyle sınanabilir alternatif hipotezler olarak ele alınır.
Kullandığımız araç sınıfları ve her birinin sınırı
Araç adı tek başına kalite göstergesi değildir. Önemli olan hangi soruya hangi veriyle cevap verildiği, aracın sonucunun bağımsız olarak doğrulanıp doğrulanamadığı ve raporda hata sınırının açıklanmasıdır.
| Araç sınıfı | Ne için kullanılır? | Tek başına neyi ispatlamaz? |
|---|---|---|
| Node ve RPC sorguları | Ham işlem, blok, receipt, event ve durum verisini doğrulamak | Adres sahibinin gerçek kimliğini |
| Blockchain explorer | Hızlı kontrol ve olayın görsel incelenmesi | Eksiksiz veri edinimini veya etiket doğruluğunu |
| Graph ve veri tabanı araçları | Çok sayıdaki adres ve hareketi ilişkilendirmek | Grafikteki her ilişkinin hukuki anlamını |
| Ticari blockchain analitiği | Hizmet etiketleri, kümeler, tipolojiler ve çok zincirli izleme | Özel modelin her dosyada hatasız olduğunu |
| Bilgisayar ve mobil adli bilişim | Cüzdan, uygulama, oturum, iletişim ve dosya artefaktları | Cihazı inceleme anında kimin kullandığını her durumda |
| Alan adı ve açık kaynak araştırması | Sahte site, altyapı, tarihsel içerik ve kimlik bağlantıları | Kayıt bilgilerinin mutlaka gerçek kişiye ait olduğunu |
| Zaman çizelgesi ve mutabakat tabloları | Banka, platform, cihaz ve zincir verisini eşlemek | Kaynağın doğruluğu kontrol edilmediyse olayın gerçeğini |
| Akıllı sözleşme çözümleme | Çağrı zinciri, log, storage, proxy ve yetki modelini anlamak | Sözleşmeyi kullanan kişinin kastını |
ABD Hazine Bakanlığının 2026 tarihli değerlendirmesi, blockchain analitiğinin AML/CFT araçlarını tamamladığını fakat onların yerine geçmediğini; platformların olasılıksal sezgilere, eksik kapsama ve özel veri setlerine dayanabildiğini vurgulamaktadır. Raporda cross-chain analizinin daha karmaşık sezgiler gerektirdiği ve güven düzeyini düşürebildiği de belirtilir. Bu nedenle kritik bir adres etiketi mümkünse ikinci kaynak, ham zincir davranışı veya resmî platform yanıtıyla doğrulanır.
Çok zincirli işlemler, DEX ve bridge hareketleri nasıl çözülür?
Chain-hopping, izlemeyi durduran sihirli bir perde değildir; veri modelini değiştirir. Kaynak zincirdeki varlık bridge sözleşmesine yatırılabilir veya yakılabilir, hedef zincirde eşdeğer temsil ihraç edilebilir ya da likidite sağlayıcının fonu serbest bırakılabilir. İki hareketi eşlemek için yalnızca aynı tutarı aramak yeterli değildir.
Şu unsurları birlikte inceleriz:
- Kaynak ve hedef chain ID;
- Köprü sözleşmeleri ve gerçek uygulama adresleri;
- Deposit, lock, burn, mint, release veya message olayları;
- Nonce, message ID, transfer ID ve alıcı parametresi;
- Token decimal farkı, köprü ve gas ücretleri;
- Kaynak ile hedef işlem arasındaki olağan zaman aralığı;
- Likidite havuzu mu, canonical bridge mi kullanıldığı;
- Hedef ağda varlığın hemen swap edilip edilmediği.
DEX işleminde de “adrese giren” ve “adresten çıkan” tutarları yüzeysel biçimde karşılaştırmayız. Router, pair/pool, aggregator, wrapped asset ve fee-on-transfer token etkileri çözümlenir. Slippage, MEV ve işlem içinde birden fazla rota bulunabilir. Ekonomik sonucu, sözleşme çağrıları ile event loglarının beraber okunması gösterir.
FATF’nin 2026 DeFi değerlendirmesi; chain-hopping, cross-chain bridge, DEX, mixer ve yönetişim manipülasyonunun katmanlama ve meşru akışlarla karıştırma amacıyla birlikte kullanılabileceğine işaret etmektedir. Buna karşılık bu araçlardan birini kullanmak tek başına suç göstergesi değildir. Teknik tipoloji araştırmayı yönlendirir; kişisel kusurun yerini alamaz.
Mixer veya gizlilik protokolü dosyanın sonu mudur?
Hayır. Mixer, giriş ile belirli çıkış arasındaki doğrudan bağı zayıflatabilir; giriş kaydını blockchain’den silmez. İnceleme merkezi mixer, CoinJoin veya akıllı sözleşme gizlilik havuzu olmasına göre farklılaşır. Zaman-tutar korelasyonu, anonimlik kümesi, havuz davranışı, kontrollü işlem, gas kaynağı, sonraki harcama ve hizmet sağlayıcı kayıtları aday yolları daraltabilir.
Burada dil çok önemlidir. “Fon mixer’dan çıktı ve şu adrese gitti” demek için doğrudan veya güçlü doğrulama gerekir. Yalnızca istatistiksel benzerlik varsa sonuç “belirlenen varsayımlar altında aday çıkış” olarak sunulur. Güven düzeyi ve yanlış eşleşme ihtimali rapora yazılır. Mixer kullanımı da kişinin aklama kastını tek başına göstermez.
Europol, Eurojust ve ABD Adalet Bakanlığı tarafından açıklanan operasyonlar; büyük mixer soruşturmalarının yalnızca graph analiziyle değil sunucu verileri, kontrollü işlemler, finansal kayıtlar, el koymalar ve ülkeler arası koordinasyonla ilerlediğini göstermektedir. Çıkarılacak yöntemsel sonuç şudur: Obfuscation arttıkça zincir dışı teyidin değeri artar.
Akıllı sözleşme saldırılarında teknik inceleme
Her kripto kaybı klasik “hesap çalındı” vakası değildir. DeFi dosyalarında fiyat oracle manipülasyonu, flash-loan destekli saldırı, erişim kontrolü zafiyeti, yeniden giriş, imza doğrulama hatası, proxy yükseltmesi, özel anahtar sızıntısı veya yönetişim ele geçirmesi görülebilir.
İnceleme yalnızca saldırgan adresini izlemekle kalmaz:
- Sözleşmenin olay tarihindeki bytecode ve proxy uygulaması belirlenir.
- Doğrulanmış kaynak kod varsa derleme ayarlarıyla eşleşmesi kontrol edilir.
- Saldırı işlemi çağrı ağacı ve state değişimleriyle yeniden kurulur.
- Fonlama, gas ve deployer bağlantıları incelenir.
- Yetki anahtarları, multisig, timelock ve yönetici işlemleri çıkarılır.
- Ekonomik kayıp ile yalnızca geçici likidite hareketi ayrılır.
- Saldırı öncesi test işlemleri ve sonrasındaki aklama rotası araştırılır.
Hukuki değerlendirme de teknik role göre yapılır. Protokol geliştiricisi, ön yüz işletmecisi, yönetici anahtarını elinde tutan kişi, doğrulayıcı, likidite sağlayıcısı ve sıradan kullanıcı aynı konumda değildir. “Merkeziyetsiz” etiketi fiilî kontrol incelemesini gereksiz kılmaz; “akıllı sözleşme kullandı” tespiti de tek başına eylemin hukuka aykırılığını göstermez.
Hesap ele geçirme vakalarında blockchain’den önce kimlik doğrulama akışı
Phishing, SIM swap, infostealer veya uzaktan erişim olayında fon grafiği zararı gösterir; güvenliğin nerede kırıldığını göstermez. Bu dosyalarda hesap yaşam döngüsünü çıkarırız:
- Başarılı ve başarısız girişler;
- Yeni cihaz tanımlama ve cihaz güveni;
- Parola, e-posta veya telefon değişikliği;
- 2FA etkinleştirme, kaldırma veya yeniden kurma;
- API anahtarı oluşturma, yetki kapsamı ve kullanılan IP;
- Çekim adresi ekleme ve beyaz liste bekleme süresi;
- Çekim onay e-postası, push bildirimi ve destek teması;
- Risk motorunun ürettiği uyarılar ve platformun müdahalesi;
- SIM değişim veya numara taşıma zamanı;
- Cihazdaki zararlı uygulama, tarayıcı oturumu ve cüzdan eklentisi artefaktları.
Böylece üç ihtimal ayrılabilir: Kullanıcının kendi iradesiyle yaptığı işlem, hesabın üçüncü kişi tarafından ele geçirilmesi ve API/uygulama katmanından gerçekleşen yetkisiz işlem. Sorumluluk değerlendirmesi; tarafların sözleşme ve güvenlik yükümlülüklerini, öngörülebilir riskleri, uyarıları ve olayla zarar arasındaki nedenselliği esas alır.
Bu alandaki ayrıntılı incelemeler için SIM swap ve kripto hesabı sorumluluğu ile phishing vakalarında platform sorumluluğu başlıklı rehberlerimize bakılabilir.
P2P ve üçgen dolandırıcılık dosyalarında hesabın sahibi neden otomatik fail değildir?
P2P işleminde kripto satıcısı, alıcı olduğunu düşündüğü kişiden değil bir dolandırıcılık mağdurundan havale alabilir. Dolandırıcı bir tarafta mağduru ödeme yapmaya ikna ederken diğer tarafta P2P satıcısından kripto satın alır. Banka hareketi satıcıyı ilk bakışta suç gelirinin alıcısı gibi gösterir; blockchain hareketi ise satıcının karşılığında kripto gönderdiğini gösterebilir.
Dosya şu sorularla ayrıştırılır:
- P2P emri ne zaman ve hangi kullanıcı hesabıyla açıldı?
- Kripto fiyatı ve komisyon piyasa koşullarıyla uyumlu muydu?
- Banka gönderen adı ile platform alıcı adı karşılaştırıldı mı?
- Kripto hangi adrese, hangi TxID ile gönderildi?
- Taraflar platform içi mi, harici mesajlaşmayla mı iletişim kurdu?
- Satıcı mağdurla veya asıl dolandırıcıyla daha önce bağlantılı mıydı?
- Aynı yöntem tekrarlandı mı; olağandışı ücret veya gizlilik talebi var mıydı?
- Satıcının işlemden sağladığı ekonomik karşılık normal ticari marjı aşıyor muydu?
İyi niyetli bir satıcının savunması yalnızca “ben bilmiyordum” cümlesine bırakılmaz. P2P emri, fiyat, zaman, mesaj, banka girişi ve kripto çıkışı aynı tabloda eşleştirilir. Tersine, sistematik üçüncü kişi ödemeleri, sahte kimlik kullanımı, olağandışı komisyon ve fonları gizleme davranışı varsa bunlar da aynı açıklıkla değerlendirilir. Ayrıntılı çerçeve için yabancıların kripto P2P işlemleri ve ceza sorumluluğu yazımız incelenebilir.
Hangi hizmet sağlayıcı kayıtları istenmelidir?
“Hesaba ilişkin tüm kayıtlar” biçimindeki geniş talep hem gecikmeye hem eksik cevaba yol açabilir. Talebi olayın teknik yapısına göre modüler kurarız:
Kimlik ve hesap açılışı
- KYC belgeleri, doğrulama yöntemi ve tarihleri;
- Kullanıcı numarası, ana ve alt hesaplar;
- Bağlı e-posta, telefon ve ödeme yöntemleri;
- Kimlik yenileme ve profil değişiklikleri.
Varlık hareketleri
- Yatırma ve çekme adresi, TxID, ağ, memo/tag;
- Platform içi transferler ve karşı kullanıcı hesabı;
- Spot, türev, swap ve dönüştürme emirleri;
- Ücretler, iade, chargeback ve manuel bakiye düzeltmeleri;
- Hesabın güncel ve tarihsel bakiyesi.
Güvenlik ve erişim
- IP adresi, oturum zamanı ve user-agent;
- Cihaz kimliği ve yeni cihaz onayı;
- 2FA, parola, telefon ve e-posta değişiklik logları;
- API anahtarları, kapsamları ve kullanım kayıtları;
- Çekim beyaz listesi ve risk uyarıları;
- Destek yazışmaları, ses kayıtları ve inceleme notları.
Talepte ilgili TxID, ağ, adres ve zaman aralığı açıkça gösterilir. Bir EVM adresi için büyük-küçük harf biçimi; XRP, XLM veya benzeri ağlarda memo/tag; borsa yatırma adreslerinde hesabın hangi anda eşlendiği önemlidir. Yanlış veya eksik ağ bilgisi, hizmet sağlayıcının “kayıt bulunamadı” cevabına neden olabilir.
Türkiye’de ceza soruşturmasının hukuki omurgası
Kripto varlık özel bir teknik araçtır; ceza sorumluluğunun ilkeleri değişmez. Fiil, fail, kast, iştirak, zarar ve nedensellik kişiselleştirilmelidir. Somut olaya göre Türk Ceza Kanunu’nun bilişim sistemi aracılığıyla hırsızlık, bilişim sistemlerinin araç olarak kullanıldığı dolandırıcılık, güveni kötüye kullanma, bilişim sistemine girme, banka veya kredi kartlarının kötüye kullanılması, suçtan kaynaklanan malvarlığı değerlerini aklama ve iştirak hükümleri gündeme gelebilir.
Ceza Muhakemesi Kanunu m.160 ve m.161 çerçevesinde savcılık, suç şüphesini öğrenince maddi gerçeği araştırmak; şüphelinin lehine ve aleyhine delilleri toplamakla yükümlüdür. Kripto soruşturmasında bu yükümlülük, yalnızca ilk banka hesabı sahibinin ifadesiyle yetinilmemesini; zincir üstü devam hareketlerinin, platform kayıtlarının ve hesap kullanım verilerinin de araştırılmasını gerektirebilir.
CMK m.134 bilgisayar, program ve kütüklerde arama, kopyalama ve elkoyma için özel koşullar getirir. Cihazda cüzdan uygulaması, seed ifadesi, API anahtarı veya platform oturumu bulunması teknik olarak önemli olsa da verinin hukuka uygun elde edilmesi, kapsamın kararla uyumu ve bütünlüğün korunması gerekir. CMK m.217 uyarınca hüküm, duruşmada ortaya konulmuş ve hukuka uygun elde edilmiş delile dayanmalıdır.
Teknik konuda bilirkişiye başvurulması CMK m.63 kapsamında gündeme gelebilir. Bilirkişi işlem akışını, sözleşme davranışını, atıf yöntemini ve belirsizlikleri açıklayabilir; suçun oluştuğu veya kişinin kastının bulunduğu biçiminde hâkime ait hukuki değerlendirmeyi üstlenmemelidir. Bilirkişi sorularının ölçülebilir ve dosyaya özgü hazırlanması, genel “kripto paralar takip edilsin” talebinden daha işlevseldir.
CMK 128/A kripto soruşturmalarında ne değiştirdi?
7571 sayılı Kanun’la eklenen CMK m.128/A, belirli bilişim yoluyla işlenen suçlarda banka, ödeme hizmeti sağlayıcısı veya kripto varlık hizmet sağlayıcısı nezdindeki ya da bunlar aracılığıyla yapılan işlemlere konu hesabın 48 saate kadar askıya alınmasına ilişkin özel bir yol getirdi. Maddede nitelikli hırsızlık, belirli nitelikli dolandırıcılık halleri ve banka veya kredi kartlarının kötüye kullanılması sayılmıştır.
Düzenlemeye göre mali kurumun askıya alma işlemi ve hesap hareketlerini derhal Cumhuriyet başsavcılığına bildirmesi; askıya alınan suça konu menfaat hakkında hâkim kararı veya gecikmesinde sakınca bulunan hâllerde savcının yazılı emriyle elkoyma uygulanabilmesi mümkündür. Savcı emrinin süresinde hâkim onayına sunulması gerekir. Ayrıca soruşturma veya kovuşturma kapsamında banka, ödeme hizmeti sağlayıcısı ya da KVHS’den istenen bilgi ve belgenin on gün içinde gönderilmesine ilişkin hüküm bulunmaktadır.
Bu mekanizma her kripto uyuşmazlığına otomatik uygulanmaz. Önce isnat edilen fiilin maddede sayılan suçlardan olup olmadığı, makul şüphe, ilgili hesap ve suça konu menfaat bağlantısı kurulmalıdır. CMK m.128’deki malvarlığına elkoyma, 5549 sayılı Kanun m.19/A kapsamındaki işlemin ertelenmesi ve platformun sözleşmesel risk incelemesi birbirinden farklı hukuki dayanaklardır. Blokenin kaynağı belirlenmeden yapılacak başvuru yanlış merciye yönelebilir. Ayrıntılı ayrım için banka hesabı, MASAK ve savcılık blokeleri rehberimiz incelenebilir.
MASAK ve SPK düzenlemeleri dosyaya nasıl etki eder?
Kripto varlık hizmet sağlayıcılar, 5549 sayılı Kanun ve ilgili düzenlemeler çerçevesinde müşterinin tanınması, şüpheli işlem bildirimi, bilgi-belge verme, muhafaza ve ibraz gibi yükümlülüklere tabidir. MASAK’ın güncel KVHS rehberi; uzaktan kimlik tespiti, sıkılaştırılmış tedbirler, seyahat kuralı, transfer süre ve limitleri, şüpheli işlem bildirimi ile uyum programı başlıklarını birlikte ele almaktadır.
Bir kişi hakkında şüpheli işlem bildirimi bulunması mahkûmiyet veya suçluluk karinesi değildir. Bildirim ve risk puanı, araştırma için veri oluşturur. Savunmada bildirimin varlığı kadar dayandığı işlem örüntüsü, müşterinin açıklaması, ekonomik amaç ve karşı deliller de değerlendirilmelidir.
7518 sayılı Kanun’la kripto varlık hizmet sağlayıcılar 6362 sayılı Sermaye Piyasası Kanunu çerçevesinde SPK düzenleme ve denetimine alınmıştır. 13 Mart 2025’te yürürlüğe giren III-35/B.1 ve III-35/B.2 sayılı Tebliğler; kuruluş ve faaliyet, belge-kayıt sistemi, iç kontrol, bilgi sistemleri, saklama, transfer, listeleme ve sermaye yeterliliği gibi alanlarda ayrıntılı kurallar getirmiştir. Olay tarihindeki yükümlülük, platformun hukuki statüsü ve sunduğu hizmet somut olarak belirlenmelidir.
Düzenleyici yükümlülüğe aykırılık ile özel hukuk sorumluluğu veya ceza sorumluluğu aynı şey değildir. Ancak kayıt tutma, güvenlik ve transfer süreçlerine ilişkin kural; özen borcunun kapsamı, delilin elde edilebilirliği ve platform davranışının değerlendirilmesinde önemli olabilir.
Ceza dosyasıyla hukuk ve tazminat davası nasıl birlikte planlanır?
Mağdurun amacı yalnızca failin cezalandırılması olmayabilir; varlığın korunması, iadesi veya zararın tazmini de önemlidir. Ceza soruşturması, hukuk davası ve icra süreci aynı delili kullanabilir fakat ispat ölçüsü, tarafları ve talepleri farklıdır.
Özel hukuk hattında şu ihtimaller değerlendirilir:
- Sözleşmeye aykırılık ve hizmet kusuru;
- Haksız fiil ve birlikte sorumluluk;
- Sebepsiz zenginleşme;
- Tüketici işlemi niteliği ve görevli mahkeme;
- Ticari ilişki ve tacirler arası uyuşmazlık;
- İhtiyati haciz veya ihtiyati tedbir koşulları;
- Kripto varlığın aynen iadesi ile değer tazmini arasındaki fark;
- Yabancı platform sözleşmesinde hukuk ve yetki şartları.
Ceza şikâyetini hukuk davasının yerine koymak doğru değildir. Tersine, erken açılmış bir hukuk davasında yanlış davalı veya yanlış zarar hesabı da sorun yaratabilir. Hangi sürecin önce veya birlikte yürütüleceği; delilin nerede bulunduğu, zamanaşımı, malvarlığının kaçırılma riski, sözleşme ve yargı yetkisine göre belirlenir.
Zarar nasıl hesaplanır?
Kripto varlıklarda zarar hesabı, işlem günündeki Türk lirası karşılığını yazmaktan ibaret değildir. Önce kaybedilen ekonomik birim kesinleştirilir: Kaç BTC, ETH veya token? Sahte token mı, gerçek sözleşme mi? Varlık likit miydi? Kilitli, stake edilmiş veya vesting’e tabi miydi? Mağdur varlığı hangi amaçla ve ne zaman elden çıkarabilecekti?
Rapor, en az şu değerleri ayrı gösterebilir:
- Olay anındaki varlık miktarı ve piyasa değeri;
- Fiilî satış veya dönüştürme değerleri;
- İade, dondurma veya kalan bakiye;
- Ağ, swap ve platform ücretleri;
- Dava veya rapor tarihindeki değer;
- Kullanılan fiyat kaynağı, saat ve piyasa çifti;
- Düşük likidite, fiyat etkisi ve kur dönüşümü.
Tek bir rakam yerine hukuki talebe uygun senaryolar sunmak daha sağlıklıdır. Teknik rapor hangi miktarın nerede kaybolduğunu açıklar; hangi tarihin tazminata esas alınacağı hukuki değerlendirmedir.
Sınır aşan kripto dosyalarında ne yapılır?
Blockchain küresel olsa da delil ve zor kullanma yetkisi ülkeseldir. Yabancı platformdaki KYC kaydına, sunucu loguna veya hesaba Türkiye’den doğrudan erişilemeyebilir. Platforma yapılan kullanıcı destek başvurusu veri koruma talebiyle, resmî adli yardımlaşma talebinin yerini tutmaz.
Sınır aşan çalışma üç ayrı hedefe bölünür:
- Verinin kaybolmasını önlemek: Hizmet sağlayıcının ülkesi, saklama süresi ve uygun koruma kanalı tespit edilir.
- Delili hukuka uygun elde etmek: Adli yardımlaşma, sözleşme mekanizmaları ve yetkili makam kanalları kullanılır.
- Varlığı korumak ve iade etmek: Hesabın bulunduğu ülkenin tedbir ve müsadere/iade usulü dikkate alınır.
Avrupa Konseyi Siber Suç Sözleşmesi, elektronik delil ve uluslararası iş birliği için temel bir çerçeve sunar. 24/7 ağı, elektronik verinin hızlı korunmasına yönelik operasyonel temas imkânı sağlar. İkinci Ek Protokol ise sınır ötesi elektronik delilin açıklanması ve geliştirilmiş iş birliği yöntemlerine odaklanır. Her mekanizmanın Türkiye bakımından yürürlük ve uygulanma durumu ile somut sağlayıcının bulunduğu ülke ayrıca kontrol edilmelidir.
Yabancı makam için hazırlanan talepte teknik tanımlar sadeleştirilir: Varlık adı tek başına değil sözleşme adresiyle; kullanıcı adı tek başına değil hesap ID’siyle; tarih yerel saatle değil UTC karşılığıyla; transfer ise TxID, ağ ve adresle yazılır. Böylece çeviri ve kurumlar arası aktarım sırasında anlam kaybı azalır.
Koruma tedbiri ve varlık kurtarma stratejisi
Fonun izlenmesi, otomatik olarak geri alınması anlamına gelmez. Varlığın bulunduğu noktanın kontrol modeli belirlenmelidir:
- Self-custody cüzdanda özel anahtar kimdedir?
- Merkezi borsada hesap dondurma veya resmî tedbir uygulanabilir mi?
- Stablecoin sözleşmesinde ihraççı düzeyinde dondurma yetkisi var mı?
- Akıllı sözleşme değiştirilebilir veya yönetici müdahalesine açık mı?
- Multisig cüzdanda hangi imza eşiği gereklidir?
- Fon başka mağdurların varlıklarıyla birleşmiş mi?
- Üçüncü kişinin iyi niyet ve mülkiyet iddiası bulunuyor mu?
Talep de bu teknik gerçekliğe uymalıdır. Özel anahtarı bilinmeyen self-custody adres için platforma “hesabı kapatın” denemez. Merkezi borsaya ulaşmış fon için yalnızca adresin dondurulması yetmeyebilir; platform içi dönüşüm ve çekim kayıtlarıyla kullanıcı hesabı hedeflenmelidir. Stablecoin sözleşmesinde teknik dondurma imkânı bulunması ise özel şirketin her talebi kendiliğinden yerine getireceği anlamına gelmez; hukuki yetki ve usul gereklidir.
Vaka 1: Sahte yatırım platformu, bridge ve mixer
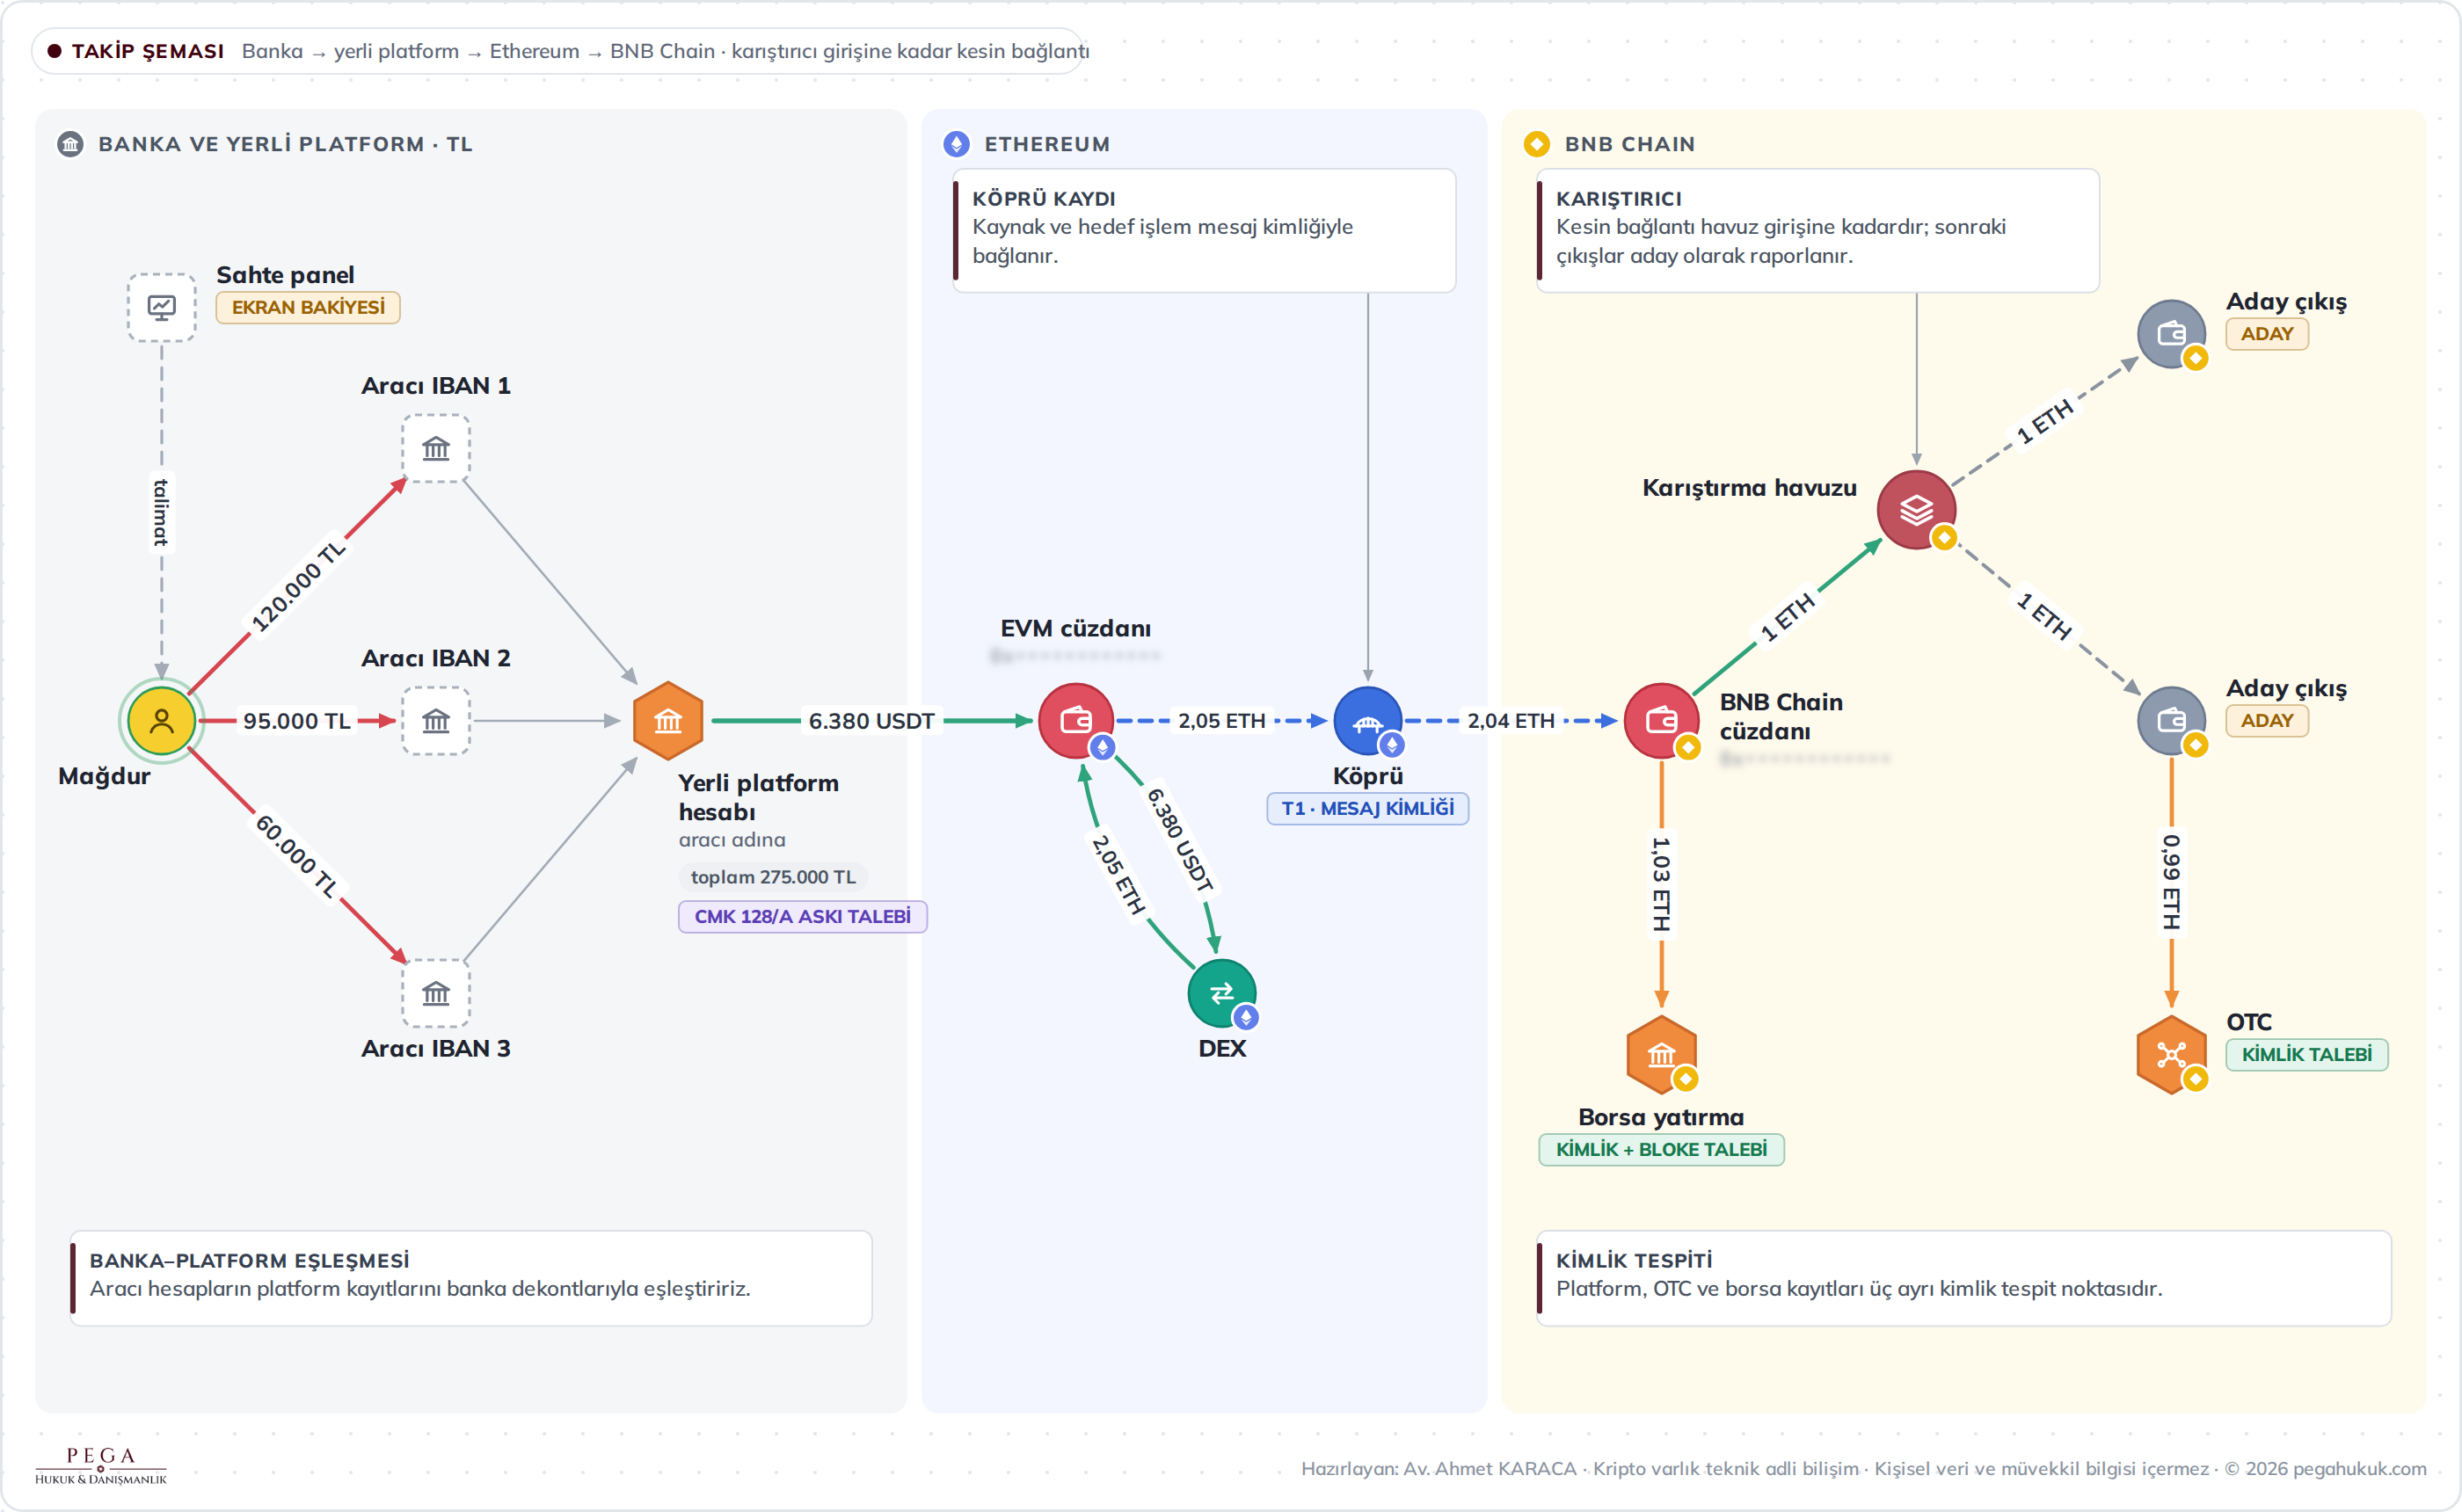
Bir mağdurun sahte yatırım panelindeki bakiyeye güvenerek üç farklı banka hesabına ödeme yaptığını düşünelim. Para yerli bir platformdan USDT’ye çevrilmiş, EVM uyumlu bir ağdaki cüzdana çekilmiş, DEX’te başka varlığa dönüştürülmüş, bridge ile ikinci ağa geçmiş ve bir bölümü mixer’a gönderilmiş olsun.
Yüzeysel yaklaşım, mixer girişinde “iz kayboldu” diyerek dosyayı bitirir. Dosya mimarisi ise şu şekilde kurulur:
- Banka ödemeleri, mağdur iletişimi ve sahte paneldeki talimatlar eşleştirilir.
- Yerel platformdaki alıcı kullanıcı, yatırma kaydı, dönüşüm ve çekim TxID’si belirlenir.
- İlk cüzdanın fonlama ve gas kaynağı incelenir; benzer mağdur akışları aranır.
- DEX swap’ının ekonomik çıktısı event loglarından çıkarılır.
- Bridge kaynak ve hedef işlemleri message ID ve tutar normalizasyonuyla eşlenir.
- Mixer girişine kadar kesin iz ile mixer sonrasındaki aday analiz birbirinden ayrılır.
- Mixer’a girmeyen paralel kol ve sonraki merkezi borsa temasları ayrıca takip edilir.
- Sahte alan adı, destek hesabı, IP/cihaz ve kripto hesabı arasında atıf köprüleri kurulur.
- Korunabilecek hesap ve varlıklar için hedefli tedbir talepleri hazırlanır.
Bu durumda mixer, dosyanın yalnızca bir kolunu zorlaştırır. Banka hesabı, ilk borsa hesabı, bridge rotası, paralel fonlar ve sahte platform altyapısı bağımsız delil üretmeye devam eder. Tek bir çizgiye bağımlı olmayan soruşturma bu yüzden daha dayanıklıdır.
Vaka 2: Kripto borsası hesabı boşaltıldı
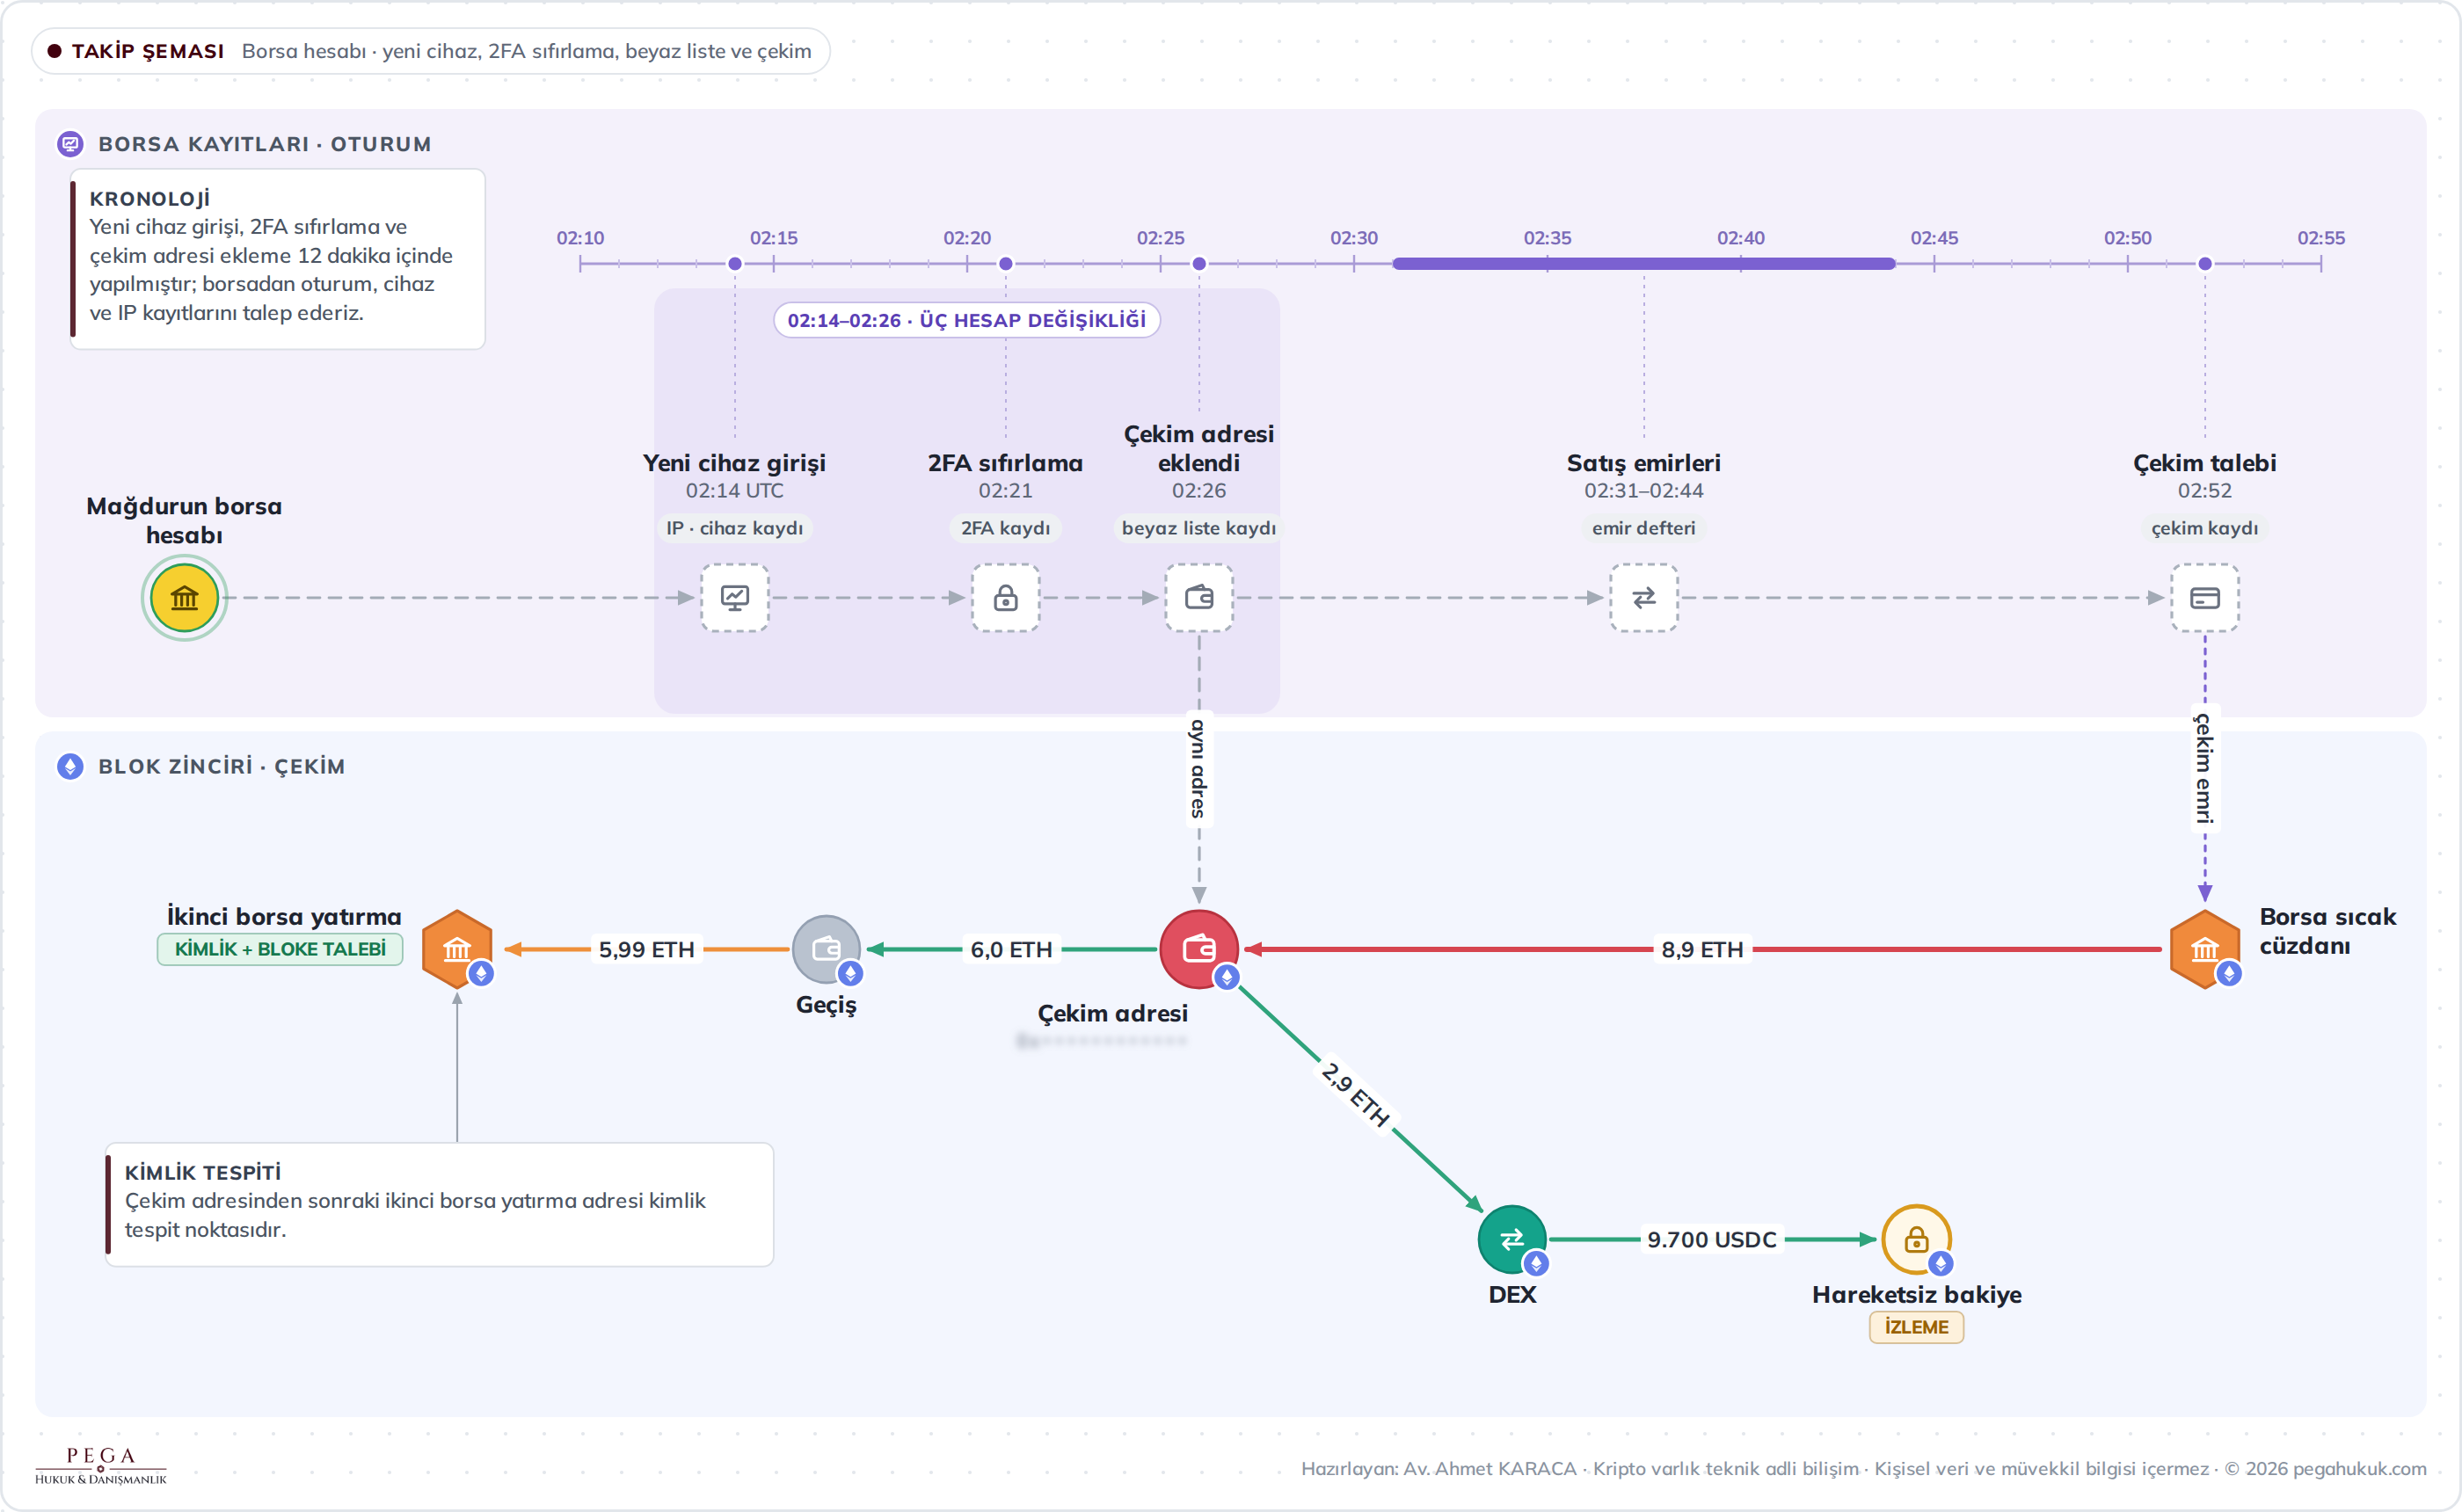
Kullanıcının hesabından gece saatlerinde varlıkların satılıp yeni bir adrese çekildiğini düşünelim. Kullanıcı phishing’i, borsa ise doğru parola ve 2FA kullanımını ileri sürsün. Burada yalnızca çıkış adresini izlemek sorumluluk sorununu çözmez.
Önce oturum ve güvenlik kronolojisi çıkarılır. Yeni cihaz kaydı, IP coğrafyası, parola değişimi, 2FA sıfırlama, çekim adresi tanımlama, e-posta onayı, risk uyarısı ve destek görüşmesi karşılaştırılır. API anahtarı kullanılmışsa anahtarın ne zaman oluşturulduğu ve hangi yetkilere sahip olduğu araştırılır. Telefon incelemesinde phishing URL’si, sahte uygulama, infostealer veya oturum çerezi bulgusu aranır.
Ardından platformun sözleşmesel ve düzenleyici güvenlik yükümlülükleri olay tarihine göre incelenir. Kullanıcının güvenlik davranışı da değerlendirilir. Amaç tek tarafı peşinen kusurlu ilan etmek değil; güvenlik zincirinin hangi halkasında hangi yükümlülüğün ihlal edildiğini ve bunun zararla nedensel bağını göstermektir.
Vaka 3: Masum P2P satıcısı mı, suç gelirini aktaran kişi mi?
Bir kişinin banka hesabına farklı kişilerden ödemeler gelmiş ve hemen ardından kripto çıkışları yapılmış olsun. İlk görünüm “hesabını kullandıran kişi” şüphesi yaratabilir. Buna karşılık kişi düzenli P2P ticareti yaptığını ve her banka girişinin karşılığında platform emri üzerinden USDT sattığını savunabilir.
İnceleme, her banka ödemesini ilgili P2P emri ve kripto transferiyle bire bir eşler. Fiyat, miktar, tarih, kullanıcı adı, mesaj ve hedef adres karşılaştırılır. Üçüncü kişi ödemesi uyarıları, tekrarlayan karşı taraflar, olağandışı komisyon, nakit çekim veya fon parçalama davranışı araştırılır. Hesaba gelen paranın tamamı ile gönderilen kriptonun toplamı mutabık mı, satıcı hangi ekonomik kazancı elde etmiş, dolandırıcılarla cihaz veya iletişim bağı var mı soruları cevaplanır.
Sonuç iki uçtan biri olmak zorunda değildir. Bazı işlemler olağan ticaret, bazıları ihmal içeren riskli işlem, bazıları ise bilinçli iştirak göstergesi taşıyabilir. Ceza sorumluluğu işlem bazında ve kişisel olarak kurulmalıdır.
Teknik rapor nasıl hazırlanır?
İyi bir kripto varlık inceleme raporu, aracın ekran görüntülerini art arda koyan belge değildir. Başka bir uzman, raporda belirtilen ham veri ve yöntemle temel sonuçları yeniden üretebilmelidir. Raporun omurgası şu bölümlerden oluşur:
- Görev ve sorular: Cevaplanması istenen teknik meseleler.
- Kapsam ve sınırlar: İncelenen ağlar, tarihler, hesaplar ve erişilemeyen veriler.
- Materyal listesi: Dosya adı, kaynak, edinim tarihi ve hash bilgisi.
- Yöntem: Node/RPC, sorgular, yazılım sürümü, betikler ve doğrulama adımları.
- Doğrulanmış başlangıçlar: TxID, adres, kullanıcı hesabı ve banka referansları.
- Bulgular: Kronolojik, ölçülebilir ve kaynağa bağlı tespitler.
- Atıf tablosu: Her adres veya hesap ilişkisinin dayanağı ve güven düzeyi.
- Alternatif hipotezler: Sonucu değiştirebilecek makul açıklamalar ve testleri.
- Fon ve zarar mutabakatı: Girdi, çıktı, ücret, dönüşüm ve kalan bakiye.
- Sonuç: Teknik sorulara ölçülü cevap; hukuki hüküm vermeyen dil.
- Ekler: İşlem tabloları, sorgu çıktıları, grafik açıklamaları ve veri sözlüğü.
Raporda “kesin”, “yüksek güven”, “destekleyici gösterge” ve “belirlenemedi” gibi ifadeler tanımlanmalıdır. Etiket sağlayıcının adı yazılsa bile etiket kaynağı ve doğrulama biçimi açıklanır. Renkli bir grafik, veri zincirinin yerine geçmez.
Bilirkişiye hangi sorular yöneltilmelidir?
Genel ve sonuç odaklı sorular yerine teknik olarak sınanabilir sorular tercih edilir:
- Şikâyete konu TxID hangi ağda, hangi varlık ve miktara ilişkindir?
- İşlemde token transferi, swap, bridge veya yalnızca sözleşme onayı mı vardır?
- İncelenen adresin belirli platforma atfı hangi veri ve tarihe dayanır?
- Kümeleme sezgisi bu işlem türünde geçerli midir?
- Platform içi hareketler incelenmeden nihai kullanıcı belirlenebilir mi?
- Hesap güvenliği değişiklikleri ile çekim arasındaki kronoloji nedir?
- Fon akışında başka mağdur veya ortak altyapı bağlantısı var mıdır?
- İşlem miktarları ücret ve dönüşümler sonrası mutabık mıdır?
- Sonucu zayıflatan veya destekleyen alternatif açıklamalar nelerdir?
- Analiz aynı ham veriyle bağımsız olarak tekrar edilebilir mi?
“Sanık dolandırıcılık yapmış mıdır?” bilirkişinin değil mahkemenin sorusudur. “Şu IP’yi kullanan kişi sanık mıdır?” sorusu da NAT, VPN, ortak ağ ve cihaz kontrolü incelenmeden teknik olarak cevaplanamaz. Doğru soru, IP’nin hangi hesaba, oturuma ve zamana ait olduğudur; kişi bağlantısı diğer delillerle kurulur.
Karşı rapor ve savunma incelemesinde neyi test ediyoruz?
Bir blockchain analiz raporuna “kripto anonimdir” diyerek itiraz etmek yeterli değildir. Ham işlem kaydı doğru olabilir; tartışma, bu kayıttan çıkarılan hizmet, kişi ve kast atfındadır. İnceleme şu kontrolleri içerir:
- Başlangıç adresi suça hangi delille bağlandı?
- Doğru ağ, token sözleşmesi ve decimal kullanıldı mı?
- Explorer özeti ile ham node verisi arasında fark var mı?
- Adres etiketi hangi tarihte ve hangi kaynaktan üretildi?
- Kümeleme kuralı açıklanmış mı; CoinJoin veya hizmet cüzdanında yanlış uygulanmış mı?
- Taint veya hop modeli keyfî mi?
- Cross-chain eşleştirmesinde message ID ve ücretler kontrol edilmiş mi?
- Borsa yatırma adresi ile bireysel kullanıcı cüzdanı karıştırılmış mı?
- Hesap sahibi ile fiilî kullanıcıyı ayıran oturum ve cihaz verisi var mı?
- Lehe deliller ve alternatif hipotezler incelenmiş mi?
- Kesinlik dili kullanılan verinin gücüyle uyumlu mu?
Gerekirse kritik bölüm farklı node, sorgu veya araçla yeniden üretilir. İki platformun aynı etiketi göstermesi bağımsız doğrulama sayılmayabilir; ikisi de aynı veri sağlayıcısından besleniyor olabilir. Asıl soru, sonucun hangi gözlem ve varsayımdan çıktığıdır.
Karmaşık kripto dosyalarında en sık yapılan hatalar
- Yalnızca ekran görüntüsü sunmak: Ham veri ve edinim kaydı bulunmaz.
- Adresi kişi saymak: KYC, cihaz ve hesap katmanları atlanır.
- Borsa adresinde takibi bitirmek: Platform içi kayıtlar talep edilmez.
- Her blokenin MASAK kaynaklı olduğunu sanmak: Sözleşmesel inceleme, savcılık kararı ve kanuni erteleme ayrılmaz.
- Yanlış saat dilimi kullanmak: Oturum, banka ve blockchain olayları eşleşmez.
- Token adını yeterli görmek: Sahte veya benzer isimli sözleşme izlenir.
- Graph’ı delil zinciri sanmak: Görseldeki çizgilerin veri kaynağı açıklanmaz.
- Risk puanını kusur saymak: Analitik uyarı doğrudan ceza sorumluluğuna çevrilir.
- Tüm hareketlere tek suç vasfı vermek: Her şüphelinin fiili ve rolü kişiselleştirilmez.
- Yurt dışı talebini geciktirmek: Saklama süresi dolduktan sonra log istenir.
- Zarar hesabını tek kurla yapmak: Varlık miktarı, likidite ve değer tarihi açıklanmaz.
- Lehe hipotezi test etmemek: Ele geçirilmiş hesap veya meşru P2P işlemi ihtimali araştırılmaz.
Bizim çalışma modelimiz: Tek dosya, üç senkronize harita
Karmaşık dosyayı üç haritada kuruyoruz. Birinci harita varlık haritasıdır: banka parası, kripto varlık, dönüşüm, fee, platform içi hareket ve kalan bakiye. İkinci harita kimlik ve kontrol haritasıdır: kişi, şirket, hesap, adres, cihaz, telefon, e-posta, IP ve yetki ilişkileri. Üçüncü harita ise hukuki yol haritasıdır: hangi bulgunun hangi suç, talep, tedbir, itiraz veya tazminat unsuruna temas ettiği.
Bu üç harita birbirine bağlıdır fakat birbirinin yerine geçmez. Varlık haritası paranın platforma ulaştığını gösterebilir; kontrol haritası hesabı kullananı araştırır; hukuk haritası bu kullanımın hangi sorumluluk sonucunu doğuracağını değerlendirir. Böylece teknik ayrıntı hukuki metinde kaybolmaz, hukuki nitelendirme de analitik aracın otomatik sonucuna bırakılmaz.
Çalışmanın sonunda tek bir dev rapor yerine ihtiyaca göre ayrıştırılmış çıktılar hazırlanabilir: Acil tedbir özeti, doğrulanmış işlem envanteri, ayrıntılı teknik rapor, soruşturma talep listesi, bilirkişi soruları, zarar hesabı ve dilekçe eki grafik. Her belge kendi okuyucusuna göre düzenlenir; fakat aynı doğrulanmış veri setinden beslenir.
Başarı ölçütü: En uzun zinciri çizmek değil, karar verilebilir dosya kurmak
Binlerce adres içeren bir grafik etkileyici görünebilir; fakat hâkimin önündeki soruyu cevaplamıyorsa dosyaya yük bindirir. Çalışmanın başarısını şu ölçütlerle değerlendiririz:
- Her temel iddia belirli bir delil kaynağına bağlı mı?
- Gözlem, çıkarım ve hukuki değerlendirme ayrılmış mı?
- Fon toplamı giriş, çıkış, ücret ve kalan bakiye bakımından mutabık mı?
- Adres-hesap-kişi geçişlerinde bağımsız teyit var mı?
- Alternatif hipotezler gerçekten sınanmış mı?
- Talep edilen kayıtlar kurumun elinde bulunabilecek kadar teknik ve belirli mi?
- Yöntem başka bir uzman tarafından yeniden üretilebilir mi?
- Belirsizlik, rapor dilinde dürüstçe gösterilmiş mi?
- Teknik bulgu doğru usul ve doğru hukuki taleple eşleşmiş mi?
Karmaşık kripto davasını çözen şey, tek bir “kesin adres” bulgusu değil; birbirinden bağımsız delillerin aynı makul olay açıklamasında birleşmesidir.
Sık sorulan sorular
Kripto para işlemleri gerçekten takip edilebilir mi?
Birçok açık blockchain’de işlemler kalıcı ve herkese açık biçimde kaydedilir. Ancak fonu izlemek ile adresi gerçek kişiye bağlamak farklıdır. Kişi atfı çoğu zaman KYC, platform içi kayıt, IP, cihaz, banka ve iletişim delili gerektirir.
Çalınan kripto para geri alınabilir mi?
Bazen mümkündür; garanti edilemez. Fonun merkezi platforma, dondurulabilir tokena veya tespit edilebilir hesaba ulaşması; tedbirin hızı, yetkili makam kararı, yargı alanı ve üçüncü kişi iddiaları sonucu etkiler. Takip ile fiilî iade aynı aşama değildir.
Kripto para davasında ilk yapılması gereken nedir?
Hesapları güvene alırken delili silmemek; ağ, TxID, adres, token sözleşmesi, platform hesabı ve zaman bilgisini doğrulamak gerekir. Ardından silinebilecek kayıtlar ve hareket edebilecek varlıklar için hedefli koruma ve tedbir süreci planlanmalıdır.
Blockchain ekran görüntüsü mahkemede yeterli midir?
Tek başına çoğu kez yeterli değildir. Ham işlem verisi, veri kaynağı, sorgu tarihi, blok bilgisi, analiz yöntemi ve dosya bütünlüğüyle desteklenmelidir. Explorer etiketi ile blockchain’de doğrudan gözlenen veri ayrılmalıdır.
Bir cüzdan adresi sahibinin adı bulunabilir mi?
Blockchain adresi doğrudan isim taşımaz. Adres bir KVHS’ye ulaştığında yatırma adresi ve KYC kaydı; ayrıca cihaz, IP, banka, iletişim veya ele geçirilen materyal adresi belirli hesap ya da kişiye bağlayabilir.
Kripto borsasına giden para artık takip edilemez mi?
Zincir üstü iz borsanın ortak cüzdanında birleşebilir; buna rağmen platformun kullanıcı defteri, yatırma adresi, memo/tag, emir, iç transfer ve çekim kayıtları devam yolu gösterebilir. Bu kayıtlar genellikle yetkili makam talebiyle elde edilir.
Cross-chain bridge kullanılması izi keser mi?
Her zaman değil. Kaynak ve hedef işlem; sözleşme olayları, message ID, nonce, alıcı ve tutar-fee normalizasyonuyla eşleştirilebilir. Köprünün likidite modeli ve ilgili ağların veri yapısı bilinmelidir.
Mixer’a giren para bulunabilir mi?
Mixer girişi görülebilir; belirli giriş ile çıkış arasındaki bağ zayıflayabilir. Mixer türüne göre zaman-tutar, anonimlik kümesi, cüzdan davranışı, kontrollü işlem ve zincir dışı kayıtlarla adaylar daraltılır. Sonuç bazen olasılıksaldır ve öyle raporlanmalıdır.
Hesap kimin adınaysa suçu o mu işlemiş sayılır?
Hayır. Hesap sahipliği önemli bir delildir fakat fiilî kullanım, kast ve kişisel eylem ayrıca araştırılır. Hesap ele geçirme, SIM swap, ortak cihaz, API anahtarı veya hesabın başkasına kullandırılması gibi ihtimaller olay delilleriyle sınanır.
MASAK bildirimi kişinin suçlu olduğunu gösterir mi?
Hayır. Şüpheli işlem bildirimi bir önleyici mali istihbarat mekanizmasıdır; mahkûmiyet kararı değildir. Bildirime yol açan örüntü ve kişinin işlem açıklaması diğer delillerle birlikte değerlendirilir.
Kripto para dosyasında teknik uzman raporu neden önemlidir?
Rapor; işlem kimliklerini, ağları, dönüşümleri, adres atıflarını, platform temaslarını ve belirsizlikleri denetlenebilir biçimde düzenler. Hukuki makamın hangi kaydı kimden istemesi gerektiğini somutlaştırır ve analitik iddianın sınanmasını sağlar.
Teknik rapor suçun işlendiğine karar verebilir mi?
Hayır. Teknik rapor gözlem ve uzmanlık gerektiren çıkarımları açıklar. Suç vasfı, kast, kusur ve hukuki sorumluluk; hukuka uygun bütün deliller üzerinden savcılık ve mahkemece değerlendirilir.
Yabancı kripto platformundan kayıt alınabilir mi?
Mümkün olabilir; kuruluşun yargı alanı, veri saklama politikası ve uygulanabilir uluslararası iş birliği kanalı belirleyicidir. Erken veri koruma talebi ve TxID, ağ, hesap ID’si, UTC zaman aralığı gibi kesin bilgiler süreci güçlendirir.
Kripto zararı hangi tarihteki fiyata göre hesaplanır?
Tek bir evrensel tarih yoktur. Olayın hukuki niteliği, talep türü, varlığın likiditesi, aynen iade imkânı ve somut zarar değerlendirilir. Teknik rapor farklı tarihlerdeki miktar ve değer senaryolarını şeffaf biçimde sunmalıdır.
Bir blockchain analiz platformunun raporu kesin delil midir?
Hayır. Platform; doğrulanmış zincir verisi yanında özel etiket ve olasılıksal sezgiler kullanabilir. Yöntem, kaynak, tarih, hata ihtimali ve bağımsız doğrulama incelenmeden sonuç kesin kişi atfı olarak kabul edilmemelidir.
Sonuç: Karmaşıklığı azaltmanın yolu, delili katmanlarına ayırmaktır
Karmaşık kripto para davalarında mesele blockchain’in “anonim” olup olmadığı değildir. Mesele, zincir üstü gerçeğin zincir dışı kimlik ve hukuki sorumlulukla nasıl birleştirileceğidir. İyi kurulmuş dosyada banka hareketi, TxID, akıllı sözleşme olayı, bridge mesajı, platform içi transfer, KYC, oturum, cihaz ve iletişim kaydı birbirinin yerine kullanılmaz; birbirini doğrular.
Bizim yaklaşımımız bu nedenle üç disiplini aynı masada tutar: Varlığın teknik izini süren blockchain analizi, dijital delilin kaynağını ve bütünlüğünü koruyan adli bilişim, bulguyu doğru suç unsuru ve usulî taleple eşleştiren hukuk. Birindeki boşluk diğerinin iddiasını zayıflatır.
Dosyanın gerçek gücü, ne kadar fazla veri toplandığında değil; hangi verinin hangi soruya cevap verdiği açıklandığında ortaya çıkar. Doğrulanmış başlangıç, ortak kronoloji, katmanlı atıf, hedefli kayıt talepleri, alternatif hipotezler ve yeniden üretilebilir raporlama bir araya geldiğinde dağınık görünen işlem yığını karar verilebilir bir olaya dönüşür.
Resmî ve kurumsal kaynaklar
- NIST SP 800-86 – Guide to Integrating Forensic Techniques into Incident Response
- NIST IR 8387 – Digital Evidence Preservation
- NIST SP 800-101 Rev. 1 – Guidelines on Mobile Device Forensics
- U.S. Department of the Treasury – 2026 Digital Asset Illicit Finance Technology Report
- U.S. Department of Justice – International Cooperation in Digital Asset Investigations
- Europol – Cryptocurrencies: Tracing the Evolution of Criminal Finances
- Eurojust – Cybercrime Judicial Monitor, Issue 10
- FATF – Virtual Assets Red Flag Indicators
- FATF – 2026 Targeted Report on DeFi
- Council of Europe – Convention on Cybercrime
- Council of Europe – Cybercrime Convention 24/7 Network
- Council of Europe – Second Additional Protocol on Electronic Evidence
- TBMM – 7571 sayılı Kanun ve CMK m.128/A
- 5237 sayılı Türk Ceza Kanunu
- 5271 sayılı Ceza Muhakemesi Kanunu
- 5549 sayılı Suç Gelirlerinin Aklanmasının Önlenmesi Hakkında Kanun
- MASAK – Kripto Varlık Hizmet Sağlayıcılar Rehberi
- SPK – Kripto Varlık Hizmet Sağlayıcılara İlişkin Tebliğler
İlgili çalışma alanı: Blockchain ve Kripto Varlık Hukuku — Kripto varlık sahibi bireyler, yatırımcılar, kripto varlık hizmet sağlayıcıları ve blockchain girişimleri.




