SIM swap yoluyla kripto hesabı boşaltıldığında sorumluluk yalnızca saldırgana aitmiş gibi ele alınamaz; ancak telekom operatörü, bayi, kripto varlık platformu ve banka da otomatik olarak sorumlu sayılmaz. Her aktör bakımından ayrı ayrı yükümlülük, ihlal, illiyet bağı, zarar ve kusur veya özel sorumluluk rejimi incelenir. Sonuç; SIM değişiminin nasıl yapıldığı, platformun hangi güvenlik kontrollerini uyguladığı ve yetkisiz transferi hangi kayıtların açıkladığına bağlıdır.
Bu tür dosyalarda teknik olay birkaç dakika içinde gerçekleşse de hukuki inceleme dört farklı sistemin zaman çizelgesini birleştirmeyi gerektirir: mobil hat, e-posta, kripto platformu ve blokzincir. Bu rehber; SIM swap saldırısının mekanizmasını, sorumluluk zincirini, delil listesini, dava ve geçici koruma seçeneklerini ve 2026 tarihli olarak yayımlanan bölge adliye mahkemesi kararının gerçek kapsamını açıklar.
Yayım ve güncelleme tarihi: 4 Eylül 2026.
SIM swap nedir ve kripto hesabı nasıl boşaltılır?
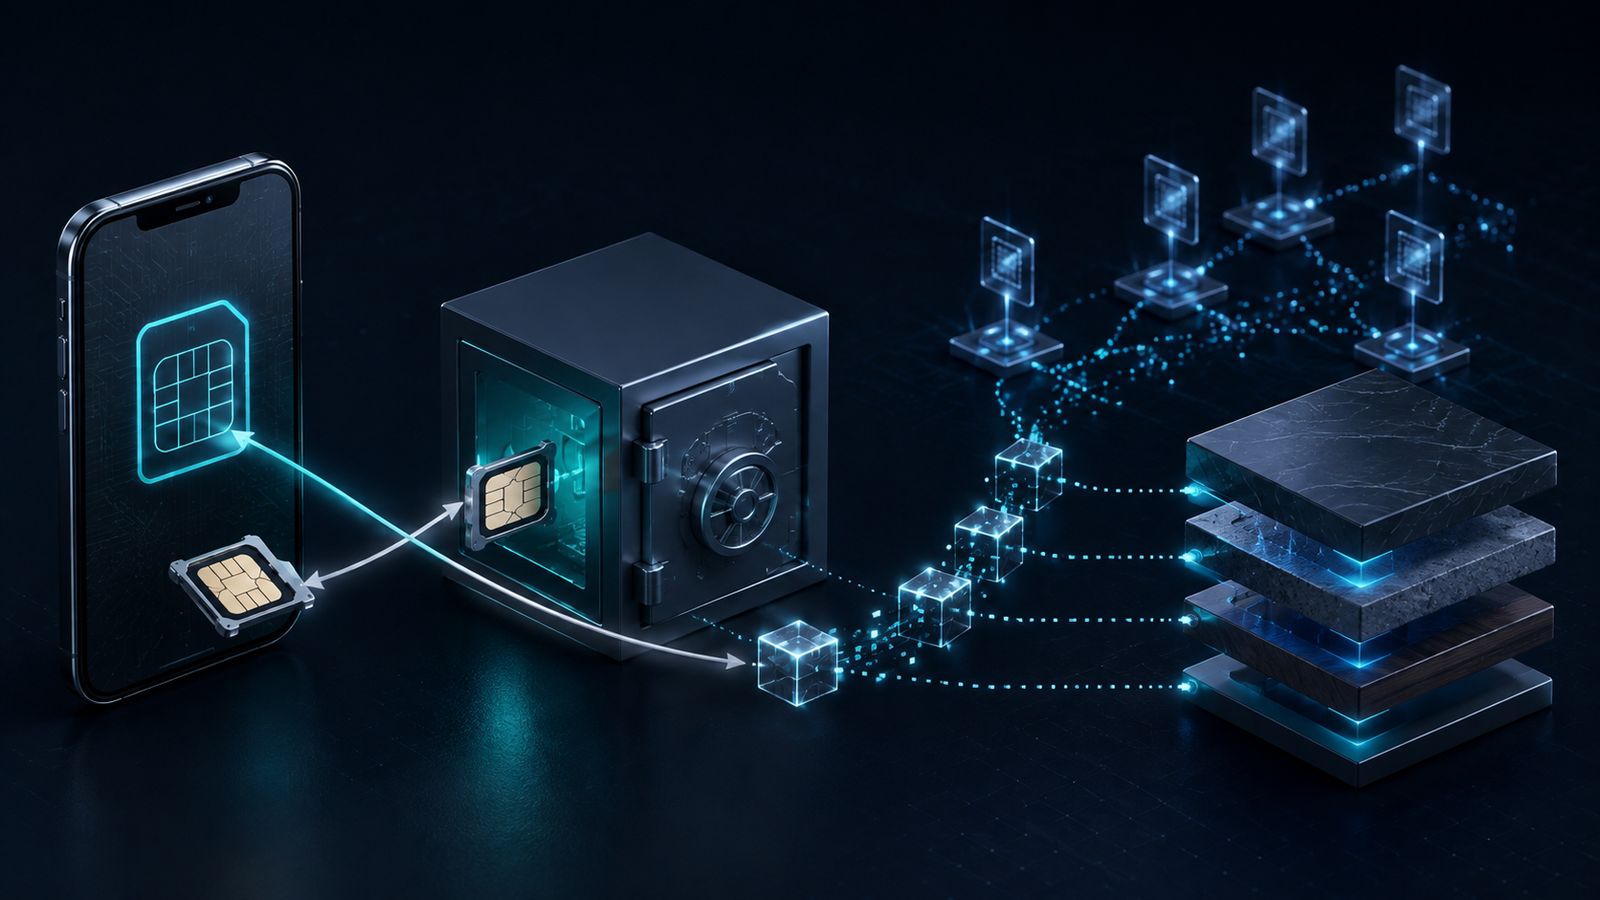
SIM swap, mağdurun telefon numarasının saldırganın kontrolündeki yeni bir SIM veya eSIM profiline taşınması ya da yeniden tanımlanmasıdır. Telefon numarası SMS doğrulamasında veya hesap kurtarmada kullanılıyorsa saldırgan, numarayı ele geçirdikten sonra e-posta ve borsa hesabının parolasını sıfırlamaya çalışabilir. Bu saldırı, SIM kartın fiziksel olarak çalınmasından farklıdır.
Tipik zincir şu şekilde görünür:
- Saldırgan kimlik ve hesap bilgilerini oltalama, veri sızıntısı veya sosyal mühendislikle toplar.
- Operatör veya bayi nezdinde hat değişimi, yeniden çıkarma ya da eSIM aktivasyonu yapılır.
- Mağdurun telefonu şebekeden düşer; SMS ve çağrılar saldırganın cihazına yönlenir.
- E-posta veya kripto platformunda parola/iki aşamalı doğrulama sıfırlanır.
- Varlık yeni bir cüzdan adresine çekilir ve izleri dağıtmak amacıyla başka adres, borsa, köprü veya takas hizmetlerine aktarılır.
Her olay bu sırayı izlemez. Saldırgan daha önce ele geçirdiği oturum çerezini kullanmış, API anahtarına erişmiş veya e-posta hesabını SIM değişiminden önce kontrol etmiş olabilir. Bu yüzden yalnızca “SIM aynı saatte değişmiş” bilgisiyle kesin nedensellik kurulmaz; kayıtlar saniye ve dakika düzeyinde korele edilmelidir.
SIM swap saldırısında kimler sorumlu olabilir?
Sorumluluk zinciri saldırgan, telekom tarafı, kripto varlık hizmet sağlayıcı ve gerektiğinde banka/ödeme kuruluşundan oluşabilir. Dava stratejisi, herkesi aynı gerekçeyle sorumlu göstermeye değil, her aktörün kontrol alanındaki ihlali somutlaştırmaya dayanmalıdır.
| Aktör | İncelenecek yükümlülük | Kritik delil |
|---|---|---|
| Saldırgan ve iştirakçiler | Yetkisiz erişim, aldatma, veri kullanımı ve malvarlığı transferi | Cihaz/IP, iletişim, hesap ve cüzdan bağlantıları |
| Operatör ve bayi | Abone kimliğini doğrulama, güvenli işlem ve kişisel veri güvenliği | SIM/eSIM işlem dosyası, bayi ve doğrulama logları |
| Kripto platformu | Bilgi sistemi güvenliği, güçlü kimlik doğrulama, olağandışı işlem kontrolü ve kayıt tutma | Oturum, cihaz, 2FA değişikliği ve para çekme kayıtları |
| Banka/ödeme kuruluşu | Somut transferdeki kimlik doğrulama ve olağandışı işlem kontrolleri | İşlem kanalı, onay, cihaz ve risk uyarısı kayıtları |
Birden fazla ihlal aynı zarara katkı sağlamış olabilir. Buna karşılık bir aktörün ihlali ile zarar arasında uygun illiyet bağı yoksa salt olay zincirinde yer alması tazminat sorumluluğu yaratmaz. Örneğin kripto çekimi, SIM değişiminden önce ele geçirilmiş bağımsız bir donanım anahtarıyla onaylanmışsa operatörün eylemiyle zarar arasındaki ilişki ayrıca tartışılır.
Telekom operatörü ve bayi hangi durumda sorumlu tutulabilir?
Operatör veya bayi yönünden merkez soru, SIM işleminin yetkili abone doğrulanmadan ya da gerekli güvenlik kontrolleri uygulanmadan yapılıp yapılmadığıdır. Kimlik belgesinin görünüşte sunulmuş olması her durumda yeterli inceleme yapıldığını kanıtlamaz; kullanılan kanal, doğrulama yöntemi, işlem kayıtları ve anormallik uyarıları görülmelidir.
Hukuki dayanak, somut ilişkinin niteliğine göre abonelik sözleşmesine aykırılık, Türk Borçlar Kanunu çerçevesinde haksız fiil ve adam çalıştıranın sorumluluğu, 5809 sayılı Elektronik Haberleşme Kanunu ile ikincil düzenlemeler ve kişisel veri güvenliği yükümlülükleri olabilir. KVKK m.12 veri sorumlusuna hukuka aykırı erişimi önlemek ve verilerin muhafazasını sağlamak için gerekli teknik ve idari tedbirleri alma görevi yükler. Fakat KVKK ihlali tespiti ile zararın tamamına ilişkin tazminat hesabı aynı değerlendirme değildir.
Operatör tarafında şu kayıtlar gecikmeden istenmelidir:
- SIM/eSIM değişiminin tarih-saat, kanal, bayi ve işlem personeli bilgisi;
- Başvuru formu, kullanılan kimlik doğrulama adımları ve varsa kamera kaydı;
- ICCID/IMSI değişiklikleri, eski SIM’in devre dışı kalma ve yenisinin aktivasyon zamanı;
- Aboneye gönderilen bildirimler ve şüpheli işlem uyarıları;
- Numara taşıma veya hat devri varsa başvuru ve onay zinciri;
- Bayi erişim logları ile kullanılan kurumsal cihaz kayıtları.
Güncel karar: Yargıtay 3. Hukuk Dairesi 15.04.2026 tarihli, E. 2025/5307, K. 2026/2209 sayılı kararında, abonenin izni olmadan yetkili bayide çıkarılan yedek SIM kartla kripto hesabından 7.990,71 USD çekilmesini operatörün ayıplı hizmeti saydı ve tazminat hükmünü vekâlet ücreti yönünden düzelterek onadı. Kararın ayrıntılı incelemesi: SIM swap Yargıtay kararı ve GSM operatörünün sorumluluğu.
Kripto borsasının sorumluluğu nasıl belirlenir?
Kripto platformu açısından yalnızca doğru SMS kodunun girilmiş olması yeterli bir savunma olmayabilir; o tarihte uygulanması gereken bütün güvenlik kontrolleri ve işlemin risk profili birlikte değerlendirilir. Yeni cihazdan giriş, parola ve 2FA değişikliği, çekim adresi eklenmesi ve yüksek tutarlı para çekmenin kısa aralıkla gerçekleşmesi; sistemin ayrı ayrı veya bileşik risk işareti olarak ele alıp almadığına bakılır.
7518 sayılı Kanunla değiştirilen 6362 sayılı Sermaye Piyasası Kanunu, Türkiye’deki kripto varlık hizmet sağlayıcıları için özel hükümler getirmiştir. Kanunun 35/B maddesi bilgi sistemlerinin güvenli yönetimini ve gerekli iç kontrolleri; 35/C maddesi müşterilere karşı sorumluluğu kaldıran veya sınırlayan sözleşme hükümlerinin geçersizliğini ve etkin şikâyet mekanizmasını; 99/B maddesi ise hukuka aykırı faaliyetler, nakit/kripto teslim yükümlülüğü ve bilgi sistemlerinin işletilmesi ile siber saldırılardan doğan zararlar bakımından özel sorumluluk çerçevesini düzenler.
Bu hükümler, platformun her siber olayda sonuçtan bağımsız biçimde sorumlu olduğu anlamına gelmez. Olay tarihi, geçiş hükümleri, hizmet sağlayıcının statüsü, müşterinin davranışı, saldırının öngörülebilirliği, uygulanmış kontroller ve zarar bağlantısı incelenir. Eski olaylara sonradan yürürlüğe giren kurallar otomatik biçimde uygulanamaz; yine de olay tarihindeki sözleşme, özen ve güvenlik standartları ayrıca vardır.
SMS doğrulaması neden tek başına güçlü güvenlik sayılmaz?
SMS tabanlı doğrulama, telefon numarasının ele geçirilebilmesi nedeniyle tek başına yüksek riskli işlemler için sınırlı güvence sağlar. NIST’in dijital kimlik doğrulama rehberi, genel telefon şebekesi üzerinden yapılan dış bant doğrulamayı “restricted” olarak sınıflandırır; hizmet sağlayıcının SIM değişimi ve numara taşıma gibi risk göstergelerini değerlendirmesini, kullanıcıya alternatif kimlik doğrulayıcı sunmasını öngörür. NIST Türk hukuku bakımından bağlayıcı bir düzenleyici değildir; fakat teknik özen tartışmasında tanınmış bir kıyas noktasıdır.
Daha güvenli tasarım; uygulama tabanlı tek kullanımlık kod, donanım veya passkey gibi oltalamaya dirençli yöntemler, yeni cihaz bekleme süresi, para çekme adresi beyaz listesi, 2FA değişikliği sonrası çekim kısıtı, işlem içi yeniden doğrulama ve kullanıcıya çok kanallı bildirim gibi katmanları birleştirir. Hangi kontrolün zorunlu olduğu, olay tarihi ve platform mevzuatına göre belirlenir.
Platformdan hangi teknik kayıtlar istenmelidir?
Uyuşmazlığın çözümü için sonuç ekranı değil, hesabın ele geçirilme ve para çekme zincirini gösteren ham kayıtlar gerekir. En azından şu veriler incelenmelidir:
- Başarılı ve başarısız girişlerin UTC dâhil açık zaman damgaları, IP ve cihaz tanımlayıcıları;
- Parola, e-posta, telefon, 2FA ve güvenilir cihaz değişiklikleri;
- Oturum açma, oturum belirteci yenileme ve hesap kurtarma süreci;
- Çekim adresinin eklenme zamanı, beyaz liste/bekleme süresi ve onay adımları;
- Emirler, varlık dönüşümleri, komisyonlar ve blokzincir TxID’leri;
- Risk motorunun ürettiği uyarılar ve bunlara yapılan manuel/otomatik müdahale;
- E-posta, SMS, uygulama bildirimi ve destek yazışmalarının gönderim kayıtları.
Logların saat dilimleri eşitlenmelidir. Operatörün yerel saat kaydı ile borsanın UTC kaydını doğrudan yan yana koymak, olay sırasını yanlış gösterebilir. Ayrıca IP adresi tek başına kişiyi belirlemez; CGNAT, VPN ve cihaz paylaşımı ihtimalleri ilgili servis kayıtlarıyla değerlendirilmelidir.
Blockchain analizi bu dosyada neyi kanıtlar?
Blockchain analizi, yetkisiz çekimin hangi adreslere gittiğini ve varlığın hangi hizmetlerle temas ettiğini gösterebilir; SIM değişimini kimin yaptığını tek başına göstermez. TxID, borsanın iç muhasebe kaydıyla eşleştirilmeli; varlık başka zincire köprülenmiş veya takas edilmişse her adım ayrı kaydedilmelidir.
Bir adresin merkezi borsaya ait olduğu değerlendirilirse kayıtların korunması ve yetkili makam kanalıyla müşteri bilgilerinin istenmesi önem kazanır. Self-custody cüzdanda ise cihaz, kurtarma ifadesi ve anahtar erişimi farklı bir inceleme alanıdır. Delil yaklaşımını ayrıntılı görmek için blockchain analizi ve kripto adli bilişim kılavuzumuza bakılabilir.
İlk saatlerde hangi adımlar atılmalıdır?
Telefonun aniden şebekeden düşmesi ve eş zamanlı hesap uyarıları SIM swap ihtimalini doğuruyorsa ilk iş iletişim ve hesap kontrolünü geri almaktır.
- Başka bir hattan operatörü arayın; hattı kapattırın ve yetkisiz SIM/eSIM işlemini kayıt altına aldırın.
- Temiz bir cihazdan e-posta hesabının parolasını değiştirin, açık oturumları kapatın ve kurtarma bilgilerini kontrol edin.
- Kripto platformunu acil kanaldan haberdar edin; hesap ve para çekim dondurma, log koruma ve olay numarası isteyin.
- Banka/ödeme hareketi varsa kuruluşa dolandırıcılık bildirimi yapın.
- Operatör bildirimleri, şebeke kaybı zamanı, e-postalar ve platform uyarılarını silmeden saklayın.
- TxID ve hedef adresleri kaydedin; mümkün olan en kısa sürede adli mercilere başvurun.
“Fon kurtarma uzmanı” adıyla özel anahtar, uzaktan erişim veya ön ödeme isteyen kişiler yeni bir dolandırıcılık riski yaratabilir. Bir işlem geri alınamayabilir; fakat kayıtların korunması ve hizmet sağlayıcıya ulaşılması için hız yine de kritiktir.
Ceza soruşturması ile tazminat davası birlikte yürür mü?
Ceza soruşturması ile özel hukuk talepleri farklı amaçlara sahip olduğundan birlikte veya birbirini izleyerek yürüyebilir. Ceza sürecinde saldırganın ve iştirakçilerin tespiti, yetkisiz erişim ve transferler araştırılır. Tazminat davasında ise davalıların sözleşme veya kanundan doğan yükümlülüğü, ihlali, zarar ve illiyet bağı incelenir.
Görevli mahkeme her SIM swap uyuşmazlığında aynı değildir. Tarafların sıfatı, abonelik ve platform sözleşmesinin niteliği, işlemin ticari veya tüketici amacı ve talebin hukuki dayanağı önemlidir. “Kripto varlık geçtiği için mutlaka ticaret mahkemesi görevlidir” gibi tek cümlelik formüller güvenli değildir. Dava açılmadan önce görev, yetki, zamanaşımı ve zorunlu arabuluculuk ihtimali talep bazında değerlendirilmelidir.
İhtiyati tedbir mi, ihtiyati haciz mi istenmelidir?
Talep esasen belirli bir para alacağının güvenceye alınmasıysa, çoğu durumda İİK m.257 ve devamındaki ihtiyati haciz; uyuşmazlık konusu hak veya şey üzerinde geçici düzenleme gerekiyorsa HMK m.389’daki ihtiyati tedbir gündeme gelir. Yanlış geçici koruma türü seçilmesi, esasa ilişkin iddia güçlü olsa bile talebin reddine yol açabilir.
İstanbul BAM 3. Hukuk Dairesinin 21 Ocak 2026 tarihli E.2026/157, K.2026/83 sayılı kararı bu ayrım bakımından öğreticidir. İnceleme, SIM swap iddiasındaki sorumluluğu nihai olarak çözmemiş; para alacağına ilişkin davada istenen ihtiyati tedbirin reddini değerlendirmiştir. Esas dava derdest olduğundan bu karar “borsa sorumludur” veya “değildir” sonucuna emsal diye sunulmamalıdır.
Geçici koruma talebinde alacak, muacceliyet, tehlike, yaklaşık ispat, hedef malvarlığı ve teminat şartları dosyaya göre somutlaştırılmalıdır. Saldırganın zincir üzerindeki cüzdanına özel anahtar olmadan teknik olarak bloke konulamayacağı da gözetilmelidir; tedbirin muhatabı ve uygulanabilirliği doğru seçilmelidir.
Mağdurun kusuru platformun sorumluluğunu tamamen kaldırır mı?
Hayır; mağdurun oltalama bağlantısına tıklaması veya SMS güvenliğine dayanması, diğer aktörlerin bağımsız yükümlülüklerini otomatik olarak ortadan kaldırmaz. Bununla birlikte mağdurun davranışı zararın doğumuna veya artmasına etkiliyse TBK m.51-52 çerçevesinde tazminatın kapsamı bakımından değerlendirilebilir. Bu oran teknik ve hukuki deliller üzerinden belirlenir.
Asıl sorulması gereken şudur: Her aktör kendi kontrol alanında makul olarak hangi tehlikeyi önleyebilirdi ve somut olayda ne yaptı? Operatör sahte başvuruyu; platform riskli hesap kurtarma ve para çekme zincirini; kullanıcı ise şüpheli iletişim ve hesap uyarılarını hangi ölçüde fark edebilirdi? Kusur analizi sonuçtan geriye doğru varsayım kurmakla değil, olay tarihindeki bilgi ve kontrollerle yapılır.
Sık sorulan sorular
SIM swap olduğunu nasıl anlarım?
Telefonun sebepsiz şebekeden düşmesi, operatörden SIM/eSIM değişiklik bildirimi, beklenmeyen parola sıfırlama mesajları ve eş zamanlı hesap oturumları başlıca işaretlerdir. Kesin tespit operatör kayıtlarıyla yapılır.
Operatör, bayi ve borsa aynı davada gösterilebilir mi?
Usulî dava arkadaşlığı ve görev şartları somut taleplere göre incelenmelidir. Aynı zarara katkı iddiası bulunması tek başına bütün taraflar için aynı mahkemeyi ve aynı sorumluluk sebebini oluşturmaz.
SMS kodu doğru girildiyse borsanın sorumluluğu biter mi?
Hayır. SMS doğrulama önemli bir veri olsa da yeni cihaz, 2FA değişimi, çekim adresi ve işlem paterni gibi diğer kontroller de incelenir. Sorumluluk olay tarihindeki mevzuat ve teknik standartlara göre belirlenir.
Kripto transferi geri çevrilebilir mi?
Birçok blokzincirde kesinleşmiş işlem protokol düzeyinde geri çevrilemez. Varlık merkezi bir hizmet sağlayıcıya ulaştıysa yetkili makam talebiyle hesaba yönelik tedbir ihtimali doğabilir; sonuç garanti değildir.
Sonuç: Dosyayı sorumluluk zinciri değil, kanıt zinciri kazanır
SIM swap dosyasında güçlü yaklaşım, kurum isimlerini yan yana yazmak değil; her sistemin logunu ortak bir zaman çizelgesinde eşleştirmektir. SIM aktivasyonu, hesap kurtarma, yeni oturum, güvenlik değişikliği, para çekme ve zincir üstü transferin sırası ortaya konduğunda kimin hangi aşamada tehlikeyi yaratabildiği veya önleyebildiği somutlaşır. Hukuki sorumluluk da bu teknik omurga üzerinden değerlendirilmelidir.
Bu yazı genel bilgilendirme amacı taşır; somut olayda görev, süre, uygulanacak hukuk ve sorumluluk delillere göre değişir.
Kaynaklar
- 7518 sayılı Kanun ve 6362 sayılı Kanundaki kripto varlık hükümleri
- SPK: Kripto varlık hizmet sağlayıcılarına ilişkin iki Tebliğ
- 6698 sayılı Kişisel Verilerin Korunması Kanunu
- NIST SP 800-63B: Authentication and Authenticator Management
İlgili çalışma alanı: Kripto Varlık Hırsızlığı ve Siber Saldırılar — Cüzdanı veya borsa hesabı iradesi dışında ele geçirilerek kripto varlığı çalınan bireyler ve kurumlar.