
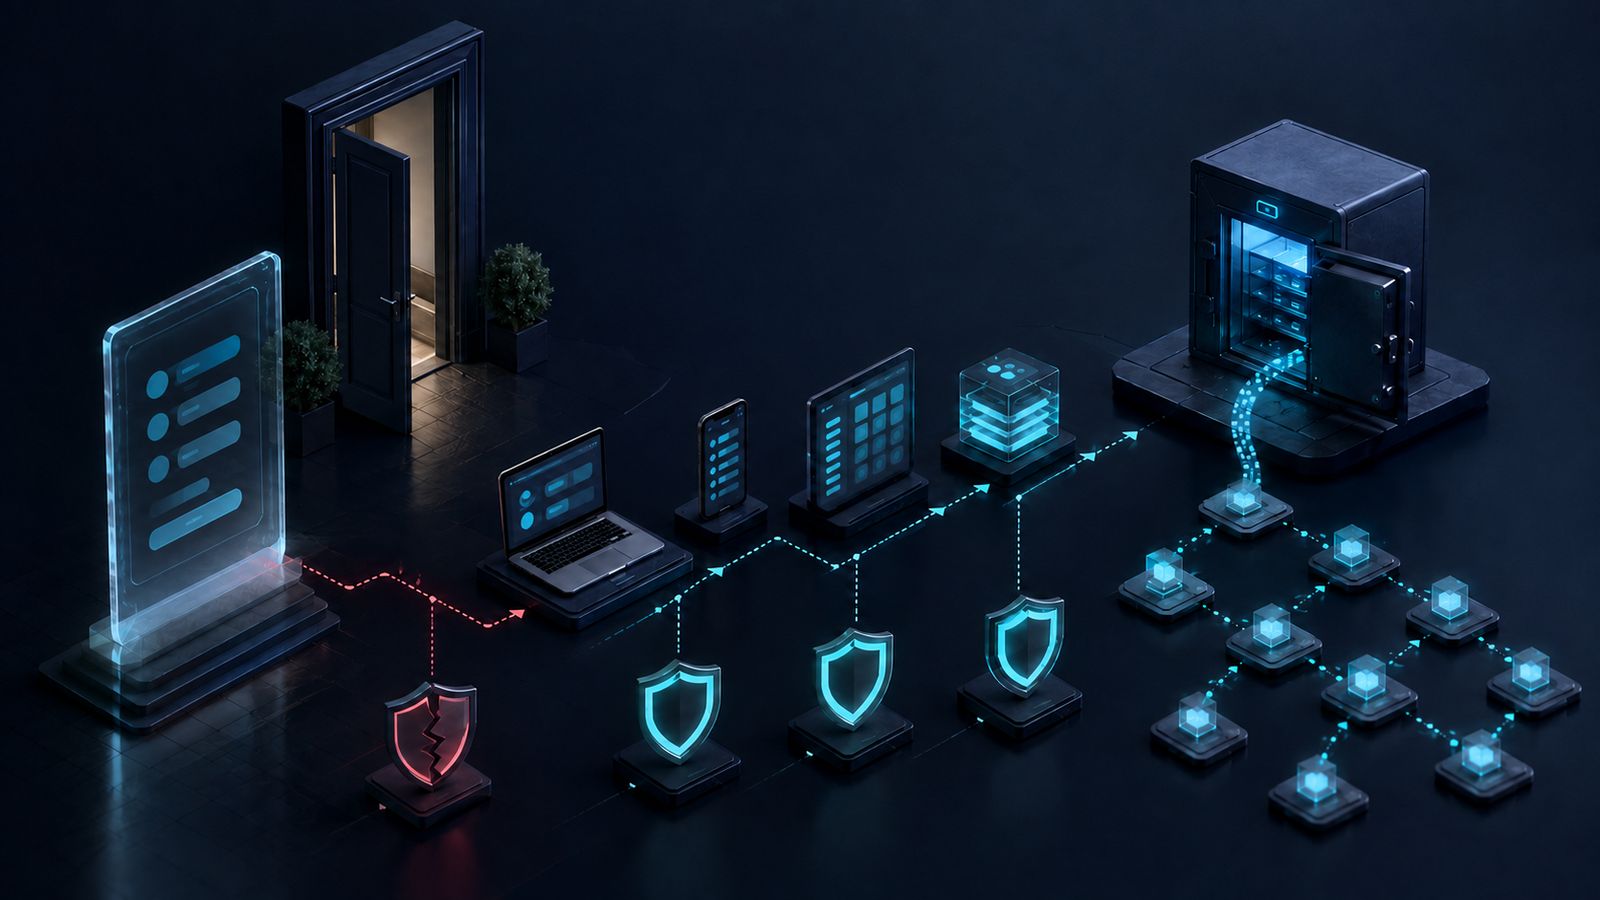
Kripto borsası hesabı oltalama saldırısıyla boşaltılan kullanıcı platforma karşı dava açabilir; fakat yetkisiz transferin varlığı platformun otomatik olarak tazminat ödeyeceği anlamına gelmez. Mahkeme, saldırının kullanıcıyı mı yoksa platform altyapısını mı hedeflediğini, hesabın hangi adımlarla ele geçirildiğini, platformun olay tarihindeki güvenlik yükümlülüklerini ve olası kullanıcı kusurunu birlikte inceler.
Başarılı bir dava veya savunma, “şifrem çalındı” anlatısından çok daha ayrıntılı teknik delile dayanır. Giriş cihazı, IP, parola ve 2FA değişiklikleri, para çekme adresi, risk uyarıları ve blockchain işlem kimlikleri ortak zaman çizelgesinde gösterilmelidir. Bu yazı, phishing sonrası kripto borsası sorumluluğunu 2024-2025 düzenlemeleri ve 2025 tarihli olarak yayımlanan bir bölge adliye mahkemesi kararı ışığında inceler.
Yayım ve güncelleme tarihi: 4 Eylül 2026.
Phishing saldırısı nedir?
Phishing veya oltalama, kullanıcıyı güvenilir bir kurumla iletişim kurduğuna inandırarak parola, doğrulama kodu, oturum bilgisi veya özel anahtar vermeye yönelten saldırıdır. Sahte giriş sayfası, arama motoru reklamı, e-posta, SMS, mesajlaşma uygulaması ve sahte destek hesabı en yaygın kanallardır.
Kripto hesabında saldırı şu yollardan biriyle ilerleyebilir:
- Kullanıcı adı, parola ve anlık 2FA kodunun gerçek zamanlı sahte sayfaya girilmesi;
- Oturum çerezi veya API anahtarının zararlı yazılımla ele geçirilmesi;
- Sahte destek görevlisinin ekran paylaşımı veya uzaktan erişim kurdurması;
- E-posta hesabının ele geçirilip parola sıfırlama bağlantısının kullanılması;
- Kullanıcının kandırılarak saldırganın adresini güvenilir çekim adresi olarak eklemesi;
- Sahte cüzdan uygulamasına kurtarma ifadesinin girilmesi.
Son ihtimalde varlık borsa hesabından değil, kullanıcının kendi kontrolündeki cüzdandan çıkmış olabilir. Platforma yöneltilecek talebin temeli bu nedenle önce teknik olarak doğrulanmalıdır.
Hesabı boşaltılan kullanıcı borsayı dava edebilir mi?
Evet. Kullanıcı; sözleşmeye aykırılık, özel sermaye piyasası düzenlemeleri ve olayın niteliğine göre haksız fiil hükümlerine dayanarak talepte bulunabilir. Ancak davanın açılabilir olması ile sorumluluğun ispatlanması farklıdır. Davacı, zarar doğuran işlemi ve platformun hangi yükümlülüğü ihlal ettiğini somutlaştırmalı; platform da güvenlik kontrollerini yalnızca politika metniyle değil işlem kayıtlarıyla gösterebilmelidir.
Talep oluşturulurken şu beş soru cevaplanmalıdır:
- Hesaba yetkisiz giriş hangi anda ve hangi yöntemle yapıldı?
- Platform hangi anormallikleri görebilecek durumdaydı?
- Olay tarihinde zorunlu veya makul olan hangi kontrol uygulanmadı?
- Bu eksiklik olmasaydı transfer yüksek ihtimalle önlenebilir miydi?
- Kullanıcının davranışı zararın doğumuna veya büyümesine ne ölçüde katkı sağladı?
7518 sayılı Kanun sonrasında platformların sorumluluğu nasıl düzenlendi?
2 Temmuz 2024’te yayımlanan 7518 sayılı Kanun, kripto varlık hizmet sağlayıcılarını 6362 sayılı Sermaye Piyasası Kanunu içinde açık bir düzenleme çerçevesine aldı. Bu çerçevede m.35/B, bilgi sistemlerinin güvenli biçimde yönetilmesini ve gerekli iç kontrollerin kurulmasını; m.35/C, müşterilere karşı sorumluluğu kaldıran veya sınırlayan sözleşme hükümlerinin geçersizliğini ve etkin şikâyet mekanizmasını; m.99/B ise hukuka aykırı faaliyetler, teslim yükümlülüğü ve bilgi sistemi kaynaklı zararlar bakımından özel sorumluluk hükümlerini içerir.
13 Mart 2025’te yürürlüğe giren SPK tebliğleri kuruluş ve faaliyet esasları ile çalışma usul ve sermaye yeterliliği çerçevesini ayrıntılandırmıştır. Bilgi sistemleri, iç kontrol, risk yönetimi, müşteri varlıklarının korunması ve kayıt düzeni bakımından olay tarihinde yürürlükte olan hükümler ayrı ayrı incelenmelidir.
Bu düzenlemeler iki yanlış sonucu desteklemez. Birincisi, platform sözleşmesine “hesap güvenliği kullanıcıya aittir” yazılması platformun kanuni sorumluluğunu bütünüyle kaldırmaz. İkincisi, her kullanıcı hesabı ihlalinde platform mutlaka kusurlu sayılmaz. Güvenlik yükümlülüğü, olayın teknik oluşu ve illiyet bağı birlikte değerlendirilir.
Eski tarihli saldırılarda yeni SPK kuralları uygulanır mı?
Sonradan yürürlüğe giren düzenlemeler, kural olarak geçmişte tamamlanmış bir olaya doğrudan uygulanarak yeni sorumluluk yaratmaz. 2018 tarihli bir saldırı ile 2026 tarihli saldırıda yürürlükte olan mevzuat aynı değildir. Eski olay bakımından taraf sözleşmesi, Türk Borçlar Kanunu, ticari özen, kişisel veri ve olay tarihindeki teknik standartlar incelenir.
Yeni düzenlemeler geçmişe yürütülemese de güncel sektörel riskin nasıl tanımlandığını göstermesi bakımından tartışmada dolaylı bilgi sağlayabilir. Fakat bilirkişi “bugün zorunlu olan kontrol 2018’de de zorunluydu” varsayımı kuramaz. Teknik uygulanabilirlik, sektör pratiği ve sözleşmesel taahhüt olay tarihi itibarıyla araştırılmalıdır.
Phishing kullanıcının mı, platformun mu hedef alındığını neden değiştirir?
Saldırının hedefi, güvenlik ihlalinin kontrol alanını anlamaya yardım eder; fakat tek başına hukuki sonucu belirleyen bağlayıcı bir test değildir. Kullanıcı sahte sayfaya bilgilerini girdiyse saldırı öncelikle kullanıcıyı hedeflemiş olabilir. Platformun veri tabanı kırılmış veya para çekme sistemi atlatılmışsa altyapı hedeflidir. Bazı vakalarda ikisi birlikte gerçekleşir.
| Olay tipi | Öne çıkan inceleme | Tek başına yeterli olmayan sonuç |
|---|---|---|
| Sahte giriş sayfası | URL, e-posta başlığı, kullanıcı oturumu ve 2FA akışı | “Kullanıcı tıkladı, platformun görevi bitti” |
| SIM swap | Operatör işlemi, hesap kurtarma ve yeni cihaz | “Doğru SMS kodu girildi, işlem yetkilidir” |
| Platform altyapı ihlali | Olay müdahale kayıtları, sistem logları ve kapsam | “Siber saldırı mücbir sebeptir” |
| API anahtarı kötüye kullanımı | Anahtar yetkileri, IP sınırı, oluşturma ve kullanım logları | “İşlem API’den geldi, kullanıcı yapmıştır” |
| Self-custody cüzdan oltalaması | Özel anahtar/kurtarma ifadesi ve imzalanan işlem | “Varlık borsadan çıktı” |
Analizin odağı, saldırganın hangi güven sınırını geçtiği ve platformun bu geçişi fark etmesi gereken somut işaretlerin bulunup bulunmadığıdır.
Kripto borsasının hangi güvenlik kontrolleri incelenmelidir?
Mahkeme dosyasında güvenlik politikası kadar kontrollerin somut işlemde çalışıp çalışmadığı araştırılmalıdır. Önemli başlıklar şunlardır:
- Yeni cihaz ve olağandışı konum/IP için ek doğrulama uygulanıp uygulanmadığı;
- Parola, telefon, e-posta veya 2FA değişikliği sonrasında para çekme bekleme süresi;
- Para çekme adresi beyaz listesi ve yeni adres ekleme onayı;
- Yüksek tutar, hızlı varlık dönüşümü ve kısa sürede çoklu çekim için risk kuralları;
- Oturum çerezinin cihaz veya risk değişikliğinde geçersiz kılınması;
- Kullanıcıya gönderilen e-posta, SMS ve uygulama içi bildirimin içeriği ve zamanı;
- Şüpheli işlem uyarısına manuel inceleme yapılıp yapılmadığı;
- Müşterinin acil bildiriminden sonra hesabın ne sürede kısıtlandığı.
Her kontrolün her olayda zorunlu olduğu söylenemez. Risk bazlı sistemin tasarımı, yürürlükteki mevzuat, platformun müşteriye sunduğu güvenlik seçenekleri ve işlemin özellikleri birlikte okunur.
Hangi kayıtlar delil olarak istenmelidir?
En değerli delil, yetkisiz girişten çekime kadar bütün değişikliklerin ham ve doğrulanabilir kaydıdır. Kullanıcı ekranında görülen işlem geçmişi gerekli olsa da sunucu tarafındaki olay kaydının yerini tutmaz.
- Kimlik doğrulama: Başarılı/başarısız giriş, parola sıfırlama, 2FA üretim ve doğrulama kayıtları.
- Cihaz ve ağ: IP, user-agent, cihaz parmak izi, güvenilir cihaz ve oturum belirteci geçmişi.
- Hesap değişikliği: E-posta, telefon, API, adres beyaz listesi ve güvenlik ayarları.
- Finansal kayıt: Alım-satım emirleri, dönüşümler, çekim zamanı, adres, miktar, komisyon ve TxID.
- Risk ve müdahale: Alarm, inceleme, onay/red ve destek başvuru kayıtları.
- Kullanıcı tarafı: Oltalama URL’si, e-posta tam başlığı, mesajlar, tarayıcı geçmişi ve cihaz incelemesi.
Kayıtların bütünlüğü ve saklama zinciri açıklanmalıdır. Platformun kendi sisteminden alınan CSV veya log çıktısının alan adları, saat dilimi, üretim yöntemi ve değişmezliği bilirkişinin değerlendirebileceği biçimde sunulmalıdır.
Blockchain kaydı hangi noktada önem kazanır?
Blockchain kaydı, platformdaki çekim emrinin gerçekten hangi ağda, hangi adrese ve ne zaman yayımlandığını doğrular. Platform işlem kimliği ile zincir üstü TxID karıştırılmamalıdır. Varlık başka bir merkezi hizmet sağlayıcıya ulaştıysa hesabın tespiti ve kayıtların korunması için adli süreç hız kazanır.
Adres kümelendirmesi olasılıksal olabilir; etiketin kaynağı ve güven seviyesi raporda yazılmalıdır. Köprü, merkeziyetsiz takas veya zincirler arası hareket varsa varlık türü ve miktar değişimleri komisyonlarla birlikte hesaplanmalıdır. Teknik yöntemin ayrıntıları için kripto adli bilişim ve blockchain analizi rehberimiz incelenebilir.
Kullanıcının kusuru tazminatı nasıl etkiler?
Kullanıcının açık bir güvenlik uyarısını görmezden gelmesi, 2FA kodunu paylaşması veya hesabı başkasına kullandırması zarara katkı olarak değerlendirilebilir; fakat bu, platformun bağımsız güvenlik ihlalini görünmez kılmaz. Türk Borçlar Kanunu m.51-52 uyarınca olayın özellikleri ve zarar görenin katkısı tazminatın belirlenmesinde dikkate alınabilir.
Kusur oranı soyut güvenlik öğütleri üzerinden kurulamaz. Platform hangi uyarıyı hangi dilde ve hangi anda gönderdi? Kullanıcı o sırada hesabına erişebiliyor muydu? Para çekme zinciri otomatik risk kuralını tetikledi mi? Ek kontrol uygulanmış olsaydı saldırgan işlemi yine tamamlayabilir miydi? Bilirkişi incelemesi bu karşılaştırmayı somutlaştırmalıdır.
İstanbul BAM’ın 2025 tarihli oltalama kararı ne söylüyor?
İstanbul BAM 14. Hukuk Dairesinin 9 Ekim 2025 tarihli E.2022/244, K.2025/1603 sayılı kararı, 2018’de gerçekleşen ve 3,124 BTC’nin kısa sürede çekildiği iddia edilen olayda platform kusurunun kanıtlanmadığı yönündeki ilk derece değerlendirmesini uygun bulmuştur. Dosyada birden fazla bilirkişi raporunun alındığı ve saldırının kullanıcı tarafındaki oltalama üzerinden gerçekleştiği kabulü aktarılmaktadır.
Karar üç nedenle ölçülü kullanılmalıdır. Birincisi, olay 2024-2025 kripto düzenlemelerinden önce gerçekleşmiştir. İkincisi, yayımlanan bilgiye göre olağan kanun yolu süreci henüz kesinleşmiş sayılmamalıdır. Üçüncüsü, karar her phishing olayında platformun sorumsuz olduğu genel kuralını kurmaz; o dosyadaki ispat ve kusur değerlendirmesini yansıtır.
Dava açmadan önce hangi yol izlenmelidir?
Önce teknik olayı dondurmak, sonra doğru taraf ve talebi seçmek gerekir.
- Platforma yetkisiz işlem ve log koruma bildirimi yapın; yanıt ve başvuru numarasını saklayın.
- E-posta ve cihaz güvenliğini sağlayın; delilleri silmeden adli kopya ihtiyacını değerlendirin.
- TxID ve fon akışını çıkarın; temas edilen hizmet sağlayıcıları belirleyin.
- Ceza şikâyetinde saldırganın tespiti ve kayıtların temini için somut talepleri yazın.
- Platform sözleşmesindeki görev, yetki, uyuşmazlık ve şikâyet hükümlerini inceleyin.
- Tüketici/ticari ilişki, zorunlu arabuluculuk, zamanaşımı ve geçici koruma koşullarını belirleyin.
- Zararı işlem tarihleri, varlık miktarı ve talep türüne göre şeffaf hesaplayın.
Platform yurt dışındaysa yetki, uygulanacak hukuk, tebligat ve kararın tenfizi ayrı riskler yaratabilir. Türkiye’de erişilebilir bir uygulama sunulması tek başına her uyuşmazlıkta Türk mahkemesinin yetkisini ve Türk hukukunun uygulanmasını garanti etmez.
İhtiyati tedbir veya ihtiyati haciz mümkün mü?
Fon hâlen belirli bir platformda veya davalının malvarlığında tespit edilebiliyorsa geçici koruma değerlendirilebilir; talep türü, korunan hak ve hedef varlık doğru seçilmelidir. Para alacağını güvenceye almak için ihtiyati haciz, uyuşmazlık konusu üzerinde geçici düzenleme için ihtiyati tedbir gündeme gelebilir. Yaklaşık ispat, aciliyet, teminat ve uygulanabilirlik şartları somutlaştırılmalıdır.
Blokzincirdeki bağımsız bir cüzdana mahkeme kararı göndererek protokol düzeyinde transferi durdurmak genellikle mümkün değildir. Ancak cüzdan merkezi bir borsa hesabıyla bağlantılıysa ilgili hizmet sağlayıcı nezdinde uygulama alanı doğabilir. Muhatabı olmayan veya teknik olarak uygulanamaz bir tedbir talebi zaman kaybettirir.
Sık sorulan sorular
Phishing linkine tıklamak davayı kaybettirir mi?
Tek başına hayır. Kullanıcının davranışı kusur ve illiyet değerlendirmesinde önemlidir; platformun kendi güvenlik ve risk kontrol yükümlülükleri de ayrıca incelenir.
Kullanıcı sözleşmesi borsayı tüm sorumluluktan kurtarır mı?
Hayır. 6362 sayılı Kanun m.35/C kapsamında hizmet sağlayıcının müşterilerine karşı sorumluluğunu kaldıran veya sınırlayan sözleşme hükümleri geçersizdir. Somut sorumluluğun şartları yine kanıtlanmalıdır.
Hesap geçmişinin ekran görüntüsü yeterli mi?
Genellikle hayır. Ekran görüntüsü başlangıç delilidir; sunucu logları, güvenlik değişiklikleri, onay kayıtları, TxID ve kullanıcı cihazındaki bulgularla doğrulanmalıdır.
Varlığın bugünkü değeri mi talep edilir?
Zarar tarihi, temerrüt, talebin hukuki niteliği ve varlığın iade edilip edilemeyeceği hesabı etkiler. Tek bir evrensel değerleme tarihi yoktur; somut talebe göre hukuki ve mali inceleme gerekir.
Sonuç: Sorumluluğu belirleyen, giriş ile çekim arasındaki güvenlik zinciridir
Kripto borsası hesabı phishing ile boşaltıldığında kritik soru, saldırganın parolayı öğrenmiş olması değil; bu bilgiden yetkisiz çekime kadar hangi kontrolleri aştığıdır. Teknik zaman çizelgesi, olay tarihinde yürürlükteki yükümlülükler ve her tarafın zarara katkısı birlikte değerlendirildiğinde otomatik sorumluluk veya otomatik sorumsuzluk yaklaşımından kaçınılır. Güçlü dosya, iddiayı log, işlem ve illiyet bağıyla kurar.
Bu yazı genel bilgilendirme amacı taşır; somut olayda görev, yetki, uygulanacak hukuk, süre ve sorumluluk delillere göre değişir.
Kaynaklar
- 7518 sayılı Kanun ve 6362 sayılı Kanundaki kripto varlık hükümleri
- SPK: Kripto varlık hizmet sağlayıcılarına ilişkin iki Tebliğ
- 6098 sayılı Türk Borçlar Kanunu
- NIST SP 800-63B: Kimlik doğrulama güvenliği
İlgili çalışma alanı: Kripto Varlık Hırsızlığı ve Siber Saldırılar — Cüzdanı veya borsa hesabı iradesi dışında ele geçirilerek kripto varlığı çalınan bireyler ve kurumlar.




