
Kripto varlığın gönderildiği anda geri dönmeyeceğini düşünmek, mağduru ya paniğe ya da hareketsizliğe sürükler. Oysa ilk saatlerde yapılabilecek çok şey vardır. Fon henüz bir borsa hesabında olabilir, stablecoin olarak tutuluyor olabilir, başka mağdurların hareketleriyle aynı cüzdan kümesinde birleşebilir veya failin kimliğine ulaşılabilecek bir hizmet sağlayıcıya temas edebilir. Oturum kayıtları, IP verileri, destek yazışmaları ve cihaz izleri de korunmalıdır; saklama süresi dolan veya silinen kayıtların daha sonra elde edilmesi mümkün olmayabilir.
Bu yüzden kripto para mağduriyetinde ilk hedef, “parayı kimin aldığını” bir çırpıda bulmak değildir. Önce yeni kaybı durdurmak, eldeki delili bozmadan korumak, doğru işlem verisini sabitlemek ve müdahale edebilecek kurumlara kullanılabilir bilgi ulaştırmak gerekir. Telaşla gönderilen uzun bir e-posta yerine doğru ağ, TxID, varlık, miktar, hedef adres ve UTC zamanı içeren bir bildirim çoğu kez daha işlevlidir.
Aşağıdaki yol haritası; sahte yatırım platformu, phishing, SIM swap, cüzdan boşaltma, zararlı token onayı, P2P dolandırıcılığı, sahte borsa ve sosyal mühendislik vakalarında mağdurun atması gereken adımları Türkiye’deki ceza muhakemesi ve kripto varlık düzenlemeleriyle birlikte ele alıyor.
P2P emrinde ödeme, kripto teslimi veya üçüncü kişi ödemesiyle ilgili sorun yaşadıysanız işlemin durumuna göre ilk gün atılacak adımlara doğrudan geçebilirsiniz.
Kripto para dolandırıcılığını fark ettiğiniz anda ne yapmalısınız?
Yeni para göndermeyi kesin; dolandırıcıyla tartışmaya girmeden iletişimi kaydedin; güvenilir başka bir cihazdan e-posta, borsa ve cüzdan güvenliğini sağlayın; işlem kimliklerini ve hedef adresleri çıkarın; ilgili banka ile kripto varlık hizmet sağlayıcısına dolandırıcılık bildirimi yaparak kayıtların korunmasını isteyin; ardından teknik işlem özetiyle kolluk veya Cumhuriyet başsavcılığına başvurun.
Bu sıralama her vakada küçük değişiklikler gösterebilir. Hesaptan hâlen çekim yapılıyorsa güvenlik müdahalesi öne geçer. Fon bir hizmet sağlayıcıya yeni ulaşmışsa acil bildirim ve tedbir talebi önem kazanır. Şüpheli cihazda zararlı yazılım ihtimali varsa parola değişiklikleri o cihazdan yapılmamalıdır.
| Zaman | Öncelik | Ortaya çıkması gereken sonuç |
|---|---|---|
| İlk 10 dakika | Yeni ödeme ve yetkisiz işlemleri durdurmak | Dolandırıcıya ek para gönderilmemesi; güvenli cihazın belirlenmesi |
| İlk 30 dakika | Hesapları güvene almak ve canlı delili kaydetmek | Oturumlar, güvenlik değişiklikleri, TxID’ler ve mesajların korunması |
| İlk 2 saat | Banka ve platform bildirimleri | Olay numarası, kayıt koruma talebi ve mümkünse risk incelemesi |
| Aynı gün | Teknik olay dosyası ve adli başvuru | Kronoloji, işlem tablosu, şüpheli kimlikleri ve somut talepler |
| İlk hafta | Fon takibi, eksik deliller ve hukuki yollar | Platform/KYC hedefleri, tedbir stratejisi ve zarar hesabı |
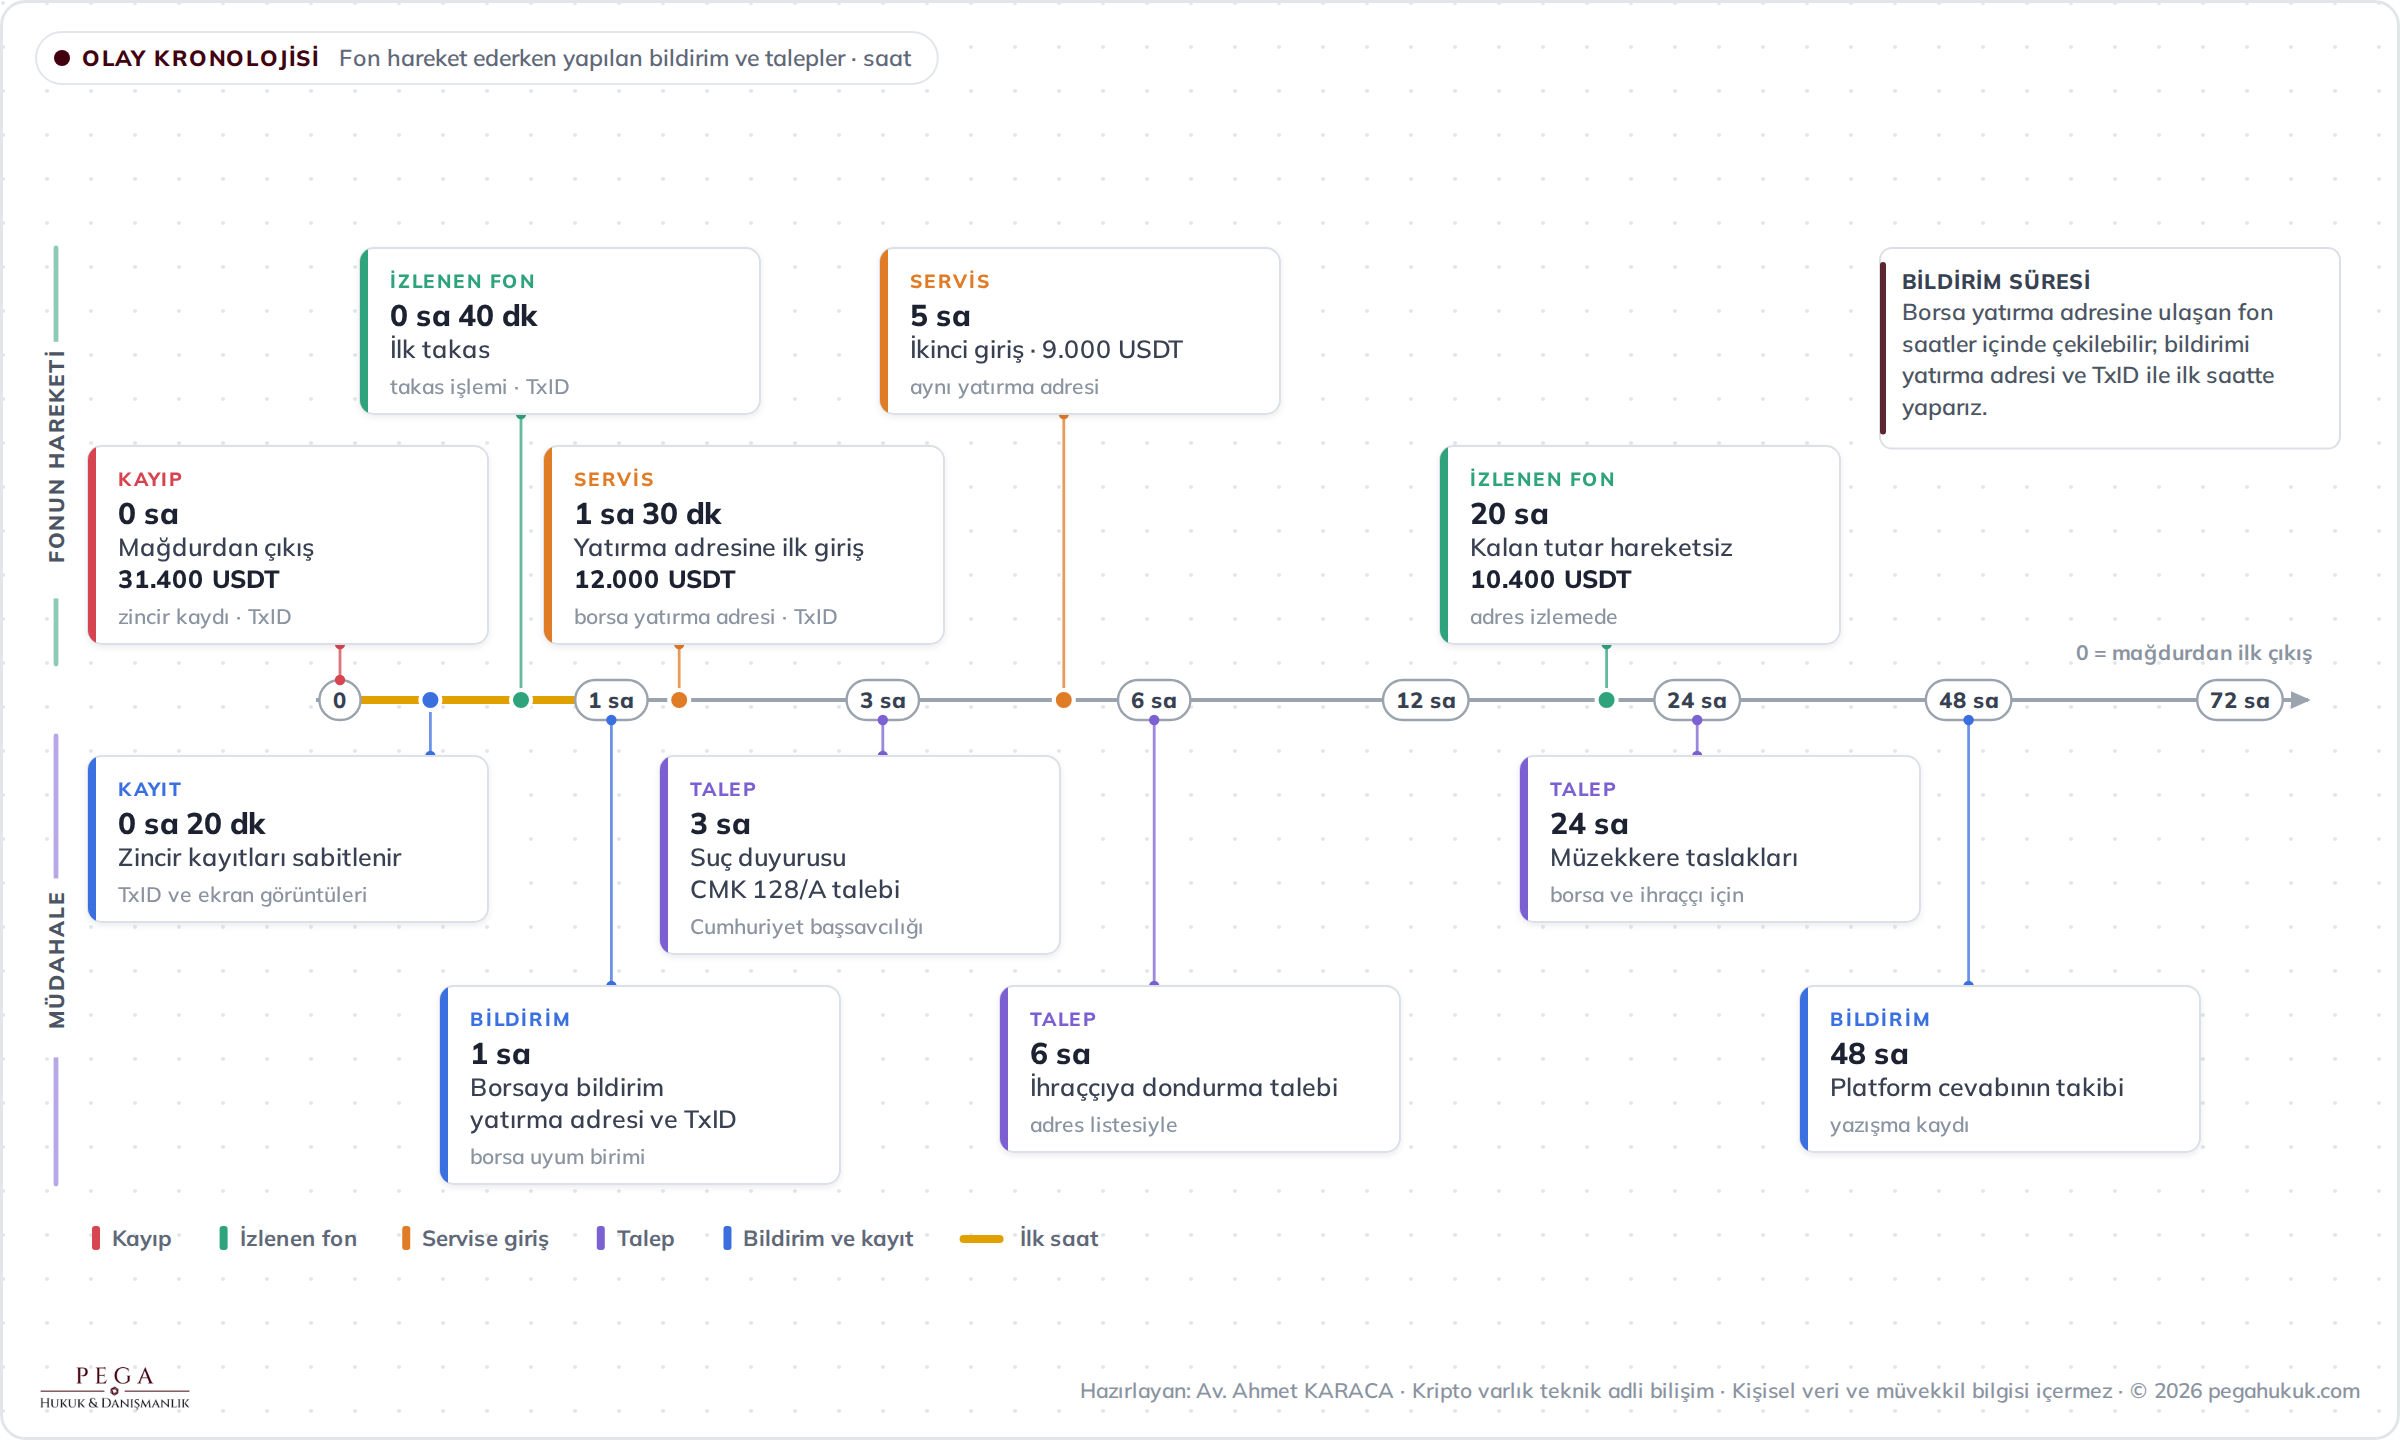
Birinci kural: Kaybı büyütmeyin
Sahte yatırım platformları mağdurun hesabında yüksek bir bakiye ve kâr gösterir; para çekmek istediğinde “vergi”, “komisyon”, “teminat”, “AML doğrulama bedeli” veya “hesap açma ücreti” ister. Ekranda görünen rakam gerçek bir blockchain bakiyesi ya da mağdur adına tutulmuş varlık olmayabilir. Yeni ödeme, eski parayı serbest bırakmaz; çoğu vakada yalnızca zararı büyütür.
Aynı durum sözde kurtarma uzmanı için de geçerlidir. “Fon bulundu, gas ücreti gönderin”, “mahkeme blokeyi kaldıracak”, “özel yazılımımız cüzdanı kırdı” veya “vergi ödenirse borsa iadeyi yapacak” deniliyorsa yeni bir dolandırıcılık aşaması başlamış olabilir. Hiçbir özel kişi mahkeme veya savcılık adına elkoyma kararı veremez. Bir blockchain analiz şirketinin adresi izlemesi de ona varlığı tek taraflı alma yetkisi sağlamaz.
Dolandırıcıyla yüzleşmek de her zaman iyi fikir değildir. Mesajların silinmesine, hesabın kapatılmasına veya fonun daha hızlı taşınmasına yol açabilir. Önce iletişim geçmişi, kullanıcı adları, profil bağlantıları, telefonlar, e-postalar, alan adları ve ödeme talimatları korunmalıdır. Sonraki iletişim stratejisi dosyanın durumuna göre belirlenir.
Önce hangi tür olayla karşı karşıya olduğunuzu ayırın
“Kripto param gitti” cümlesi teknik olarak farklı olayları kapsar. Doğru ilk müdahale, kaybın nasıl gerçekleştiğine bağlıdır.
Parayı siz gönderdiniz; fakat hileli bir anlatıma inandınız
Sahte yatırım, romantik ilişki üzerinden güven kazanma, iş teklifi, görev dolandırıcılığı, kamu görevlisi veya şirket çalışanı taklidi bu gruptadır. Blockchain işlemi kullanıcının onayıyla gerçekleşmiş olabilir; uyuşmazlık işlemin hileyle yaptırılmasıdır. Delilin merkezinde iletişim, sahte panel, para yatırma talimatı, banka ve kripto transferleri bulunur.
Borsa hesabınızdan sizin onayınız olmadan çekim yapıldı
Phishing, SIM swap, e-posta hesabının ele geçirilmesi, oturum çerezi hırsızlığı, API anahtarı veya zararlı yazılım ihtimalleri araştırılır. İşlem kadar giriş IP’leri, yeni cihaz kaydı, parola ve 2FA değişiklikleri, çekim adresinin eklenmesi ve güvenlik uyarıları önemlidir. Hesabı temiz bir cihazdan korumaya almak gerekir; şüpheli cihazdaki izler silinmemelidir.
Self-custody cüzdanınız boşaltıldı
Seed phrase veya özel anahtar açığa çıkmış olabilir. Ancak her cüzdan boşaltma vakası anahtar hırsızlığı değildir. Kullanıcı sahte bir siteye token harcama izni vermiş, permit mesajı imzalamış veya kötü niyetli akıllı sözleşmeyle etkileşmiş olabilir. Bu ayrım, kalan varlığın güvenli yeni cüzdana taşınması ve olayın teknik açıklaması bakımından kritiktir.
P2P işleminde üçüncü kişinin parası hesabınıza geldi
Dolandırıcı, mağdurdan aldığı banka ödemesini kripto satıcısına yönlendirip karşılığındaki USDT’yi kendisi almış olabilir. Banka hesabı sahibi ilk şüpheli gibi görünse de P2P emri, fiyat, mesaj ve kripto çıkışı incelenmeden rol belirlenemez. Bu durumda kişi hem hesabına bloke konulması hem ceza soruşturması riskiyle karşılaşabilir.
Platform para çekmenize izin vermiyor
Teknik arıza, uyum incelemesi, sözleşmesel kısıt, şirketin mali güçlüğü, izinsiz faaliyet veya dolandırıcılık ihtimalleri birbirinden ayrılmalıdır. Çekimin gecikmesi tek başına belirli bir suçun oluştuğunu göstermez; platformun statüsü, açıklamaları, zincir üstü rezerv hareketleri, kullanıcı sözleşmesi ve diğer mağduriyetler incelenir.
Hesapları güvene alırken delili yok etmeyin
Güvenlik ile delil koruma arasında denge kurulmalıdır. Saldırganın erişimi sürüyorsa önce yeni zararı önlemek gerekir. Fakat telefonu fabrika ayarlarına döndürmek, tarayıcı geçmişini temizlemek veya şüpheli uygulamayı hemen silmek olayın nasıl gerçekleştiğini gösterecek izleri kaybettirebilir.
Pratik sıra şöyledir:
- Temiz cihaz kullanın. Daha önce şüpheli bağlantıya tıklanmamış, mümkünse farklı bir cihaz ve güvenilir internet bağlantısı seçin.
- Önce e-postayı koruyun. Borsa ve sosyal medya hesaplarının parola sıfırlama bağlantıları e-postaya gelir. E-posta parolasını değiştirin; kurtarma adreslerini, yönlendirme kurallarını ve açık oturumları kontrol edin.
- Kripto platformu oturumlarını sonlandırın. Parolayı değiştirin, tanımadığınız cihazları kaldırın, API anahtarlarını iptal edin ve mümkünse çekimleri geçici olarak kapatın.
- Güçlü MFA kurun. SMS tabanlı doğrulamanın SIM swap riskini dikkate alın; platform destekliyorsa kimlik avına dirençli yöntemleri tercih edin.
- Kalan self-custody varlığı taşıyın. Seed’in açığa çıktığından şüpheleniliyorsa eski cüzdanı güvenilir saymayın; temiz cihazda yeni seed ile oluşturulmuş cüzdana geçin. Seed’i destek görevlisi dâhil kimseyle paylaşmayın.
- Şüpheli cihazı koruyun. Olay yüksek değerli veya teknik olarak tartışmalıysa rastgele “temizleme” yazılımı kurmadan adli bilişim incelemesi düşünün.
Olay sırasında ekranda hâlen açık olan bilgiler varsa tarih ve saati gösterecek şekilde görüntü alın. Ancak yalnızca ekran görüntüsüne güvenmeyin. Platformdan işlem ve oturum geçmişini dışa aktarın; e-postaları ham başlıklarıyla saklayın; mesajlaşma uygulamasının dışa aktarma özelliğini kullanın. Canlı sisteme müdahalenin delili değiştirebileceği özel vakalarda teknik destek alınması önemlidir.
Delil paketi nasıl hazırlanır?
İyi hazırlanmış delil paketi, yüzlerce düzensiz ekran görüntüsünden daha değerlidir. NIST’in dijital delil yaklaşımı kaynak, bütünlük ve muhafaza zincirini esas alır. Dosyanın nereden alındığı, ne zaman oluşturulduğu ve analiz sırasında değiştirilip değiştirilmediği gösterilebilmelidir.
Her belge için şu dört bilgiyi tutun:
- Kaynak: Hangi cihaz, hesap, platform veya kişiden elde edildi?
- Edinim zamanı: Hangi tarih ve saat diliminde kaydedildi?
- Özgün dosya: Dışa aktarılan dosyanın değiştirilmemiş kopyası nerede?
- Bütünlük: Dosyanın hash değeri veya en azından değişiklik geçmişi nasıl korunuyor?
Belgeleri yeniden adlandırırken özgün dosyayı koruyun. Çalışma kopyalarında açıklayıcı adlar kullanılabilir: “01-banka-dekontu”, “02-platform-cekimi”, “03-txid” gibi. Ekran görüntülerini kırpmadan saklayın; ayrıca kişisel bilgilerin paylaşılacağı mercie göre kontrollü bir kopya hazırlayın. Bulut bağlantısına erişim sonradan kapanabileceği için kritik dosyaları yalnızca tek çevrim içi klasörde bırakmayın.
Hangi kayıtları mutlaka saklamalısınız?
| Delil grubu | Saklanacak öğeler | Neden önemlidir? |
|---|---|---|
| Blockchain | TxID, ağ, adresler, token sözleşmesi, miktar, blok ve zaman | Fonun doğrulanabilir başlangıç ve devam izini kurar |
| Kripto platformu | Kullanıcı ID, yatırma/çekme, emir, iç transfer, oturum ve güvenlik kayıtları | Zincir üstü adresi platform hesabı ve fiilî kullanımla bağlar |
| Banka | Dekont, IBAN, alıcı adı, referans, açıklama ve saat | Fiat para ile kripto alım veya dolandırıcılık talimatını eşler |
| İletişim | Mesaj dışa aktarımı, e-posta ham başlığı, kullanıcı adı, telefon, ses kaydı | Hileyi, talimatı, kimlikleri ve kast göstergelerini ortaya koyar |
| Web ve uygulama | Tam URL, alan adı, uygulama dosyası, mağaza bağlantısı, panel görüntüsü | Sahte hizmetin altyapısını ve kullanılan aracı tanımlar |
| Cihaz | Tarayıcı geçmişi, cüzdan eklentisi, şüpheli dosya, bildirim ve zaman bilgisi | Phishing, zararlı yazılım veya yetkisiz erişim senaryosunu test eder |
| Kimlik ve ilişki | Profil bağlantıları, fotoğraflar, sözleşme, fatura, gönderilen belgeler | Karşı tarafın taklit ettiği ya da kullandığı kimliği gösterir |
Mesajları yalnızca kopyalayıp yeni bir belgeye yapıştırmak meta veriyi kaybettirebilir. Mümkünse uygulamanın dışa aktarma dosyasını ve ekleri birlikte saklayın. E-postada “kimden” satırı tek başına yeterli değildir; ham başlıklar gönderim altyapısı ve doğrulama sonuçlarını gösterebilir. Sahte web sitesinin yalnızca ana sayfasını değil, para yatırma adresini gösteren ekranı ve tam URL’yi de kaydedin.
TxID, cüzdan adresi ve kullanıcı numarası aynı şey değildir
Mağdur başvurularındaki gecikmelerin önemli bir kısmı teknik tanımların karışmasından doğar. İşlem kimliği, adres ve platform hesabı birbirinden ayrılmalıdır.
- TxID veya transaction hash: Blockchain’deki belirli işlemin kimliğidir. Bir adres değildir.
- Cüzdan adresi: Varlığın gönderildiği veya alındığı zincir üstü tanımlayıcıdır. Doğrudan kişi adı değildir.
- Token sözleşme adresi: EVM benzeri ağlarda gönderilen tokenın hangi sözleşme olduğunu gösterir. Aynı sembolü kullanan sahte tokenlar olabilir.
- Ağ: Ethereum, Tron, BNB Smart Chain veya başka bir ağ olabilir. “USDT gönderdim” demek ağı açıklamaz.
- Memo/tag: Bazı platformlar ortak yatırma adresinde kullanıcıyı ayırmak için ek tanımlayıcı kullanır.
- Platform kullanıcı ID’si: Borsanın iç hesabını ifade eder; blockchain’de görünmeyebilir.
İşlem ayrıntısını kopyalarken hash’in tamamını alın. Adres zehirleme saldırılarında ilk ve son karakterleri benzeyen farklı adresler kullanılabilir; bu nedenle yalnızca kısaltılmış biçime bakmayın. Ağ ve token sözleşmesini işlem kaydıyla doğrulayın. Bir blockchain explorer hızlı kontrol için yararlıdır; fakat platformun verdiği etiket analitik bir yorum olabilir ve nihai kişi kimliği sayılmaz.
Mağdurun hazırlayacağı işlem tablosu
Birden fazla transfer varsa her işlemi ayrı satıra yazın. Tabloya öfke, yorum veya suç isnadı değil ölçülebilir bilgi girin:
| Alan | Yazılacak bilgi |
|---|---|
| Sıra | İşlemlerin kronolojik numarası |
| Tarih-saat | Özgün saat ve saat dilimi; mümkünse UTC karşılığı |
| Varlık | BTC, ETH, USDT gibi ad; token ise sözleşme adresi |
| Miktar | Kripto miktarı ve işlem anındaki yaklaşık TL karşılığı ayrı alanlarda |
| Ağ | İşlemin yapıldığı blockchain |
| Kaynak | Gönderen adres veya platform hesabı |
| Hedef | Alıcı adres; varsa memo/tag |
| TxID | Eksiksiz işlem kimliği |
| İlişkili banka işlemi | IBAN, dekont referansı ve tutar |
| Talimat kaynağı | Mesaj, e-posta, site veya telefon görüşmesinin dosya adı |
İşlem anındaki TL değerini yazmak yararlı olsa da kripto miktarını daima koruyun. Zararın hukuken hangi tarihteki değere göre hesaplanacağı ayrı bir tartışmadır. Tablodaki fiyat kaynağı ve saat yazılmadan yalnızca TL rakamı verilmesi daha sonra çelişki yaratabilir.
Kripto borsasına nasıl bildirim yapılmalı?
Hizmet sağlayıcının adresini mesajdaki bağlantıdan açmayın. Resmî alan adını kendiniz doğrulayarak destek veya güvenlik kanalına ulaşın. Bildirimde “paramı bulun” demek yerine olayın teknik çekirdeğini verin:
Hesabım/işlemimle bağlantılı dolandırıcılık veya yetkisiz erişim şüphesi bulunmaktadır. İlgili ağ, varlık, TxID, hedef adres, miktar ve UTC zaman bilgileri aşağıdadır. İlişkili hesapların, KYC bilgilerinin, yatırma-çekme ve platform içi transfer kayıtlarının, IP/cihaz oturumlarının, API ve güvenlik değişiklik loglarının mevcut saklama süresi içinde korunmasını; fon hâlen kontrol alanınızdaysa iç prosedürleriniz ve yetkili makam kararları çerçevesinde incelenmesini rica ederim. Başvuru numarasının bildirilmesini talep ederim.
Bu bildirim mahkeme kararı değildir ve platformun varlığı kesin olarak donduracağı anlamına gelmez. Fakat erken olay kaydı oluşturur, saklama süresi sınırlı logların korunmasına yardımcı olabilir ve daha sonra adli makamın hangi temas noktasına yönelmesi gerektiğini gösterir.
Platform, başka kullanıcının KYC bilgisini kişisel veri ve gizlilik gerekçesiyle doğrudan mağdura açıklamayabilir. Bu durum hesabın bulunmadığı anlamına gelmez. Amaç, resmî talep gelene kadar kayıtların korunması ve doğru vaka numarasının oluşturulmasıdır.
Yabancı platformlarda bildirimi Türkçe yanında açık bir İngilizce teknik özetle yapmak yararlı olabilir. Ağ, token sözleşmesi, TxID ve zaman bilgisi değişmeden bırakılmalıdır. Platformun otomatik yanıtını, vaka numarasını ve sonraki bütün yazışmaları saklayın.
Banka transferi yaptıysanız bankaya ne söylemelisiniz?
Dolandırıcıya veya aracı hesaba havale/EFT/FAST yaptıysanız bankanın resmî dolandırıcılık kanalına gecikmeden başvurun. İşlemin hileyle yaptırıldığını, alıcı IBAN’ı, tutarı, işlem referansını ve zamanı bildirin; mümkünse karşı bankaya dolandırıcılık bildirimi iletilmesini ve geri çağırma/inceleme imkânının değerlendirilmesini isteyin.
Bankaya bildirim paranın otomatik olarak iade edileceği anlamına gelmez. Tamamlanmış transferlerde hukuki ve teknik sınırlar bulunur. Yine de hızlı bildirim, alıcı hesabın incelenmesi ve kayıtların korunması bakımından önemlidir. Bankanın verdiği başvuru numarasını ve cevabı delil paketine ekleyin.
Kendi banka hesabınıza şüpheli para geldiyse parayı başka hesaba taşımak, nakit çekmek veya kriptoya çevirmek yerine bankayla temasa geçin. Özellikle P2P üçgen dolandırıcılığında fonu hareket ettirmek hem mağduriyetin büyümesine hem sizin hakkınızdaki şüphenin ağırlaşmasına neden olabilir.
Türkiye’de suç duyurusu nereye yapılır?
Kripto para dolandırıcılığı veya hesap ele geçirme şüphesinde Cumhuriyet başsavcılığına ya da kolluk birimlerine başvurulabilir. Emniyet Genel Müdürlüğü de siber suç mağduriyetlerinde en yakın emniyet birimi, Siber Suçlarla Mücadele Şube Müdürlüğü veya Cumhuriyet başsavcılığına müracaat edilebileceğini belirtmektedir. Olayın doğru yer savcılığını mağdurun teknik olarak çözmesi beklenmemelidir; önemli olan gecikmeden somut veriyle başvurmaktır.
Başvuru dilekçesi üç parçalı olmalıdır:
- Olay anlatısı: Karşı tarafla nasıl tanışıldığı, hangi beyanlara güvenildiği ve işlemlerin nasıl yapıldığı.
- Teknik ek: Banka hareketleri ve blockchain işlemlerinin kronolojik tablosu.
- Araştırma talepleri: Hangi kurumdan hangi kaydın neden ve hangi zaman aralığı için istenmesi gerektiği.
Dilekçeyi yüzlerce ekran görüntüsü arasına gömmeyin. Önemli konuşma bölümlerini tarih ve dosya adıyla açıklayın; tam dışa aktarımı ek olarak sunun. Her TxID’yi ayrı satıra yazın. Bilinmeyen kişiyi kesin fail gibi göstermek yerine doğrulanmış olgular ile şüpheleri ayırın.
Savcılıktan hangi araştırmalar istenebilir?
Talep, dosyanın türüne göre değişir. “Blockchain incelensin” ifadesi çoğu zaman fazla geneldir. Daha kullanışlı bir talep listesi şunları içerebilir:
- Belirlenen banka hesaplarının açılış, işlem, IP/cihaz ve karşı hesap kayıtlarının alınması;
- Kripto varlık hizmet sağlayıcısından hesap açılışı ve KYC belgelerinin istenmesi;
- Yatırma/çekme adresi, TxID, ağ, memo/tag ve platform içi transferlerin temini;
- Oturum IP’leri, cihaz tanımlayıcıları, API anahtarları ve güvenlik değişikliklerinin alınması;
- İlgili hesabın güncel bakiyesi ve sonraki çekimlerinin belirlenmesi;
- Telefon hattı ve SIM değişiklik bilgilerinin olay zamanı etrafında araştırılması;
- Sahte alan adı, barındırma, ödeme ve hesap kayıtlarının korunması;
- Fonun farklı ağ veya hizmete taşınması hâlinde zincirler arası devam analizinin yapılması;
- Gerekli koruma tedbirlerinin güncel bakiye ve suç bağlantısı üzerinden değerlendirilmesi.
CMK m.160 ve m.161 çerçevesinde savcılık maddi gerçeği araştırır; şüphelinin lehine ve aleyhine delilleri toplar. Soruşturmanın yalnızca ilk banka hesabı sahibinin ifadesiyle bitirilmesi, aracı hesaplar, platform KYC’si, cihaz kayıtları ve devam eden kripto akışı incelenmediyse eksik kalabilir. Bu durumda yapılabilecekler kripto dolandırıcılığında eksik soruşturma ve KYOK itirazı incelememizde ayrıntılı olarak açıklanmaktadır.
CMK 128/A mağdur açısından neden önemlidir?
7571 sayılı Kanun’la Ceza Muhakemesi Kanunu’na eklenen m.128/A, belirli bilişim yoluyla işlenen suçlarda banka, ödeme hizmeti sağlayıcısı ve kripto varlık hizmet sağlayıcısı nezdindeki hesaplara ilişkin özel bir askıya alma ve elkoyma mekanizması getirmiştir. Düzenleme; TCK m.142/2-e, m.158/1-f ve l ile m.245’te belirtilen suçlar yönünden, makul şüphe bulunması hâlinde ilgili mali kurumun hesabı 48 saate kadar askıya alabilmesine imkân tanır.
Askıya alma ve hesap hareketleri derhal Cumhuriyet başsavcılığına bildirilir. Askıya alma süresi içinde suça konu menfaat hakkında hâkim kararıyla veya gecikmesinde sakınca bulunan hâllerde savcının yazılı emriyle elkoyma uygulanabilir; savcı emri kanundaki süre içinde hâkim onayına sunulur. Maddede ayrıca soruşturma veya kovuşturma kapsamında banka, ödeme hizmeti sağlayıcısı ya da KVHS’den istenen bilgi ve belgenin on gün içinde gönderilmesine ilişkin hüküm yer alır.
Bu düzenleme “her kripto dolandırıcılığında 48 saat içinde para geri gelir” anlamına gelmez. Suç tipi, makul şüphe, ilgili hesap ve suça konu menfaat bağlantısı kurulmalıdır. Fon self-custody cüzdandaysa ortada tek taraflı hesap askıya alabilecek bir platform olmayabilir. Bu nedenle teknik fon haritası, doğru tedbir hedefini belirlemek için gereklidir.
MASAK blokesi, savcılık elkoyması ve platform kısıtı aynı değildir
Mağdurlar kadar hesapları kısıtlanan kişiler de bütün tedbirleri “MASAK blokesi” diye adlandırabiliyor. Oysa hukuki dayanak değiştikçe başvuru mercii ve süre de değişir.
- 5549 sayılı Kanun m.19/A: Aklama veya terörün finansmanı şüphesi bulunan işlemin analiz amacıyla yedi iş günü ertelenmesine ya da gerçekleşmesine izin verilmemesine ilişkindir.
- CMK m.128/A: Maddede sayılan bilişim yoluyla işlenen suçlarda hesabın 48 saate kadar askıya alınması ve devamındaki elkoyma usulünü düzenler.
- CMK m.128: Kanundaki şartlar altında taşınmaz, hak, alacak ve diğer malvarlığı değerlerine elkoymayı ele alır.
- Platform içi kısıt: KVHS’nin sözleşme, güvenlik veya uyum incelemesine dayanan işlem sınırlaması olabilir.
Bir mağdurun platforma yaptığı bildirim ile MASAK işlemi veya adli elkoyma aynı şey değildir. Platform olay kaydı açabilir ve iç risk prosedürünü çalıştırabilir; ancak varlığın mağdura iadesi için yetki, mülkiyet bağlantısı ve usul ayrıca değerlendirilir. Ayrımlar için MASAK ve savcılık blokeleri rehberimize bakılabilir.
SPK’ya ne zaman başvurmak anlamlıdır?
Her kripto dolandırıcılığı SPK’nın görev alanına girmez. Bireysel cüzdan hırsızlığı, sahte romantik ilişki veya sıradan nitelikli dolandırıcılık doğrudan ceza soruşturmasının konusu olabilir. Buna karşılık izinsiz kripto varlık hizmet sağlayıcılığı, Türkiye’ye yönelik platform faaliyeti, sermaye piyasası faaliyeti izlenimi veren hizmetler veya düzenlenen kuruluşun yükümlülükleri söz konusuysa SPK boyutu ayrıca değerlendirilir.
Platformun durumunu kontrol ederken SPK’nın güncel sayfası kullanılmalıdır. Kurulun “Faaliyette Bulunanlar Listesi” için yaptığı önemli uyarı gözden kaçırılmamalıdır: Geçici listede yer almak, kuruluşun ilgili mevzuat uyarınca yetkilendirildiği anlamına gelmeyebilir. Bu nedenle yalnızca listede adı görmekle lisans sonucu çıkarılmaz; faaliyet izni ve güncel statü birlikte kontrol edilir.
SPK’ya bildirim yapmak, savcılık başvurusunun veya platforma gönderilecek acil veri koruma talebinin yerine geçmez. Farklı merciler farklı amaçlarla hareket eder.
Çalınan kripto para blockchain üzerinde nasıl takip edilir?
Teknik inceleme doğrulanmış bir başlangıç işlemiyle başlar. Yanlış ağda arama yapmak, benzer sembollü sahte tokenı gerçek varlık sanmak veya mağdurun değişim adresini saldırgan adresi olarak işaretlemek bütün çalışmayı bozar.
İzleme sırasında şu katmanlar ayrılır:
- Doğrudan zincir gözlemi: İşlem, blok, adres, token ve miktar.
- Fon davranışı: Parçalama, birleştirme, swap, bridge, mixer veya borsa teması.
- Hizmet atfı: Adresin bir platform, protokol ya da hizmet kümesine ait olduğuna ilişkin teknik değerlendirme.
- Hesap atfı: Platform kayıtlarıyla belirli kullanıcı hesabına ulaşılması.
- Kişi ve fiilî kullanım: KYC, IP, cihaz, banka ve iletişim delilleri.
Bir adresin borsaya ait olduğunun belirlenmesi, doğrudan borsa müşterisinin kimliğini göstermez. Borsalar çok sayıda kullanıcının fonunu ortak sıcak cüzdanlarda toplayabilir. Devam eden hareket platformun iç defterinde gerçekleşebilir ve blockchain’de görünmeyebilir. Bu noktada yatırma adresi, memo/tag, iç transfer, emir ve çekim kayıtları gerekir.
Bridge veya DEX kullanımı takibi mutlaka bitirmez. Kaynak ve hedef ağlardaki sözleşme olayları, mesaj kimlikleri, alıcı, tutar ve ücretler eşleştirilir. Mixer teması ise doğrudan giriş-çıkış bağını zayıflatabilir; sonucu olasılıksal hâle getirir. Teknik yöntemlerin ayrıntıları için blockchain analizi ve kripto adli bilişim rehberimiz ile mixer sonrası demixing incelememiz kullanılabilir.
Blockchain analizinde hangi araçlar kullanılır?
Araç seçimi ağ ve soruya göre yapılır. Tek bir yazılım bütün dosyayı çözmez.
- Node veya RPC sorguları: Ham işlem, blok, receipt ve event verisini doğrular.
- Blockchain explorer: Hızlı görüntüleme ve ilk kontrol sağlar.
- Graph analizi: Çok sayıdaki adres ve fon hareketini ilişkilendirir.
- Ticari blockchain analitiği: Hizmet etiketleri, kümeler ve risk tipolojileri sunabilir.
- Akıllı sözleşme çözümleme: Approval, permit, swap, bridge ve iç çağrıları inceler.
- Mobil ve bilgisayar adli bilişim: Cüzdan, tarayıcı, uygulama, oturum ve iletişim artefaktlarını çıkarır.
- Zaman çizelgesi araçları: Banka, cihaz, platform ve blockchain saatlerini aynı eksende birleştirir.
- Hash araçları: Delil dosyalarının bütünlüğünü kontrol eder.
Ticari aracın verdiği “yüksek risk” etiketi kişinin suçlu olduğu anlamına gelmez. Etiket kaynağı, tarih, kullanılan kümelendirme kuralı ve yanlış pozitif ihtimali açıklanmalıdır. Ham blockchain verisi ile analitik çıkarım raporda ayrı gösterilmelidir.
Sahte yatırım platformu mağduru ne yapmalı?
Önce platformdaki sözde bakiyeyi gerçek varlık gibi kabul etmeyin. Blockchain’de mağdur adına veya kontrolünde bir adres var mı; yoksa yalnızca web arayüzündeki rakam mı değişiyor, araştırın. Para yatırma talimatlarını, her IBAN ve cüzdan adresini, “danışman” görüşmelerini ve para çekme taleplerine verilen cevapları kaydedin.
Yeni vergi ya da komisyon ödemeyin. Kullandığınız banka ve kripto platformlarına dolandırıcılık bildirimi yapın. Şikâyet dosyasında her ödeme ile karşı tarafın o ödemeyi istemesine ilişkin mesajı eşleştirin. Sahte platformun URL’si, alan adı yazımındaki küçük farklar, uygulama indirme bağlantısı ve destek hesapları özellikle önemlidir.
FBI’ın kripto yatırım dolandırıcılığı mağdurları için yayımladığı rehber de yeni ödeme yapılmamasını; adres, varlık türü, miktar, tarih, saat, TxID, iletişim kanalı ve alan adının bildirilmesini özellikle önerir. Bu veri seti Türk soruşturmasında da aynı nedenle değerlidir: Fon takibinin nereden başlayacağını ve hangi kuruma gidileceğini gösterir.
Kripto borsası hesabınız boşaltıldıysa
Şüpheli çekimi gördüğünüz ekranı, e-postayı ve güvenlik bildirimlerini kaydedin. Temiz cihazdan platform parolasını ve e-posta parolasını değiştirin; tüm oturumları kapatın; tanımadığınız API anahtarlarını iptal edin. Telefon hattında beklenmeyen servis kesintisi veya SIM değişikliği varsa operatörden olay zamanına ilişkin kayıtların korunmasını isteyin.
Platforma yalnızca TxID’yi değil aşağıdaki zamanları sorun:
- Yeni cihazın ilk görülme zamanı;
- Başarılı ve başarısız girişler;
- Parola, telefon, e-posta ve 2FA değişiklikleri;
- Çekim adresinin tanımlanması;
- Çekim talebi ve onay yöntemi;
- Risk uyarısı veya manuel inceleme;
- Destek hesabıyla yapılan görüşmeler.
Bu kronoloji, kullanıcının kendi işlemi, hesap ele geçirme, SIM swap ve API üzerinden yetkisiz işlem senaryolarını ayırır. Ayrıntılı hukuki değerlendirme için SIM swap sorumluluğu ve phishing olaylarında platform sorumluluğu yazılarımız incelenebilir.
Cüzdanınız bir token onayıyla boşaltıldıysa
EVM uyumlu ağlarda mağdur bazen doğrudan transfer imzalamaz; saldırganın tokenlarını harcamasına izin veren approval veya permit işlemini imzalar. Sonraki transfer saldırgan tarafından yapılır. Cüzdan arayüzünün “bağlan”, “doğrula” veya “ödülü al” diye gösterdiği işlem gerçekte geniş harcama yetkisi vermiş olabilir.
Kalan varlık varsa temiz cihazda yeni seed ile oluşturulmuş cüzdana taşımak ve eski cüzdanı güvenilir saymamak gerekir. Sadece token izinlerini iptal etmek, seed veya özel anahtar sızmışsa yeterli değildir. Buna karşılık seed hiç açığa çıkmadıysa hangi sözleşmeye ne kadar allowance verildiğinin incelenmesi olayın gerçek mekanizmasını gösterebilir.
Şüpheli site, imzalanan mesaj, işlem verisi, sözleşme adresi ve cüzdan uygulamasının gösterdiği uyarılar saklanmalıdır. “İşlemi ben imzalamadım” ile “işlemin hukuki ve ekonomik sonucunu bilmeden yanıltıcı arayüzde imza verdim” teknik olarak farklı iddialardır.
P2P işleminde sorun çıktığında ilk gün: ödeme, teslim ve başvuru sırası
P2P emrinde sorun yaşandığında önce iki ayrı kayda bakın: Türk lirası banka hesabına gerçekten geçti mi, kripto alıcının hesabına teslim edildi mi? Dekont gönderilmesi, platformda “ödendi” yazması ve USDT’nin serbest bırakılması aynı işlem değildir. İlk adımı, karşı tarafın açıklamasına göre değil bu iki kaydın durumuna göre seçin.
Ödeme ve teslim durumunu belirledikten sonra, P2P dolandırıcılığında ilk 24 saat kontrol listesi ile emir itirazı, banka bildirimi ve delil kaydını birlikte takip edebilirsiniz.
| İşlemin durumu | Önce yapılacak işlem | Korunacak kayıt |
|---|---|---|
| Satıcısınız; dekont var, hesabınıza para geçmemiş | Kriptoyu serbest bırakmayın. Bankanın kendi uygulamasından kontrol edin; “ödendi” bildirimi nedeniyle emir açık kalıyorsa platform itirazını kullanın. | Dekontun özgün dosyası, banka hareketi, emir numarası ve teslim baskısı içeren mesajlar. |
| Alıcısınız; ödeme tamamlandı, kripto teslim edilmedi | Ödemeyi emir içinde belgeleyin ve itiraz açın. Satıcının isteğiyle emri iptal etmeyin veya aynı bedeli yeniden göndermeyin. | Bankanızdan alınan işlem belgesi, emirde gösterilen alıcı hesabı ve emir durumu. |
| Satıcısınız; para geldi, gönderen adı alıcıyla uyuşmuyor | Teslimi durdurup isim farkının geçerli ödeme koşullarıyla uyumunu platformdan doğrulayın; şüpheli durumu bankaya bildirin. İade için sohbetten verilen yeni IBAN’ı kullanmayın. | Emirdeki kimlik ve ödeme yöntemi bilgisi, bankadaki gönderen, ödeme referansı ve farklı isim için yapılan açıklama. |
| Kriptoyu teslim ettiniz; ödeme yok veya sonradan şüpheli olduğu bildirildi | Teslim kaydını saklayın; platforma olay ve kayıt koruma bildirimi yapın. Hile bulgusu varsa banka ve adli başvuruyu da başlatın. | Serbest bırakma zamanı, alıcı kullanıcı ID’si, iç transfer kaydı; dış çekim varsa ağ ve TxID. |
| Ödeme yaptığınız IBAN sahibinin P2P satıcısı olduğunu sonradan öğrendiniz | Size ne vaat edildiğini ve IBAN’ı kimin verdiğini belgeleyin. Para alıcısını yalnızca dekonta dayanarak dolandırıcı kabul etmeyin. | İlan, konuşma, ödeme talimatı, banka işlemi ve karşı tarafın kullandığı hesaplar. |
| İşlem tamamlandı; banka veya borsa hesabınız kısıtlandı | Kısıtı koyan kurumu, kapsamını ve bildirilen hukuki dayanağı ayırın. Başvuru numarasıyla yazılı bilgi isteyin. | Kısıtlama bildirimi, etkilenen tutar ve işlem, bildirim zamanı ve varsa adli dosya bilgisi. |
Bu tablodaki “ilk gün”, işleri geciktirmeden sıraya koymak içindir; tek bir kanuni şikâyet veya para iadesi süresi değildir. İşlem henüz devam ediyorsa açık emir içindeki itiraz ve kayıtların korunması önceliklidir. Kripto teslim edilmiş ve fon başka hesaba taşınmışsa başvuruda bir sonraki transferin araştırılması da istenmelidir.
Dekonttaki tutarı değil, ilgili banka hareketini doğrulayın
Telefonunuza gelen bildirim, karşı tarafın video kaydı veya “başarılı” yazan dekont, kendi bankanızdaki kaydın yerine geçmez. Bankanın uygulamasını doğrudan açın; göndereni, tutarı, işlem referansını ve paranın hangi hesaba geçtiğini kontrol edin. Aynı tutarda daha eski bir ödeme varsa onu yeni emirle karıştırmayın. Gelen tutarın hesaba işlendiği veya kullanılabilirliği belirsizse bankadan açıklama alın.
Alıcı olarak para gönderdiyseniz sizin kontrolünüz de yalnızca dekont görüntüsü değildir: İşlem tamamlanmış mı, yoksa talimat veya bekleyen işlem mi; alıcı IBAN’ı emirde gösterilen hesapla aynı mı? Bu ayrım “ödeme yaptım” başvurusunun temelidir. Yanlış IBAN’a giden ödeme, doğru hesaba giden fakat teslim edilmeyen emirle aynı talebi doğurmayabilir. Bu durumların iade yönü P2P’de teslim, bedel iadesi ve zarar talepleri rehberinde ayrılıyor.
Ödeme sonrası emri iptal etmek de banka transferini geri almaz. OKX’in emir iptali açıklaması, ödeme yapılmış emrin iptal edilmemesini özellikle belirtir. Emriniz kendiliğinden kapanmışsa aynı işlem kaydını ve banka belgesini kullanarak destek başvurusu açın; yeni emirle sorunu kapatmaya çalışmayın.
Kripto teslim edildiyse hangi kayıt ilk sırada alınmalı?
Önce teslimin nerede gerçekleştiğini belirleyin. Platform içindeki P2P işleminde USDT, satıcının bakiyesinden alıcının platform bakiyesine aktarılmış olabilir. Bu teslimin ayrı bir blockchain TxID’si bulunmayabilir. O durumda emir numarası, alıcı kullanıcı ID’si, teslim zamanı ve platformun iç muhasebe kaydı gerekir. Alıcının daha sonra dış cüzdana yaptığı çekim, teslimden sonraki ayrı işlemdir; onun TxID’si platform kayıtları üzerinden araştırılır.
Doğrudan cüzdana transfer yaptıysanız ağı, varlığın sözleşme adresini, gönderim miktarını, alıcı adresini ve tam TxID’yi saklayın. Platform içi teslimi gösteremediğiniz için rastgele bir dış çekimi P2P emrine bağlamayın. Banka, platform ve blockchain kayıtlarının birlikte incelenmesi, bu bağlantının gerçekten kurulup kurulamadığını gösterir.
Binance’in P2P itiraz kuralları, ödeme doğrulanmadan kripto teslim edilmesi hâlinde destek ekibine bildirim yapılmasını öngörür ve fonun geri alınmasını garanti etmez. Destek kaydının açılması bu nedenle önemlidir; fakat kriptonun mutlaka geri döneceğini göstermez. Sahte ödeme belgesi, aldatıcı talimat veya hesap ele geçirme bulgularını ayrıca başvurunuza ekleyin.
Gönderen başka kişi, iadeyi isteyen başka kişi ise
“Arkadaşım ödedi”, “şirket hesabından geldi” veya “bu hesaba geri gönder” açıklamasını tek başına kabul etmeyin. Banka göndereni, platformdaki alıcı ve size talimat veren kişi ayrı ayrı kaydedilmelidir. Bu kişilerin farklı olması tek başına suçun kanıtı değildir; fakat yanlış kişiye kripto veya para teslim etme riskini büyütür. Üçgen dolandırıcılık örnekleri, aynı banka ödemesinin iki farklı kişiye farklı gerekçelerle yaptırılabildiğini gösteriyor.
Bankanıza, belirli P2P emriyle eşleşmeyen bir ödeme aldığınızı; gönderen ile platformdaki alıcının farklı olduğunu ve sizden iade istendiğini açıkça bildirin. Hesabınıza geçen tutarı doğrulamadan iade yapmayın. İade mümkün ve uygun görülüyorsa gönderim kaynağı, yetkili alacaklı, mevcut kısıtlar ve iadenin hangi işlemle ilişkilendirileceği banka kayıtları üzerinden netleştirilmelidir. Platformun “iade edin” mesajı, sohbetten verilen her IBAN’ın doğru alıcı olduğunu kanıtlamaz.
Parayı gönderen mağdur size ulaştığında onun verdiği belgeleri de saklayın; kimlik veya hesap bilgilerini açık sosyal medya paylaşımlarına taşımayın. Kimden ödeme aldığınızı ve kriptoyu kime teslim ettiğinizi aynı dosyada göstermek, tarafların rollerini değerlendirmeyi kolaylaştırır.
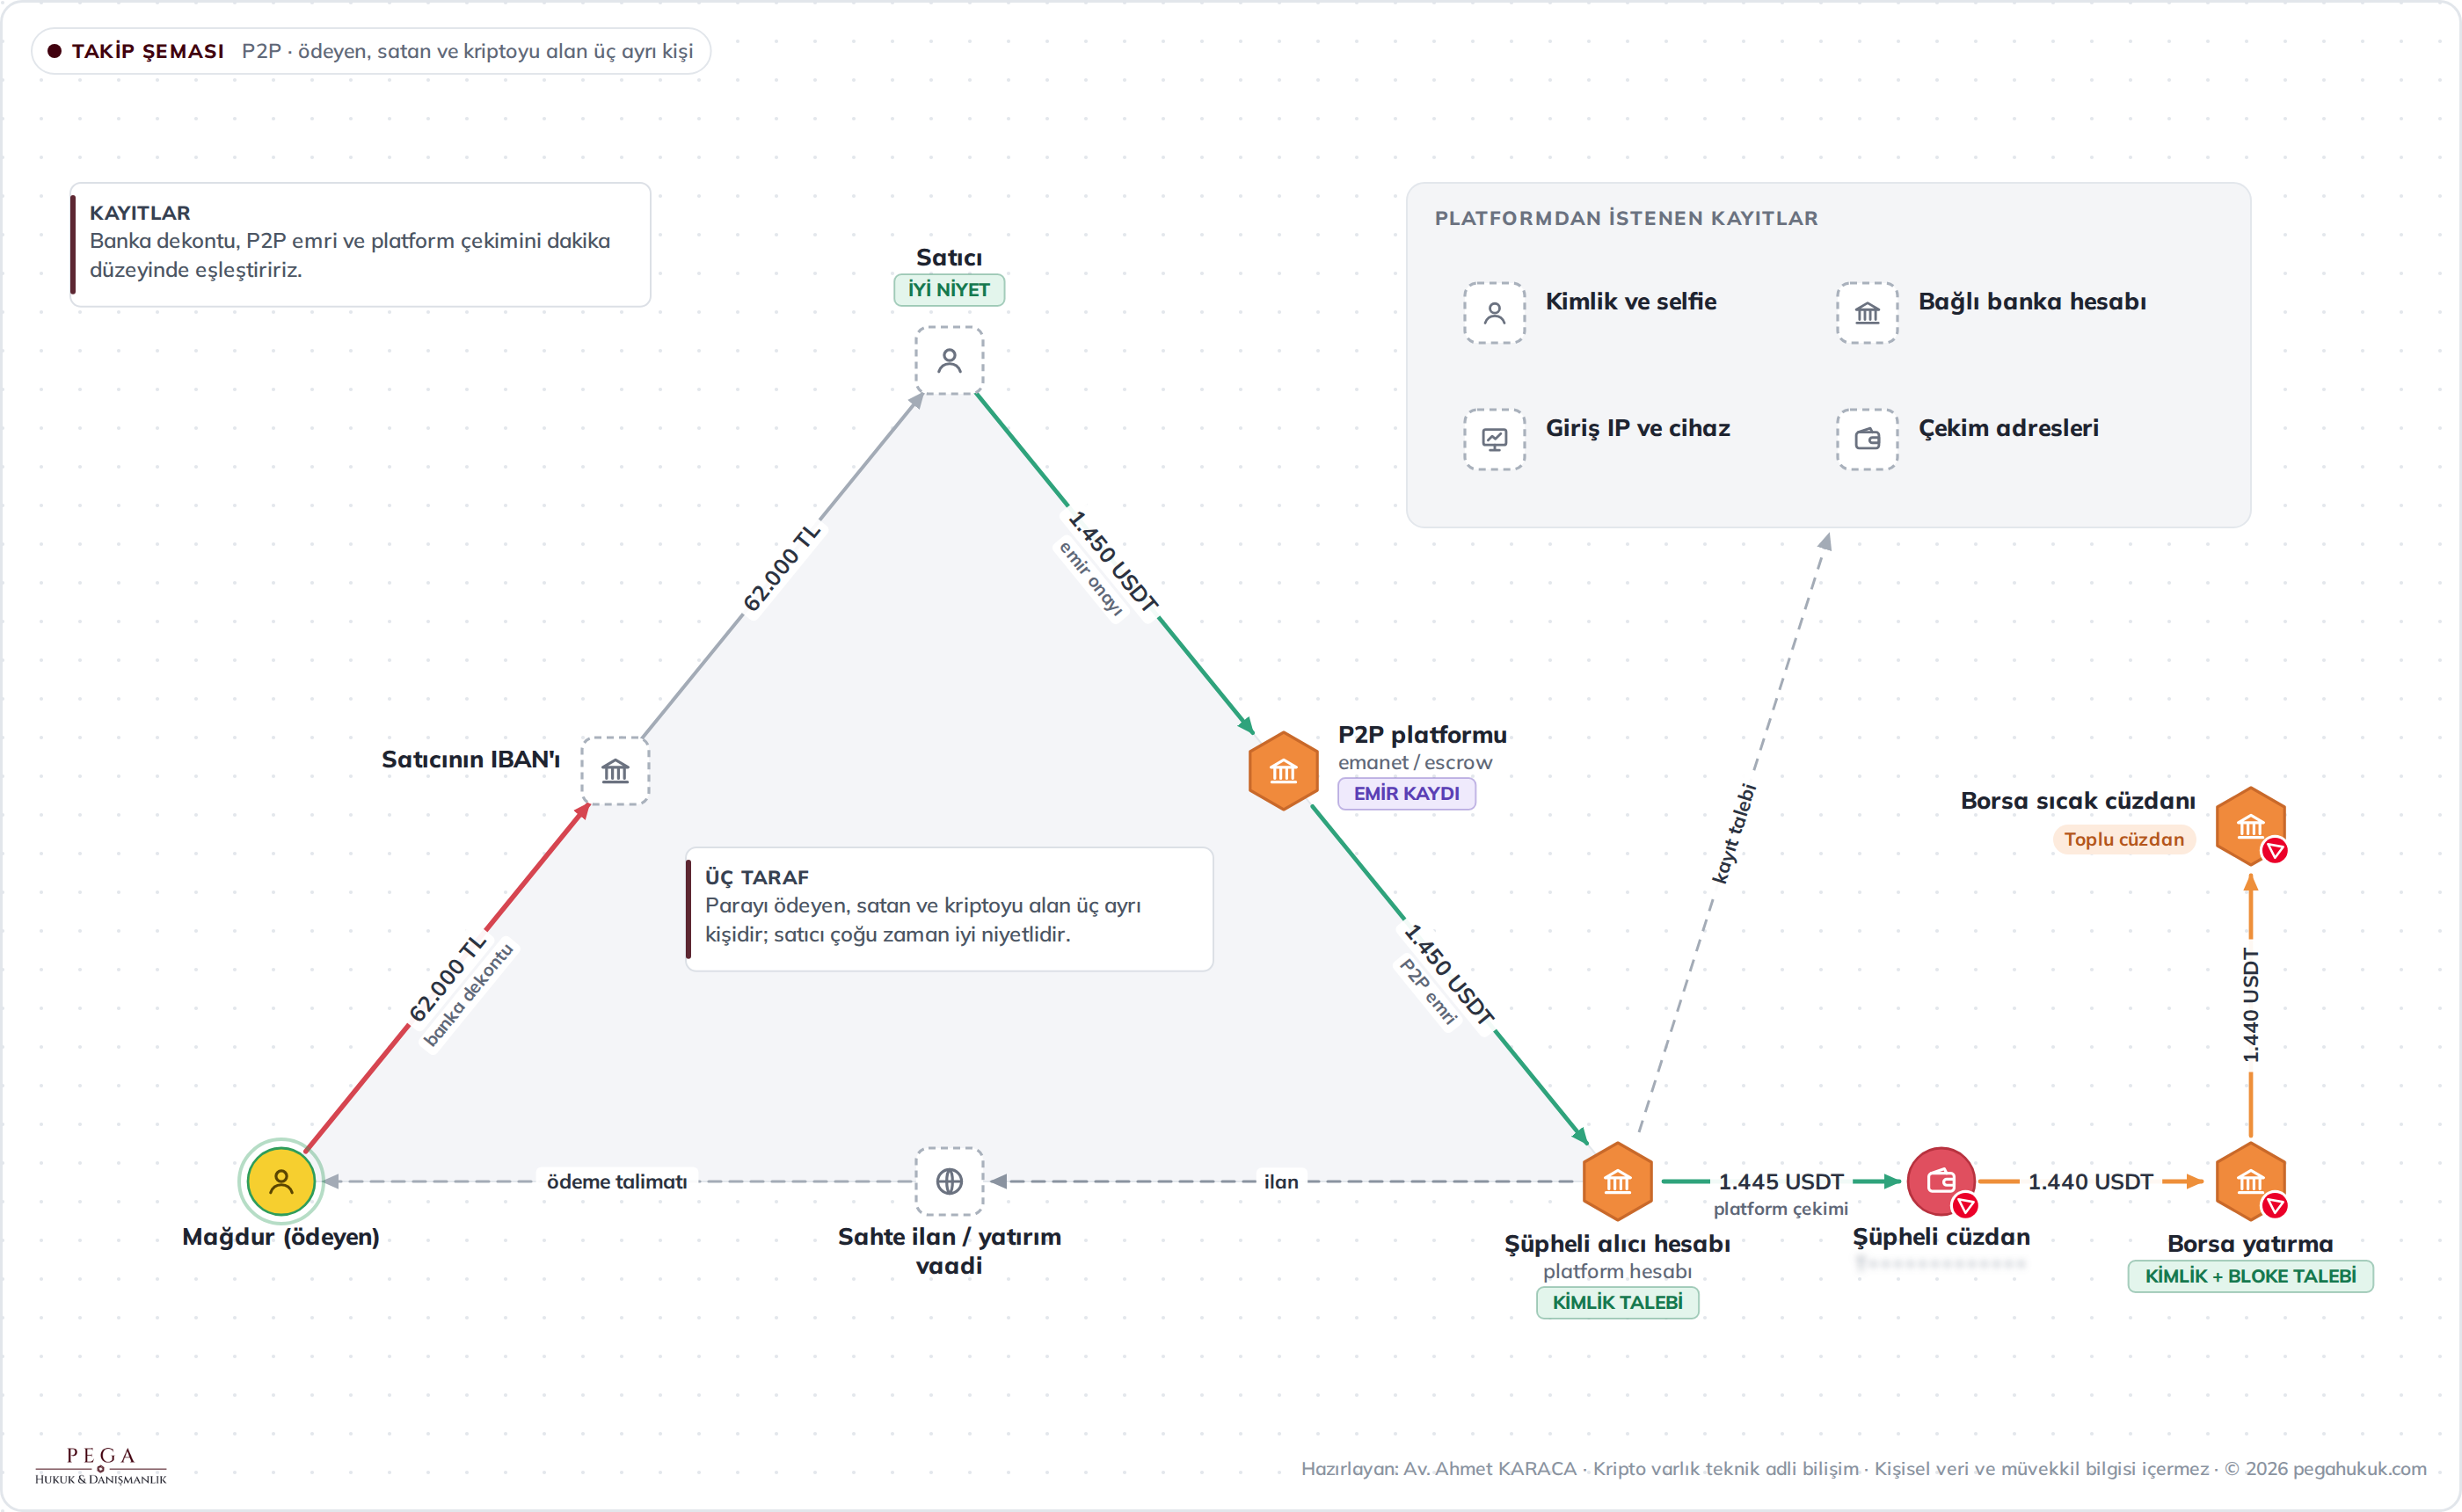
Aynı emri üç kayıt grubuyla eşleştirin
Aşağıdaki örnek bir dosya düzenidir. Saatleri olayın gerçekleştiği biçimde yazın; Türkiye saati ile platformun UTC saatini ayırın. Bilmediğiniz alana tahmin yazmak yerine “platformdan istenecek” notunu düşün.
| Olay | Birinci kayıt | Karşılaştırılacak kayıt |
|---|---|---|
| Emir açıldı | Emir numarası, taraf ID’leri, fiyat ve miktar | Emir anındaki ilan şartları ve ödeme hesabı |
| Ödeme talimatı verildi | Mesajın özgün zamanı ve tam içeriği | Emirdeki hesap ile mesajda verilen IBAN |
| Banka transferi gerçekleşti | Bankanın işlem zamanı, referansı, tutarı ve göndereni | Emir tutarı ve ödeme bildiriminin zamanı |
| Kripto teslim edildi | Platform teslim kaydı veya dış transfer TxID’si | Emir numarası, alıcı ve teslim edilen miktar |
| Sorun fark edildi | İlk fark etme zamanı ve yeni bulgu | Destek, banka ve adli başvuru zamanları/numaraları |
Bu eşleştirme, “ödeme ile kripto çıkışı birbirine yakın” demekten daha güçlüdür. Yakın saatler tek başına iki işlemin aynı emre ait olduğunu göstermeyebilir. Tutar, emir numarası, taraf bilgisi ve teslim kaydı birlikte uyuşmalıdır. Sonradan düzelttiğiniz bir saat veya miktar varsa ilk kaydı silmeden düzeltmenin nedenini belirtin.
Banka, platform ve savcılık başvurusunda hangi süre neyi ifade eder?
Platform itirazı, banka incelemesi ve ceza soruşturması ayrı süreçlerdir. Platformun cevap vermesini beklemek adli başvurunun ön şartı değildir. Suç şüphesini gösteren olgular varsa banka ve platform vaka numaralarını, emir bilgilerini ve mevcut delilleri kolluğa veya Cumhuriyet başsavcılığına sunabilirsiniz. Eksik teknik kayıtların hangi kurumda bulunduğunu belirtin; ilk başvuru için bütün fon hareketlerinin çözülmesini beklemeyin.
CMK 128/A düzenlemesinde geçen 48 saat, maddede sayılan suçlara ilişkin koşullar oluştuğunda mali kurumun uygulayabileceği hesap askısının azami süresidir. Hesap sahibinin askının kaldırılması için başsavcılığa yaptığı başvuruda savcının karar süresi 24 saattir. Bunlar her platform destek başvurusunun sonuçlanma veya mağdura ödeme yapılma süresi değildir. Askıdan sonra elkoyma uygulanmışsa sonraki başvuru da yeni kararın dayanağına göre hazırlanır. Ayrıntılar P2P banka blokesi ve CMK 128/A rehberinde bulunuyor.
Yalnızca borsa hesabınızın çekimi veya P2P özelliği kapalıysa platform kısıtı için hazırlanacak itiraz dosyasına geçin. Ödeme ve teslim sorunu çözüldükten sonra benzer olayın tekrarını önlemek için emir öncesi karşı taraf ve kayıt kontrollerini gözden geçirin. İşlemin hukuki statüsü ve diğer P2P konuları Kripto P2P Hukuku ana rehberinde birlikte ele alınıyor.
Yabancı borsa veya cüzdana giden fon için ne yapılabilir?
Blockchain sınır tanımaz; bilgi edinme ve elkoyma yetkisi ise ülkeseldir. Yabancı hizmet sağlayıcının KYC, IP veya hesap kayıtları Türkiye’deki kullanıcının destek talebiyle açıklanmayabilir. Bu nedenle iki aşama birlikte düşünülür: Kayıtların silinmeden korunması ve yetkili makam aracılığıyla hukuka uygun biçimde elde edilmesi.
Yabancı platforma gönderilecek koruma talebinde şunlar yer almalıdır:
- İşlemin ağı ve chain ID’si;
- Varlık ve token sözleşme adresi;
- Eksiksiz TxID, kaynak ve hedef adres;
- Miktar ile UTC zamanı;
- Olayın dolandırıcılık veya yetkisiz erişim olduğuna ilişkin kısa anlatım;
- Varsa Türkiye’deki başvuru veya soruşturma numarası;
- Korunması istenen KYC, işlem, oturum, cihaz ve iç transfer kayıtları.
Avrupa Konseyi Siber Suç Sözleşmesi ve 24/7 ağı, elektronik delilin hızla korunması ve sonrasında adli yardımlaşma yoluyla elde edilmesi bakımından önemli bir uluslararası çerçeve sunar. Hangi yolun kullanılacağı hizmet sağlayıcının bulunduğu ülke, sözleşmenin uygulanma durumu ve somut soruşturmaya göre belirlenir.
Kripto para gerçekten geri alınabilir mi?
Bazen evet; fakat izlenebilirlik ile geri alma aynı şey değildir. Sonucu şu koşullar belirler:
- Fon hâlen merkezi bir hizmet sağlayıcının kontrolünde mi?
- Hedef adres ve hesap doğru biçimde belirlenmiş mi?
- Varlık, sözleşme düzeyinde dondurma yetkisi bulunan bir stablecoin mi?
- Yetkili makam kararı zamanında alınmış mı?
- Hizmet sağlayıcının bulunduğu ülkede karar uygulanabilir mi?
- Varlık başka kullanıcıların fonlarıyla karışmış mı?
- Üçüncü kişilerin mülkiyet veya iyi niyet iddiası var mı?
ABD Adalet Bakanlığının açıkladığı bir vakada, dolandırıcılıkla transfer edilen varlık blockchain analiziyle takip edilmiş, USDT’ye dönüştürüldüğü belirlenmiş ve yetkili makam kararıyla dondurma ve elkoyma süreci işletilmiştir. Bu tür örnekler teknik takibin koruma tedbiriyle birleştiğinde sonuç doğurabileceğini gösterir; her dosyada aynı sonucun çıkacağını göstermez.
Fon self-custody cüzdanda ve özel anahtar faildeyse, platformun tek taraflı müdahale alanı bulunmayabilir. Fon mixer’a girmiş veya zincir değiştirmişse izleme güçleşebilir. Buna rağmen paralel adresler, borsa temasları, gas kaynağı, cihaz ve iletişim delilleri fail atfına katkı sağlayabilir.
Kurtarma dolandırıcılığına ikinci kez mağdur olmayın
İlk kayıptan sonra mağdurun adı ve iletişim bilgileri başka dolandırıcı gruplara geçebilir. Kendini hukuk bürosu, blockchain uzmanı, polis, düzenleyici kurum çalışanı veya borsa temsilcisi olarak tanıtan kişiler “fonu bulduklarını” söyleyebilir.
Şu işaretlere dikkat edin:
- Ön ödeme veya kriptoyla “kurtarma ücreti” istenmesi;
- Seed phrase, özel anahtar veya uzaktan erişim talebi;
- Yüzde yüz geri alma garantisi;
- Mahkeme ve savcılık adına konuşulduğu iddiası;
- Bir borsanın KYC verisine gizlice erişildiğinin söylenmesi;
- Fonun serbest kalması için vergi veya gas ödenmesi gerektiği iddiası;
- Yalnızca renkli bir graph ve hazır kurum mektupları sunulması;
- Hemen ödeme yapılmazsa varlığın sonsuza kadar kaybolacağı baskısı.
FBI, sahte kurtarma hizmetlerinin ön ücret aldıktan sonra ortadan kaybolabildiğini veya eksik/yanlış izleme raporlarıyla yeni ücretler talep ettiğini açıkça belirtmektedir. Özel bir şirket, tek başına elkoyma kararı veremez. Teknik raporun değeri; ham veriye, açıklanmış yönteme, doğrulanabilir atıfa ve doğru hukuki sürece bağlanmasına dayanır.
Mağduriyet dosyasında örnek çalışma akışı
Bir yatırım dolandırıcılığı düşünelim: Mağdur önce banka hesabından yerli bir kripto platformuna para aktarmış, USDT almış ve kendisine verilen Tron adresine göndermiştir. Dolandırıcı, sahte panelde kâr gösterip ikinci ödeme istemiştir. İlk transfer daha sonra iki adrese bölünmüş; kollardan biri yabancı borsaya, diğeri cross-chain hizmete gitmiştir.
Bu dosyada çalışma şu sırayla ilerler:
- Sahte paneldeki bakiye ile gerçek blockchain hareketi ayrılır.
- Mağdurun borsa çekim kaydı, TxID ve banka ödemesi eşleştirilir.
- Dolandırıcının talimat mesajı ilgili transfer satırına bağlanır.
- USDT’nin sözleşme adresi ve doğru ağ doğrulanır.
- İlk hedef adresin bütün çıkışları çıkarılır; ortak mağdur kümeleri araştırılır.
- Yabancı borsa yatırma işlemi için KYC ve iç transfer kayıtlarının korunması hedeflenir.
- Cross-chain hareket kaynak ve hedef işlem bilgileriyle eşleştirilir.
- Savcılığa platform, banka, alan adı ve telefon kayıtları için ayrı, ölçülebilir talepler sunulur.
- Güncel bakiyeye göre askıya alma veya elkoyma imkânı değerlendirilir.
Bu yapı sayesinde soruşturma yalnızca mağdurun ilk gönderdiği adreste kalmaz. Aynı zamanda analitik iddia ile hukuki talep arasında bağ kurulur: Hangi kurumdan, hangi kullanıcı hesabı için, hangi tarih aralığında, hangi kayıtların isteneceği açıkça gösterilir.
Teknik uzman raporu ne işe yarar?
Teknik raporun görevi suça veya kusura hükmetmek değildir. İşlemlerin gerçekten hangi ağda gerçekleştiğini, fonun hangi hizmetlere ulaştığını, hangi atfın doğrudan kayıt hangi atfın analitik çıkarım olduğunu ve hangi ek verinin gerektiğini açıklamaktır.
Sağlam raporda şunlar bulunur:
- İncelemenin görevi ve cevaplanacak sorular;
- Ham veri kaynakları ve hash değerleri;
- Kullanılan araç, sorgu ve sürümler;
- Doğrulanmış TxID, ağ, adres ve token listesi;
- Fon akışının giriş-çıkış mutabakatı;
- Hizmet ve adres etiketlerinin kaynağı;
- Adres-hesap-kişi atfının güven seviyesi;
- Alternatif açıklamalar ve incelemenin sınırları;
- Yetkili makamdan istenmesi gereken kayıtlar;
- Başka bir uzmanın analizi tekrar edebilmesini sağlayan ekler.
Yalnızca explorer görüntülerinden oluşan, adresi doğrudan kişiye eşitleyen veya risk puanını suçluluk sonucu gibi sunan raporlar ihtiyatla incelenmelidir. Kripto varlık dosyasının nasıl bütüncül kurulduğu karmaşık kripto para davalarını çözme metodolojimizde ayrıca açıklanmıştır.
Mağdurun kendi başına kullanabileceği araçlar
İlk kayıt için pahalı yazılımlar şart değildir. Doğru amaçla kullanılan basit araçlar değerlidir:
- İlgili ağın güvenilir blockchain explorer’ı ile TxID ve adres doğrulaması;
- Platformun işlem geçmişi dışa aktarma özelliği;
- Mesajlaşma uygulamasının sohbet ve ek dışa aktarımı;
- E-posta istemcisinin özgün mesaj/ham başlık kaydı;
- Salt okunur PDF çıktısı ve özgün dosyanın ayrı saklanması;
- SHA-256 gibi güncel bir algoritmayla dosya hash’i alma aracı;
- Parola yöneticisi ve güçlü çok faktörlü kimlik doğrulama;
- Olayları UTC ile birlikte sıralamak için basit bir tablo.
Bununla birlikte bilinmeyen web sitesine cüzdan bağlamak, “fon tarama” bahanesiyle seed girmek, şüpheli dosyayı kişisel bilgisayarda çalıştırmak veya kayıp varlığı geri alacağı söylenen akıllı sözleşmeyle etkileşmek yeni risktir. İzleme salt okunur yapılmalı; cüzdan imzası isteyen bir işlem kurtarma analizi sayılmamalıdır.
Hangi davranışlar dosyayı zayıflatır?
- Dolandırıcıya tekrar para göndermek;
- Mesajları veya şüpheli uygulamayı delil almadan silmek;
- Telefonu fabrika ayarlarına döndürmek;
- TxID yerine yalnızca kısaltılmış adres görüntüsü sunmak;
- Yanlış ağ veya token sözleşmesi üzerinden izleme yapmak;
- Her ekran görüntüsünü bağlamsız biçimde tek klasöre atmak;
- Dolandırıcıyı önceden uyarmak ve hesaplarını kapatmasına yol açmak;
- Seed phrase veya özel anahtarı sözde uzmana vermek;
- Soruşturma numarası ve kurum cevaplarını kaybetmek;
- Bir analiz aracının etiketini kesin kişi kimliği sanmak;
- Bankaya, platforma veya savcılığa çelişkili zaman ve tutarlar bildirmek;
- Kurtarma garantisi veren kişilere kontrolsüz vekâlet ya da ödeme yapmak.
İlk hafta sonunda elinizde ne olmalı?
Dosyanın sağlıklı ilerlediğini şu çıktılardan anlayabilirsiniz:
- Olayın bir sayfalık kronolojisi;
- Her banka ve kripto hareketini eşleyen işlem tablosu;
- Özgün mesaj, e-posta, görsel ve platform dışa aktarımları;
- Delil dosyalarının kaynak ve hash listesi;
- Banka ve platform başvuru numaraları;
- Savcılık veya kolluk başvuru bilgisi;
- Fonun güncel rota ve bakiye özeti;
- Hangi hizmet sağlayıcıdan hangi kaydın beklendiğine ilişkin liste;
- Acil tedbir hedefleri;
- Ceza, hukuk ve tazminat yollarının ilk değerlendirmesi.
Bu aşamada bütün fail isimlerinin bulunmuş olması gerekmez. Asıl başarı, dağınık verinin doğrulanabilir dosyaya dönüşmesi ve silinebilecek kayıtlar için geç kalınmamasıdır.
Tek sayfalık acil kontrol listesi
- Yeni para, “vergi”, “komisyon” veya kurtarma ücreti göndermedim.
- Dolandırıcının profilini, tam URL’yi ve iletişim geçmişini kaydettim.
- Temiz cihazdan e-posta ve kripto hesaplarımı güvene aldım.
- Açık oturumları kapattım; şüpheli API anahtarlarını iptal ettim.
- Seed sızıntısı varsa kalan varlığı temiz seed ile yeni cüzdana taşıdım.
- Telefonu veya bilgisayarı sıfırlamadım; özgün veriyi korudum.
- Her işlem için ağ, token, miktar, TxID, adres ve UTC zamanını çıkardım.
- Banka ve platformdan olay numarası aldım; kayıt koruma talebi ilettim.
- İşlem tablosu ve ekleriyle kolluk veya savcılığa başvurdum.
- Platform listesi ile faaliyet iznini birbirine karıştırmadım.
- Fonun borsa, bridge, DEX, mixer veya stablecoin temaslarını incelettim.
- Varlığın izlenmesi ile hukuken geri alınmasını aynı şey saymadım.
Başvurudan sonra dosya nasıl takip edilir?
Kripto para mağduriyetinde paniğin en ağır sonucu yalnızca ikinci bir ödeme değildir; geri getirilemeyecek delilin kaybolmasıdır. TxID blockchain’de kalabilir, fakat hesabı kullanan cihaz, IP, e-posta yönlendirmesi, SIM değişikliği ve platform içi transfer kaydı sonsuza kadar tutulmaz.
Bu nedenle ilk müdahale üç fiilde özetlenebilir: durdurun, koruyun, bildirin. Yeni kaybı durdurun. Cihaz, hesap, mesaj ve işlem verisini bütünlüğünü bozmayacak biçimde koruyun. Banka, kripto varlık hizmet sağlayıcısı ve adli makama aynı doğrulanmış teknik bilgilerle bildirim yapın.
Sonraki aşamada fon takibi, hesap atfı, kişi bağlantısı ve hukuki sorumluluk ayrı katmanlarda kurulmalıdır. Bir cüzdan adresi, bir borsa etiketi veya tek bir IP kaydı bütün davayı çözmez. Fakat doğru zamanda alınmış ve birbirini doğrulayan kayıtlar, görünüşte geri döndürülemez bir işlemi araştırılabilir ve karar verilebilir bir dosyaya dönüştürebilir.
Resmî başvuru ve inceleme kaynakları
- Emniyet Genel Müdürlüğü – Siber suç mağduriyetinde başvuru bilgileri
- Emniyet Genel Müdürlüğü – Sosyal medya dolandırıcılığı
- SPK – Kripto Varlık Hizmet Sağlayıcılar, Faaliyette Bulunanlar Listesi
- SPK – Dolandırıcılık Suçlarına İlişkin Duyuru
- MASAK – 5549 sayılı Kanun ve işlemlerin ertelenmesi
- TBMM – 7571 sayılı Kanun ve CMK m.128/A
- 5237 sayılı Türk Ceza Kanunu
- 5271 sayılı Ceza Muhakemesi Kanunu
- NIST IR 8387 – Digital Evidence Preservation
- FBI – Cryptocurrency Investment Fraud: Victim Guidance
- FBI IC3 – Cryptocurrency Incident Information
- FBI – Cryptocurrency Recovery Fraud Warning
- U.S. Federal Trade Commission – What To Do if You Were Scammed
- U.S. Department of Justice – Blockchain takibi ve stablecoin tedbiri örneği
- Council of Europe – Convention on Cybercrime
- Council of Europe – Cybercrime Convention 24/7 Network
İlgili çalışma alanı: Kripto Yatırım Dolandırıcılığı — Sahte yatırım platformu, sahte token veya yatırım tuzağı yoluyla kripto varlığını kaybeden bireyler.




