
Bir kripto para dosyasında önümüze çoğu zaman aynı tür belgeler gelir: birkaç banka dekontu, bir borsa ekranı, uzun bir cüzdan adresi ve onlarca mesaj. Müvekkil paranın nereye gittiğini öğrenmek ister. Savcılığın ise daha somut sorulara cevap bulması gerekir: Hangi işlem suçla bağlantılıdır, hangi kayıt hangi kurumdan istenmelidir, varlık hâlâ müdahale edilebilir bir yerde midir ve eldeki bulgu belirli bir kişi hakkında ne söylemektedir?
Kripto adli bilişim teknik uzman raporu, bu sorulara blockchain kayıtları ile hukuka uygun elde edilen cihaz, platform, banka ve iletişim verilerini birlikte değerlendirerek cevap veren gerekçeli bir incelemedir. Raporda transferlerin teknik yapısı, fonların izlediği yol, adres bağlantıları, kullanılan yöntemler, belirsizlikler ve ek araştırma ihtiyaçları gösterilir. Bir işlem haritasının adli anlam kazanması, üzerindeki her bağlantının dayanağının açıklanmasına bağlıdır.
PEGA Hukuk bünyesindeki teknik ve hukuki incelemeyi bu ilişki üzerinden kuruyoruz. Bir işlemin blok zincirinde görünmesi, onu yapan kişinin kimliğini veya suç kastını kendiliğinden ortaya çıkarmaz. Buna karşılık doğru tanımlanmış bir yatırma işlemi, zamanında istenecek platform kayıtlarıyla birlikte, aylarca genel ifadeler arasında kalan bir dosyayı somut araştırma taleplerine dönüştürebilir. Burada anlatılan çalışma yöntemi; dolandırıcılık mağdurunun fon takibinde olduğu kadar, P2P işlemi nedeniyle hesabına bloke konulan kişinin savunmasında, borsa uyuşmazlığında ve şirket içi kripto varlık incelemesinde de önem taşır.
Kripto adli bilişim raporu, uzman mütalaası ve bilirkişi raporu arasındaki fark
“Kripto para teknik raporu” başlığı tek başına belgenin yargılamadaki statüsünü belirlemez. Kimin görevlendirmesiyle, hangi sıfatla, hangi sorular için ve hangi usulle hazırlandığına bakılır. Tarafın sunduğu inceleme ile yargı makamının görevlendirdiği bilirkişinin raporu aynı şey değildir. Bir belgeye “bilirkişi raporu” yazılması, hazırlayan kişiye o dosyada resmî bilirkişi sıfatı kazandırmaz.
Ceza yargılamasında CMK m.67/6, yargılama konusu olay, bilirkişi raporunun hazırlanması veya mevcut bilirkişi raporu hakkında uzmanından bilimsel mütalaa alınmasına imkân verir. Bilirkişinin görevlendirilmesi ise CMK m.63 ve devamındaki ayrı usule tabidir. Bilimsel mütalaa hazırlayan uzmanın duruşmada dinlenmesi CMK m.68/3 çerçevesinde gündeme gelebilir. Hukuk yargılamasında tarafın uzman görüşü sunmasının dayanağı HMK m.293’tür; mahkemenin uzmanı dinlemesi ve sorular yöneltmesi mümkündür. Bu ayrımlar Ceza Muhakemesi Kanunu ve Hukuk Muhakemeleri Kanunu üzerinden değerlendirilmelidir.
Avukat tarafından hazırlanmış teknik açıklamalar da dilekçeye ve dosyaya katkı sağlayabilir. Bununla birlikte bir belgenin bilimsel uzman görüşü olarak ileri sürüldüğü durumlarda, hazırlayanın ilgili teknik yetkinliği, incelemeye katkısı ve dosyadaki sıfatı açık olmalıdır. Vekilin hukuki iddialarıyla teknik bulgular aynı paragrafta birbirine karıştırılırsa, okuyucu hangi sonucun veriden çıktığını, hangisinin hukuki yorum olduğunu ayıramaz. Raporu düzenlerken teknik tespitleri ayrı, bu tespitlere dayanan usul taleplerini ayrı ve belirgin tutuyoruz.
Raporda “hesabın kontrolüne ilişkin şu kayıtlar birbiriyle uyumludur” denilebilir. “Bu kişi nitelikli dolandırıcılık suçunu kesin işlemiştir” cümlesi ise teknik analizin kapsamını aşar. Suçun unsurlarını, kastı, hukuka uygunluğu ve delillerin bütününü değerlendirmek yargı makamının işidir. İncelemenin değeri, kararın yerine geçmesinden değil, karar için gerekli teknik zemini görünür kılmasından gelir.
Dosyayı açarken önce hangi soruları belirliyoruz?
İncelemeye bütün adresleri bir programa yükleyerek başlamak, gereksiz veri üretir. Önce olayın sınırını belirleriz. Mağdurun kendi borsasından kendi cüzdanına çekimi ile dolandırıcının yönlendirdiği adrese yaptığı transfer ayrılır. İade edilmiş tutarlar, başarısız işlemler ve yalnızca sahte panelde görünen bakiyeler başlangıçta işaretlenir. Böylece toplam zarar ile zincir üzerinde dolaşan toplam tutarın birbirine karışması önlenir.
Sahte yatırım olayında başlangıç sorusu, gerçek ödeme ile aldatıcı vaat arasındaki bağlantıdır. Cüzdan boşaltılmasında özel anahtarın ele geçirilmesi, token harcama izni veya başka bir imza mekanizması incelenir. P2P dosyasında banka ödemesinin kimin hesabından geldiği, kriptonun kime teslim edildiği ve platformdaki muhatabın kim olduğu araştırılır. Şirket incelemesinde ise yetki matrisi, çoklu imza kuralları, API erişimleri ve muhasebe kayıtları devreye girer.
İlk görüşmede olayın anlaşılması kadar devam eden riskin belirlenmesi de önemlidir. Varlıklar hâlâ taşınıyorsa tam raporun bitmesini beklemek uygun olmayabilir. Doğrulanmış başlangıç transferlerini ve müdahale edilebilir hesapları gösteren bir ön tespit hazırlanabilir; ayrıntılı rapor yeni kayıtlarla tamamlanır. Ön tespitin kapsamı sınırlı olduğu açıkça yazılır. Aciliyet, henüz doğrulanmamış bir adresi kesin fail adresi olarak sunmayı haklı kılmaz.
Dijital delili toplarken koruduğumuz şey yalnız dosya değildir
Bir ekran görüntüsünü saklamak ile o görüntünün ne zaman, nereden ve hangi koşullarda elde edildiğini göstermek farklı işlerdir. İncelemede her veri kaynağına bir delil numarası veririz. Kaydı sağlayan kişi veya kurum, teslim zamanı, dosyanın orijinal adı, elde edilme yöntemi, kapsamı ve sonradan yapılan işlemler kaydedilir. Bir mesaj dışa aktarımının ekleri eksikse veya banka dekontu yalnızca yeniden çekilmiş bir fotoğrafsa, bu durum baştan görünür olmalıdır.
Hash değeri neyi gösterir, neyi göstermez?
SHA-256 gibi bir özet algoritması, saklanan dosyanın daha sonra değişip değişmediğini kontrol etmek için kullanılır. Aynı dosyanın yeniden hesaplanan özeti beklenen değerle uyuşmuyorsa bütünlük sorusu doğar. Ancak hash, dosyanın oluşturulduğu anda doğru bilgi içerdiğini, ekranın gerçek bir borsaya ait olduğunu veya belgenin hukuka uygun elde edildiğini kanıtlamaz. Sahte bir ekran görüntüsünün de geçerli bir hash değeri vardır.
Bu nedenle dosya özeti, muhafaza kayıtlarıyla birlikte anlam taşır. İnceleme kopyası üzerinde çalışılır; teslim alınan veri korunur. Bir dosya biçimi dönüştürüldüğünde orijinal ve türetilmiş dosya arasındaki ilişki kayıt altına alınır. NIST’in dijital delil muhafazası rehberi, dijital nesnenin saklanmasını ve bütünlüğünün korunmasını ayrı sorumluluklar olarak ele alan temel kaynaklardan biridir.
Blockchain verisi yeniden görülebilir; bağlam her zaman kalmaz
Halka açık bir zincirdeki işlem uzun süre sonra da incelenebilir. Buna karşılık blok gezgininin adres etiketi değişebilir, borsanın erişim kaydı saklama süresini doldurabilir, sahte internet sitesi kapanabilir veya mesaj silinebilir. Bu nedenle yalnızca bir internet bağlantısı kaydetmekle yetinmeyiz. İncelenen blok yüksekliği, işlem verisi, işlem makbuzu, ilgili olay kayıtları, sorgu zamanı ve kullanılan veri sağlayıcısı belirtilir. Gerektiğinde ham yanıtlar, dışa aktarımlar ve ekran kayıtları birlikte saklanır.
İki internet sitesinin aynı sonucu göstermesi bağımsız doğrulama anlamına gelmeyebilir; ikisi de aynı veri sağlayıcısından besleniyor olabilir. Özellikle ihtilaflı işlemlerde, mümkün olduğunda farklı veri kaynakları veya ağ düğümü üzerinden kontrol yapılır. Eksik sayfalama, sorgu sınırı ve arşiv verisine erişim sorunu raporda açıklanır. Bir sorgunun boş sonuç vermesi, araştırılan işlemin hiç yapılmadığını tek başına göstermez.
Saat dilimi ve olay sırası neden önemlidir?
Blockchain blok zamanı, borsanın hesaba işleme zamanı ve bankanın dekont zamanı farklı olayları gösterebilir. Kayıtları ortak bir zaman çizelgesine taşırken orijinal saat dilimini korur, kullanılan dönüşümü açıklarız. Bir e-postanın 12.04 UTC’de gönderilmesi ile Türkiye saatine göre 15.04’teki işlem aynı zaman aralığına denk gelebilir. Saat dilimini atlayan inceleme, gerçekte transferden önce verilen talimatı transferden sonra verilmiş gibi gösterebilir.
Blok zamanı da insanın işlemi imzaladığı kesin saniye olarak kabul edilmez. İşlemin ağa iletilmesi, beklemesi, bloka alınması ve hizmet sağlayıcının kullanıcı bakiyesine yansıtması farklı aşamalardır. Önemli olan zaman kayıtlarını düzeltirken hangi varsayımın kullanıldığının izlenebilir olmasıdır.
Kripto para transferini doğru okumak: ağ, işlem ve varlık kimliği
“20.000 USDT gönderdim” ifadesi inceleme için yeterli değildir. USDT’nin hangi ağda, hangi sözleşme üzerinden ve hangi işlemle hareket ettiği belirlenmelidir. Aynı sembolü kullanan sahte tokenlar vardır. Bir cüzdanın ekranında USDT yazması, o bakiyenin gerçek ihraççıya ait token olduğunu veya ekonomik değer taşıdığını göstermez. Test ağındaki bir işlem de gerçek ağdaki ödeme gibi değerlendirilemez.
İşlem kimliği, cüzdan adresi ve borsa çekim numarası farklı tanımlayıcılardır. TxID her ağda aynı algoritmayla ve aynı karakter uzunluğunda üretilmez. Ethereum işlem hash’i ile Bitcoin işlem kimliği aynı teknik kurala indirgenemez; Solana’da işlem tanımlamada kullanılan imza gösterimi de farklıdır. Adresler için bütün blockchain’leri kapsayan sabit bir karakter sayısı yoktur. Kayıt tablosunda bu alanları birbirinden ayırmak küçük görünen fakat yanlış ağ üzerinde günlerce araştırma yapılmasını önleyen bir adımdır.
| Alan | Kaydedilen bilgi | Önlediği hata |
|---|---|---|
| Ağ ve ortam | Ağ adı, mümkünse ağ kimliği; ana ağ veya test ağı | Aynı adres biçiminin farklı ağlarla karıştırılması |
| İşlem referansı | TxID veya ağın işlem tanımlayıcısı; blok/slot; gerekli alt kayıt | Platform sipariş numarasının zincir işlemi sanılması |
| Varlık | Yerel coin veya token; sözleşme/mint adresi; ondalık hassasiyet | Sahte token ve yanlış miktar hesabı |
| Transferin tarafları | Gerçek giriş-çıkış, token sahibi, alıcı ve aracı sözleşme rolleri | Router ya da ücret ödeyen kişinin nihai alıcı sayılması |
| Durum ve zaman | Başarı durumu, onay/finality bilgisi, saat dilimi, sorgu anı | Başarısız veya henüz kesinleşmemiş işlemin tamamlanmış sayılması |
| Delil bağlantısı | Ham veri eki, kaynak, elde edilme zamanı ve doğrulama notu | Grafikteki bir okun dayanağının bulunamaması |
Bir işlemde birden fazla token hareketi bulunabildiği için yalnız TxID listesi bazen yeterli olmaz. Ethereum benzeri ağlarda işlem kimliğiyle birlikte olay kaydının sıra numarası, Bitcoin’de ilgili çıkış indeksi, Solana’da talimat bağlamı gerekebilir. Rapordaki tutarların hangi alt kayda karşılık geldiği gösterilmelidir. Bu ayrıntı, aynı işlemin farklı ekranlarda görünen parçalarının yanlışlıkla ayrı kayıplar gibi toplanmasını da önler.
Bitcoin takibinde UTXO, para üstü ve adres kümeleme
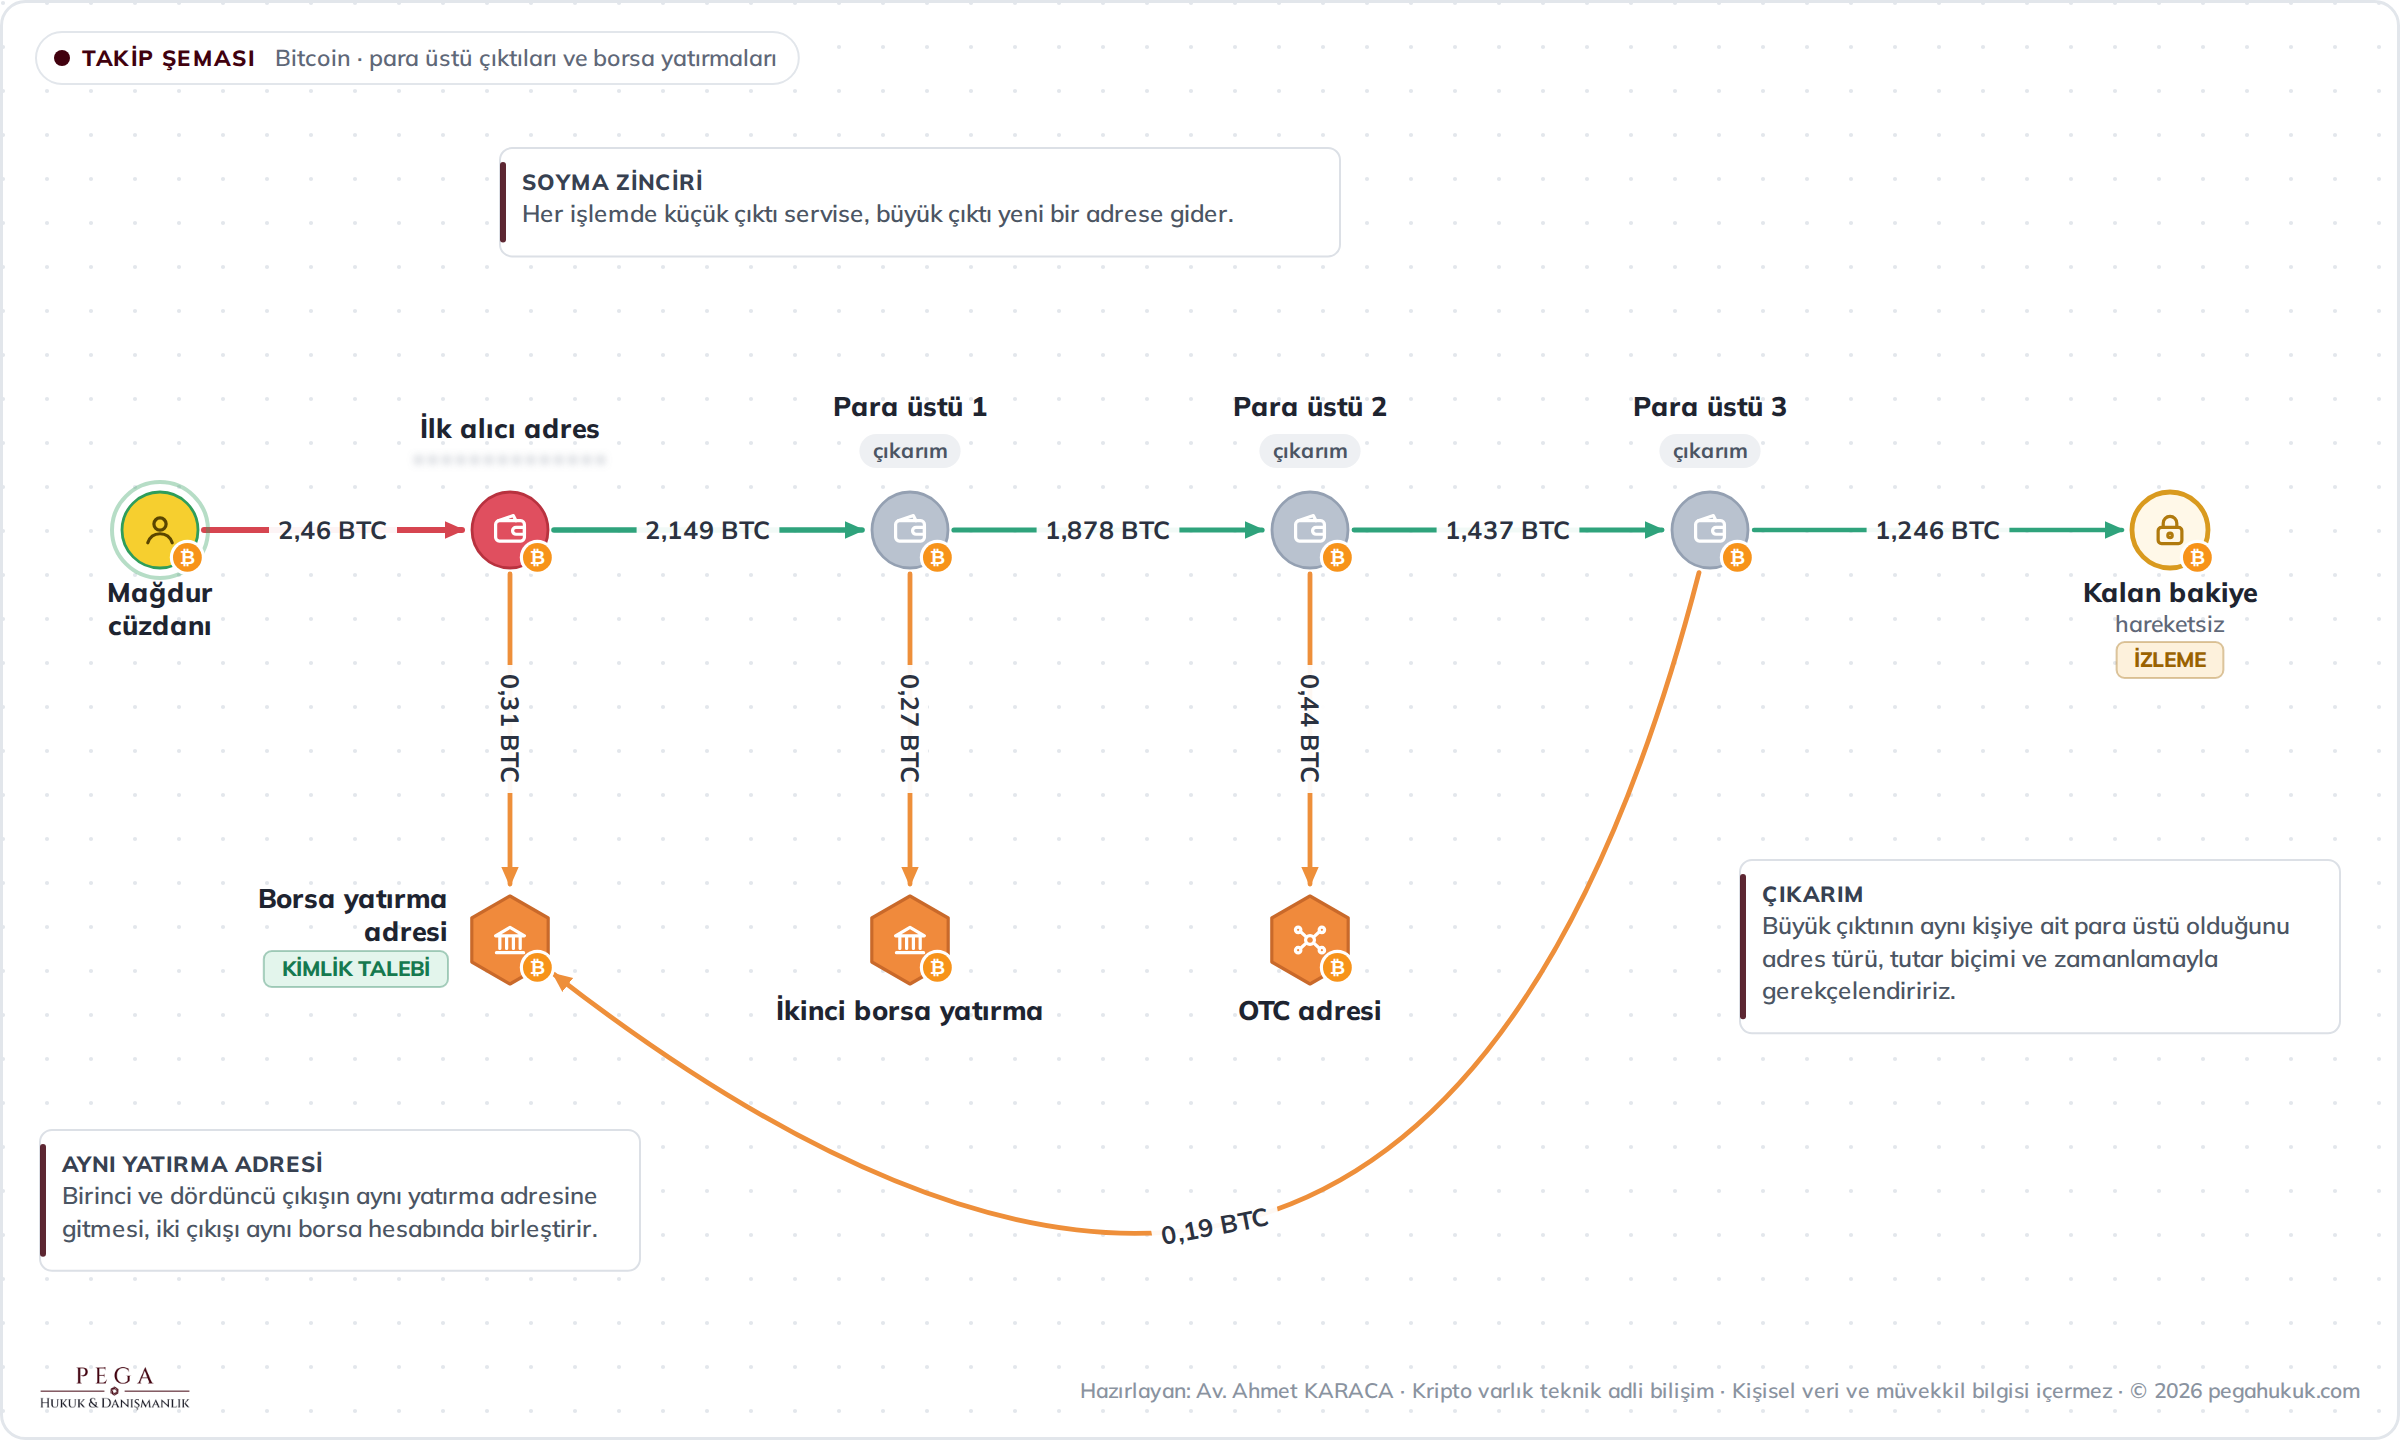
Bitcoin’de takip, banka hesabı benzeri tek bir bakiye sütunu üzerinden ilerlemez. İşlemler önceki harcanmamış çıktıları, yani UTXO’ları tüketir ve yeni çıktılar oluşturur. Bir çıktının kimliği, önceki işlem kimliği ile o işlemdeki çıkış sırasının birlikte belirtilmesiyle açıklanır. Fon takibinde “şu adresten çıktı” demenin yanında hangi çıktının harcandığını görmek gerekir.
Bir işlem düşünelim: 1 BTC’lik girdi, 0,25 BTC’lik ödeme ve 0,7499 BTC’lik ikinci çıktı oluşturuyor; fark olan 0,0001 BTC işlem ücretidir. İkinci çıktının para üstü olması mümkündür. Ancak yalnızca daha büyük olduğu için kesin olarak gönderene ait olduğu söylenemez. Çıktının sonradan nasıl harcandığı, adres yapısı ve diğer kayıtlar bu değerlendirmeyi destekleyebilir. Örnekte mağdurun kaybı 0,25 BTC ise toplam girdi olan 1 BTC’yi zarar hanesine yazmak hatalıdır.
Zarar tablosu hazırlanırken her çıktının ödeme, para üstü veya henüz açıklanamayan tutar olarak ayrı gösterilmesi gerekir. Bitcoin para üstü çıktısı ve zarar hesabı incelemesinde, toplam girdiden mağdur kaybına geçerken hangi kayıtların gerektiğini ve borsa toplu çekimlerinin hesabı nasıl değiştirdiğini örnek üzerinden açıklıyoruz.
Aynı işlemdeki girdiler aynı kişiye mi aittir?
Ortak girdi sahipliği sezgiseli, bir işlemde birlikte harcanan girdilerin ortak kontrol altında olabileceği varsayımına dayanır. Soruşturma için yararlı bir başlangıç olabilir. CoinJoin gibi birlikte oluşturulan işlemler bu varsayımın otomatik uygulanamayacağı önemli örneklerdir. Bir servis altyapısı da çok sayıda müşterinin ekonomik işlemini aynı operasyon içinde toplayabilir. Analist, cüzdan yazılımının davranışı ile gerçek kişilerin ilişkisini ayrı değerlendirmelidir.
Bu nedenle adres kümeleme sonucunu tek katmanlı bir gerçek gibi sunmayız. Doğrudan zincir bağlantısı, araç tarafından önerilen küme ve hizmet sağlayıcı kayıtlarıyla doğrulanmış ilişki ayrı işaretlenir. Bir kümeden tek bir yanlış adresin çıkarılması bile grafiğin başka bölümlerini etkileyebilir. Özellikle kişi ilişkilendirmesi yapılacaksa, yanlış bağlantının etkisi bütün küme üzerinde yeniden değerlendirilir.
Peeling chain bir suç göstergesi midir?
Büyük bir değerin ardışık işlemlerde daha küçük ödemelere ayrılması “peeling chain”, Türkçede soyma zinciri olarak anılır. Örüntü, incelemenin yönünü belirleyebilir; fakat olağan ödeme ve cüzdan yönetimi işlemlerinde de benzer şekiller oluşabilir. Raporda önce görülen davranış tarif edilir: kaç işlem, hangi zaman aralığı, hangi çıkışlar, hangi ücretler? Gizleme amacı veya örgütsel bağlantı ancak başka bulgularla birlikte tartışılır. Grafiğin görünüşünden doğrudan kast çıkarılmaz.
Ethereum, TRON ve Solana’da aynı ok farklı anlamlara gelebilir
Ethereum ve EVM uyumlu ağlarda işlemin üst seviyedeki alıcı adresi bir token sözleşmesi, router veya başka bir uygulama olabilir. Bu adresi “paranın gittiği kişi” diye yazmak çoğu olayda yanlış olur. İşlem verisi, makbuz, olay kayıtları ve gerektiğinde yürütme izleri birlikte incelenerek ekonomik hareket yeniden kurulur. Blok gezginlerinde “internal transaction” olarak gösterilen kayıtlar çoğunlukla sözleşme yürütmesindeki çağrı veya değer aktarımını temsil eder; ayrıca imzalanmış bağımsız kullanıcı işlemleri olarak toplanmamalıdır.
Approve, permit ve transferFrom ayrımı
ERC-20 standardındaki approve, belirli bir harcayıcıya token üzerinde harcama yetkisi tanır. Tek başına her zaman varlık çıkışı yaratmaz. Daha sonra transferFrom ile yetki kullanılabilir. ERC-2612 gibi mekanizmalarda ise imzalı bir izin mesajı bu sürecin parçası olabilir. Dolayısıyla cüzdanı boşaltılan kişinin “o saatte transfer yapmadım” demesi ile zincirde bir transfer bulunması zorunlu olarak çelişmez. Daha önce verilen yetkinin kim tarafından ve hangi işlemde kullanıldığı araştırılmalıdır.
Token hareketini gösteren bir Transfer kaydı incelenirken kaydı üreten sözleşmenin kimliği doğrulanır. Sahte sözleşme, tanınmış bir tokenın adını ve sembolünü kullanabilir. Ondalık basamak sayısı da kritik önemdedir: ham değer ile ekranda gösterilen miktar farklıdır. Örneğin altı ondalık basamaklı bir tokendaki 25.000.000.000 ham birim, 25.000 token anlamına gelir. Yanlış hassasiyet seçimi raporun zarar hesabını bütünüyle bozabilir.
TRON üzerinde TRX ile TRC-20 token hareketleri, işlem sonucu ve sözleşme olayları kendi veri yapısı içinde ele alınır. Aynı adresin farklı teknik gösterimleri dönüştürülüyorsa dönüşüm belgelenir. Solana’da ise token hesabı, onu kontrol eden yetki, mint adresi, program çağrıları ve iç talimatlar önemlidir. İşlem ücretini ödeyen hesap, tokenın ekonomik sahibiyle aynı olmak zorunda değildir. Her ağın kendine özgü rol dağılımını görmeden yapılan ortak bir “gönderen-alıcı” tablosu önemli ayrıntıları kaybeder.
Onay sayısı konusunda da ağlar birbirine benzetilmemelidir. Bitcoin’deki onay derinliği ile başka bir ağdaki kesinleşme modeli aynı değildir. Bütün varlıklar için “altı onaydan sonra geri alınamaz” biçiminde ortak bir kural kullanılamaz. Rapor, sorgu anındaki durumu ve ilgili ağın kesinleşme yaklaşımını açıklar; gerektiğinde blok yeniden yapılanması ihtimalini değerlendirir.
Cüzdan adresinden gerçek kişiye nasıl ulaşılır?
Bir adresin işlem geçmişi ile o adresi belirli tarihte kullanan kişinin kimliği farklı veri katmanlarıdır. Blockchain kaydı çoğu zaman hareketi gösterir. Kişiye ilişkilendirme ise borsa kayıtları, cihaz bulguları, iletişim verisi, hesap erişim bilgileri ve olayın ekonomik bağlamıyla güçlenir. Blockchain analizi ve fon takibine ilişkin genel rehberimizde anlatılan zincir üstü inceleme, burada dosyaya özgü kimlik araştırmasıyla birleşir.
KYC kaydı hesabın kimin adına açıldığını gösterebilir. İşlemi o kişinin bizzat yaptığını ayrıca araştırmak gerekir. Hesap ele geçirilmiş, üçüncü kişiye kullandırılmış veya bir şirket adına yetkili personel tarafından yönetilmiş olabilir. Bir IP adresi de tek başına insan kimliği değildir. Paylaşımlı bağlantılar, VPN kullanımı, oturum süresi, cihaz bilgisi ve gerekli durumlarda port-zaman eşleştirmesi değerlendirilir. Birden çok veri kaynağının aynı sonucu desteklemesi önemlidir; ancak kaynakların gerçekten bağımsız olup olmadığı da kontrol edilir.
Özel anahtarın bir cihazda bulunması, belirli bir erişim veya kontrol imkânı bakımından güçlü bir bulgu olabilir. Hukuki mülkiyetin tek ve tartışılmaz kanıtı sayılmaz. Anahtar kopyalanmış olabilir; çoklu imza veya başka yetkilendirme yapıları bulunabilir. Sadece izleme amacıyla eklenmiş bir adresin cüzdan uygulamasında görünmesi ise imzalama yetkisinin varlığını dahi göstermez. İncelemede “adres cihazda kayıtlı”, “imzalama imkânı var” ve “olay tarihinde fiilen kullanılmış” sonuçlarını birbirinden ayırırız.
Adresle kişi arasındaki bağlantı için mesaj imzası sunulmuşsa doğrulanan husus ayrıca sınırlandırılmalıdır: cüzdan sahipliğinin mesaj imzasıyla ispatı, güncel imzalama yetkisi ile kimlik, hukuki mülkiyet ve geçmişteki işlem iradesinin neden ayrı incelendiğini gösterir. Doğrulama kaydına mesajın tamamı, kapsamı ve kullanılan yöntem de eklenmelidir.
DEX ve DeFi işlemlerinde paranın ekonomik yolunu kurmak
Merkeziyetsiz bir borsada takas yapılması, fonun otomatik olarak izlenemez hâle geldiği anlamına gelmez. Fakat yalnız transfer listesine bakmak da yeterli değildir. İşlemde kullanılan router, havuzlar, giriş ve çıkış varlıkları, ücretler, ara takaslar ve nihai alıcı birlikte değerlendirilir. Bir toplayıcı üzerinden verilen tek emir birkaç havuza bölünebilir. Bu durumda her ara hareketi ayrı yatırım veya ayrı zarar gibi hesaplamak yerine, işlemin başlangıcı ile sonundaki ekonomik değişim açıklanır.
Likidite sağlama, staking ve borç verme protokolleri de ayrı yorum gerektirir. Bir varlığın havuza gönderilmesi karşılığında kullanıcıya bir pozisyon veya alacak hakkı temsil eden token verilmiş olabilir. Raporda yalnız ilk transferin gösterilmesi, ekonomik değerin tamamen kaybolduğu izlenimi yaratır. Pozisyonun kim tarafından yönetildiği, hangi koşullarda geri alınabildiği ve sonradan nasıl kapatıldığı araştırılır. Köprülenmiş veya yeniden teminatlandırılmış varlıklarda aynı ekonomik değerin farklı temsilleri bulunabilir.
Akıllı sözleşme incelemesinde olay tarihindeki kod ve yetkiler esas alınır. Bugün görüntülenen kaynak kodun geçmişte yürütülen kodla aynı olup olmadığı, yükseltilebilir yapılarda hangi uygulama sözleşmesinin kullanıldığı, yönetici değişiklikleri ve olay anındaki parametreler kontrol edilir. Bir fonksiyonun “withdraw” adını taşıması olağan para çekme olduğunu kanıtlamaz; isminin ürkütücü görünmesi de suç oluşturmaz. İşlemin gerçekte ne yaptığı ve buna hangi yetkinin imkân verdiği gösterilir.
Bridge kullanıldıysa zincirler arası kripto para takibini nasıl yapıyoruz?
Bridge, farklı blockchain ağları arasında değer veya mesaj taşınmasını sağlayan yapılar için kullanılan genel addır. “Para başka zincire geçti” cümlesi raporda bir sonuç değil, cevaplanması gereken yeni soruların başlangıcıdır. Hangi protokol kullanıldı, kaynak zincirde ne gerçekleşti, hedef ağda hangi varlık hangi hesaba ulaştı ve bu iki olayın bağlantısı hangi kayıtla kuruluyor?
Kilitleme, yakma ve likidite sağlama aynı yöntem değildir
Bazı köprüler bir ağda varlığı kilitler, diğerinde temsilini oluşturur. Bazıları yakma ve yeniden basma mekanizması kullanır. Likidite temelli yapılarda hedef ağdaki ödeme başka bir katılımcının sağladığı havuzdan veya dolum işleminden gelebilir. Bu modellerin hepsine tek bir “giriş miktarı eşittir çıkış miktarı” kuralı uygulanamaz. Ücret, kur dönüşümü, kısmi dolum, gecikme ve geri ödeme olasılığı ayrıca incelenir.
Kaynak ve hedef işlem arasında protokole özgü mesaj, olay kaydı, sipariş kimliği veya başka doğrulanabilir referans varsa bu ilişki rapora eklenir. Örneğin Circle CCTP teknik belgeleri, mesajlarda kaynak ve hedef alanlarının yanı sıra nonce ve alıcı bilgileri gibi alanları tanımlar. Somut incelemede kullanılan sürümün kuralları esas alınır. Mesajı hedef zincire ileten hesabın da her zaman fonun ekonomik sahibi olmadığı unutulmamalıdır.
Yalnızca zaman ve tutar benzerliği yeterli değildir
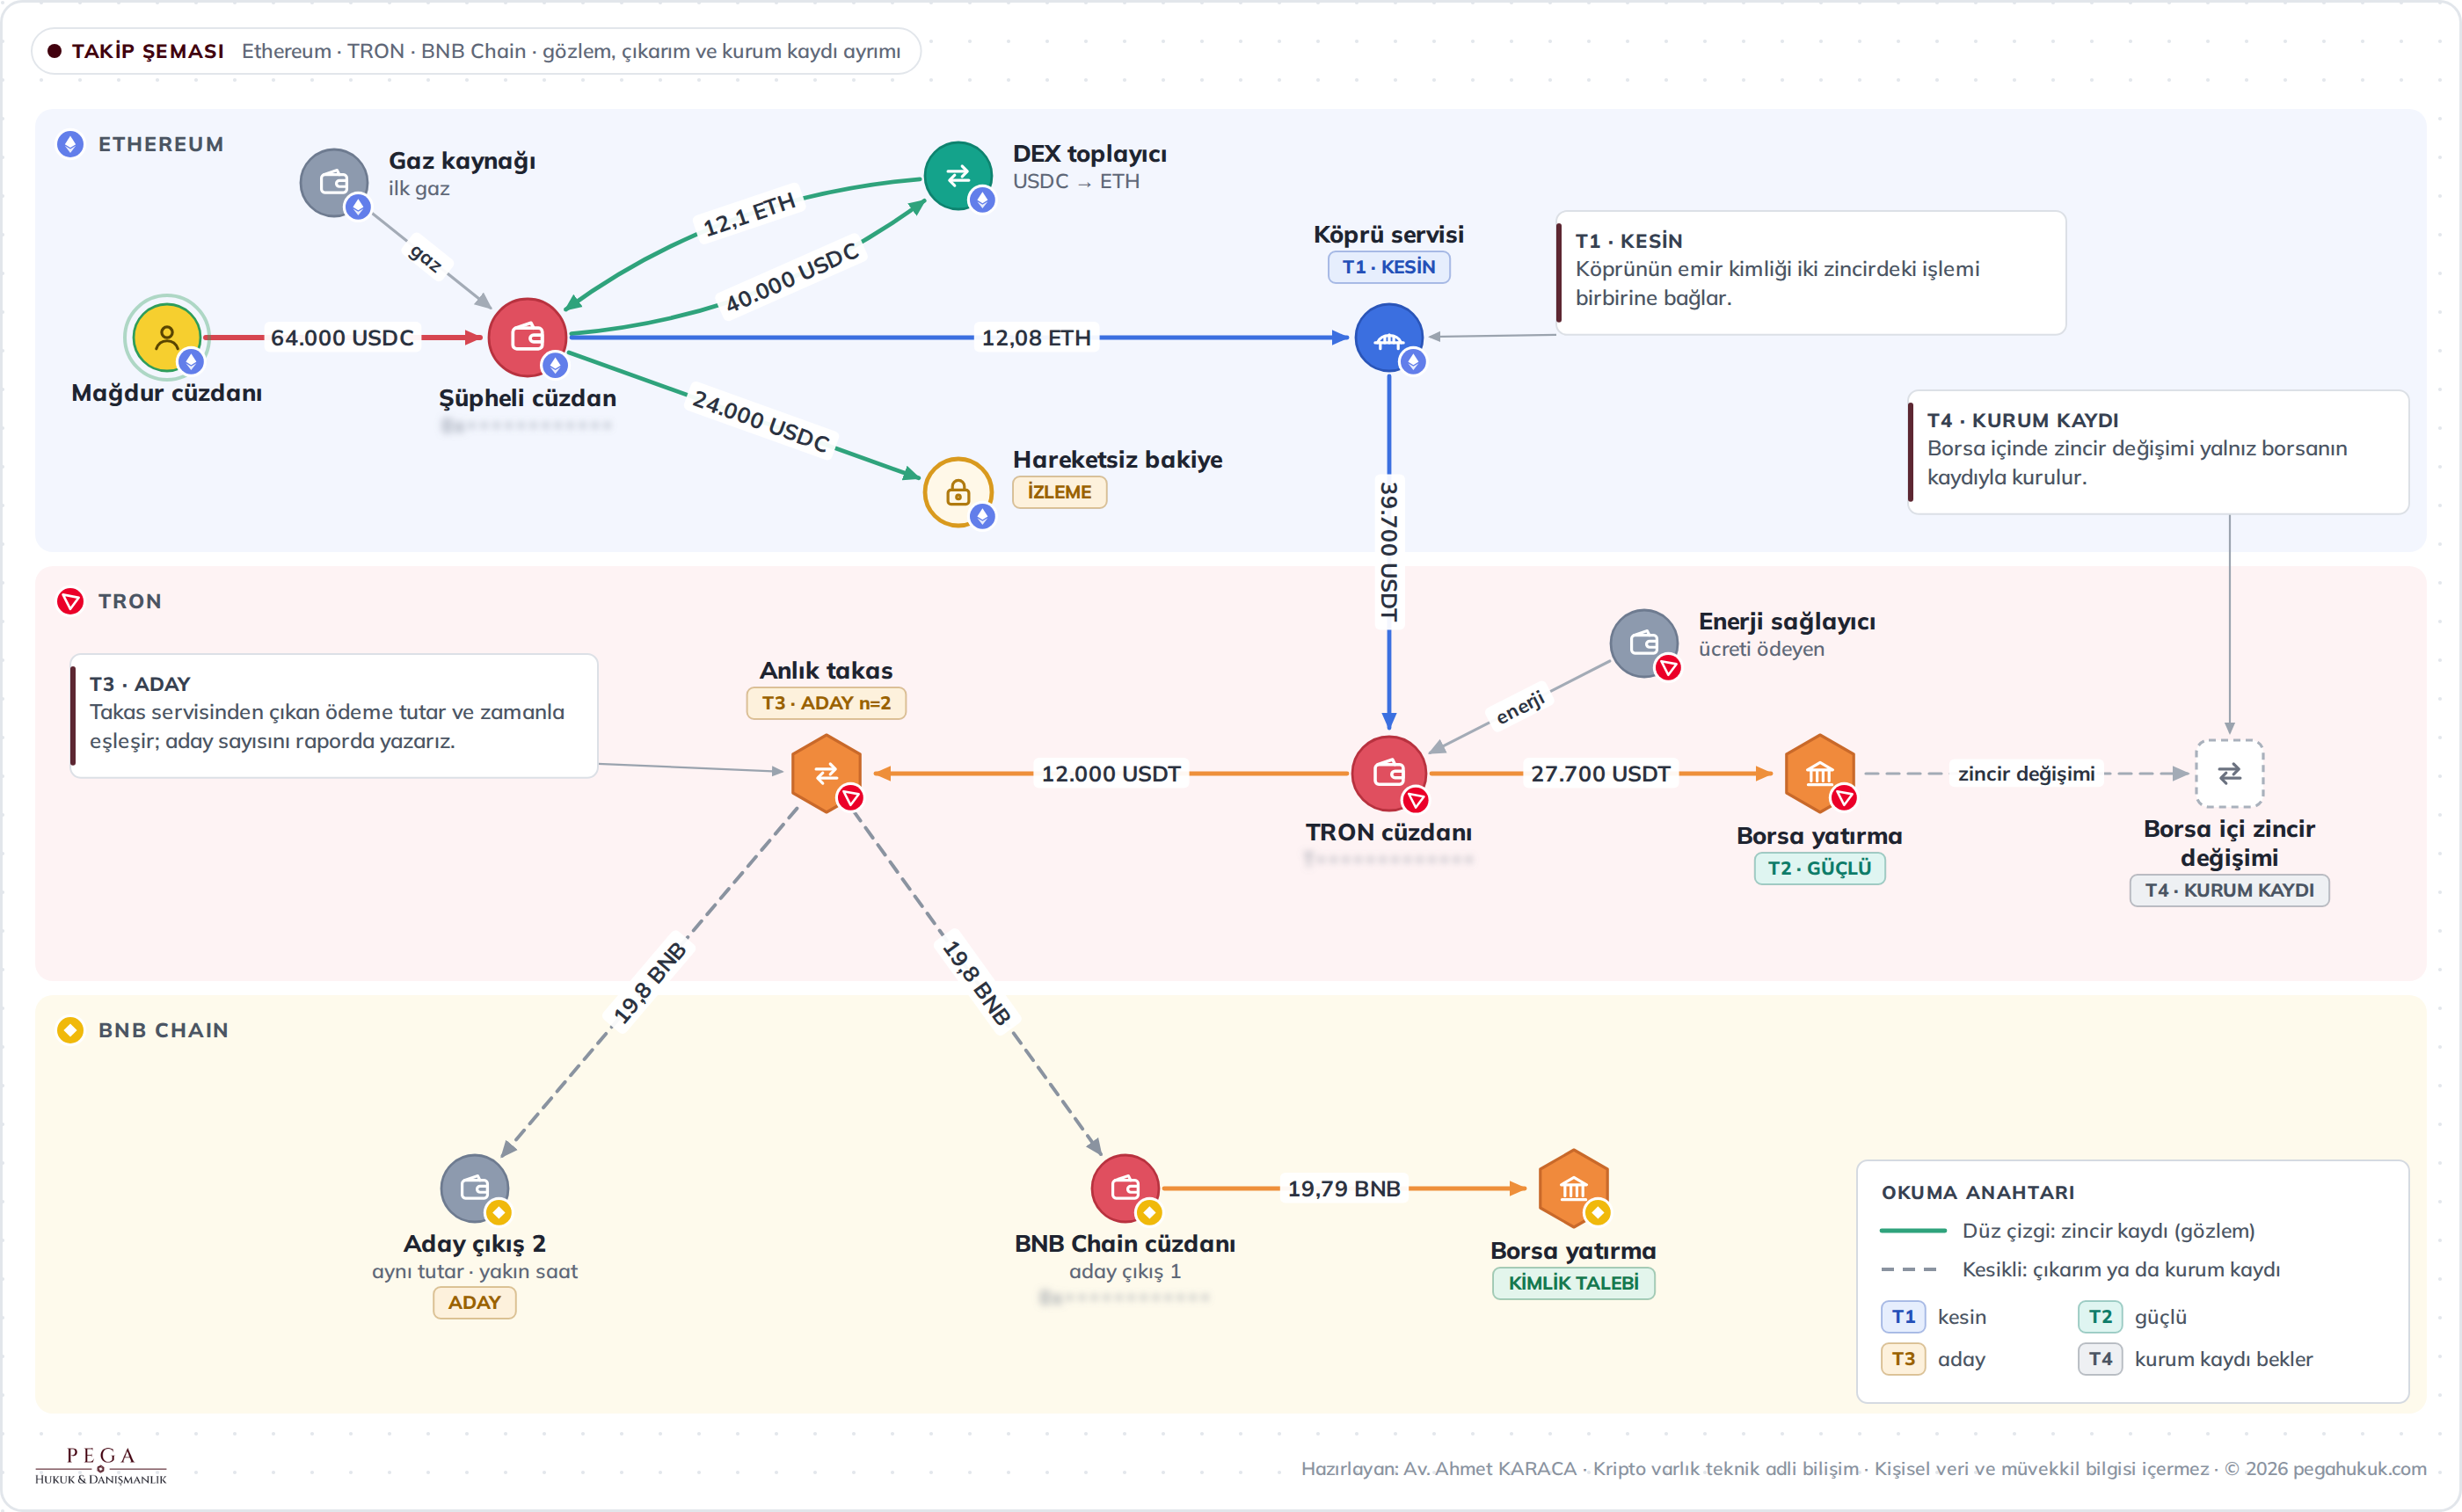
Aynı gün iki ağda benzer miktarda USDC hareketi görmek, bu hareketlerin aynı transferin iki ucu olduğunu kanıtlamaz. Yoğun çalışan bir köprüde çok sayıda kullanıcı benzer miktarlar taşıyabilir. Eşleşme doğrudan protokol kaydıyla kurulabiliyorsa teknik dayanak gösterilir. Böyle bir dayanak bulunamıyorsa aday işlemler, seçim ölçütleri ve diğer olasılıklar açıklanır. Henüz çözülemeyen geçiş, çizimde kesin bağlantıyı temsil eden kesintisiz bir okla kapatılmaz.
Kaynak zincirde görülen adresin aynı biçiminin hedef ağda bulunması da tek başına yeterli değildir. Ağ kimliği, adresin türü ve protokolün alıcı alanı birlikte değerlendirilir. Başarısız köprü talepleri, iade işlemleri ve daha sonra tamamlanan geçişler ayrıştırılır. Böylece “iz hedef zincirde sona erdi” sonucunun gerçekten veri yokluğundan mı, yoksa yanlış protokol yorumundan mı doğduğu anlaşılır.
Mixer, CoinJoin ve gizlilik odaklı varlıklarda takibin sınırı
Kripto para mikseri kullanılmış bir dosyada ilk iş, kullanılan yapıyı doğru tanımlamaktır. Merkezi karıştırma hizmeti, kullanıcıların ortak işlem oluşturduğu CoinJoin düzeni ve kriptografik gizlilik havuzu aynı mekanizma değildir. Bunların veri imkânları ve sınırlılıkları farklıdır. “Mixer tespit edildi, çıkışı da kesin çözüldü” biçimindeki tek satırlık sonuç bu farkları örter.
Demixing, karıştırma sonrasında olası bağlantıları yeniden araştıran analizler için kullanılan bir terimdir. Her dosyada kriptografinin kırıldığı anlamına gelmez. Giriş ve çıkış davranışları, tekrar eden kullanımlar, farklı kaynaklardan elde edilen işlem bilgileri ve hizmet sağlayıcı kayıtları ilişki kurmaya yardımcı olabilir. Bazı bağlantılar güçlü biçimde desteklenirken bazıları yalnızca araştırma adayı olarak kalır. Demixing ve kripto mikserlerinde fon takibi bu ayrımı daha ayrıntılı ele alır.
Olasılıksal eşleşme raporda nasıl gösterilir?
Bir girişle ilişkilendirilen çıkış için kullanılan veri seti ve zaman aralığı açıklanır. Eşleştirme yalnızca miktar benzerliğine dayanıyorsa başka adayların neden dışlandığı sorulur. Model bir puan üretiyorsa bu puanın hangi olayı tahmin ettiği belirtilir. “Yüzde 90” ifadesi, kalibrasyonu ve hata oranı bilinmeden kişinin suçlu olma ihtimali olarak sunulamaz. Risk skoru, ilişki skoru ve mahkûmiyet için gerekli değerlendirme farklı kavramlardır.
Bu noktada raporun güçlü tarafı bazen sınırını göstermesidir. “Şu havuza giriş doğrulanmıştır; belirli çıkışın bu girişe ait olduğu mevcut veriyle belirlenememiştir” cümlesi, sonraki araştırmanın nereye yönelmesi gerektiğini açıklar. Belirsizliği gizleyen bir çizim ise yanlış kişinin hesabına yönelik talebe veya gerçek araştırma imkânının kaçırılmasına yol açabilir.
Monero ve diğer gizlilik yapıları aynı yöntemle çözülebilir mi?
Gizlilik odaklı bir varlıkta Bitcoin’deki gibi açık tutar ve adres bağlantıları bulunacağı varsayılamaz. İnceleme, ilgili protokolün güncel özelliklerine göre yeniden tasarlanır. Kullanıcının kendi kayıtları, hukuka uygun edinilmiş cüzdan verisi, giriş-çıkış hizmetleri veya mevcutsa yetkili görüntüleme verileri önem kazanabilir. Bu kaynakların bulunması da bütün geçmişin eksiksiz çözüleceğini göstermez.
Koerhuis, Kechadi ve Le-Khac’ın Monero ile Verge yazılımlarını inceleyen araştırması, cihaz belleği, disk ve ağ kayıtlarında bulunabilen izlerin önemini gösterir. Bu çalışmanın verdiği ders, bütün gizlilik işlemlerinin kamuya açık zincir üzerinden izlenebildiği değildir. İnceleme kapsamının blockchain dışına genişletilebilmesidir. Eski bir yazılım sürümünde saptanan kalıntı, güncel sürüm için doğrulanmış özellik gibi kullanılamaz.
Bilgisayarda görünen bakiyenin yerel imzalama anahtarından mı, yalnız adres listesinden mi yoksa harici imzalayıcı bağlantısından mı geldiği ayrılmalıdır. Watch-only, xpub ve wallet.dat bulgularının delil değerini karşılaştıran inceleme, bu sınıflandırmayı somutlaştırır; dosya adı veya bakiye ekranı üzerinden tek başına mülkiyet ve fail sonucu kurulmaz.
Cüzdan uygulaması ve cihaz incelemesi raporu nasıl tamamlar?
Zincir analizi dışarıdaki hareketi gösterirken cihaz incelemesi kullanıcının uygulamayla kurduğu ilişkiyi aydınlatabilir. Telefonda bir adresin bulunması, işlem referansının önbellekte kalması, bir bağlantının tarayıcı geçmişine yazılması veya ilgili e-postanın mevcut olması olayın farklı parçalarını tamamlar. Bunun için her cihazda aynı klasörleri arayan değişmez bir reçete kullanılamaz.
Android ve iOS araştırmalarından ne öğreniyoruz?
Chang, Darcy, Choo ve Le-Khac’ın 2022 tarihli Android çalışması, seçili uygulama ve cihaz koşullarında elde edilebilen izleri araştırır; uygulama türü ile edinim yönteminin sonuçları değiştirdiğini gösterir. Mirza, Ozer ve Karabiyik’in aynı yıl yayımlanan Web3 cüzdan araştırması, MetaMask ve Trust Wallet’ın Android ve iOS örneklerinde farklı veri yapıları ve kalıntılar ortaya koyar. İkinci çalışmada iLEAPP için bir ayrıştırma uzantısı da geliştirilmiştir. Bu bulgular, güncel her telefonda aynı dosyanın veya anahtarın bulunacağı şeklinde genellenemez.
Pratikte SQLite, Realm, JSON, plist veya tarayıcı depolama kayıtları gibi farklı yapılarla karşılaşılabilir. Bazı dosyalar şifreli olabilir; bazılarında yalnızca arayüzün önbelleğe aldığı içerik yer alır. Ayrıştırma aracının bir alanı “wallet owner” diye etiketlemesi, o alanın uygulamadaki gerçek anlamını araştırma ihtiyacını ortadan kaldırmaz. Kullanılan uygulama sürümü, işletim sistemi, edinim türü ve ayrıştırıcının sürümü raporda bulunmalıdır.
Adli kopya, canlı inceleme ve cihazın korunması
Telefon, açık bir bilgisayar ve sökülmüş bir disk aynı edinim yöntemiyle incelenmez. Bazı veriler uçucudur; bazı müdahaleler cihazın durumunu değiştirir. Bu nedenle “her durumda cihazı kapatın” veya “şifreyi denemeye devam edin” gibi genel tavsiyeler doğru değildir. Cihazın mevcut durumu belgelenir, erişim ve veri kaybı riskleri değerlendirilir, uygun yöntem uzman tarafından seçilir. Donanım cüzdanına sahip olmak da anahtarın mutlaka çıkarılabileceğini göstermez.
NIST’in mobil cihaz adli bilişimi rehberi, doğrulama, koruma, edinim, inceleme ve raporlama aşamalarını birlikte ele alır. Teknik yöntemlerin güncel cihazlarda çalışıp çalışmadığı ayrıca sınanmalıdır. Canlı edinimde sistem üzerinde kaçınılmaz değişiklikler meydana geliyorsa bunlar saklanmaz; işlem günlüğünde açıklanır. Bütünlük denetimi, incelemenin gerçek koşullarını görünür kılmak için yapılır.
CMK 134, her açık blockchain sorgusunun şartı değildir
Halka açık zincir kaydını incelemek ile şüphelinin cihazında arama ve kopyalama yapmak aynı hukuki işlem değildir. CMK m.134 kapsamındaki müdahalede somut delillere dayanan kuvvetli şüphe ve başka surette delil elde etme imkânının bulunmaması gibi kanuni koşullar önem taşır. Gecikmesinde sakınca bulunan hâllerde savcının verdiği karar yirmi dört saat içinde hâkim onayına sunulur; hâkim en geç yirmi dört saat içinde karar verir. Kopyalama ve tutanak güvenceleri de ayrıca gözetilir.
Mağdurun kendi işlem dışa aktarımını sunması, bir uzmana telefon teslim etmesi ve kamu makamının cihazda arama yapması ayrı ayrı değerlendirilir. Özel inceleme, başka kişilerin cihazına veya hesabına yetkisiz erişim imkânı vermez. İlk veri paylaşımında seed phrase ve özel anahtar istenmesi de zincir takibinin olağan bir gereği değildir. Hassas erişim bilgilerinin genel rapora veya herkese açık dosya ekine konulması, delil üretirken yeni bir varlık kaybı riski yaratabilir.
Hangi blockchain analiz araçları kullanılır; sonuçları nasıl denetlenir?
İnceleme araçları dört ayrı işi kolaylaştırır: zincir kaydına erişim, büyük işlem kümelerinin analiz edilmesi, adresler hakkında istihbarat elde edilmesi ve cihaz verisinin incelenmesi. Bir ürünün bu alanlardan birinde güçlü olması diğerlerinde aynı kapsamı sunduğu anlamına gelmez. Araç seçimi, dosyada araştırılan ağlara, protokollere ve erişilebilir verilere göre yapılır.
Bitcoin Core gibi ağ yazılımları ve uygun RPC erişimi ham zincir verisinin kontrolünde; blok gezginleri ilk işlem incelemesinde; Chainalysis Reactor ve TRM Forensics gibi ticari sistemler geniş işlem ağları ile hizmet sağlayıcı temaslarının araştırılmasında kullanılabilen araç sınıflarına örnektir. Cihaz tarafında Cellebrite, Magnet AXIOM, Autopsy ve uygun ayrıştırıcılar farklı veri edinim veya inceleme ihtiyaçlarına cevap verebilir. Bunlar dosyaya göre seçilebilecek araç örnekleridir; her raporda hepsinin kullanıldığı veya tek bir yazılımın bütün cüzdanları çözebildiği anlamına gelmez.
Etiket kaynağı ve sürüm bilgisi neden raporda bulunur?
Bir adresin yanında borsa adı görünmesi yararlı bir araştırma verisidir. Ancak etiketin doğrudan kurum tarafından doğrulanmış mı, açık kaynaktan alınmış mı, yoksa kümeleme yoluyla türetilmiş mi olduğu önemlidir. Etiketin görülme tarihi, kapsamı ve doğrulama durumu kaydedilir. Bir ürün ekranının görüntüsü, hangi çıkarımların yazılım tarafından otomatik yapıldığını göstermiyorsa rapor eksik kalır.
Aracın ilgili ağı desteklemesi de tek başına yeterli değildir. Olay tarihindeki belirli köprüyü, token türünü, sözleşme çağrısını veya eski işlem kayıtlarını ne ölçüde desteklediği kontrol edilir. Bir borsaya yatırma işlemi saptandığında, platform içindeki kullanıcılar arası hareketler zincir üzerinde görünmeyebilir. Sonraki çıkışın aynı kişiye ait olduğunu söylemek için kurum içi hesap defteri ve ilgili kayıtlar gerekir. Bir borsanın sıcak cüzdanından çıkan bütün varlıklar tek bir müşteriye mal edilemez.
Otomatik etiketler ve güven puanları teknik bulgu yerine geçer mi?
Hayır. Otomatik üretilmiş bir adres etiketi, sözleşme açıklaması veya kişi bağlantısı ham kayıtla kontrol edilmeden teknik bulguya dönüşmez. Analist, kullanılan kuralı ve sonucu nasıl doğruladığını açıklayabilmelidir. Bir sistemin verdiği güven puanı, hesaplama ve hata ölçümü bilinmeden rapora bilimsel kesinlik eklemez.
Gizli dosya verisinin üçüncü taraf sisteme aktarılmasında erişim, saklama ve veri güvenliği koşulları değerlendirilir. Açık blockchain adresi, bir dosyadaki kişiyle eşleştirildiğinde kişisel veri boyutu kazanabilir. Gerekli olmayan kimlik bilgilerini bir analiz ekranına eklemek raporu daha güçlü yapmaz. NIST’in adli teknikleri olay müdahalesiyle birleştiren rehberi de araç çıktısının analiz ve raporlama sürecinin yerine geçmediği bir çalışma yaklaşımını destekler.
Kripto varlık teknik uzman raporunu nasıl yazıyoruz?
İyi bir raporun hem dosyayı ilk kez gören hâkim veya savcı hem de incelemeyi tekrar edecek teknik uzman tarafından anlaşılması gerekir. Bunun için ana metinde sorulara verilen gerekçeli cevaplar bulunur; ham kayıtlar ve ayrıntılı tablolar eklerde düzenlenir. Yüzlerce sayfa çıktı sunulması, bunların neyi ispatladığı açıklanmıyorsa dosyanın anlaşılmasını kolaylaştırmaz.
Görevlendirme, kapsam ve incelenen malzeme
Raporun başında hazırlayan kişinin sıfatı, talepte bulunan taraf, inceleme konusu, tarih aralığı ve cevaplanması istenen sorular yer alır. İncelemeye teslim edilen veriler numaralandırılır. Hangi kayıtların orijinal dışa aktarım, hangilerinin ekran görüntüsü, hangilerinin kurum yanıtı olduğu belirtilir. İncelemecinin cihazın kendisini görmediği bir dosyada “cihaz adli incelemesi yapıldı” ifadesi kullanılmaz.
Raporun sürüm numarası ve tamamlanma tarihi de önemlidir. Daha sonra gelen borsa cevabı önceki değerlendirmeyi değiştiriyorsa yeni sürümde bu değişikliğin sebebi gösterilir. Sessizce değiştirilmiş tablolar yerine, hangi bulgunun hangi yeni kayıtla güçlendiği veya geri çekildiği anlaşılmalıdır. Raporun kapsadığı veri kesim zamanı ile varlıkların sonraki hareketleri birbirine karıştırılmaz.
Yöntem ve tekrar üretilebilirlik
Ağlar, kullanılan veri kaynakları, sorgu aralıkları, araç sürümleri, adres normalleştirme kuralları ve hesaplama yöntemi açıklanır. Dosyada özel bir betik veya hesaplama kullanılmışsa ne yaptığı, hangi veriyi aldığı ve hangi sonucu ürettiği belgelenir. İnceleme başka bir uzmanın aynı sonuca ulaşabileceği kadar açık olmalıdır. Lisanslı bir sistemin kapalı veritabanından yararlanılmışsa erişilemeyen kısmın sonucu nasıl etkilediği ayrıca belirtilir.
Çok sayıda fonun karıştığı hesaplarda kullanılan dağıtım varsayımı özellikle yazılır. İlk giren ilk çıkar yaklaşımı, oransal dağıtım veya başka bir iz sürme modeli blockchain’in değişmez fizik kuralı değildir. Farklı model farklı ilişkilendirme miktarı üretebilir. Raporda model seçiminin gerekçesi ve sonucun bu seçime duyarlılığı açıklanır. “Şu tutar mağdurun varlığıdır” sonucu yalnızca analiz aracındaki varsayılan seçeneğe bırakılmaz.
Bulgu, değerlendirme ve araştırma ihtiyacı
Her önemli sonuç için üç ayrı soruyu cevaplarız: Hangi veriyi gördük, bu veriden hangi sonucu çıkarıyoruz ve hangi noktayı henüz bilmiyoruz? Bir tutarın belirli bir adrese gönderildiği doğrudan doğrulanabilirken, o adresin bir kişiye ait olması henüz kurum cevabı bekleyen bir konu olabilir. Bu iki sonuç aynı kesinlikte yazılmaz.
Bulgu yazımı
Bulgu B-04: Ek-2’de kayıtlı başlangıç işlemi incelenen ana ağda başarıyla gerçekleşmiştir. İlgili token sözleşmesinin olay kaydı, 18.000 birimin A adresinden B adresine aktarıldığını göstermektedir.
Değerlendirme: B adresinin sonraki hareketleri bir hizmet sağlayıcı yatırma altyapısıyla bağlantı ihtimalini desteklemektedir. Bu bağlantının dayanağı Ek-5’teki etiket kaydı ve işlem tablosudur.
Sınır ve araştırma ihtiyacı: Hesabın adına açıldığı kişi ile olay tarihindeki fiilî kullanıcı mevcut verilerden belirlenememiştir. İlgili işlem, ağ ve yatırma bilgileri belirtilerek hesap eşleştirmesi ve erişim kayıtları talep edilmelidir.
Bulguda kişisel veri ve müvekkil bilgisi yer almaz. Gösterdiği şey, bulgunun nasıl denetlenebilir hâle getirileceğidir. Raporun başka yerinde kurum teyidi gelirse B-04 güncellenebilir; teyit gelmezse ihtimal olduğu gibi korunur. Teknik dilin ölçülülüğü, karşı tarafın sorularını karşılayabilmenin temelidir.
Grafikler, tablolar ve ekler
Fon grafiğinde her düğümün türü anlaşılmalıdır: kullanıcı adresi, borsa altyapısı, havuz veya köprü birbirinden ayırt edilir. Okların doğrudan transferi mi, kontrol ihtimalini mi, yoksa zincir dışı ilişkiyi mi gösterdiği açıklanır. Renk tek başına anlam taşımaz; açıklayıcı etiket de kullanılır. Aynı adres iki ayrı düğüm olarak gösterilmişse nedeninin anlaşılması gerekir.
İşlem cetveli, delil envanteri, zaman çizelgesi, adres ilişkilendirme tablosu, hesaplama dökümü ve gerekli ham kayıtlar ayrı ekler hâlinde düzenlenebilir. Her ek ana metindeki ilgili bulguya bağlanır. Bir belge tercüme edilmişse orijinal metniyle ilişki korunur. Kişisel veriler ve hassas erişim materyali için sınırlı erişimli ekler gerektiğinde ayrılır. Ana raporu okunur tutmak, incelemeyi eksiltmek anlamına gelmez.
30.000 USDT’nin iki ayrı yolda izlenmesi
Aşağıdaki anlatımda kişisel veri, müvekkil bilgisi ve işlem kimliği yer almaz; anlatım başarı beyanı değildir. Bir kişinin sahte yatırım platformunun yönlendirdiği A adresine 30.000 USDT gönderdiğini varsayalım. A adresindeki bu tutarın 18.000 USDT’si B yoluna, 12.000 USDT’si C yoluna ayrılmış olsun. Basitleştirmek için bu ilk aşamadaki ağ ücretlerinin ayrı yerel coin bakiyesinden ödendiğini kabul edelim.
B yolu: takas, köprü ve borsa yatırması
18.000 USDT, bir DEX işleminde 17.982 USDC’ye dönüştürülmüş olsun. Takas farkı ve varsa ücretler işlem kayıtlarıyla açıklanır. Sonra bir köprü süreciyle hedef ağda 17.980 USDC oluştuğunu varsayalım. Kaynak ve hedef olay aynı protokol mesajıyla doğrulanabiliyorsa bu geçiş belgelenir. Ardından bu varlıkların bir borsa yatırma adresine girdiği belirlenmiş olabilir.
Bu aşamada “17.980 USDC geri alındı” denilmez. Doğrulanmış olan, takip edilen ekonomik değerin belirli bir yatırma işlemine ulaştığıdır. Borsa içindeki hesap eşleştirmesi, mevcut bakiye, varsa takas ve sonraki çekimler henüz bilinmeyebilir. Raporun işlevi, kuruma gönderilecek talepte doğru ağ, token, adres, işlem ve zamanın bulunmasını sağlamaktır. Kurum cevabı, zincir üstü araştırmanın devamını değiştirebilir.
C yolu: karıştırma hizmetiyle temas
Diğer 12.000 USDT farklı bir varlığa dönüştürülmüş ve karıştırma yapısına girmiş olsun. İnceleme burada belirli girişleri doğrulayabilir; fakat çıkışlarda yalnızca davranış benzerliği varsa tek bir cüzdanı kesin hedef olarak seçemez. Aday bağlantılar ayrı gösterilir. Ek cihaz veya hizmet kayıtları olmadan sonuç verilemeyen kısım raporda açık bırakılır. Bu yaklaşım, dosyanın B yolundaki daha somut araştırmasını geciktirmeyi gerektirmez.
Zarar hesabında aynı para neden tekrar sayılmaz?
30.000 USDT başlangıç çıkışını, 18.000 USDT ara hareketini ve 17.980 USDC borsa yatırmasını toplamak, aynı ekonomik değeri tekrar tekrar sayar. İşlem hacmi, takip edilen tutar ve zarar farklı sütunlarda tutulur. Varlıklar değiştiğinde hangi kurun ve hangi tarihin kullanılacağı açıklanır. Sahte yatırım panelindeki gerçekleşmemiş kâr da otomatik olarak gerçek transfer kaybına eklenmez. Hukuki talebin kapsamı ayrıca değerlendirilse de teknik hesap cetvelinin temeli doğrulanabilir hareketlerdir.
Teknik rapor kripto varlığın dondurulmasına nasıl yardımcı olur?
Teknik rapor hazırlayan kişi, raporu göndererek kendiliğinden bir hesaba el koyamaz. Rapor; ilgili kurumun kendi süreçleri veya yetkili makamın kararı için somut, doğrulanabilir veri sağlar. Hangi kurumun neyi kontrol edebildiği belirlenmeden yapılan genel bir “cüzdanı dondurun” talebi uygulamada karşılıksız kalabilir. Hesap kısıtlaması, token sözleşmesindeki teknik yetki ve varlığın başka adrese aktarılması farklı işlemlerdir.
| İşlem | Amaç | Teknik raporun katkısı |
|---|---|---|
| Veri muhafazası | Mevcut kayıtların kaybolmasını önlemek | Hesap, kayıt türü ve ilgili zaman aralığını tanımlar |
| Hesap veya işlem kısıtlaması | Belirli işlem ya da varlık hareketini sınırlandırmak | Suç bağlantısını ve müdahale edilebilir hedefi somutlaştırır |
| Elkoyma | Kanuni koşullarla malvarlığı üzerinde adli tedbir uygulamak | Varlığın yerini, türünü, miktarını ve olayla bağını gösterir |
| İade | Koşulları oluştuğunda varlığı hak sahibine vermek | Mağdur bağlantısını ve tutar hesabını doğrulamaya yardımcı olur |
CMK 128/A’nın kripto varlık hizmet sağlayıcıları bakımından önemi
7571 sayılı Kanun’la getirilen CMK m.128/A, maddede sayılan suçlar yönünden özel bir mekanizma düzenler. TCK m.142/2-e, m.158/1-f ve l ile m.245 kapsamındaki suçların işlendiğine ilişkin makul şüphe bulunması hâlinde, maddede belirtilen işlemlere konu suçta kullanılan hesaplar ilgili banka, ödeme hizmeti sağlayıcısı veya kripto varlık hizmet sağlayıcısı tarafından kırk sekiz saate kadar askıya alınabilir. Bu süre genel bir para iadesi süresi değildir.
Askıya alma ve hesap hareketleri kurum tarafından derhâl Cumhuriyet başsavcılığına, askıya alma ayrıca hesap sahibine bildirilir. Hesap sahibi kaldırılması için başsavcılığa başvurabilir; savcı başvuru hakkında yirmi dört saat içinde karar verir. Askıya alma süresi içinde suça konu menfaate hâkim kararıyla, gecikmesinde sakınca bulunan hâllerde savcının yazılı emriyle elkonulabilir. Hâkim kararı olmadan yapılan elkoyma yirmi dört saat içinde hâkim onayına sunulur; hâkim elkoymadan itibaren kırk sekiz saat içinde kararını açıklar.
Maddenin dördüncü fıkrası bu özel elkoyma için CMK m.128’deki rapor alma şartını aramaz. Dolayısıyla özel teknik raporun tamamlanması her acil işlem için kanuni ön koşulmuş gibi davranılamaz. Rapor, mevcut bağlantının açıklanmasına yardım eder. Ayrıca m.128/A/7’de soruşturma veya kovuşturma kapsamında yetkili makamların ilgili mali kurumlardan istediği bilgi ve belgeler için on günlük gönderim yükümlülüğü yer alır. Bu hüküm, bir avukatın herhangi bir yabancı borsaya gönderdiği her e-postanın aynı sürede cevaplanacağı anlamına gelmez.
MASAK 19/A ile CMK tedbirlerini karıştırmamak
5549 sayılı Kanun m.19/A kapsamındaki işlemlerin ertelenmesi mekanizması, kendi koşulları içinde yedi iş günlük bir süreye ilişkindir. Bu hüküm, bütün banka veya kripto hesap blokelerinin yedi iş günü sonunda kendiliğinden kalktığı anlamına gelmez. Başka bir adli karar veya farklı hukuki dayanak varsa ayrı değerlendirilir. Teknik incelemede bloke edilen işlemin hangisi olduğu ve mevcut kısıtlamanın dayanağı birlikte belirlenmelidir.
Bir hesap sahibinin itirazında banka hareketi ile kripto tesliminin eşleştirilmesi, suçla ilişkili olduğu ileri sürülen tutarın ayrıştırılması ve hesabın tamamıyla ilgili genellemenin sınanması önem kazanır. MASAK 19/A ve kripto para banka blokesi yazımızda süre ve tedbir ayrımı ayrıca ele alınmaktadır.
Borsa hesabı, kendi saklanan cüzdan ve stablecoin
Bir borsa kendi sistemindeki kullanıcı hesabını kısıtlayabilir. Bu, bütün ağdaki bütün adresleri durdurabildiği anlamına gelmez. Kendi saklanan bir Bitcoin adresinde, raporun gönderileceği ve kendiliğinden dondurma yapacak merkezi işletmeci bulunmaz. Böyle bir varlığın fiilen kontrol altına alınması farklı teknik imkânlar ve hukuki işlemler gerektirir.
Bazı merkezi ihraçlı stablecoin sözleşmelerinde belirli adresleri kısıtlamaya yönelik yetkiler bulunabilir. Bu imkân bütün tokenlarda, bütün ağlarda ve bütün köprülenmiş sürümlerde aynı değildir. Somut token sözleşmesi, ihraççı veya yetkili taraf, mevcut bakiye ve uygulanabilir hukuki süreç araştırılır. Kısıtlamanın teknik olarak mümkün olması, mağdurun tek taraflı talebiyle otomatik uygulanacağı veya paranın hemen iade edileceği anlamına gelmez.
Varlık kurtarma ve para iadesinde raporun gerçek işlevi
Bir fonun izinin bulunması ile geri alınması arasında birkaç ayrı aşama vardır. Varlık hâlâ mevcut olmalı, üzerinde işlem yapabilecek bir kişi veya kurum ya da hukuki müdahale imkânı bulunmalı ve talepte bulunanın hakkı ortaya konulmalıdır. Tedbirin uygulanması da tek başına nihai hak sahipliği kararını çözmez. Başka mağdurların talepleri, üçüncü kişilerin hakları ve ilgili ülkenin usulü gündeme gelebilir.
CMK m.128/A/5, elkonulan suça konu menfaatin suçtan zarar gören mağdura ait olduğunun anlaşılması hâlinde soruşturma veya kovuşturma evresinde iadesini düzenler. Teknik rapor bu bağlantının açıklanmasına yardımcı olabilir. Uygun olaylarda ceza sürecine ek olarak hukuk davası, sözleşmesel talep veya geçici hukuki koruma seçenekleri de değerlendirilir. Hangi yolun seçileceği; muhataba, talebin niteliğine, mevcut varlığa ve dosyanın delil durumuna bağlıdır.
Yabancı borsa söz konusuysa veri muhafazası, bilgi temini ve varlığa müdahale ayrı talepler olarak hazırlanır. Kurumun doğru tüzel kişiliği, hesabın bulunduğu ülke, yetkili makamın talep kanalı ve tercüme ihtiyacı belirlenir. Uluslararası adli yardımlaşma ile bir platformun acil bildirim kanalı aynı usul değildir. Sınır ötesi dondurma, elkoyma ve iade incelememizde bu süreçlerin ilişkisi ayrıntılandırılmıştır.
Varlık fiilen kontrol altına alınacaksa hedef adresin doğrulanması, işlem yetkileri, kayıt tutma, güvenli saklama ve hesap mutabakatı da planlanmalıdır. Araştırma için kullanılan cüzdan veya çalışma bilgisayarı, saklama çözümüyle karıştırılmamalıdır. Teknik raporu hazırlamak, müvekkilin varlıklarını belirsiz bir adrese taşıma yetkisi vermez. Dosyada inceleme, muhafaza ve tasarruf rollerinin açık olması gerekir.
FBI’ın kurtarma hizmeti iddiasıyla yapılan dolandırıcılıklara ilişkin uyarısı, eksik veya yanlış transfer raporları üzerinden yeni ücret taleplerinin de kullanılabildiğini gösterir. Gerçek bir incelemede çalışmanın kapsamı, yöntemi ve teslimi bellidir. “Bütün mixerleri çözeriz”, “hâkim kararına ihtiyaç yok” veya “vergi yatırınca blokeyi açarız” biçimindeki iddialar teknik raporun sağlayabileceği imkânlarla bağdaşmaz.
P2P ve banka blokesi dosyalarında teknik rapor savunmaya ne katar?
Kripto adli bilişim yalnız suç isnadını desteklemek için yapılmaz. Suçla ilgisi bulunmayan bir transferi ayırmak, yanlış kişi ilişkilendirmesini göstermek ve eksik araştırmayı ortaya koymak da aynı ölçüde önemlidir. Özellikle P2P işlemlerinde banka havalesi yapan kişi, platformdaki alıcı ve kriptoyu teslim alan adres aynı kişi veya kontrol alanı olmayabilir.
Üçlü dolandırıcılık senaryosunda bir kişi, başka bir mağduru kripto satan kişinin banka hesabına ödeme yapmaya yönlendirebilir. Satıcı ise ödemenin platformdaki alıcısından geldiğini düşünerek kriptoyu teslim eder. Böyle bir olayda yalnız banka dekontuna veya yalnız kripto transferine bakmak olayın yarısını gösterir. Emir numarası, sohbet içeriği, ödeme talimatı, hesap isimleri, teslim edilen adres ve platformun işlem kayıtları birlikte incelenmelidir.
Teknik rapor; ödemeyle teslim arasındaki zaman ilişkisini, satışın gerçekten gerçekleşip gerçekleşmediğini, satıcının aldığı tutar karşılığında ne verdiğini ve başka hesaplarla bağını açıklayabilir. Bu bulgular tek başına beraat veya mahkûmiyet sonucunu belirlemez. Hesabı kimin kullandığı, kişinin bilgisi ve rolü bütün delillerle değerlendirilir. Olayın ceza hukuku bakımından niteliği, TCK m.158 dâhil uygulanabilecek hükümlerin güncel metni ve somut fiil üzerinden ayrıca incelenir.
Yabancı kişilerin veya şirketlerin dosyalarında platform dili, banka açıklaması ve kur dönüşümü de yanlış anlaşılmaya yol açabilir. Bir işlemin ekonomik nedeni ile kullanılan transfer kanalı ayrı gösterilir. Yabancı uyruklu olmak, çok işlem yapmak veya kriptoyla ödeme almak tek başına suçun teknik kanıtı değildir. Yabancıların P2P işlemleri ve ceza sorumluluğu yazımız bu konudaki delil ayrımlarını tamamlar.
Borsa, banka ve kripto projelerindeki uyuşmazlıklarda inceleme
Bir borsa hesabından yetkisiz çekim yapıldığı iddiasında yalnız çıkış adresini izlemek yeterli olmaz. Giriş oturumları, parola ve iki aşamalı doğrulama değişiklikleri, yeni cihaz kayıtları, API yetkileri, çekim adresi eklenmesi, uyarılar ve müşteri başvuruları birlikte değerlendirilir. İşlem teknik olarak yetkilendirilmiş görünebilir; bu yetkinin kim tarafından ve hangi koşullarda kullanıldığı ayrıca araştırılır.
Kurumsal cüzdanlarda imza eşiği, görev dağılımı, onay kayıtları ve olay tarihindeki yetkililer belirlenir. Bir şirket yöneticisinin hesabında görünen hareketin kişisel işlem mi, şirket faaliyeti mi olduğu kayıtlarla açıklanır. Proje tarafında likidite çıkarılması, yönetici anahtarının değiştirilmesi veya sözleşmenin yükseltilmesi, ilgili sözleşmeler ve yatırımcılara yapılan açıklamalarla birlikte incelenir. Her teknik arıza dolandırıcılık değildir; her yetkili görünen işlem de sözleşmeye uygun değildir.
SPK’nın kripto varlık hizmet sağlayıcılarına ilişkin düzenlemeleri, faaliyet, iç kontrol, bilgi sistemleri ve kayıt düzeni bakımından değerlendirilmesi gereken çerçeveyi oluşturur. Somut sorumluluk analizinde olay tarihindeki yükümlülük, ihlal iddiası, zarar ve nedensellik ayrı ayrı ele alınır. Teknik rapor, bu değerlendirme için hangi kontrolün çalıştığını veya hangi kaydın eksik olduğunu görünür kılar.
Gerçek operasyonlar teknik analizin hangi yönünü gösteriyor?
Yabancı operasyonları değerlendirirken açıklanan sonucu, kullanılan yöntemi ve açıklanmayan ayrıntıları ayırmak gerekir. Bir basın duyurusu, dosyanın bütün delillerini veya kesinleşmiş mahkeme kararını içermez. Aşağıdaki olaylar PEGA Hukuk tarafından yürütülen dosyalar değildir; farklı teknik ve hukuki imkânların birlikte nasıl çalışabildiğini gösteren resmî örneklerdir.
Colonial Pipeline: iz sürme ile anahtar erişimi birlikte
ABD Adalet Bakanlığı, 7 Haziran 2021’de Colonial Pipeline fidye ödemesiyle bağlantılı 63,7 Bitcoin’e elkonulduğunu duyurdu. Açıklamada kamuya açık Bitcoin defteri üzerinden birden çok transferin izlendiği ve ilgili adrese erişim sağlayan özel anahtarın FBI’ın elinde bulunduğu belirtildi. Buradaki çıkarım, Bitcoin şifrelemesinin sıradan bir analiz programıyla kırıldığı değildir. Zincir takibi, erişim imkânı ve mahkemece yetkilendirilmiş elkoyma birlikte rol oynamıştır. DOJ’un resmî açıklaması bu ayrımı doğrudan görmeye imkân verir.
ChipMixer: blockchain dışında kalan altyapının delil değeri
Europol’ün 15 Mart 2023 tarihli ChipMixer açıklaması, platform altyapısının hedef alındığı operasyonda dört sunucuya ve 7 TB veriye elkonulduğunu bildirir. Operasyon, karıştırma hizmetine temas eden bir dosyanın yalnız giriş-çıkış istatistiğiyle sınırlı olmadığını gösterir. Sunucu ve diğer kayıtların elde edilmesi, daha önce belirsiz kalan bağlantılar için yeni araştırma imkânları oluşturabilir. Bunun bütün mixer işlemlerinin her zaman çözüleceği şeklinde genellenmesi doğru olmaz. Europol’ün ChipMixer duyurusu, operasyonun açıklanan kapsamını ortaya koymaktadır.
225,3 milyon dolarlık dosya: mağdur bağlantısı ve müsadere talebi
DOJ’un 18 Haziran 2025 tarihli açıklamasında, 225,3 milyon doları aşan kripto varlığa ilişkin sivil müsadere davası ve FBI ile ABD Gizli Servisinin blockchain analizi dâhil araştırmaları anlatılır. Açıklama, çok sayıda adres ve işlemden oluşan ağın mağdur kayıplarıyla ilişkilendirilmesine dayanır. Burada elkonulan veya davaya konu edilen toplam tutarın, aynı tarihte bütün mağdurlara ödenmiş tazminat gibi aktarılmaması gerekir. Resmî duyuru, takip, elkoyma, hak sahipliğinin belirlenmesi ve iadenin ayrı aşamalar olduğunu hatırlatır.
INTERPOL’ün TITANIUM projesi de kripto varlık araştırmalarını veri koruma ve yerel hukuki gerekliliklerle birlikte ele alan kurumsal çalışmalardandır. Türkiye’de hazırlanacak bir rapor bu çalışmalardan yöntem bakımından yararlanabilir; yabancı bir kurumun araç kullanımı Türk yargılamasında otomatik delil kabulü veya resmî onay anlamına gelmez.
Hatalı veya eksik blockchain raporuna nasıl itiraz edilir?
Bir rapora yalnız “eksik inceleme yapılmış” demek yerine, eksikliğin sonucu nasıl etkilediğini göstermek gerekir. Yanlış token sözleşmesi seçilmişse hangi sözleşmenin incelenmesi gerektiği; tutar iki kez sayılmışsa hangi satırların aynı ekonomik değeri temsil ettiği; kişi ilişkilendirmesi zayıfsa hangi kayıtların eksik olduğu açıklanır. İtiraz, denetlenebilir teknik sorulara dönüştüğünde daha işlevsel olur.
- Ağ ve varlık doğru mu? Ana ağ ile test ağı ayrılmış mı; token adı gerçek sözleşmeyle doğrulanmış mı?
- Transfer gerçekten gerçekleşmiş mi? Başarı durumu, ilgili olay kaydı ve sonuç bakiyesi dikkate alınmış mı?
- Kimlik bağlantısı hangi kayda dayanıyor? Yalnız bir etiket mi var, yoksa platform teyidi ve erişim verisi de mevcut mu?
- Kümeleme varsayımları sınanmış mı? Ortak işlem, hizmet cüzdanı ve bağımsız kullanıcı ihtimalleri değerlendirilmiş mi?
- Köprü ve mixer geçişi nasıl gösterilmiş? Doğrudan doğrulanan ilişkiyle olasılıksal aday birbirinden ayrılmış mı?
- Hesaplama tekrar üretilebiliyor mu? Ücretler, iadeler, kur tarihi ve mükerrer hareketler açıklanmış mı?
- Lehe ve alternatif veriler ele alınmış mı? Gerçek kripto teslimi, hesap ele geçirilmesi veya yetki paylaşımı ihtimali araştırılmış mı?
Bu soruların cevabı gerektiğinde ek rapor, yeni bilirkişi incelemesi, uzmanın dinlenmesi veya belirli kurum kayıtlarının istenmesi talebine dayanak olabilir. Özel uzman görüşü sunulması her durumda yeni bilirkişi atanmasını zorunlu kılmaz. Önemli olan, mevcut raporun hangi bulgusunun neden tartışmalı olduğunun açıklanmasıdır. Eksik soruşturma ve KYOK itirazı bakımından da teknik eksikliğin somut araştırma talebine çevrilmesi önem taşır.
İnceleme için hangi belgeler hazırlanmalı; süre ve kapsam nasıl belirlenir?
İlk değerlendirmeyi kolaylaştıran dosya; kısa bir olay kronolojisi, kullanılan banka ve platformların isimleri, işlem dışa aktarımları, bilinen TxID’ler, tam adresler, ilgili yazışmalar ve varsa soruşturma ya da mahkeme belgelerini içerir. Başlangıçta her bilgiye sahip olmak şart değildir. Eksikler açıkça işaretlenebilir. İşlem kimliği bulunamıyorsa borsa çekim referansı, tarih, ağ ve tutar üzerinden hangi kaydın temin edileceği belirlenir.
Belgelerin orijinalleri korunmalıdır. Ekran görüntüleri kırpılmadan saklanır; gerektiğinde paylaşılacak kopya ayrıca hazırlanır. Mesajlar yalnız seçilmiş birkaç cümleyle değil, anlamı belirleyen öncesi ve sonrasıyla değerlendirilir. Platform hesaplarının ortak kullanım durumu ve daha önce verilen yetkiler gizlenmemelidir. Başvuruda kullanılacak olay anlatımı, mevcut verinin gösterdiği sınırlar içinde kurulmalıdır.
Raporun süresi yalnız işlem sayısıyla ölçülmez. Tek bir karmaşık sözleşme işlemi, yüzlerce sıradan transferden fazla inceleme gerektirebilir. Ağ sayısı, bridge ve mixer kullanımı, cihaz edinimi ihtiyacı, kayıt kalitesi ve kurum yanıtları kapsamı etkiler. Bu nedenle ön tespit, ayrıntılı analiz ve yeni veriye dayanan ek rapor ayrı çalışma aşamaları olabilir. Kurumun cevap süresi ile teknik uzmanın çalışma süresini tek bir teslim vaadinde birleştirmek doğru olmaz.
Ücretlendirmede de aynı kapsam açıklığı gerekir. Hangi ağların ve hangi zaman aralığının inceleneceği, cihaz çalışmasının dâhil olup olmadığı, rapor ekleri, tercüme, ek inceleme ve duruşmada açıklama ihtiyacı baştan belirlenir. Yalnız renkli bir işlem grafiği ile ham kayıtları, yöntem açıklamasını ve gerekçeli bulguları içeren rapor aynı hizmet kapsamını taşımaz. Teknik çalışma bedeli, belirli miktarın kesin geri alınacağına ilişkin güvence olarak sunulamaz.
Kripto teknik rapor hakkında uygulamada karşılaşılan sorular
Sadece cüzdan adresiyle inceleme yapılabilir mi?
Halka açık ağlarda başlangıç incelemesi yapılabilir. Ancak adresin hangi olayla bağlantılı olduğu, araştırılacak dönem ve mağdurun transferi belirlenmeden bütün hareketlere aynı anlam verilemez. TxID ve olay anlatımı incelemenin doğruluğunu artırır.
Kripto transfer takibi için özel anahtar veya seed phrase gerekir mi?
Halka açık blockchain kayıtlarının takibi için genellikle gerekmez. Anahtar veya kurtarma kelimeleri varlık üzerinde tasarruf imkânı yaratabilir. Bunların sıradan bir form, e-posta veya mesajla istenmesi zincir analizinin olağan gereği sayılmaz.
Kripto para teknik raporu mahkemede delil olur mu?
Usulüne uygun sunulan teknik inceleme ve uzman görüşü dosyada değerlendirilebilir. Belgenin niteliği, hazırlayanın sıfatı, yöntemi, dayandığı kayıtlar ve hukuka uygunluğu önemlidir. Raporun adı veya kullanılan yazılım tek başına kabul ya da sonuç garantisi vermez.
Bilirkişi raporu için mutlaka ücretli blockchain programı gerekir mi?
Her dosyada gerekmez. Açık kayıtlar bazı soruları cevaplamaya yeterli olabilir. Büyük ağlarda ve adres istihbaratında ek araçlar yarar sağlar. Belirleyici olan, kullanılan yöntemin somut soruyu cevaplaması ve bulguların denetlenebilmesidir.
Para borsaya ulaştıysa hesap sahibi kesin bulunur mu?
Borsayla doğrulanmış bir temas, araştırma için önemli bir imkândır. Ancak yatırma işleminin kullanıcı hesabıyla eşleştirilmesi ve kayıtların elde edilmesi gerekir. KYC sahibinin olay tarihindeki fiilî kullanıcı olup olmadığı ayrıca araştırılır.
Mixer veya bridge kullanılması paranın geri alınmasını imkânsız yapar mı?
Tek başına böyle bir sonuç çıkarılamaz. Kullanılan yapı, mevcut kayıtlar, fonun sonraki hareketleri ve müdahale imkânı değerlendirilir. Bazı geçişler doğrulanabilirken bazı bağlantılar mevcut veriyle çözülemeyebilir.
Aylar önceki kripto dolandırıcılığı için rapor hazırlanabilir mi?
Geçmiş zincir işlemleri incelenebilir. Bununla birlikte bazı platform, cihaz ve iletişim kayıtları artık bulunamayabilir; fonlar da yer değiştirmiş olabilir. Gecikmenin hangi delilleri etkilediği somut olarak değerlendirilir.
Teknik rapor için suç duyurusunu bekletmek gerekir mi?
Hayır. Özellikle fonlar hareketliyse mevcut belgelerle başvuru ve koruma talepleri gündeme getirilebilir. Rapor daha sonra sunulabilir veya yeni kayıtlarla tamamlanabilir. Kripto para mağdurları için ilk adımlar rehberimiz acil belge hazırlığını açıklar.
Bir teknik raporun sonunda okuyucu hangi transferin önemli olduğunu, bağlantının hangi veriye dayandığını ve sonraki adımda hangi kurumdan ne istenmesi gerektiğini görebilmelidir. Kripto para dolandırıcılığı veya başka bir kripto varlık uyuşmazlığında teknik bilgi, bu sorulara gerekçeli cevap verildiğinde somut dosya çalışmasına dönüşür.
Mevzuat, adli bilişim rehberleri ve teknik literatür
Hukuki açıklamalar 5 Eylül 2026 itibarıyla erişilen resmî metinler esas alınarak hazırlanmıştır. Operasyon örnekleri ilgili kurumların açıklanan bulgularıyla sınırlıdır. Akademik deneyler kendi cihaz, yazılım sürümü ve veri setleri kapsamında değerlendirilmiştir.
- 5271 sayılı Ceza Muhakemesi Kanunu: bilirkişilik, uzman mütalaası, dijital inceleme ve delillerin değerlendirilmesi.
- 7571 sayılı Kanun, m.22: CMK m.128/A kapsamındaki hesap askıya alma, elkoyma ve iade hükümleri.
- 6100 sayılı Hukuk Muhakemeleri Kanunu, m.293: uzman görüşü.
- 5549 sayılı Kanun, m.19/A ve SPK’nın kripto varlık hizmet sağlayıcılarına ilişkin tebliğ duyurusu.
- NIST: IR 8202 — Blockchain Technology Overview; SP 800-86 — Guide to Integrating Forensic Techniques into Incident Response; SP 800-101 Rev.1 — Guidelines on Mobile Device Forensics; IR 8387 — Digital Evidence Preservation.
- Chang, E.; Darcy, P.; Choo, K.-K. R.; Le-Khac, N.-A. (2022). Forensic Artefact Discovery and Attribution from Android Cryptocurrency Wallet Applications. arXiv:2205.14611, ön baskı.
- Mirza, M. M.; Ozer, A.; Karabiyik, U. (2022). Mobile Cyber Forensic Investigations of Web3 Wallets on Android and iOS. Applied Sciences, 12(21), 11180. DOI: 10.3390/app122111180.
- Koerhuis, W.; Kechadi, M. T.; Le-Khac, N.-A. (2020). Forensic Analysis of Privacy-Oriented Cryptocurrencies. Forensic Science International: Digital Investigation, 33, 200891. DOI: 10.1016/j.fsidi.2019.200891.
- Meiklejohn ve diğerleri (2013). A Fistful of Bitcoins: Characterizing Payments Among Men with No Names. Internet Measurement Conference: adres kontrolü ve kümeleme varsayımlarına ilişkin temel araştırma.
- Protokol başvuru belgeleri: Bitcoin Developer Guide — Transactions; Ethereum işlem ve köprü belgeleri; ERC-20 ve ERC-2612 standartları; Solana işlem belgeleri; Circle CCTP Technical Guide. Araç değerlendirmesi için Chainalysis Reactor ve TRM Labs blockchain forensics dokümantasyonu.
İlgili çalışma alanı: Blockchain ve Kripto Varlık Hukuku — Kripto varlık sahibi bireyler, yatırımcılar, kripto varlık hizmet sağlayıcıları ve blockchain girişimleri.




