Son güncelleme: · İlk yayın: 01.11.2026 · Hazırlayan: Av. Ahmet Karaca, İstanbul Barosu (Sicil No 92414) · Baro levhasında doğrula
- Microsoft’un belgesine göre Teams’te kontrolü alan katılımcı paylaşılan ekranda seçim ve düzenleme yapabilir; ekranı yalnızca paylaşmak bile kurtarma ifadesini, bakiyeleri ve bildirimleri karşı tarafa gösterir.
- Toplantıya e-posta girmeden katılanın adının yanında “Unverified”, Microsoft hesabıyla dışarıdan katılanın yanında “External” etiketi görünür; etiketsiz görünmek ise kişinin gerçek bir şirket çalışanı olduğunu kanıtlamaz.
- Kurtarma ifadesini gören ya da cüzdanı kendi verdiği kelimelerle kurduran kişi, cüzdandaki bütün ağlardaki bütün adresler üzerinde mağdurla aynı yetkiye sahiptir.
- Mağdura “yeni” diye kurdurulan cüzdanın adresinde, cüzdanın oluşturulduğu andan önce tarihli işlem varsa ifade o cihazda o anda üretilmemiştir; adresin izleme amacıyla eklenmediği de doğrulanınca bu, kelimelerin hazır verildiğine güçlü bir işarettir.
- Teams toplantı kaydı mağdurda değil, toplantıyı düzenleyen hesabın depolama alanında durur; o hesabın abone ve bağlantı kayıtları savcılık eliyle istenir.
- Toplantıdaki görünen ad sayısı tek başına yetmez; fiilin üç veya daha fazla kişi tarafından birlikte işlendiği hesap, e-posta ve bağlantı kayıtlarıyla gösterilirse TCK 158/3’teki yarı oranında artırım gündeme gelir.
- Teknik rapor Teams, cihaz, blokzinciri ağı ve banka-borsa kayıtlarını Türkiye saatine çevrilmiş tek bir çizelgede eşleştirerek kimin ne zaman neyi kontrol ettiğini gösterir.
Bir “yatırım şirketi” sizi Microsoft Teams toplantısına davet ettiyse, toplantıda hesap yöneticisi, analist, uyum görevlisi ve “üst yönetici” gibi farklı kişiler konuştuysa, ekranınızı paylaşırken telefonunuza Trust Wallet kurdurduysa ve şimdi cüzdanda görünen bakiyeyi çekmek için vergi, AML ya da bloke ücreti isteniyorsa, karşınızdaki bir şirket değil, sahnelenmiş bir kurgudur. Kullanılan uygulamalar gerçektir; sahte olan şirket, roller ve ekranda gösterilen bakiyedir.
Bu kurgunun en kritik anı, cüzdan kurulurken 12 kelimelik kurtarma ifadesinin (seed phrase) ekranda belirdiği andır. Ekranı izleyen kişi bu kelimeleri öğrendiyse, size “cüzdan yalnız sende, kimse erişemez” dense bile o cüzdana yatan her varlığı taşıyabilir. Bu yüzden ilk iş yeni bir ödeme yapmamak ve o cüzdana tek kuruş daha göndermemektir.
Toplantı hâlâ sürüyorsa ekran paylaşımını durdurun, kontrol verdiyseniz geri alın ve hiçbir “onay” vermeyin. Toplantı bittiyse davet e-postasını, sohbetin ekran görüntülerini ve ödeme dekontlarını silmeden bir klasörde toplayın; bunlar hem bankaya bildirimin hem de savcılığa yapılacak şikâyetin dayanağıdır.
Teams üzerinden yürütülen bu yatırım kurgusu nasıl işler?
Kurgu yedi adımda ilerler: tanışma, kurumsal görünümlü bir Teams daveti, birkaç “departmanın” konuştuğu toplantı, ekran paylaşımı altında gerçek bir cüzdan uygulamasının kurdurulması, cüzdanda büyük bir bakiyenin gösterilmesi, bu bakiyeyi çekmek için ödeme istenmesi ve her ödemeden sonra yeni bir bahanenin gelmesi. Her adım bir sonrakine güven taşır; para son adımlarda kaybedilir.
- Temas ve ilk güven. Sosyal medya reklamı, mesaj ya da arama ile tanışılır. “Yatırım danışmanı” ilk günlerde para istemez; piyasa yorumları, küçük kazanç ekranları ve sabırlı bir dil kullanır.
- Toplantı daveti. Bir noktada “şirketin uzmanlarıyla tanışmanız” için Teams toplantısı önerilir. Davet e-postası takvim kaydı, toplantı bağlantısı, toplantı kimliği ve parola içerir; görünüşte bir şirket toplantısından farksızdır.
- Kurumsal sahne. Toplantıda logolu arka planlar, sunumlar ve unvanlar görülür. Farklı departmanlardan kişiler sırayla konuşur; bazıları toplantıya sonradan katılır, biri “onay verir”, biri “süreci başlatır”.
- Ekran paylaşımında cüzdan kurulumu. “Varlıklarınızın güvenliği için” Trust Wallet gibi gerçek bir cüzdan uygulaması indirtilir ve kurulum adım adım ekran paylaşımı altında yaptırılır. Kurtarma ifadesi bu sırada ekranda belirir; aynı anda “cüzdan yalnız sende” denir.
- Bakiye gösterimi. Cüzdanda ya da şirketin “paneli”nde büyüyen bir bakiye görünür. Bu bakiye ya gerçek USDT olmayan bir token, ya başkasına ait bir adresin izleme (watch-only) görüntüsü ya da panelde yazılmış bir rakamdır.
- Çekim engeli. Çekim istenince vergi, AML kontrolü, bloke kaldırma veya komisyon adıyla ödeme istenir. Bahanelerin ayrıntısı çekim için vergi, AML ve aktivasyon ücreti istenmesi sayfasında ele alınıyor.
- Tekrar. Ödeme yapıldıkça yeni bir “son işlem” çıkar: önce vergi, sonra uyum incelemesi, sonra gecikme bedeli. Merdivenin sonu yoktur, çünkü çekimi açacak bir kapı hiç kurulmamıştır.
Büromuza başvuran mağdurların anlatımlarında bu adımların sırası değişebiliyor; bazen cüzdan ilk toplantıda kurduruluyor, bazen bakiye haftalarca bir panelde büyütüldükten sonra. Değişmeyen şey, paranın mağdurun cüzdanında “beklediği” izlenimidir. Gerçekte para; mağdurun failin yönlendirdiği hesaplara gönderdiği havalelerde, failin gösterdiği adreslere kendi gönderdiği kripto varlıklarda ya da kurtarma ifadesi bilinen cüzdandan çekilen varlıklardadır. Bu kurgunun daha geniş ailesi wallet dolandırıcılığı ana rehberinde anlatılıyor.
Toplantıdan yeni çıktım: ilk 60 dakikada ne yapmalıyım?
İlk saatte üç şeyi korumanız gerekir: paranızı, kalan varlıklarınızı ve delili. Bunun için ödemeyi ve oturumu durdurur, kurtarma ifadesi görülmüş cüzdanı terk eder, kalan varlığı temiz bir cihazda açılan yeni cüzdana taşır, bankaya bildirir ve hiçbir yazışmayı silmezsiniz. Adımlar bu önceliğe göre sıralandı.
- Yeni ödeme yapmayın. “Son vergi”, “son komisyon” ya da “bloke kaldırma” ödemesi çekimi açmaz; saklamasız bir cüzdanda harcama yalnız anahtar sahibinin imzasıyla olur, araya onay veren bir üçüncü kişi girmez. Şirket panelindeki rakamı ise zaten failin kendisi yazar. Trust Wallet da gerçekleşmiş bir işlemi geri alamadığını, donduramadığını ve iade edemediğini yazılı olarak belirtir.
- Paylaşımı ve uzaktan erişimi kapatın. Teams’te kontrol verdiyseniz geri alın ve toplantıdan çıkın. AnyDesk, TeamViewer veya Quick Assist ile açık bir bağlantı varsa önce onu kesin; gerekirse cihazın internet bağlantısını kapatın. Ardından bağlantı geçmişinin ve karşı tarafın erişim kimliğinin ekran görüntüsünü alın. Uygulamayı kaldırmak cihazdaki bağlantı kayıtlarını da silebileceğinden, kaldırmadan önce bu kayıtları saklayın ya da cihazı bir bilişim uzmanına inceletin.
- Kurtarma ifadesi görülen cüzdana hiçbir şey göndermeyin. Bu yasak, “ağ ücreti için” istenen küçük TRX, ETH veya BNB tutarlarını da kapsar. İfadeyi bilen kişi o adreslere yatan her şeyi taşıyabilir.
- Temiz bir cihazda yeni cüzdan açın. Yeni kurtarma ifadesini ekran paylaşımı ve uzaktan erişim olmadan, kimseye göstermeden oluşturun ve kalan varlıkları oraya taşıyın. Taşımak için ifşa olmuş adrese ücret yüklemeniz gerekiyorsa o tutarın da çekilebileceğini hesaba katın; sıralama ağa göre değişir ve kurtarma ifadesi paylaşıldığında yapılacaklar rehberinde ayrıntılı anlatılıyor.
- Verilmiş token onaylarını kontrol edin. Toplantı sırasında bir siteye cüzdan bağlayıp işlem imzaladıysanız, verilen harcama izinleri ayrıca incelenir; yöntem token onayı iptali sayfasında.
- Parolaları değiştirin. Ekranda görünmüş olabilecek e-posta, borsa ve bankacılık hesaplarının parolalarını yenileyin, iki adımlı doğrulamayı açın. Cüzdan uygulamasının PIN’ini değiştirmek kurtarma ifadesini değiştirmez; PIN yalnız o cihazdaki erişimi korur.
- Bankanıza bildirin. Failin yönlendirdiği hesaplara havale veya FAST yaptıysanız ya da bankacılık uygulamanız ekranda göründüyse bankanın resmî kanalından vakit kaybetmeden bildirin. İşlem saatini, tutarı ve alıcı IBAN’ı hazır tutun.
- Hiçbir delili silmeyin. Teams uygulamasını, davet e-postasını, toplantı sohbetini, WhatsApp ve Telegram yazışmalarını ve cüzdan uygulamasını silmeyin, gruplardan çıkmayın. Yalnız kurtarma ifadesini hiçbir ekran görüntüsüne, dilekçeye ya da delil klasörüne yazmayın.
- Şikâyeti planlayın, kurtarma tekliflerine kapılmayın. Şikâyet Cumhuriyet başsavcılığına ya da kolluğa yapılabilir; soyut ve genel nitelikteki bir şikâyet hakkında soruşturma yapılmasına yer olmadığına karar verilebildiği için (CMK 158/6) dekontlar, cüzdan adresleri, işlem kimlikleri (TXID) ve toplantı bilgileriyle somutlaştırılmalıdır. Bu süreçte “paranızı geri alırız” diye yazan kişiler sahte varlık kurtarma tuzağının parçası olabilir.
Toplantıda neden farklı departmanlardan farklı kişiler ve yöneticiler vardı?
Çok kişili sahne, tek bir dolandırıcının kuramayacağı üç şeyi kurar: otorite, sorumluluğun dağıtılması ve onay basamakları. Her talep başka bir “departmandan” geldiğinde mağdur karşısında bir kişiyi değil bir sistemi görür; ödeme isteği kişisel bir rica değil “prosedür” gibi görünür ve itiraz edilecek muhatap ortadan kalkar.
Büroya ulaşan anlatımlarda sahne birbirine çok benzer: hesap yöneticisi ilişkiyi kurar, analist kazancı anlatır, uyum görevlisi “engeli” bildirir, vergi ya da finans birimi tutarı söyler, “hukuk birimi” süre ve yaptırım hatırlatır, en sonda bir üst yönetici “özel onayla” süreci hızlandıracağını söyler. Kimi toplantıya sonradan katılır, kimi kamerasını hiç açmaz, kimi yalnızca sohbet kutusuna yazar. Şikâyetvar’daki şikâyetlerde tekrar eden kalıp da aynı yöndedir: “blockchain birimi”, “kripto uzmanı”, “yatırım danışmanı” gibi farklı kimlikler ve bilginin farklı kişilerden gelmesi.
| Rol | Mağdura söylediği | Gerçekte neden var |
|---|---|---|
| Hesap yöneticisi | “Sürecinizi baştan sona ben takip ediyorum.” | Güven bağını kurar, diğer rolleri “ekibim” diye tanıtır. |
| Yatırım analisti | “Portföyünüz bu hafta şu kadar büyüdü.” | Bakiyeyi ve kazancı inandırıcı kılar. |
| Uyum / AML görevlisi | “Hesabınız incelemeye alındı.” | Çekim engelini kurumsal bir zorunluluk gibi sunar. |
| Vergi / finans birimi | “Önce vergi ve harç yatırılmalı.” | Tutarı belirler, alıcı hesabı verir. |
| Hukuk birimi | “Süresinde ödenmezse yasal süreç başlar.” | Süre baskısı ve korku yaratır. |
| Üst yönetici | “Size özel onay verdim, bugün tamamlanmalı.” | Son itirazı kırar, ödemeyi hızlandırır. |
| Teknik destek | “Kurulumu birlikte yapalım, ekranınızı paylaşın.” | Ekranı ve kurtarma ifadesini görmeyi sağlar. |
Bu dağılım, mağdurun en çok tutunduğu düşünceyi de açıklar: “Bu kadar insan aynı anda yalan söyleyemez.” Söyleyebilir; çünkü roller aynı senaryonun parçalarıdır. Aynı kişinin farklı adlarla konuşması da mümkündür; kaç gerçek kişi olduğu görünen adlardan değil, hesaplardan, e-posta adreslerinden ve bağlantı kayıtlarından çıkarılır. Bu sayı cezayı da etkiler (aşağıda TCK 158/3).
Kripto varlık hukuku alanında çalışan Av. Ahmet Karaca’ya göre, bu dosyalarda savcının önüne çoğu zaman tek bir “danışmanla” yapılmış yazışma gelir; oysa toplantıdaki her rol ayrı bir katılım kaydı, çoğu kez ayrı bir e-posta adresi ve ayrı bir ödeme talimatı demektir. Bu ayrıntılar dağınık kaldığında olay tek kişilik bir aldatma gibi okunur. Aynı ayrıntılar saat saat bir çizelgeye yerleştirildiğinde ise rol dağılımı ve fiilin kişiler arasında nasıl bölüştürüldüğü görünür hâle gelir.
Ekran paylaşımında karşı taraf neyi görür, kontrol vermek ne demektir?
Ekranı paylaşmak, ekranda beliren her şeyi karşı tarafa göstermek demektir: kurtarma ifadesi, bakiyeler, bankacılık uygulaması, düşen bildirimler. Kontrol vermek bunun bir adım ötesidir; karşı taraf sizin cihazınızda tıklayabilir, yazabilir ve işlem başlatabilir. İkisi aynı şey değildir, ama ikisinde de kurtarma ifadesi ve hesap bilgileri korunamaz.
Teams’te “Give control” ve “Request control”
Microsoft’un Teams ekran paylaşımı belgesine göre ekranını paylaşan kişi “Give control” ile bir katılımcıya kontrol verebilir; kontrolü alan kişi paylaşılan ekranda seçim ve düzenleme yapabilir, sistemi ya da diğer uygulamaları etkileyebilecek komutlar gönderebilir. İzleyen taraf “Request control” ile kontrol isteyebilir; onay verilirse kontrol ona geçer, “Take back” ile geri alınır. Microsoft’un uyarısı kısadır: kontrolü yalnız güvendiğiniz kişiye verin.
Aynı belgeye göre kontrol devri macOS’un yerleşik paylaşımında ve Linux’ta desteklenmez; belge, telefon uygulamasında kontrol devrini ayrıca anlatmaz. Telefondan yapılan paylaşımda asıl risk, ekranda görünenin izlenmesi ve kaydedilmesidir.
Kurguda kontrol isteği genellikle “kurulumda yardımcı olalım” cümlesiyle gelir ve onay tek bir düğmeyle verilir. Mağdur sonradan kontrolü ne zaman verdiğini tam hatırlamayabilir; oysa bu ayrıntı önemlidir, çünkü işlemi kimin yaptığı sorusunu ve hukuki nitelendirmeyi doğrudan etkiler.
Quick Assist, AnyDesk ve benzeri uzaktan erişim uygulamaları
Teams’in yanında Windows 11’de hazır yüklü gelen Quick Assist ya da AnyDesk, TeamViewer gibi uygulamalar da kurdurulabilir. Microsoft’un Quick Assist belgesinde yardım eden taraf önce ekranı görür, “Request control” ile tam kontrol ister; yardım alan “Allow” derse kontrol geçer. Microsoft bu bağlantıya ancak Microsoft desteğiyle teması siz başlattıysanız izin verilmesini söyler; istenmemiş teknik destek için kimseye kendiliğinden ulaşmadığını da ayrıca belirtir. AnyDesk’in kendi güvenlik sayfası da aynı noktada durur: hiçbir banka veya şirket telefonda size yazılım indirtmez.
Microsoft Tehdit İstihbaratı’nın 15 Mayıs 2024 tarihli raporu bu yöntemin gerçek saldırılardaki işleyişini anlatır: saldırganlar kendilerini teknik destek ya da şirketin bilgi işlem ekibi gibi tanıtmış, Quick Assist’i açtırıp güvenlik kodunu girdirmiş, önce ekran paylaşımını, sonra kontrol isteğini onaylatmıştır. Raporun Haziran 2024’te eklenen güncellemesi, saldırganların Teams’te “Help Desk” gibi adlar taşıyan kendi kiracı (tenant) hesaplarını açarak iletişim kurduğunu ve kullanıcıların dışarıdan gelen iletişimlerdeki “External” (dış) etiketine bakması gerektiğini not eder. Rapordaki olay fidye yazılımı içindir; ama araç, kılık ve onay zinciri yatırım kurgusundakiyle aynıdır.
Ekranda görünen ama fark edilmeyen bilgiler
Telefon ekranını paylaştığınızda görüntü yalnız cüzdan uygulamasıyla sınırlı kalmaz; uygulamalar arasında geçtiğinizde ya da ekrana bildirim düştüğünde onlar da yayına girebilir. Bankanın SMS ile gönderdiği tek kullanımlık şifre, e-posta önizlemesi ve diğer uygulamalardaki bakiyeler bu yolla karşı tarafa ulaşabilir. Teams belgesi, sesi de paylaştığınızda bildirim seslerinin bile toplantıda duyulacağını belirtir.
Bazı uygulamalar hassas ekranları korur: Android’de bir uygulama penceresini “güvenli” işaretlediğinde ekran görüntüsü boş çıkar ve pencere yansıtılan ekranda gösterilmez. Android’in dolandırıcılığı önleme belgesi, meşru ekran paylaşım uygulamalarının dolandırıcılık olaylarında sıkça kullanıldığını ayrıca not eder. Cüzdanın ifade ekranında bu korumanın bulunup bulunmadığı uygulamaya, sürüme ve cihaza göre değişebilir. Koruma olsa bile sonuç değişmeyebilir: kelimeleri kâğıda yazıp kameraya göstermeniz, sesli okumanız ya da fotoğrafını göndermeniz istendiyse ifade yine karşı taraftadır.
“Kayıt bildirimi görmedim” ne anlama gelir?
Microsoft’un iş ve okul hesaplarına ilişkin kayıt belgesine göre Teams’te toplantı kaydı başlatıldığında herkes otomatik olarak bilgilendirilir; kaydı toplantıyı düzenleyen ve onun kuruluşundaki kişiler başlatabilir, misafirler ve başka kuruluştan katılanlar başlatamaz. Ancak karşı tarafın kendi bilgisayarında ayrı bir ekran kaydı programı çalıştırması ya da ekranı başka bir cihazla fotoğraflaması Teams’te bir bildirim üretmez. Bu yüzden bildirimin görülmemesi ifadenin kopyalanmadığını göstermez. Ele geçirmenin ispatı genellikle kayıt dosyasının kendisinden değil, ifadenin görüldüğü andan sonra gelen ve mağdurun yapmadığı hareketlerden ve zaman çizelgesinden çıkar.
“Cüzdan yalnız sende, kimse erişemez” sözü neden doğru değil?
Bu cümle yarı doğrudur ve tam da bu yüzden ikna edicidir. Trust Wallet saklamasız (non-custodial) bir cüzdandır; şirket anahtarlarınızı tutmaz. Ama cüzdana erişim uygulamanın yüklü olduğu telefona değil, 12 kelimelik kurtarma ifadesine bağlıdır. İfadeyi gören ya da size baştan kendisi veren kişi, cüzdan üzerinde sizinle aynı yetkiye sahiptir.
Trust Wallet’ın yedekleme belgesi bunu açıkça yazar: ifadeye sahip olan herkes fonlara erişebilir ve onları kısıtlamasız taşıyabilir. Aynı belge ifadenin nasıl görüntülendiğini de anlatır: cüzdan adı, yanındaki üç nokta, “Manual Backup”, PIN ve ardından 12 kelime. Ekran paylaşımı altında yapılan kurulumda karşı tarafın tam olarak bu ekranı istemesi tesadüf değildir.
Teknik nedeni BIP-39 ve onu tamamlayan BIP-32 ile BIP-44 standartlarıdır: kelimeler belirli bir algoritmayla 512 bitlik bir tohuma (seed) dönüştürülür, cüzdan da her ağ için ayrı adresleri bu tohumdan türetir. Tek bir ifade, cüzdandaki Tron, Ethereum, BNB Smart Chain ve diğer ağlardaki bütün adresler demektir. İfadeyi bilen kişi kelimeleri kendi cihazına girerek aynı adresleri açar.
Kurguda iki ayrı yol görülür. Birincisinde cüzdan sizin telefonunuzda oluşturulur, ifade ekranda belirir ve izleyen kişi onu öğrenir. İkincisinde fail size “şirketin hazırladığı” 12 kelimeyi verir ve cüzdanı bu kelimelerle içe aktarttırır; cüzdan sizin telefonunuzda durur ama anahtarın ilk ve asıl sahibi faildir. Trust Wallet’ın içe aktarma belgesi bu ihtimali adıyla anar: başkasının size verdiği ifadeye ait hesaba para aktarmayın.
Bugün cüzdan boş olsa bile risk sürer. İfade bilindiği sürece o adreslere sonradan yatan her varlık taşınabilir; bu, çekim için “ağ ücreti” diye gönderttirilen küçük tutarları da kapsar. Uygulama şifresini değiştirmek ifadeyi değiştirmez; tek çözüm, kimsenin görmediği yeni bir ifadeyle kurulmuş yeni bir cüzdandır.
Cüzdanda gösterilen bakiye ise ayrı bir sorudur. Ekranda “USDT” yazan bir kalem, Tether’in resmî kontratına ait olmayan bir token olabilir ya da başkasına ait bir adres cüzdanınıza yalnızca izleme amacıyla eklenmiş olabilir. Gerçek olup olmadığı, token kontrat adresinin Tether’in resmî “Supported Protocols” sayfasındaki adresle karşılaştırılmasıyla anlaşılır (Tron ağında TR7NHqjeKQxGTCi8q8ZY4pL8otSzgjLj6t). Adım adım kontrol için sahte USDT ve sahte bakiye ile Tronscan ile USDT sorgulama rehberlerine bakılabilir.
Görüştüğüm şirket gerçek mi, sahne mi?
Görüntülü toplantı, logolu sunum ve unvanlı kişiler bir şirketin varlığını kanıtlamaz; bunların hepsi birkaç saatte hazırlanabilir. Kendi başınıza bakabileceğiniz işaretler başkadır: izin kaydı, davet e-postasının gerçek gönderen adresi, katılımcı adlarının yanındaki etiketler, kişilerin başka bir yerde doğrulanabilmesi ve paranın kime gönderilmesinin istendiği.
- SPK kaydı. Türkiye’de kripto varlık hizmeti SPK izni gerektirir. SPK’nın Faaliyette Bulunanlar Listesine bakın; bu listenin geçici olduğunu ve SPK’nın kendi notuyla listede yer almanın yetkilendirme anlamına gelmediğini de bilin. Yurt dışında yerleşik bir platformun Türkiye’de yerleşik kişilere yönelik faaliyeti SPKn m.99/A uyarınca izinsiz kripto varlık hizmet sağlayıcılığı sayılır; Türkçe internet sitesi kurulması, Türkiye’de iş yeri açılması ya da tanıtım ve pazarlama yapılmasından biri bu yönelimin kabulü için yeterlidir.
- Davet e-postasının gerçek gönderen adresi. Görünen ad bir şirket biriminin adı olabilir; asıl adres e-postanın ileti ayrıntılarında görünür (Outlook’ta “View message details”). Genel bir e-posta hizmetinden gelen ya da bilinen bir kurumun alan adına harf eklenmiş bir adres güçlü bir uyarıdır. Microsoft, ileti başlıklarının görünen adresin taklit edildiğini ortaya çıkarabileceğini belirtir.
- Bağlantının gerçek olması. Toplantı bağlantısının gerçek bir Microsoft adresine gitmesi yalnız Teams’in gerçek olduğunu gösterir, toplantıyı kimin düzenlediğini göstermez. Microsoft’un raporundaki “Help Desk” adlı kiracılar gibi, kurumsal ad taşıyan bir Teams hesabı açmak bir şirket olmayı gerektirmez.
- Katılımcı etiketleri. Microsoft’un belgesine göre toplantıya e-posta girmeden katılanın adının yanında “Unverified”, e-postaya gelen kodla doğrulananın yanında “Email verified”, Microsoft hesabıyla girenin yanında “External” etiketi görünür. “Uyum müdürü”nün yanında bu etiketlerden biri varsa, kendini nasıl tanıtırsa tanıtsın Teams kaydı bakımından toplantıyı düzenleyen kuruluşun bir hesabıyla katılmamıştır. Etiket görmemek de doğrulama sayılmaz; o kişi failin kendi kurduğu hesap yapısından katılmış olabilir.
- Kişilerin bağımsız doğrulanması. Unvanı söylenen kişiler, şirketin ticaret sicili kaydı, açık adresi ve sabit iletişim bilgileri toplantıdan bağımsız bir kaynakta bulunabiliyor mu? Bilgilerin tek kaynağı toplantının kendisiyse sahne kapalı bir devredir.
- Test çekimi. Küçük bir tutarın çekilebilmesi şirketin gerçek olduğunu göstermez; güveni büyütmek için kullanılan bilinen bir adımdır.
- Ödemenin alıcısı. Gerçek bir kurum vergi veya ücreti kişisel hesaplara, her seferinde başka kişilerin IBAN’larına ya da bir kripto adresine istemez. Ödeme talimatı her seferinde başka bir alıcı gösteriyorsa sahne bitmiş demektir.
- “Destek” kılığı. Microsoft istenmemiş teknik destek için kimseye kendiliğinden ulaşmaz; Trust Wallet da kullanıcılarla WhatsApp ya da X özel mesajı üzerinden iletişime geçmez. Benzer taklitler için sahte kripto cüzdan desteği sayfasına bakılabilir.
Teams toplantısının delili nasıl saklanır?
Teams toplantısından kalan en değerli delil, toplantının kendisinden çok onu çevreleyen kayıtlardır: davet e-postası tam başlıklarıyla, takvim kaydı, toplantı kimliği ve bağlantısı, katılımcıların görünen adları ve etiketleri, saatler, sohbet ve ekran görüntüleri. Bu kayıtlar toplantıyı düzenleyen hesaba, oradan da gerçek kişilere giden yolun başlangıcıdır.
| Kayıt | Nereden alınır | Ne işe yarar |
|---|---|---|
| Davet e-postası | E-posta kutusu; silmeden, başlıklarıyla birlikte | Gerçek gönderen, geçtiği sunucular, saat |
| Toplantı kimliği ve parola | Davet e-postası veya Teams takvimi | Toplantının ve düzenleyen hesabın tespiti |
| Toplantı bağlantısı | Davet, SMS veya mesajlaşma uygulaması | Hizmet sağlayıcıdan kayıt istemenin anahtarı |
| Katılımcı listesi | Toplantı sırasında ekran görüntüsü | Görünen adlar, etiketler, kişi sayısı |
| Toplantı sohbeti | Toplantı sürerken ekran görüntüsü | Talimatlar, ödeme bilgileri, bağlantılar |
| Katılım ve arama geçmişi | Teams uygulaması, telefonun arama kaydı | Giriş ve çıkış saatleri |
| Cihazdaki uygulama listesi | Telefon ayarları, uygulama mağazası geçmişi | Cüzdanın ve erişim aracının kurulduğu zaman |
| Uzaktan erişim uygulaması | Uygulamanın bağlantı geçmişi ekranı | Karşı tarafın erişim kimliği ve saatler |
| Cüzdan bilgileri | Herkese açık adresler, TXID, token kontrat adresi | Blokzinciri ağı üzerinde izlemenin başlangıcı |
| Ödeme kayıtları | Banka dekontları, alıcı IBAN ve ad | Paranın gittiği hesaplar ve sahipleri |
Toplantıya tarayıcıdan, hesap açmadan katıldıysanız dikkat edin: Microsoft’un kişisel kullanım için Teams belgesine göre hesapla katılmak toplantı sohbet geçmişini sonradan görmeyi sağlar; hesapsız katılan kişi sohbete toplantıdan sonra ulaşamayabilir. İş veya okul hesabıyla düzenlenmiş bir toplantıda kayıt alındıysa kayıt, düzenleyenin OneDrive veya SharePoint alanında durur; ne zaman sona ereceğini o kuruluşun yönetici ayarları belirler ve kaydın sahibi bu süreyi değiştirebilir. Yani kayıt sizin elinizde değil, failin hesabındadır.
Toplantıyı düzenleyen hesabın abone bilgileri ve bağlantı kayıtları savcılık eliyle istenir. Microsoft’un kamuya açık politikasında ad, e-posta adresi, fatura bilgisi ve ağ bağlantı kayıtları gibi içerik dışı veriler ile yazışma ve dosya içeriği farklı hukuki eşiklere bağlanır ve her talep yerel hukuk yönünden ayrıca incelenir. Aynı politika, hukuken yasaklanmadıkça verisi istenen kullanıcıya önceden bildirim yapıldığını da belirtir; talepte gizlilik istenip istenmeyeceği bu yüzden önceden değerlendirilmelidir. Hangi kaydın ne kadar tutulduğu hizmete ve hesap türüne göre değiştiği için talebin gecikmeden yapılması gerekir.
Ekran görüntülerinde cihazın saati görünsün. Dosyaların adını değiştirmek, kırpmak ya da üzerine not düşmek yerine özgün hâllerini bir klasörde bırakın; anlatım için işaretli kopyalar ayrıca hazırlanabilir. Kurtarma ifadesinin göründüğü bir görüntü varsa dosyaya girmeden önce kelimeler kapatılmalıdır. Klasörün genel düzeni kripto cüzdan delil dosyası rehberinde anlatılıyor.
Hukuken hangi suç oluşur, toplantıdaki kişi sayısı neden önemli?
Teams, cüzdan uygulaması ve banka sistemi aldatmanın aracı olarak kullanıldığında fiil, TCK 157’deki dolandırıcılığın 158/1-f bendindeki nitelikli hâli kapsamında değerlendirilir. Toplantıdaki rol dağılımı ayrıca önemlidir: suçun üç veya daha fazla kişi tarafından birlikte işlendiği ortaya konursa ceza yarı oranında, suç işlemek için kurulmuş bir örgütün faaliyeti çerçevesinde işlendiği ortaya konursa bir kat artırılır (TCK 158/3). Kurumsal görünümlü, çok kişili sahne mağdurun denetim imkânını ortadan kaldırmak için kurulur; olay bu yüzden tek bir “basit yalan” olarak değil, birbirini tamamlayan hileli davranışların bütünü olarak anlatılmalıdır.
TCK 158/1-f’nin konusu, bilişim sistemlerinin, banka veya kredi kurumlarının dolandırıcılıkta araç olarak kullanılmasıdır; bu bentte hapis cezasının alt sınırı dört yıldır ve adli para cezası suçtan elde edilen menfaatin iki katından az olamaz. Bu bent bakımından belirleyici olan, bilişim sisteminin yalnız iletişim kanalı olması değil, aldatmanın kendisinde kullanılmasıdır; sahte bakiye gösteren panel, cüzdana eklenen sahte token ya da izleme adresi ve kurumsal görünümlü toplantı bu yüzden şikâyette ayrı ayrı anlatılmalıdır. Toplantıdaki kişilerden biri kendini kamu görevlisi ya da banka çalışanı olarak tanıttıysa (örneğin “MASAK görevlisi” ya da “bankanın uyum birimi”), aynı fıkranın (l) bendi de gündeme gelir.
Kurguda iki ayrı fiil iç içe geçebilir. Mağdurun kendi gönderdiği havaleler ve kripto transferleri aldatmanın sonucudur; ama kurtarma ifadesini öğrenen failin mağdurun cüzdanından onun haberi olmadan varlık çekmesi, bilişim sistemleri kullanılarak nitelikli hırsızlık (TCK 142/2-e) ve bilişim sistemine girme (TCK 243) yönünden ayrıca tartışılır. Kontrolün kimde olduğu bu yüzden yalnız teknik bir ayrıntı değil, nitelendirmenin kendisidir.
158/3 açısından savcının ihtiyaç duyduğu şey “toplantıda altı kişi vardı” cümlesi değildir. Bir kişi birden fazla adla konuşabilir; üç veya daha fazla kişinin birlikte hareket ettiği, farklı hesaplar, farklı e-posta adresleri, farklı sesler ve bağlantı kayıtlarıyla gösterilir. Katılımcı listesinin ekran görüntüsü ve hangi rolün hangi talimatı verdiğini gösteren kronoloji, bu nedenle cezayı doğrudan etkileyebilecek delillerdir.
Şirket kendini bir kripto platformu olarak tanıttıysa, SPKn m.99/A ile birlikte izinsiz kripto varlık hizmet sağlayıcılığını düzenleyen m.109/A da gündeme gelebilir; bu suçun cezası üç yıldan beş yıla kadar hapis ve beş bin günden on bin güne kadar adli para cezasıdır. Türkiye’deki banka, ödeme hizmeti sağlayıcısı veya kripto varlık hizmet sağlayıcısı nezdindeki hesaplar için CMK 128/A, TCK 142/2-e, 158/1-f ve (l) ile 245. madde suçlarında makul şüphe hâlinde hesabın kırk sekiz saate kadar askıya alınmasına ve elkoymaya imkân verir; yurt dışındaki bir borsa veya Tether için dayanak değildir. Ayrıntılar CMK 128/A rehberinde. Mağdurdan banka hesabını veya kartını başkasına kullandırması istendiyse bu ayrı bir risktir; TCK 158/4’ün getirdiği indirim ve sınırı kripto para dolandırıcılığı rehberinde anlatılıyor.
Bu dosyada teknik uzman raporu neyi ortaya koyar?
Bu tür dosyada teknik uzman raporu, dağınık ekran görüntülerini tek bir zaman çizelgesine dönüştürür: Teams daveti ve ekran paylaşımı, cüzdanın kurulduğu ve kurtarma ifadesinin göründüğü an, blokzinciri ağı üzerindeki giriş ve çıkışlar, banka ve borsa işlemleri aynı saat ekseninde eşleştirilir. Böylece kimin, ne zaman, neyi kontrol ettiği belgeye bağlanır.
Raporun cevapladığı sorular
- Cüzdan nasıl oluştu? Kurtarma ifadesi uygulamada yeni mi üretildi, yoksa failin verdiği kelimelerle mi içe aktarıldı? Cihazda rastgele üretilen bir ifadenin adresleri, üretildiği andan önce kimse tarafından bilinemeyeceği için o andan önce tarihli işlem taşımaz. “Yeni” denen cüzdanın adresinde, cüzdanın oluşturulduğu saatten önce tarihli işlem varsa ifade o cihazda o anda üretilmemiştir; en olası açıklama kelimelerin hazır verilmesidir. Bu sonuca varmak için cüzdanın oluşturulma zamanının cihaz kayıtlarıyla belirlenmesi, adresin izleme amacıyla eklenmiş bir adres olmadığının ve mağdurun aynı ifadeyi daha önce kullanmadığının ayrıca gösterilmesi gerekir.
- Görünen bakiye neydi? Token kontrat adresi Tether’in resmî adresiyle karşılaştırılır; adresin cüzdana izleme amacıyla eklenip eklenmediği ve bakiyenin bir panelde yazılıp yazılmadığı ayrılır.
- İfade görüldükten sonra ne oldu? İfadenin ekranda göründüğü andan sonra, mağdurun işlem yapmadığı bir saatte mağdur adreslerinden çıkış olup olmadığı; varsa hangi işlem kimliğiyle (TXID) hangi adrese gittiği gösterilir.
- Toplantıda kaç ayrı hesap vardı? Davet e-postası başlıkları, gönderen alan adları, katılımcıların görünen adları ve etiketleri ile ödeme talimatları karşılaştırılır; hangi rolün hangi talimatı verdiği çıkarılır. Kesin hesap sayısı ise hizmet sağlayıcıdan gelecek kayıtlarla belirlenir.
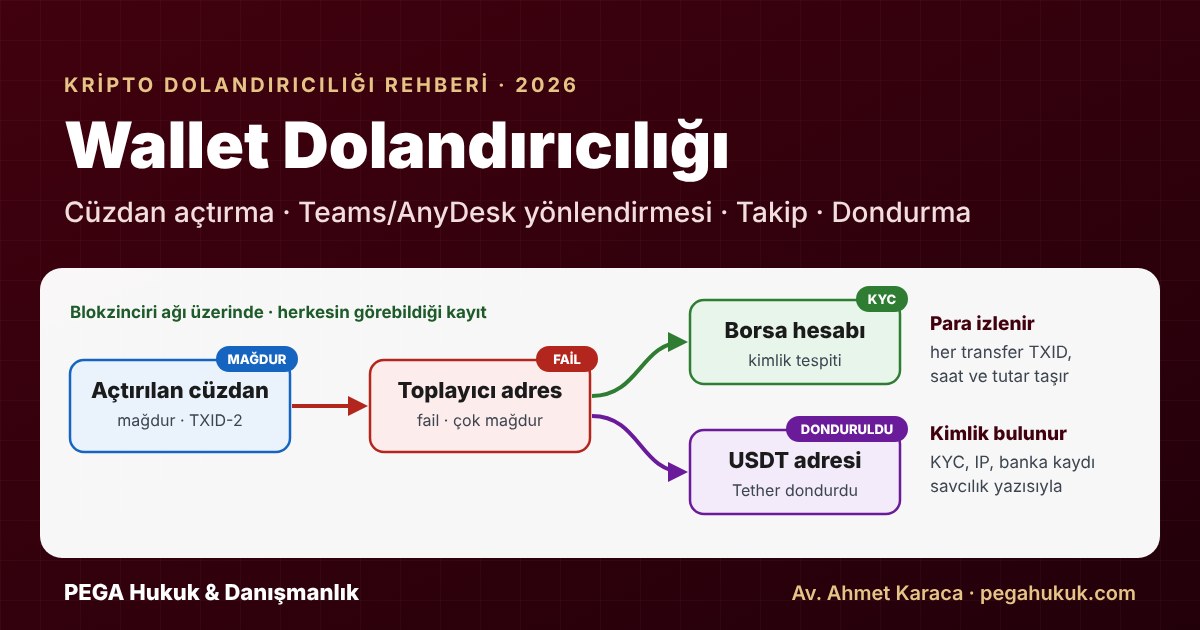
- Para nereye gitti? Banka ödemelerinin alıcı hesapları belirlenir; kripto transferler ara adreslerden geçerek izlenir ve kimlik bilgisi tutan bir borsanın yatırma adresine vardığı nokta, yani ağın “çıkış kapısı” bulunur.
- Hangi kurumdan ne istenmeli? Microsoft’tan toplantıyı düzenleyen hesabın kayıtları, e-posta hizmet sağlayıcısından gönderen hesabın bilgileri, bankalardan alıcı hesapların sahipleri ve hareketleri, borsalardan yatırma adresinin sahibi ile giriş IP ve cihaz kayıtları, USDT bulunan adresler için Tether’den dondurma talebi.
| Rapor bölümü | İncelenen kayıt | Ortaya koyduğu |
|---|---|---|
| Olay çizelgesi | Davet e-postası, takvim, arama geçmişi, ekran görüntüleri | Toplantının ve paylaşımın başlangıç ve bitişi |
| Cüzdanın kökeni | Cüzdanın oluşturulma zamanı, adreslerin ilk işlem tarihi | İfadenin o cihazda mı üretildiği, hazır mı verildiği |
| Bakiyenin niteliği | Token kontrat adresi, Tether’in resmî listesi, blok gezgini | Gerçek USDT, sahte token ya da izleme görüntüsü |
| Yetkisiz çıkış | TXID, blok zamanı, varış adresi | İfade görüldükten sonra mağdurun yapmadığı hareket |
| Katılımcı analizi | E-posta başlıkları, alan adları, görünen adlar, etiketler | Kaç ayrı hesap olduğu, rol ve talimat eşleşmesi |
| Para akışı | Dekontlar, alıcı IBAN’lar, blokzincir transfer zinciri | Paranın kimlik doğrulaması yapan noktaya ulaştığı yer |
| Talep listesi | Önceki bölümlerin bulguları | Hangi kuruma hangi kayıt için yazılacağı |
Blok zaman damgası evrensel saate (UTC) dayanır ve blok gezginleri saati farklı biçimlerde gösterebilir. Rapor her kaydı Türkiye saatine (UTC+3) çevirir ve hangi saatin kullanıldığını yazar; aksi hâlde üç saatlik fark, ifadenin görüldüğü an ile çıkış arasındaki sırayı tersine çevirebilir.
Bulgu, çıkarım ve varsayım ayrımı
Raporun güvenilirliği, neyi kanıtladığını ve neyi yalnızca işaret ettiğini ayırmasından gelir. Blokzinciri ağı üzerindeki bir işlemin saati, miktarı, gönderen ve alan adresi bir bulgudur; herkes blok gezgininde aynı sonuca ulaşır. “İfade 20.27’de ekranda göründü, 21.32’de mağdurun yapmadığı bir çıkış oldu, öyleyse imzayı ifadeyi bilen bir başkası attı” cümlesi güçlü bir çıkarımdır; kontrol devredilmişse aynı imza mağdurun cihazından da atılmış olabilir. İmzanın hangi cihazdan ve hangi bağlantıyla atıldığı blokzinciri ağı kayıtlarından değil, cihaz incelemesinden ve borsa ile hizmet sağlayıcı kayıtlarından çıkar.
Birden fazla adresin aynı kişiye ait sayılması (adres kümelemesi) olasılıksaldır ve gerekçesiyle yazılmalıdır. “Beş farklı ad beş farklı kişidir” ise kayıtlarla desteklenene kadar bir varsayımdır. Blokzinciri ağı verisi adresin arkasındaki kişiyi tek başına göstermez; kimlik, paranın kimlik doğrulaması yapan bir borsaya veya ödeme noktasına ulaştığı yerde, o kurumun kayıtlarıyla ortaya çıkar.
Savcı ve hâkim için faydası somuttur: rapordaki her TXID, Tronscan, Etherscan veya BscScan gibi bir blok gezgininde hesap açmadan aranarak kontrol edilebilir; token kontrat adresi Tether’in resmî sayfasıyla karşılaştırılabilir. Talep listesi bulgulardan türetildiği için hangi bankaya, hangi borsaya, hangi hizmet sağlayıcıya hangi kayıt için yazılacağı hazır gelir. Raporun genel yöntemi blokzincir teknik uzman raporu sayfasında, adresin sahibine ulaşma yolu kripto cüzdan sahibi nasıl bulunur rehberinde anlatılıyor.
Bu araştırmaların soruşturmadaki yerini Yargıtay 11. Ceza Dairesi’nin iki kanun yararına bozma kararı gösterir. Uzaktan erişim uygulamasıyla telefona yatırım uygulaması indirtilen bir dosyada Daire, “uzaktan erişim yoluyla şikâyetçinin telefonuna erişim sağlayan cihazların IP bilgilerinin tespit edilmesi” gereğine işaret etmiştir (2026/536 E., 2026/6495 K., 15.06.2026). Başka bir kripto dosyasında “bilişim ve kripto para piyasası konusunda uzman bilirkişiden teknik rapor aldırılması” istenmiştir (2025/5763 E., 2026/4543 K., 27.04.2026). Kararlar esasa ilişkin değildir: bu araştırmalar yapılmadan verilen kovuşturmaya yer olmadığı kararına yapılan itirazda, soruşturmanın genişletilmesi yerine itirazın reddedilmesi kanuna aykırı bulunmuştur.
Bu kurguda doğru bilinen yanlışlar nelerdir?
Bu kurgu, gerçek ürünlerin güvenilirliğini sahte bir hikâyeye ödünç verir ve yanlış inançların çoğu buradan doğar. Aşağıdaki tablo, bu tür toplantılardan sonra sık duyulan inançları ve doğrularını yan yana koyar.
| Yanlış | Doğrusu |
|---|---|
| Görüntülü toplantı yapıldıysa şirket gerçektir. | Toplantı yalnız bir toplantı yapıldığını kanıtlar. Şirketin varlığı izin kaydı ve bağımsız kaynaklarla doğrulanır. |
| Kurumsal arka plan, e-posta imzası ve antetli belge varsa resmî bir kurumdur. | Logo, imza ve “uyum yazısı” herkesçe üretilebilir. Resmî kurum çekim için kişisel hesaba ödeme istemez. |
| Ekran paylaşmak zararsızdır, kontrol vermedim. | Paylaşılan ekrandaki kurtarma ifadesi, bildirimler ve bakiyeler karşı tarafa ulaşır. Kontrol vermek ek bir risktir, şartı değildir. |
| Trust Wallet gerçek olduğuna göre kurgu da gerçektir. | Uygulama gerçektir, kullanılış biçimi sahtedir. Saklamasız bir cüzdanda hiçbir şirket çekiminize onay veremez. |
| Teams Microsoft’un ürünü, demek ki güvenli. | Platform gerçektir; toplantıyı düzenleyen hesabı ise fail açmıştır. Platformun gerçekliği karşıdakinin kimliğini doğrulamaz. |
| Cüzdanda “only watch” ya da “view-only” yazıyorsa para orada bekliyordur. | Bu etiket izleme cüzdanını gösterir: cüzdana yalnız bir adres eklenmiştir, anahtarı sizde değildir ve oradan hiçbir şey gönderilemez. |
| Soğuk cüzdana giden para izlenemez. | “Soğuk”, anahtarın çevrim dışı tutulmasıdır. Adres ve işlemler blokzinciri ağı üzerinde herkese açık kalır ve izlenir. |
| Tether USDT’yi donduramaz. | Tether’in kullanım koşulları USDT’yi dondurma ve adresleri kara listeye alma yetkisini düzenler. İşlem adrese bakar, cüzdanın türüne değil; hız ve talep gerektirir, sonucu garanti değildir. |
| Borsa parayı hemen geri alır. | Gerçekleşmiş bir blokzincir transferini kimse geri çeviremez. Borsa yalnız kendi müşterisinin hesabındaki varlık üzerinde, çoğu zaman yetkili makam talebiyle işlem yapabilir. |
| Son bir ödeme yaparsam çekim açılır. | Çekimi açacak bir üçüncü kişi yoktur. Her ödeme yeni bir bahaneyle sonuçlanır. |
Toplantı bitti, geriye ne kaldı?
Teams kurgusu mağdura bir şirketle çalıştığını düşündürmek için kurulur; ama her rol, her davet ve her ödeme talimatı geride bir kayıt bırakır. Kurtarma ifadesi görülmüş cüzdanı terk etmek, ödemeyi durdurmak ve bu kayıtları saat saat bir çizelgeye dönüştürmek, savcılığın toplantının arkasındaki hesaplara ve paranın ulaştığı kimlikli noktalara gitmesine imkân verir.
Para bankadan gittiyse alıcı hesaplar, kriptoyla gittiyse blokzinciri ağı üzerindeki adresler izlenir; ikisi birlikte olduysa ikisi aynı çizelgede birleşir. Bu çizelgede toplantı, kurgunun en ikna edici sahnesi olmaktan çıkar ve faillerin kendi bıraktığı en düzenli delile dönüşür.
Sık sorulan sorular
Teams üzerinden yatırım dolandırıcılığı nasıl işler?
Önce reklam ya da mesajla güven kurulur, sonra kurumsal görünümlü bir Teams toplantısında farklı “departmanlardan” kişiler konuşur. Ekran paylaşımı altında Trust Wallet gibi gerçek bir cüzdan kurdurulur ve kurtarma ifadesi bu sırada görülür. Cüzdanda ya da bir panelde büyük bir bakiye gösterilir; çekim istenince vergi, AML veya bloke adıyla art arda ödeme talep edilir ve her ödemeden sonra yeni bir bahane çıkar.
Görüntülü toplantı yapıldıysa şirket gerçek midir?
Hayır. Görüntülü toplantı yalnızca bir toplantı yapıldığını kanıtlar; logolu arka plan, sunum, unvan ve e-posta imzası birkaç saatte hazırlanabilir. Şirketin gerçekliği SPK’nın Faaliyette Bulunanlar Listesi, davet e-postasının gerçek gönderen adresi, katılımcı adlarının yanındaki etiketler ve kişilerin toplantıdan bağımsız bir kaynakta doğrulanabilmesiyle anlaşılır. Ödemenin kişisel ya da her seferinde değişen hesaplara istenmesi tek başına güçlü bir uyarıdır.
Ekran paylaşımında kurtarma ifadem göründü, ne yapmalıyım?
O cüzdanı artık güvenli saymayın ve ona hiçbir varlık göndermeyin; ağ ücreti için istenen küçük TRX veya ETH tutarları da buna dahildir. Temiz bir cihazda, ekran paylaşımı olmadan yeni bir cüzdan açıp kalan varlıkları taşıyın. Uygulama şifresini veya PIN’i değiştirmek ifadeyi değiştirmez. Cüzdanın herkese açık adresini, işlem kimliklerini ve toplantı kayıtlarını saklayın, ama ifadenin kendisini hiçbir delile yazmayın.
“Cüzdanın yalnız sende, kimse erişemez” sözü doğru mu?
Hayır, yarı doğrudur. Trust Wallet saklamasız bir cüzdandır ve şirket anahtarlarınızı tutmaz; ancak cüzdana erişim telefona değil, 12 kelimelik kurtarma ifadesine bağlıdır. İfadeyi ekranda gören ya da cüzdanı size kendi verdiği kelimelerle kurduran kişi, cüzdandaki bütün ağlardaki bütün adresler üzerinde sizinle aynı yetkiye sahiptir ve oraya sonradan yatan varlıkları da taşıyabilir.
Uzaktan erişim programı kurdurdular, ne yapmalıyım?
Açık bir bağlantı varsa önce onu kesin, gerekirse cihazın internetini kapatın; ardından bağlantı geçmişinin ve karşı tarafın erişim kimliğinin ekran görüntüsünü alın. Uygulamayı kaldırmak cihazdaki kayıtları silebileceği için önce bunları saklayın. Ekranda görünmüş olabilecek e-posta, borsa ve banka hesaplarının parolalarını değiştirin, iki adımlı doğrulamayı açın ve bankanıza bildirin. AnyDesk’in kendi önerisi de bankaya bildirim, parola değişikliği ve cihazın bir bilişim uzmanına kontrol ettirilmesidir. Yazışmaları ve dekontları silmeyin.
Teams’te “External” ya da “Unverified” etiketi ne demek?
Bu etiketler kişinin toplantıyı düzenleyen kuruluşun dışından katıldığını gösterir. Microsoft’a göre e-posta girmeden katılanın yanında “Unverified”, e-posta koduyla doğrulananın yanında “Email verified”, Microsoft hesabıyla girenin yanında “External” yazar. Kendini şirketin uyum müdürü olarak tanıtan birinin yanında bu etiketlerden biri varsa, toplantıyı düzenleyen kuruluşun bir hesabıyla katılmamıştır. Etiket olmaması da doğrulama değildir; fail kendi hesap yapısını kurmuş olabilir.
Toplantı kayıtları delil olur mu, nasıl saklanır?
Evet, ama asıl değerli olan toplantıyı çevreleyen kayıtlardır. Davet e-postasını başlıklarıyla, toplantı kimliğini ve bağlantısını, katılımcı listesini, sohbeti, saatleri ve ödeme dekontlarını silmeden saklayın; ekran görüntülerinde cihaz saati görünsün. Teams kaydı alındıysa kayıt sizde değil, toplantıyı düzenleyen hesabın alanındadır. O hesabın abone ve bağlantı kayıtları savcılık eliyle istenir; saklama süreleri değiştiği için gecikmemek gerekir.
Farklı departmanlardan farklı kişiler görüştü, hepsi aynı ekip mi?
Bu kurguda roller aynı senaryonun parçalarıdır ve bazen tek bir kişi birden fazla adla konuşur. Hesap yöneticisi güveni kurar, analist kazancı anlatır, uyum ve vergi birimleri engeli ve tutarı söyler, üst yönetici son itirazı kırar. Kaç gerçek kişi olduğu görünen adlardan değil, hesaplardan, e-posta adreslerinden ve bağlantı kayıtlarından çıkarılır. Üç veya daha fazla kişinin birlikte hareket ettiği gösterilirse TCK 158/3 uyarınca ceza artırılır.
Toplantıdan sonra cüzdanı ve Teams’i silmeli miyim?
Hayır, silmeyin. Teams uygulaması, davet e-postası, toplantı sohbeti, WhatsApp ve Telegram yazışmaları ile cüzdan uygulaması delilin parçasıdır. Yapılması gereken, kurtarma ifadesi görülmüş cüzdanı kullanmayı bırakmak, kalan varlıkları temiz bir cihazda açılan yeni cüzdana taşımak ve eski cüzdanın adreslerini ve işlem kimliklerini kayıt altına almaktır. Uygulamayı silmek blokzinciri ağındaki varlığı ya da açığa çıkmış ifadeyi ortadan kaldırmaz.
Teams (Microsoft) bu dolandırıcılıktan sorumlu mu?
Bu kurguda Teams, failin kendi açtığı hesapla kötüye kullanılan gerçek bir araçtır; platformun sorumluluğu ayrı bir hukuki değerlendirme gerektirir. Ceza soruşturması açısından Microsoft’un önemi, toplantıyı düzenleyen hesabın abone bilgilerini ve bağlantı kayıtlarını tutan taraf olmasıdır. Bu kayıtlar savcılık eliyle istenir; Microsoft’un kamuya açık politikası içerik dışı verilerle yazışma içeriğini farklı hukuki eşiklere bağlar.
Telefonumdaki bankacılık uygulaması da ekranda göründüyse ne yapmalıyım?
Bankanıza resmî kanaldan vakit kaybetmeden bildirin, mobil bankacılık parolanızı değiştirin ve iki adımlı doğrulamayı açın. Ekran paylaşımında SMS ile gelen tek kullanımlık şifreler, bakiyeler ve hesap bilgileri karşı tarafa görünmüş olabilir. Uzaktan erişim uygulaması kurdurulduysa bağlantıyı kesin ve bağlantı geçmişini kaydetmeden kaldırmayın. Hesabınızda sizin yapmadığınız bir işlem görürseniz saatini, tutarını ve alıcısını not edip şikâyete ekleyin.
Parayı kendim gönderdim, bu benim için suç mu?
Hayır. Dolandırıcılıkta mağdurun aldatılarak kendi eliyle para göndermesi suçun işleniş biçimidir ve gönderen kişiyi fail yapmaz. Sizden başkalarının parasının hesabınıza gönderilmesine izin vermeniz ya da banka hesabınızı veya kartınızı başkasına kullandırmanız istendiyse durum farklıdır; bu ayrı bir risk taşır ve ayrıca değerlendirilmelidir. Kendi paranızı failin yönlendirdiği hesaba gönderdiyseniz dekontlarınız mağduriyetinizin delilidir.
Trust Wallet’ta “only watch” ya da “view-only” yazıyorsa param var mı?
Hayır, bu etiket o cüzdanın bir izleme (watch-only) cüzdanı olduğunu gösterir. İzleme cüzdanı yalnızca bir adresin bakiyesini gösterir, anahtarı sizde değildir ve oradan gönderim, takas veya çekim yapılamaz. Trust Wallet’a göre izleme cüzdanını ödeme yaparak “açmanın” bir yolu yoktur; bunun için ücret isteyen kişi dolandırıcıdır. Gerçek durum adresin blok gezgininde incelenmesiyle görülür.
İlgili rehberler
- Wallet Dolandırıcılığı: Cüzdan Açtırma, Takip ve Dondurma
- Seed Phrase Paylaştım: Cüzdanı ve Kalan Varlıkları Nasıl Korurum?
- Kripto Para Çekmek İçin Vergi, AML veya Aktivasyon Ücreti İstenirse
- Flash Tether (Flash USDT) Dolandırıcılığı: Sahte USDT Nasıl Anlaşılır?
- Sahte Kripto Cüzdan Desteği: Mesaj, Bağlantı ve Uzaktan Erişim Tuzağı
- Kripto Cüzdan Dolandırıcılığında Delil Dosyası Nasıl Kurulur?
- Kripto Adli Bilişim: Blockchain Teknik Uzman Raporunu Nasıl Hazırlıyoruz?
- Kripto Dolandırıcılığı Sonrası Recovery Scam: Sahte Varlık Kurtarma Vaadiyle İkinci Kez Dolandırılma Rehberi
- CMK 128/A Nedir? 48 Saatlik Hesap Askıya Alma ve Elkoyma: Madde Madde Rehber (2026)
Kaynaklar
- Microsoft Destek, Teams toplantısında içerik paylaşma (“Give control”, “Request control”, “Take back”) — support.microsoft.com
- Microsoft Destek, Teams hesabı olmadan toplantıya katılma; “Unverified”, “Email verified” ve “External” etiketleri — support.microsoft.com
- Microsoft Destek, Teams toplantısına kimlik ve parola ile katılma — support.microsoft.com
- Microsoft Destek, kişisel kullanım için Teams toplantısına katılma ve sohbet geçmişi — support.microsoft.com
- Microsoft Destek, Teams toplantısını kaydetme (bildirim, kaydı başlatabilenler, saklama yeri) — support.microsoft.com
- Microsoft Destek, Quick Assist ile uzaktan yardım ve kontrol isteği — support.microsoft.com
- Microsoft Destek, teknik destek dolandırıcılıklarından korunma — support.microsoft.com
- Microsoft Destek, Outlook’ta ileti başlıklarını görüntüleme — support.microsoft.com
- Microsoft Tehdit İstihbaratı, Quick Assist’in sosyal mühendislik saldırılarında kötüye kullanılması (15.05.2024; Teams “Help Desk” kiracılarına ilişkin Haziran 2024 güncellemesi) —microsoft.com
- Microsoft, müşteri verisine ilişkin kolluk talepleri ve içerik dışı veri ayrımı — microsoft.com
- AnyDesk, dolandırıcılıklardan korunma rehberi — anydesk.com
- Android Developers, hassas ekranların korunması ve ekran paylaşımı (FLAG_SECURE) — developer.android.com
- Trust Wallet Destek, kurtarma ifadesini yedekleme (“Manual Backup”) ve başkasının verdiği ifade uyarısı — support.trustwallet.com
- Trust Wallet Destek, gizli ifadeyle cüzdan içe aktarma — support.trustwallet.com
- Trust Wallet Destek, dolandırıcılıkla kaybedilen fonların geri alınamaması — support.trustwallet.com
- Trust Wallet Destek, cüzdan dolandırıcılıkları ve resmî iletişim kanalları — support.trustwallet.com
- BIP-39, anımsatıcı kelimelerden tohum (seed) üretimi — github.com
- Tether, resmî USDT kontrat adresleri (Supported Protocols) — tether.to
- Tether, kullanım koşulları (dondurma ve adres kara listesi) — tether.to
- SPK, Kripto Varlık Hizmet Sağlayıcılar Faaliyette Bulunanlar Listesi — spk.gov.tr
- 5237 sayılı Türk Ceza Kanunu m.142, 157, 158, 243 — mevzuat.gov.tr
- 5271 sayılı Ceza Muhakemesi Kanunu m.128/A — mevzuat.gov.tr
- 6362 sayılı Sermaye Piyasası Kanunu m.99/A (yurt dışı platformların Türkiye’ye yönelik faaliyeti) ve m.109/A (izinsiz kripto varlık hizmet sağlayıcılığı) —mevzuat.gov.tr
Güncelleme notu: 01.11.2026 — İlk yayın. Microsoft Teams, Quick Assist, AnyDesk, Android ve Trust Wallet’ın resmî belgeleri, Tether’in resmî sayfaları, SPK’nın Faaliyette Bulunanlar Listesi ile TCK, CMK ve SPKn’nin yürürlükteki metinleri esas alınmıştır.
Hukuki danışmanlık ve avukatlık hizmeti
Gönderdiğiniz kripto nereye gitti?
İşlem kimliklerini (TXID), cüzdan adreslerini, yazışma ekran görüntülerini ve banka dekontlarını hazırlayıp WhatsApp’tan ya da e-postayla yazın; mesajınız doğrudan Av. Ahmet Karaca’ya ulaşır. Transfer zincirinin izlenmesi, akış diyagramı ve uzman mütalaası hazırlanması ile dondurma taleplerini içeren savcılık sürecinin yürütülmesi için avukatlık ve danışmanlık hizmeti alabilirsiniz.
Av. Ahmet Karaca · 0531 336 09 81 · ahmet@pegahukuk.com
Av. Ahmet Karaca
Av. Ahmet Karaca, İstanbul Barosu’na kayıtlı (Sicil No 92414, TBB No 234456), kripto varlık hukuku, blockchain hukuku ve bilişim hukuku alanlarında çalışan bir avukattır; PEGA Hukuk & Danışmanlık (Kartal/İstanbul) bünyesinde görev yapmaktadır. Marmara Üniversitesi Hukuk Fakültesi mezunudur; Duke University (Blockchain/DeFi), Politecnico di Milano (AI & Legal Issues) ve Lund University (AI & Law) sertifika programlarını tamamlamış, Udemy’de blockchain hukuku dersi vermekte ve Haberler.com’da köşe yazıları yazmaktadır.
Profil ve yayınlar · LinkedIn · İstanbul Barosu levhası
Bu içerik Av. Ahmet Karaca tarafından hazırlanmış ve hukuki doğruluğu kontrol edilmiştir. Kaynak gösterirken: pegahukuk.com — Av. Ahmet Karaca.