Son güncelleme: · İlk yayın: 24.10.2026 · Hazırlayan: Av. Ahmet Karaca, İstanbul Barosu (Sicil No 92414) · Baro levhasında doğrula
- FBI’ın Nisan 2026’da yayımladığı 2025 IC3 raporuna göre ABD’de kripto yatırım dolandırıcılığı kaybı 7,2 milyar dolara, kripto bağlantılı toplam kayıp 11,37 milyar dolara ulaştı.
- Chainalysis’in Ocak 2026 tarihli analizine göre 2025’te dolandırıcılık adreslerine en az 14 milyar dolar girdi; dolandırıcılara yapılan ortalama ödeme 782 dolardan 2.764 dolara çıktı.
- Tether, 28 Eylül 2026’da 5 milyar doları aşan varlığın dondurulmasına destek verdiğini ve 70 ülkede 340’tan fazla kolluk birimiyle çalıştığını açıkladı.
- 25 Aralık 2025’te yürürlüğe giren CMK 128/A ile TCK 158/1-f veya 142/2-e şüphesinde Türkiye’deki kripto varlık hizmet sağlayıcısındaki hesap 48 saate kadar askıya alınabiliyor; elkonulan varlık soruşturma evresinde mağdura iade edilebiliyor.
- MASAK Genel Tebliği (Sıra No: 29) uyarınca Türkiye’deki platformlar ilk kripto çekimini en az 72 saat, sonraki çekimleri alım veya yatırmadan en az 48 saat sonra gerçekleştiriyor; bu süre, bekleyen bir transferi durdurmak için çoğu zaman son fırsattır.
- Yargıtay 11. Ceza Dairesi, kripto işlemlerinde “fail tespit ve takibinin teknik olarak mümkün olmadığı” gerekçesini hatalı gerekçe ve eksik soruşturma saydı (09.12.2024); 2025–2026 kararlarında borsa kayıtlarının ve uzman bilirkişi raporunun alınmasını istedi.
- Şikâyetvar’da Trust Wallet’ın “trust transfer” etiketinde 150’den fazla şikâyet listeleniyor (01.11.2026); en sık örüntü, bakiyeyi “açmak” için vergi, AML veya MASAK uyum ücreti istenmesi.
Büromuza ulaşan kripto dolandırıcılığı dosyalarında en sık karşılaştığımız senaryolardan biri, yönlendirmeli wallet dolandırıcılığıdır. Telefonla, reklamla ya da bir Telegram grubuyla ulaşan “yatırım uzmanı” mağdura Microsoft Teams, Zoom veya AnyDesk üzerinden adım adım eşlik eder; Türkiye’deki bir kripto platformunda hesap açtırır, USDT aldırır, Trust Wallet gibi bir cüzdan kurdurur ve parayı bir “yatırım adresine” göndertir. Ekrandaki kâr büyür; çekim istendiğinde vergi, AML, MASAK ya da “kilit açma” ücreti adı altında yeni ödemeler talep edilir.
Bu rehber, wallet dolandırıcılığının üç temel yolunu, en sık görülen dokuz yöntemini, farklı cüzdan türlerinde kurulan tuzakları ve mağdurun ilk 72 saatte yapması gerekenleri anlatır. Ardından gönderilen kriptonun blokzinciri ağı üzerinde nasıl izlendiğini, hangi noktalarda dondurulabildiğini, cüzdan sahibinin nasıl tespit edildiğini ve savcılıktan neler istenmesi gerektiğini güncel mevzuat ve Yargıtay kararlarıyla açıklar.
Wallet dosyalarındaki temel avantaj şudur: banka havalesinin nereye aktarıldığı bankalar cevap verene kadar bilinmez, oysa bir kripto cüzdanın hareketleri dünyanın her yerinden, teknik bilgisi olan herkes tarafından izlenebilir. Paranın toplandığı adres doğru tespit edildiğinde yalnızca hesabını kullandıran kişilere değil, gerçek faillere ve aynı adrese para gönderen diğer mağdurlara ulaşılır. — Av. Ahmet Karaca
Wallet dolandırıcılığı nedir?
Wallet dolandırıcılığı (kripto cüzdan dolandırıcılığı), failin mağdurun güvenini kazanarak ona bir kripto cüzdan açtırması, bu cüzdanın kontrolünü ele geçirmesi ya da mağdurun kripto varlığını failin kontrolündeki bir cüzdan adresine göndermesini sağlaması yoluyla haksız menfaat elde etmesidir. Olayların çoğunda para mağdurun kendi eliyle, ancak failin yönlendirmesiyle çıkar; bu nedenle mağdurlar “kendim gönderdim, suç olur mu?” sorusuyla başvurur. Hile ile alınmış bir rıza, dolandırıcılığın tam da kendisidir.
Türk hukukunda cüzdanın kanuni bir tanımı vardır. 7518 sayılı Kanunla Sermaye Piyasası Kanunu’nun 3. maddesine eklenen tanıma göre cüzdan (kripto varlıkların transfer edilebilmesini ve bu varlıkların ya da bunlara ilişkin özel ve açık anahtarların çevrim içi veya çevrim dışı depolanmasını sağlayan yazılım, donanım, sistem ya da uygulama), kripto varlık ise dağıtık defter teknolojisi veya benzer bir teknoloji kullanılarak elektronik olarak oluşturulup saklanabilen, dijital ağlar üzerinden dağıtılan ve değer veya hak ifade edebilen gayri maddi varlıktır.
Bu tanımın pratik sonucu önemlidir: cüzdan, kripto varlığı “içinde taşımaz”. Varlık blokzinciri ağı üzerinde bir adrese kayıtlıdır; cüzdan uygulaması yalnızca o adresi yönetmeye yarayan özel anahtarı (adresteki varlığı harcama yetkisi veren gizli dizi) ve onu yeniden üreten kurtarma kelimelerini (seed phrase; genellikle 12 veya 24 kelimelik yedek) saklar. Kurtarma kelimeleri kimin elindeyse cüzdandaki varlık fiilen onundur. Wallet dolandırıcılığının büyük bölümü bu basit gerçeğin mağdurdan gizlenmesine dayanır.
İki tür cüzdan ayrımı da dosyanın seyrini belirler. Saklamalı cüzdan (borsanın anahtarları kullanıcı adına tuttuğu hesap), kimlik doğrulaması yapılmış bir borsa hesabıdır; borsa hesabı askıya alabilir ve kayıt tutar. Öz-saklama cüzdanı (non-custodial; anahtarların yalnızca kullanıcıda olduğu Trust Wallet, MetaMask, TronLink gibi uygulamalar) ise sağlayıcının işlem yapamadığı bir yapıdır. Trust Wallet’ın destek sayfası, onaylanmış bir işlemin şirket tarafından geri alınamayacağını, dondurulamayacağını ve iade edilemeyeceğini açıkça belirtir. Dolayısıyla “Trust Wallet hesabımı bloke etti” mesajı neredeyse her zaman failin kurguladığı bir yalandır.
Bu rehber, mağdurun yönlendirmeyle cüzdan açtığı veya kripto gönderdiği olaylara odaklanır. Cüzdanınız hiçbir işlem yapmadığınız hâlde boşaltıldıysa yetkisiz çıkış senaryosu için kripto cüzdan dolandırıcılığında ilk yapılacaklar rehberine bakabilirsiniz.
Para cüzdandan hangi üç yoldan çıkar?
Wallet dolandırıcılıklarının görünüşü yüzlerce farklı senaryoya benzese de para cüzdandan yalnızca üç yoldan çıkar: mağdur kendi eliyle gönderir, fail anahtarı ele geçirip kendisi çeker ya da mağdur farkında olmadan faile yetki veren bir işlem imzalar. Hangi yolun kullanıldığı hem suç tipini hem de saklanması gereken delili belirler.
Gönderme yolunda mağdur, sahte platformun gösterdiği “yatırım adresine”, sahte destek ekibinin istediği “doğrulama” adresine ya da “vergi ve uyum ücreti” için verilen adrese transferi kendisi yapar. İşlem kimliği (TXID) mağdurun kendi gönderim kaydıdır ve eylem çoğu zaman TCK 158/1-f’deki bilişim sistemlerinin araç olarak kullanılması suretiyle nitelikli dolandırıcılıktır.
Ele geçirme yolunda fail, kurtarma kelimelerini, özel anahtarı veya cihazın kontrolünü ele geçirir ve varlığı kendisi çeker. Hazır kurtarma kelimesiyle kurdurulan cüzdanlar, AnyDesk veya Zoom’un uzaktan kontrol özelliğiyle yapılan işlemler ve sahte cüzdan uygulamaları bu gruptadır. Mağdurun malvarlığı üzerinde tasarrufu olmadığından eylem TCK 142/2-e’deki bilişim sistemlerinin kullanılması suretiyle nitelikli hırsızlığa, yanında TCK 243 ve 244’teki bilişim suçlarına dönüşebilir.
Yetki verdirme yolunda mağdur, “likidite madenciliğine katılım” ya da “cüzdan doğrulama” sandığı bir işlemi imzalar; gerçekte failin adresine sınırsız harcama izni (approve) verir ya da TRON hesabının yönetim yetkisini faile devreder. Bu olaylarda olayın akışına göre TCK 158/1-f veya 142/2-e tartışılır. Uygulamada bu ayrım acil tedbirleri etkilemez, çünkü iki suç da CMK 128/A’daki askıya alma ve elkoyma kataloğundadır.
Dolandırıcılar cüzdanı nasıl açtırıyor, kriptoyu nasıl göndertiyor?
Yönlendirmeli wallet dolandırıcılığı, mağdurun her adımda kendi cihazını kullandığı ama her kararı failin verdiği bir süreçtir. Aşağıdaki sekiz aşama, dosyalarda tekrar tekrar gördüğümüz akışı ve her aşamada geride kalan izi gösterir.
İlk temas ve güven. Temas genellikle sosyal medya reklamı, ünlü bir isim veya kurum adıyla açılmış hesap, bir “borsa eğitimi” Telegram grubu ya da yabancı numaradan gelen WhatsApp mesajıyla başlar. İlk günlerde para istenmez; küçük bir “deneme” yatırımı ve hızla gösterilen kâr güveni kurar.
Teams, Zoom ve AnyDesk aşaması. “Yatırım uzmanı” ya da “hesap yöneticisi” sıfatıyla konuşan kişi, kurumsal görünüm için Microsoft Teams veya Zoom toplantısı düzenler, ekran paylaşımı ister ya da “kurulumda yardım etmek için” AnyDesk, TeamViewer veya benzeri bir uzaktan erişim uygulaması yükletir. Ekran paylaşımında fail, mağdurun borsa doğrulama kodlarını, cüzdan ekranını ve kurtarma kelimelerini görür. Zoom’un uzaktan kontrol özelliğinin kripto hırsızlığında kötüye kullanıldığı, güvenlik firması Trail of Bits tarafından Nisan 2025’te raporlanmıştır.
Borsa hesabı ve USDT alımı. Mağdura Türkiye’deki bir kripto platformunda hesap açtırılır, kendi banka hesabından Türk lirası yatırılır ve USDT alınır. Bu aşama mağdur için kayıt üretir: banka dekontu, platformdaki alım kaydı ve platformdan yapılan çekimin işlem kimliği. MASAK Genel Tebliği (Sıra No: 29) uyarınca platformlar ilk kripto çekimini en az 72 saat, sonraki çekimleri alım veya yatırmadan en az 48 saat sonra gerçekleştirdiğinden, failin “hemen gönderin” baskısı bu bekleme süresiyle çakışır. Bekleyen bir çekim varsa platforma derhal bildirmek, paranın blokzinciri ağına hiç çıkmamasını sağlayabilir.
Cüzdan açtırma. Fail, USDT’nin “platform cüzdanına” veya mağdur adına açılan bir öz-saklama cüzdanına gitmesini ister. Kurulumu kendisi yönetir; kimi zaman kurtarma kelimelerini kendisi verir, kimi zaman ekrandan fotoğraflar, kimi zaman da cüzdanın içindeki DApp tarayıcısından bir “madencilik” sitesine bağlanılmasını ister.
Gönderim veya onay. Para bu aşamada çıkar: ya sahte panelde gösterilen adrese transfer yapılır ya da mağdur bir onay işlemi imzalar ve fail parayı sonradan kendisi çeker. Sonraki aşamalarda sahte panelde kâr büyür; çekim istendiğinde ise vergi, AML, MASAK uyum incelemesi, adres doğrulama, limit artırma veya “gecikme” ücreti istenir. Ödeme yapıldıkça yeni bir engel çıkar. Son halkada, mağdura parayı geri getireceğini söyleyen sahte avukatlar, “hacker”lar veya kurum temsilcileri belirir.
Hangi wallet türünde hangi tuzak kurulur?
Wallet dolandırıcılığında kullanılan cüzdan türü, failin hangi tuzağı kuracağını ve sonradan hangi kaydın istenebileceğini belirler. Aşağıdaki tablo, dosyalarda en sık karşılaşılan cüzdan türlerini karşılaştırır.
| Cüzdan türü | Örnek | Anahtar kimde? | Tipik tuzak | Dondurma ve kayıt |
|---|---|---|---|---|
| Borsa hesabı (saklamalı) | Türkiye’deki platformlar, yabancı borsalar | Borsada | Hesabı faile yönettirme, doğrulama kodu paylaşımı | Borsa askıya alabilir; kimlik, IP ve cihaz kaydı vardır |
| Mobil öz-saklama cüzdanı | Trust Wallet, TokenPocket, Bitget Wallet, SafePal uygulaması | Kullanıcıda (kurtarma kelimeleri) | Hazır kelimeyle kurulum, DApp tarayıcısında onay, sahte destek | Sağlayıcı donduramaz; adresteki USDT ihraççı tarafından dondurulabilir |
| Tarayıcı eklentisi | MetaMask, TronLink, Phantom | Kullanıcıda | Sahte siteye bağlanma, imza ve onay, sahte eklenti | Aynı; bağlanılan alan adı kritik delildir |
| Donanım cüzdanı | Ledger, Trezor, Tangem | Cihazda | Önceden kurulmuş cihaz, kutudan çıkan hazır kelime kartı | Cihaz donmaz; adres izlenir |
| Çoklu imzalı veya izinli hesap | TRON izin yapısı, çoklu imza cüzdanları | İzin sahiplerinde | Yönetim (owner/active) izninin faile devri | Mağdur gönderemez; USDT dondurulabilir |
| İzleme (watch-only) cüzdanı | Uygulamalardaki “cüzdan izle” özelliği | Başkasında | Başkasının bakiyesini kendi bakiyesi sanma | Mağdura hiç para geçmemiştir |
Tablodaki en önemli ayrım şudur: saklamalı bir borsa hesabında kimlik ve erişim kaydı vardır; öz-saklama cüzdanında ise kimlik bilgisi yoktur ama adresin bütün hareketleri herkese açıktır. Bir wallet dosyasının çözümü, öz-saklama adreslerinden geçen paranın kimlik doğrulaması yapan bir borsa hesabına ulaştığı noktayı bulmaktan geçer. Donanım cüzdanlarında kurulan tuzaklar için soğuk cüzdan dolandırıcılığı rehberi ayrıntılı örnekler içerir.
En sık görülen 9 wallet dolandırıcılığı yöntemi
Aşağıdaki dokuz yöntem, wallet dolandırıcılığı dosyalarının çok büyük bölümünü kapsar. Bir olayda çoğu zaman birden fazla yöntem birlikte kullanılır: sahte platformla başlayan bir olay, çoklu imza tuzağı ve ardından sahte kurtarma teklifiyle devam edebilir. Her yöntemin altında, olayın nasıl anlaşılacağı ve hangi izin saklanması gerektiği yer alır.
1. Sahte platformun “yatırım adresi”
Mağdur, profesyonel görünümlü bir yatırım panelinde “bakiye yükle” düğmesine bastığında bir cüzdan adresi ve QR kod görür. Bu adres platformun değil, failin kontrolündeki bir adrestir; USDT oraya ulaştığı anda genellikle dakikalar içinde bir toplayıcı adrese aktarılır. Paneldeki bakiye ise yalnızca bir veritabanı kaydıdır ve gerçekte hiçbir varlığı temsil etmez.
Bu yöntemin işareti, “platformun” SPK’nın kripto varlık hizmet sağlayıcıları listelerinde yer almaması ve paranın bir borsa hesabına değil, sıradan bir adrese gitmesidir. Sermaye Piyasası Kurulu, izinsiz kaldıraçlı işlem ve kripto varlık faaliyeti yürüten siteler için düzenli olarak erişim engeli süreci başlatmaktadır; yalnız 4 Mart 2026 tarihli SPK Bülteni’nde (2026/12) 46 internet adresi için süreç başlatılmıştır. Saklanacak iz: panel ekranında görünen adres ve alan adı, gönderim işlem kimliği (TXID) ve panelin sahte bakiye ekranları.
2. Hazır kurtarma kelimesiyle “biz kuralım” cüzdanı
Fail, mağdura “güvenli bir yatırım cüzdanı” açtığını söyler; kurulumu AnyDesk bağlantısında kendisi yapar ya da 12 kelimeyi mesajla gönderip “bunları girin” der. Bazı olaylarda önceden kurulmuş bir donanım cüzdanı kargoyla gönderilir. Mağdur cüzdanın kendisine ait olduğunu düşünerek para yatırır; bakiye yeterli büyüklüğe ulaştığında fail elindeki kelimelerle cüzdanı başka bir cihaza yükler ve varlığı süpürür.
Kurtarma kelimesini başkasının verdiği her cüzdan, en baştan başkasının cüzdanıdır. Bu olaylarda paranın çıkışı mağdurun bir eylemi olmadan gerçekleştiği için TCK 142/2-e kapsamında bilişim sistemlerinin kullanılması suretiyle nitelikli hırsızlık gündeme gelir. Saklanacak iz: kelimelerin gönderildiği mesaj, uzaktan erişim oturumunun tarihi ve kimlik numarası, çıkış işleminin saati. Kurtarma kelimeleri paylaşıldıysa cüzdandaki kalan varlık, temiz bir cihazda oluşturulan yeni bir cüzdana derhal taşınmalıdır; izlenecek adımlar seed phrase paylaşıldığında yapılacaklar rehberinde ayrıntılı anlatılmıştır.
3. Teams, Zoom ve AnyDesk ile uzaktan yönlendirme
Microsoft Teams ve Zoom toplantıları, dolandırıcılığa kurumsal bir görünüm kazandırmak için kullanılır: sunumlar, “analist” kimliğiyle konuşan kişiler ve şirket logoları güveni pekiştirir. Asıl tehlike ekran paylaşımı ve uzaktan kontrol izinleridir. Mağdur ekranını paylaştığında fail tek kullanımlık doğrulama kodlarını, cüzdan şifresini ve kurtarma kelimelerini görür; AnyDesk, TeamViewer veya Zoom’un uzaktan kontrol özelliğiyle ise işlemi mağdurun cihazında kendisi yapar.
Bu yöntem hukuki nitelendirmeyi değiştirebilir: transferi mağdur failin talimatıyla yaptıysa nitelikli dolandırıcılık, fail mağdurun cihazını kontrol ederek kendisi yaptıysa nitelikli hırsızlık ve bilişim sistemine girme tartışılır. Toplantı davetleri (düzenleyen hesap ve e-posta), toplantı kimlikleri, uzaktan erişim uygulamasının bağlantı geçmişi ve karşı tarafın erişim kimliği silinmeden saklanmalıdır; bu kayıtlar, ilgili hizmet sağlayıcılardan hesap ve IP bilgisi istenmesine dayanak olur. Sahte departman, yönetici ve “uyum birimi” kurgusunun nasıl işlediği ve oturum kayıtlarının nasıl delile dönüştüğü Teams ve ekran paylaşımıyla kripto dolandırıcılığı rehberinde anlatılmıştır.
4. “Likidite madenciliği” ve onay (approve) tuzağı
FBI, 21 Temmuz 2022 tarihli kamu duyurusunda bu yöntemi “likidite madenciliği dolandırıcılığı” olarak tanımlamış ve 2019’dan bu yana 70 milyon doları aşan kayıp bildirmiştir. Mağdura Trust Wallet veya benzeri bir cüzdanın DApp tarayıcısından bir “madencilik” sitesine bağlanması, küçük bir “madencilik sertifikası” ücreti ödemesi ve açılan pencereyi onaylaması söylenir. O pencere, failin akıllı sözleşmesine mağdurun USDT’si üzerinde sınırsız harcama izni verir. Birkaç gün boyunca panelde günlük küçük getiriler görünür; ardından cüzdandaki USDT bir sabah tek işlemle çekilir.
Yargıtay 11. Ceza Dairesinin 09.12.2024 tarihli kararına konu dosyada da şikâyetçinin Trust Wallet kullandığı, WhatsApp’taki bir gruba katıldığı ve paranın bir “madencilik havuzuna” aktarıldığı söylenerek yatırıma devam ettirildiği anlatılmıştır. İngiltere Ulusal Suç Ajansı’nın (NCA) Nisan 2026’da açıkladığı Atlantic operasyonunda bu tür onay dolandırıcılıklarında 20.000’den fazla mağdur belirlenmiş ve 12 milyon doları aşan suç geliri dondurulmuştur. Saklanacak iz: onay (approve) işleminin hash’i, izin verilen harcayıcı (spender) adresi ve bağlanılan sitenin alan adı. Verilen iznin nasıl iptal edileceği token approval iptali rehberinde, imzayla çalışan boşaltıcıların işleyişi wallet drainer rehberinde anlatılmıştır.
5. TRON çoklu imza (owner/active izni) tuzağı
Mağdur cüzdanında USDT görür, ama göndermeye çalıştığında işlem başarısız olur. Bunun yaygın nedeni, TRON ağındaki hesap izin yapısının değiştirilmiş olmasıdır: mağdurun imzaladığı bir işlemle hesabın yönetim (owner) veya işlem (active) yetkisi faile devredilmiştir. Cüzdan para almaya devam eder, ancak para göndermek için failin imzası gerekir. Fail bu durumu “hesabınız güvenlik incelemesinde, kilidi açmak için ücret ödeyin” diye anlatır.
Trust Wallet’ın destek sayfası, çoklu imzalı bir cüzdanın şirket tarafından hiçbir koşulda açılamayacağını belirtir. Bir başka varyantta fail, içinde USDT bulunan bir cüzdanın kurtarma kelimelerini sosyal medyada “yardım istiyorum” diye paylaşır; kelimeleri giren kişi işlem ücreti için TRX gönderdiğinde, cüzdanın çoklu imzalı olduğunu ve gönderdiği TRX’in çekildiğini görür. Hesap izinleri Tronscan’de adresin “Permissions” bölümünden görülebilir. Teknik ayrıntılar için TRON owner ve active izni rehberine bakılabilir.
6. Sahte bakiye: sahte USDT, izleme cüzdanı ve sahte panel
Sahte bakiye üç biçimde karşımıza çıkar. Birincisi, adı ve simgesi USDT olan ama gerçek Tether sözleşmesine ait olmayan bir token’ın mağdurun cüzdanına gönderilmesidir; TRON ağındaki gerçek USDT’nin sözleşme adresi TR7NHqjeKQxGTCi8q8ZY4pL8otSzgjLj6t’dir ve bundan farklı bir sözleşmeden gelen “USDT” hiçbir değer taşımaz. İkincisi, mağdura bir adresin “izleme” (watch-only) modunda eklettirilmesidir; ekranda büyük bir bakiye görünür ama o adresin anahtarı mağdurda değildir. Üçüncüsü, sahte platform panelindeki bakiyedir.
Üç durumda da ortak sonuç aynıdır: mağdur, gerçekte hiç sahip olmadığı bir bakiyeyi “açmak” için gerçek USDT veya Türk lirası öder. Bu kalıp, “flash USDT” satışı adıyla da yayılmaktadır. Bir token’ın gerçek olup olmadığı, cüzdandaki token ayrıntısında görünen sözleşme adresinin blokzinciri gezgininde kontrol edilmesiyle birkaç saniyede anlaşılır; adım adım kontrol flash USDT ve sahte USDT bakiyesi rehberinde gösterilmiştir. İzleme cüzdanının nasıl ayırt edildiği ve gönderilen her ödemenin işlem kimliğiyle (TXID) nasıl sınandığı izleme (watch-only) cüzdanı dolandırıcılığı rehberinde, ekrandaki bakiyenin gerçek olup olmadığını beş soruda sınama yöntemi ise cüzdanımda param var mı rehberinde anlatılmıştır.
7. “Trust Wallet bloke etti”: sahte destek, AML, MASAK ve vergi ücreti
Wallet dolandırıcılığının en çok para kaybettiren aşaması, bakiyenin “serbest bırakılması” için istenen ücretlerdir. Mağdura uygulama içinden, e-postadan veya WhatsApp’tan kendini Trust Wallet, borsa, MASAK veya vergi dairesi temsilcisi olarak tanıtan biri ulaşır; işlemin “kara para kontrolüne takıldığı”, bakiyenin yüzde 10’u kadar teminat yatırılması ya da vergi ödenmesi gerektiği söylenir. Ödeme yapıldıkça adres doğrulama, limit artırma ve gecikme ücreti gibi yeni kalemler eklenir.
Öz-saklama cüzdanı sağlayıcıları bakiyeyi dondurmaz ve bir ücret karşılığında açmaz; MASAK veya vergi idaresi de bir kripto bakiyesini serbest bırakmak için kişiden kripto ya da IBAN’a ödeme istemez. Bu kalıp, ödemeden önce ücret talep eden klasik peşin ücret dolandırıcılığıdır ve gönderilen her ödeme, toplayıcı adresi ya da yeni IBAN’ları ortaya çıkaran ayrı bir delildir. Bu tür taleplerin örnekleri sahte kripto cüzdan desteği rehberinde yer almaktadır. Ödenen her ücretten sonra bakiyenin hâlâ gerçek olduğuna inanan yakınlarla nasıl konuşulacağı ve yeni ödemenin nasıl durdurulacağı yakınım kripto dolandırıcılığına hâlâ inanıyor rehberinde anlatılmıştır.
8. Adres zehirleme ve pano değiştiren zararlı yazılım
Adres zehirleme (address poisoning), failin mağdurun sık kullandığı adrese baştan ve sondan benzeyen bir adresten sıfır veya çok küçük tutarlı transfer göndererek işlem geçmişine sahte bir kayıt bırakmasıdır. Mağdur bir sonraki gönderimde adresi geçmişten kopyaladığında para failin benzer adresine gider. Pano değiştiren zararlı yazılımlar ise kopyalanan adresi yapıştırma anında failin adresiyle değiştirir. İki yöntemde de gönderim TXID’si ve geçmişteki sahte kayıt, olayın teknik ispatıdır. Ayrıntılar address poisoning rehberinde anlatılmıştır.
9. Kurtarma (recovery) dolandırıcılığı: ikinci dalga
Kayıptan sonra mağdura sosyal medyada, yorum alanlarında veya doğrudan mesajla “parayı geri getiren” hackerlar, sahte hukuk büroları, Interpol ya da devlet kurumu adına konuşan kişiler ulaşır. Bunlar çoğu zaman ilk dolandırıcılığı yapan ağın kendisidir: mağdurun kayıp tutarını, işlem tarihlerini ve kullandığı cüzdanı bilir, güven için bu bilgileri kullanırlar. Ön ödeme, “dosya masrafı” veya “blokzinciri vergisi” istenir.
Kripto varlığın dondurulması ve iadesi, kolluk, savcılık, mahkeme ve ilgili borsa veya ihraççı arasında yürüyen hukuki bir süreçtir; hiçbir özel kişi bir adresteki varlığı “hack’leyerek” geri getiremez. Bu kalıbın ayırt edici işaretleri kripto recovery scam rehberinde toplanmıştır.
Şikâyetvar’daki wallet şikâyetleri ne anlatıyor?
Şikâyetvar’daki wallet şikâyetleri, Türkiye’deki mağdurların yaşadığı örüntünün açık kaynaktaki en zengin kaydıdır. 01.11.2026 itibarıyla Trust Wallet’ın “trust transfer” etiketinde 150’den fazla şikâyet listelenmektedir ve şikâyetlerin önemli bir bölümü aynı senaryoyu anlatır: mağdur yeni kurduğu cüzdana USDT aktarır, ardından kendini destek ekibi olarak tanıtan biri bakiyenin “kilitlendiğini” söyler ve ücret ister.
Açık kaynak taramasında öne çıkan kalıplar şunlardır:
- Türkiye’deki bir kripto platformundan yeni açılan Trust Wallet’a aktarım, ardından “ağ kullanım ücreti” ve “doğrulama transferi” talepleri.
- Kendini Trust Wallet’ın Türkiye teknik ekibi olarak tanıtan bir e-posta adresinden, “AML kontrolü” gerekçesiyle bakiyenin yüzde 10’unun 48 saat içinde yatırılması talebi.
- Uygulama içinden destek ekibi adına yazan kişilerin sırayla vergi, madencilik, adres doğrulama, limit artırma, MASAK uyum incelemesi ve “gecikme” ücreti istemesi.
- Cüzdanın bir “DeFi madenciliği” sitesine bağlanmasından sonra günlerce küçük getiriler görülmesi ve bakiyenin bir sabah tek seferde kaybolması.
- Bakiye sıfırlandıktan sonra “bloke kaldırma” için Türk lirası cinsinden yüksek tutarlarda ödeme istenmesi.
Bu şikâyetlerde muhatap gösterilen cüzdan şirketi, olayın faili değildir; öz-saklama cüzdan sağlayıcısı ne bakiyeyi kilitleyebilir ne de geri verebilir. Şikâyet platformuna yazmak benzer mağdurları uyarır, ancak paranın izlenmesi ve dondurulması ancak savcılık süreci ve teknik takiple mümkündür. Aynı alan adı, aynı e-posta adresi veya aynı toplayıcı adresin birden çok şikâyette geçmesi ise soruşturmada dosyaların birleştirilmesi için güçlü bir dayanaktır.
Wallete kripto gönderdim, dolandırıldım: ilk 72 saatte ne yapmalıyım?
Wallete kripto gönderen bir mağdurun ilk 72 saatte yapacakları, paranın bir kısmının dondurulup dondurulamayacağını belirler. Fail parayı genellikle aynı gün içinde böler ve borsalara taşır; USDT kişisel bir adreste dururken Tether tarafından, bir borsaya ulaştığında ise o borsa tarafından dondurulabilir; Türkiye’deki bir platform hesabı ise 48 saatlik askıya alma süresi içinde elkoyma kararıyla bağlanabilir. Aşağıdaki sıra, dosyalarda en çok zaman kazandıran sıradır.
- Ödemeyi hemen durdurun. Vergi, AML, MASAK, kilit açma veya “kurtarma” adıyla istenen hiçbir ödemeyi yapmayın; her ödeme yeni bir kayıptır. Failleri engellemeden önce yazışmaların tamamını kaydedin.
- Delilleri dondurun. WhatsApp ve Telegram yazışmalarını dışa aktarın; Teams veya Zoom davet e-postalarını, toplantı kimliklerini, AnyDesk ya da TeamViewer bağlantı geçmişini, sahte panelin alan adını ve ekran görüntülerini, ücret ödenen IBAN’ların dekontlarını tek klasörde toplayın.
- Her transferin işlem kimliğini çıkarın. Türkiye’deki platformun çekim geçmişinden ve cüzdan uygulamasının işlem geçmişinden her gönderimin tarihini, tutarını, ağını (TRC-20, ERC-20, BEP-20) ve TXID’sini listeleyin. Takibin başlangıç noktası bu listedir.
- Bekleyen çekimleri durdurun. Türkiye’deki platformda hâlâ bekleyen bir çekim talebi varsa platforma derhal bildirin. Gönderdiğiniz adresin bir platform kullanıcısına ait olduğu anlaşılırsa, CMK 128/A uyarınca platform o hesabı 48 saate kadar askıya alabilir.
- Cüzdanda kalan varlığı koruyun. Temiz bir cihazda yeni kurtarma kelimeleriyle yeni bir cüzdan oluşturup kalan varlığı oraya taşıyın; verilmiş onayları (approve) iptal edin; TRON hesabınızın izinlerini kontrol edin. Hesap izinleri faile geçmişse “işlem ücreti” için TRX göndermeyin.
- Uzaktan erişimi kesin. Uzaktan erişim uygulamasının bağlantı kaydını aldıktan sonra uygulamayı kaldırın, cihazı internetten ayırın, e-posta ve borsa şifrelerini başka bir cihazdan değiştirin.
- Savcılığa takip bulgusuyla başvurun. Şikâyet dilekçesine yalnızca olay anlatımını değil, paranın ulaştığı adresleri, borsaları ve dondurulabilir varlıkları gösteren teknik bulguyu ekleyin; acil tedbir taleplerini açıkça yazın.
- “Kurtarma” tekliflerini reddedin. Kayıptan sonra size ulaşan ve ücret karşılığı iade vaat eden kişi veya “firmalar” çoğu zaman aynı ağın parçasıdır.
Bu listede zaman en kritik unsurdur. Stablecoin dondurma verilerini inceleyen AMLBot’un Aralık 2025 raporu, dondurma talebi ile uygulanması arasındaki gecikme sürelerinde faillerin fonları çekebildiği vakalara dikkat çekmektedir. Bu nedenle takip, şikâyetle eş zamanlı başlamalı ve talepler hangi adreste ne kadar USDT durduğunu gösterecek kadar somut olmalıdır.
Gönderilen kripto nasıl takip edilir, para nereye gitti?
Gönderilen kripto, mağdurun gönderim işleminin kimliğinden (TXID) başlanarak blokzinciri ağı üzerinde adım adım izlenir. Blokzinciri (blockchain), bir ağdaki bütün transferlerin binlerce bilgisayar tarafından ortak tutulan, herkese açık ve geriye dönük değiştirilemeyen kayıt defteridir. TRON ağındaki USDT için Tronscan, Ethereum için Etherscan, BNB Chain için BscScan gibi blokzinciri gezginleri (explorer), her adresin aldığı ve gönderdiği her transferi tutar, saat ve karşı adresle gösterir.
Profesyonel bir takip, bu ham veriyi soruşturmada kullanılabilir bir akışa dönüştürür. Bir wallet dosyasında izlenen adımlar genellikle şunlardır:
- Giriş noktası: Mağdurun Türkiye’deki platformdan yaptığı çekim ve açtırılan cüzdandan çıkan transfer; alıcı adres ve saat.
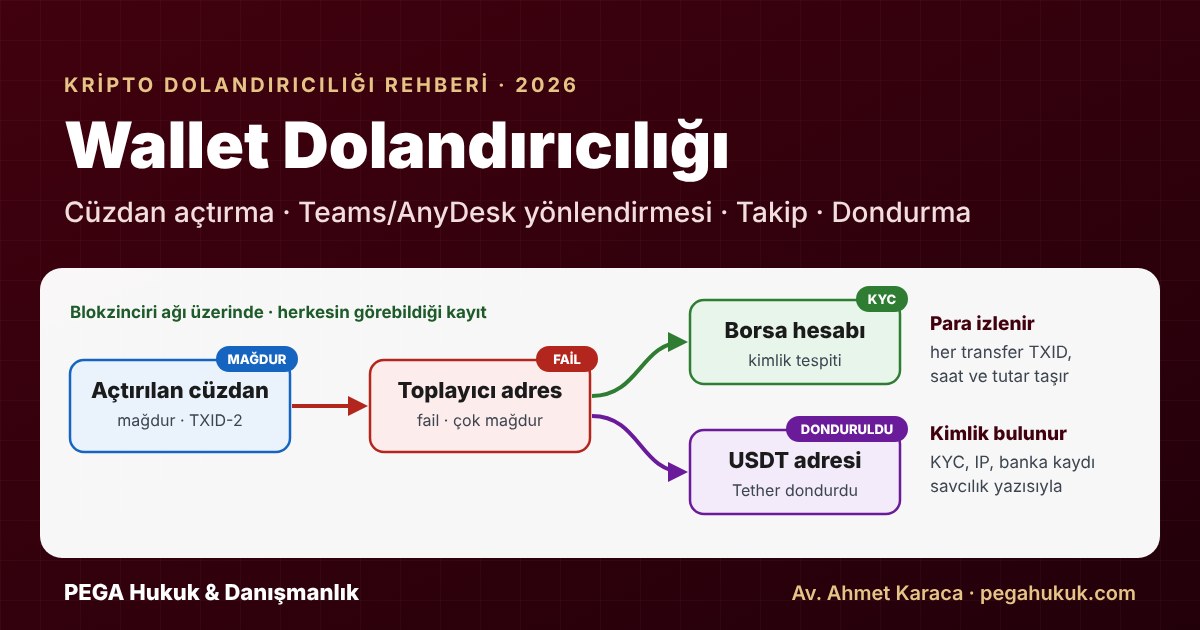
- Toplayıcı adres: Birden fazla mağdurun parasının birleştiği adres. Burada aynı failin başka dosyaları ve başka mağdurlar ortaya çıkar.
- Bölme ve katmanlama: Paranın her adımda küçük bir kısmı ayrılarak kalanının yeni bir ara adrese aktarılması (peel chain) veya çok sayıda küçük parçaya bölünmesi; amaç izi karmaşıklaştırmaktır, silmek değil.
- Takas ve köprü: USDT’nin TRX’e veya başka bir varlığa çevrilmesi ya da köprüyle başka bir ağa taşınması; her geçiş bir işlem kaydı bırakır.
- Çıkış noktası: Paranın kimlik doğrulaması yapan bir borsanın yatırma adresine ulaştığı an. Kimlik tespiti ve dondurma burada mümkün olur.
- Hesaplama yöntemi: Para başka paralarla karıştığında mağdura ait kısmın FIFO (ilk giren ilk çıkar) veya oransal yöntemle hesaplanması; yöntemin raporda açıkça yazılması, savunmanın itirazlarını önceden karşılar.
Şekil 3’teki örnek, wallet takibinin neden banka transferlerinden hızlı ilerlediğini gösterir. Ücret ödemelerinin gittiği IBAN’ların sonraki hareketleri, ancak bankalar savcılığın yazısına cevap verdiğinde öğrenilir ve bu haftalar sürebilir. Kripto tarafında ise toplayıcı adresin, ara adreslerin ve borsa yatırma adreslerinin hepsi aynı gün tespit edilebilir; hangi adreste ne kadar USDT durduğu, hangi borsaya ne zaman ulaşıldığı dakikalar içinde okunur.
Takibin sınırı da açıktır: blokzinciri ağı adresleri gösterir, kişileri göstermez. Adres ile kişi arasındaki bağ, paranın ulaştığı borsanın kimlik kayıtları, IP ve cihaz bilgileri, telefon ve iletişim hesapları gibi ağ dışındaki verilerle kurulur. İyi bir takip raporu bu yüzden, “para buraya gitti” demekle yetinmez; hangi kurumdan hangi kaydın istenmesi gerektiğini de söyler. Takibin yöntemi ve sınırları kripto para takip edilebilir mi rehberinde; bir akış şemasının nasıl okunacağı kripto transfer akış diyagramı rehberinde ayrıntılı anlatılmıştır.
Yaygın bir yanılgıyı da burada düzeltmek gerekir: “soğuk cüzdan” ya da “kişisel cüzdan”, borsaya kayıtlı olmayan ve bu yüzden izlenemeyen bir cüzdan demek değildir. Soğuk cüzdanın adresi de blokzinciri ağı üzerindedir, girişleri ve çıkışları herkes tarafından görülür ve içindeki USDT, Tether tarafından dondurulabilir. Konu soğuk cüzdana giden paranın izlenmesi rehberinde ayrıca ele alınmıştır.
Kripto para dondurulabilir mi, kim dondurur?
Evet, kripto para dondurulabilir; ancak kimin dondurabileceği paranın o anda nerede durduğuna bağlıdır. Bir borsa hesabındaki varlığı borsa, bir adresteki USDT’yi Tether, Türkiye’deki bir platform hesabını CMK 128/A uyarınca platform (askıya alma) ile hâkim ya da gecikmesinde sakınca bulunan hâllerde savcı (elkoyma) dondurabilir. Kişisel bir adreste duran TRX, ETH veya BTC gibi ağın kendi varlıkları ise protokol düzeyinde dondurulamaz; bu varlıklar bir borsaya ulaşana kadar izlenir.
| Paranın durduğu yer | Kim dondurabilir? | Nasıl istenir? | Dikkat edilecek nokta |
|---|---|---|---|
| Türkiye’deki kripto platformu hesabı | Platform (48 saate kadar askı); hâkim veya savcı (elkoyma) | CMK 128/A; savcılık yazısı | Bilgi ve belge 10 gün içinde verilmek zorunda; mağdura iade soruşturmada mümkün |
| Yabancı borsa hesabı | Borsanın uyum birimi | EGM Siber Suçlarla Mücadele Daire Başkanlığı’nın borsaya doğrudan yazısı | Yatırma adresinin hangi borsaya ait olduğu önceden tespit edilmeli |
| Kişisel adresteki USDT | Tether (ihraççı) | Kolluk veya savcılık talebi | Dondurma akıllı sözleşme düzeyinde işler; hangi cüzdan uygulaması kullanılırsa kullanılsın geçerlidir, ancak her ağdaki USDT sözleşmesinde ayrı uygulanır |
| Kişisel adresteki USDC | Circle (ihraççı) | Resmî makam talebi | Dondurulan USDC çoğu zaman resmî karara kadar kilitli kalır |
| Kişisel adresteki TRX, ETH, BTC | Protokol düzeyinde kimse | İzleme sürdürülür | Borsaya ulaştığı anda borsadan dondurma istenir |
Tether dondurması (USDT kara listesi), Tether’in USDT akıllı sözleşmesinde bir adresi kara listeye alarak o adresten transferi engellemesidir. Trust Wallet’ın destek sayfası da bu kara listenin akıllı sözleşme düzeyinde uygulandığını ve Trust Wallet’ın kara listeyi kaldıramayacağını belirtir. Tether, 28 Eylül 2026 tarihli açıklamasında 5 milyar doları aşan varlığın dondurulmasına destek verdiğini ve 70 ülkede 340’tan fazla kolluk birimiyle çalıştığını bildirmiştir. Tron, Tether ve TRM Labs’in kurduğu T3 Mali Suçlar Birimi ise Mayıs 2026 itibarıyla 23 yargı çevresindeki kolluk birimleriyle çalışarak 450 milyon doları aşan varlığın dondurulmasını sağlamıştır.
Dondurulan USDT’nin mağdura dönüşü ayrı bir aşamadır. Tether, kara listedeki tokenları yakıp eşdeğerini yetkili makamın gösterdiği adrese yeniden ihraç edebilmektedir; AMLBot’un raporu Circle’ın bu yöntemi uygulamadığını, dondurulan USDC’nin resmî onaya kadar kilitli kaldığını aktarır. Türkiye’deki platformlarda ise CMK 128/A’nın beşinci fıkrası, elkonulan varlığın mağdura ait olduğu anlaşıldığında soruşturma veya kovuşturma evresinde sahibine iade edilmesine imkân verir. Türkiye’de EGM Siber Suçlarla Mücadele Daire Başkanlığı yabancı borsalara doğrudan yazı yazarak cevap alabilmektedir. Dondurma mekanizmasının ayrıntıları USDT kara liste mekanizması rehberinde anlatılmıştır.
Dolandırıcının cüzdan sahibi bulunabilir mi?
Evet, dolandırıcının cüzdan sahibi çoğu dosyada bulunabilir; ancak kimliğe adresin kendisinden değil, paranın ulaştığı kimlik doğrulamalı noktalardan ulaşılır. Öz-saklama adresi bir isim taşımaz. Kimlik, o adresten çıkan paranın yatırıldığı borsa hesabının müşteri tanıma (KYC) kayıtlarından, hesaba giriş IP’lerinden, cihaz bilgilerinden ve bağlı banka hesaplarından elde edilir.
Wallet dosyalarında kimlik tespitine götüren başlıca kaynaklar şunlardır: paranın ulaştığı Türkiye’deki ve yabancı borsa hesapları; toplayıcı adrese para gönderen diğer mağdurların şikâyetleri; failin kullandığı telefon numaraları, WhatsApp ve Telegram hesapları; Teams veya Zoom toplantısını düzenleyen hesaplar; sahte platformun alan adı kayıt ve barındırma bilgileri; ücret ödemelerinin gittiği IBAN’ların sahipleri ve bu hesaplardan paranın aktarıldığı yerler. Bu kaynakların her biri tek başına zayıf görünebilir; blokzinciri takibiyle birleştirildiğinde ise aynı ağı gösteren tutarlı bir tablo ortaya çıkar.
Burada wallet dosyalarının en önemli tuzağına dikkat çekmek gerekir. Soruşturmalar çoğu zaman en kolay bulunan kişide, yani IBAN’ını veya borsa hesabını kullandıran kişide durur. Bu kişiler genellikle failin kendisi değil, hesabını kiraya veren ya da kandırılan aracılardır. Kanun koyucu da bu ayrımı tanımıştır: 7589 sayılı Kanunla TCK 158’e eklenen dördüncü fıkraya göre, iştirakin banka, ödeme hizmeti sağlayıcısı veya kripto varlık hizmet sağlayıcısı nezdindeki hesabın kullanılmasını sağlayan bilgi veya araçları başkasına vermekle sınırlı kalması hâlinde ceza yarı oranında indirilir. Mağdurun zararını karşılayabilecek ve ağı çözecek olan ise paranın asıl toplandığı yere, gerçek faillere ulaşmaktır. Bu yüzden takip, yalnızca ilk alıcıyı değil, paranın son durduğu yeri hedef almalıdır. Kümeleme ve adres kimliklendirme yöntemleri için kripto cüzdan sahibi nasıl bulunur rehberine bakılabilir.
Wallet dolandırıcılığı hangi suçtur, cezası nedir?
Wallet dolandırıcılığı, mağdurun hileyle kandırılarak kripto varlığını kendi eliyle gönderdiği olaylarda TCK 158/1-f kapsamında bilişim sistemlerinin araç olarak kullanılması suretiyle nitelikli dolandırıcılıktır. Bu suçun cezası üç yıldan on yıla kadar hapis ve beş bin güne kadar adli para cezasıdır; (f) bendinde hapis cezasının alt sınırı dört yıldan, adli para cezası suçtan elde edilen menfaatin iki katından az olamaz.
| Olayın akışı | Olası suç tipi | Kanuni ceza |
|---|---|---|
| Mağdur hileyle kendi eliyle gönderir (sahte platform, sahte ücret, sahte destek) | Nitelikli dolandırıcılık, TCK 158/1-f | 3–10 yıl hapis ve 5.000 güne kadar adli para cezası; alt sınır 4 yıl, adli para cezası menfaatin 2 katından az olamaz |
| Üç veya daha fazla kişi birlikte işler; örgüt faaliyeti | TCK 158/3 | Ceza yarı oranında; örgüt faaliyeti çerçevesinde bir kat artırılır |
| Fail kurtarma kelimesi, özel anahtar veya uzaktan erişimle varlığı kendisi çeker | Bilişim sistemlerinin kullanılması suretiyle nitelikli hırsızlık, TCK 142/2-e | 5–10 yıl hapis |
| Cihaza veya hesaba hukuka aykırı giriş, verileri değiştirme | Bilişim sistemine girme, TCK 243; verileri değiştirme, TCK 244 | TCK 243/1: bir yıla kadar hapis veya adli para cezası; TCK 244 ayrıca değerlendirilir |
| Hesabını kullandıran kişi (iştirak yalnızca hesap bilgisini vermekle sınırlı) | TCK 158/4 | Ceza yarı oranında indirilir |
Wallet dolandırıcılıkları genellikle çağrı merkezi gibi çalışan, görev paylaşımı yapan gruplar tarafından işlendiği için TCK 158/3’teki artırım sık gündeme gelir. Nitelikli dolandırıcılık şikâyete bağlı bir suç değildir; savcılık olaydan haberdar olduğunda re’sen soruşturur. TCK 66/1-d uyarınca beş yıldan fazla ve yirmi yıldan az hapis cezası gerektiren suçlarda dava zamanaşımı on beş yıldır.
Görevli mahkeme bakımından da önemli bir değişiklik vardır. 24.12.2025 tarihli 7571 sayılı Kanunun 12. maddesiyle 5235 sayılı Kanun’un 12. maddesindeki “nitelikli dolandırıcılık (m. 158)” ibaresi çıkarılmıştır; böylece nitelikli dolandırıcılık, ağır ceza mahkemesinin görevine özel olarak bırakılan suçlar arasından çıkarılmıştır; cezasının üst sınırı on yılı aşan hâllerde ağır ceza mahkemesinin genel görev kuralı uygulanmaya devam eder. Aynı Kanun, bilişim yoluyla işlenen bu suçlarda hesapların hızla askıya alınmasını ve elkonulmasını sağlayan CMK 128/A’yı da getirmiştir.
Dolandırıcılık ile hırsızlık arasındaki sınır, mağdurun malvarlığı üzerinde hileyle yönlendirilmiş bir tasarrufta bulunup bulunmadığıdır; ayrım dolandırıcılık ve hırsızlık arasındaki fark rehberinde, uzaktan erişimle cihaza girilen olaylardaki TCK 243 boyutu bilişim sistemine izinsiz girme rehberinde ayrıntılı incelenmiştir.
“Kendi rızamla gönderdim” düşüncesi mağdurların en sık yanılgısıdır. Dolandırıcılıkta mağdurun rızası zaten vardır; suçu oluşturan, bu rızanın hileli davranışlarla elde edilmesidir. Yargıtay 11. Ceza Dairesi, paranın rızayla verildiği ve uyuşmazlığın hukuki nitelikte olduğu gerekçesiyle verilen takipsizlik kararlarına yapılan itirazı reddeden sulh ceza hâkimliği kararlarını kripto dosyalarında kanun yararına bozmuştur. Bu yaklaşımın ayrıntılı incelemesi rıza ve basit yalan gerekçeli takipsizlik kararları rehberinde yer almaktadır.
Nereye, nasıl şikâyet edilir; savcılıktan neler istenmeli?
Wallet dolandırıcılığı için şikâyet Cumhuriyet başsavcılığına yazılı dilekçeyle veya kolluk birimlerine yapılır. Şikâyetin etkisini belirleyen, olayın anlatımından çok dilekçede somut olarak neyin istendiğidir. Savcılığın ilk okumada ne olduğunu, paranın nereye gittiğini ve hangi varlıkların hemen dondurulabileceğini görmesi gerekir.
Etkili bir şikâyet dilekçesinde şu unsurlar bulunur:
- Olayın kısa kronolojisi: ilk temas, kullanılan iletişim kanalları, cüzdanın nasıl açtırıldığı, hangi tarihte ne kadar gönderildiği.
- Her transferin işlem kimliği, ağı, tutarı ve alıcı adresi; Türkiye’deki platformdan yapılan çekimlerin kaydı.
- Paranın blokzinciri ağı üzerindeki akışı: toplayıcı adres, ara adresler, ulaştığı borsalar ve hâlâ dondurulabilir durumdaki USDT miktarı.
- Ücret ödemeleri IBAN’lara yapıldıysa, banka transferlerinin ayrı bir başlık altında tek tabloda gösterilmesi.
- Telefon numaraları, iletişim hesapları, toplantı davetleri, uzaktan erişim kimlikleri ve sahte platformun alan adı.
Savcılıktan istenmesi gereken başlıca işlemler şunlardır:
- CMK 128/A uyarınca paranın ulaştığı Türkiye’deki kripto platformu hesaplarının askıya alınması ve suça konu varlığa elkonulması.
- Paranın ulaştığı yabancı borsalardan, EGM Siber Suçlarla Mücadele Daire Başkanlığı aracılığıyla hesap sahibi kimliği, KYC belgeleri, giriş IP’leri, bakiye ve işlem dökümlerinin istenmesi ve hesapların dondurulması.
- Kişisel adreslerde duran USDT için Tether’e dondurma talebi iletilmesi.
- Mağdurun Türkiye’deki platform hesabına ait giriş IP ve cihaz kayıtlarının istenmesi; uzaktan erişimle işlem yapıldıysa failin girişlerinin bu kayıtlarda görülmesi.
- Telefon numaralarının abone bilgileri, mesajlaşma hesapları, toplantı hesapları ve alan adı kayıtları hakkında ilgili kurumlardan bilgi istenmesi.
- Ücret ödemesi yapılan IBAN sahiplerinin tespiti, şüpheli sıfatıyla ifadelerinin alınması ve paranın bu hesaplardan aktarıldığı yerlerin bankalardan sorulması.
- Aynı toplayıcı adrese veya aynı alan adına ilişkin benzer şikâyetlerin araştırılması.
- Bilişim ve kripto varlık alanında uzman bilirkişiden teknik rapor alınması.
CMK 128/A’nın yedinci fıkrası, savcı, hâkim veya mahkemenin bankadan, ödeme hizmeti sağlayıcısından veya kripto varlık hizmet sağlayıcısından istediği bilgi ve belgenin on gün içinde gönderilmesini zorunlu kılar. Savcılık kovuşturmaya yer olmadığına karar verirse, karar tebliğ edildikten itibaren iki hafta içinde sulh ceza hâkimliğine itiraz edilebilir (CMK 173/1). Dilekçenin yapısı için kripto cüzdan suç duyurusu rehberine, delillerin derlenmesi için kripto cüzdan delil dosyası rehberine, takipsizlik kararına itiraz için dolandırıcılıkta KYOK itiraz dilekçesi rehberine bakılabilir.
Yargıtay wallet ve kripto dosyalarında ne diyor?
Yargıtay 11. Ceza Dairesi, 2024–2026 yıllarında verdiği kanun yararına bozma kararlarında, kripto transferleri ve borsa kayıtları araştırılmadan verilen kovuşturmaya yer olmadığına dair kararlara yapılan itirazların reddini hukuka aykırı bulmuştur. Bu kararlar bir mahkûmiyet ya da iade kararı değildir; soruşturmanın hangi kayıtlarla genişletilmesi gerektiğini gösterir ve wallet dosyalarında savcılıktan neyin istenmesi gerektiğine doğrudan ışık tutar.
| Merci ve tarih | E. / K. | Hatalı bulunan gerekçe | Yapılması istenen |
|---|---|---|---|
| Yargıtay 11. CD, 09.12.2024 | 2024/2829 – 2024/14948 | Yurt dışından yapılan, düzenleme altında olmayan kripto işlemi; fail takibi teknik olarak mümkün değil | Platformun Türkiye temsilciliğinin araştırılması; gerekirse istinabeyle hesap sahibinin kimliği ve paranın akıbeti |
| Yargıtay 11. CD, 08.09.2025 | 2025/549 – 2025/10818 | Telegram yurt dışında; kayıt ve IP alınamaz, istinabe karşılanmaz | Kripto platformundan hesap hareketleri ve giriş IP bilgileri; mesajlaşma uygulaması için istinabe; dosyanın daimi aramaya alınması |
| Yargıtay 11. CD, 20.10.2025 | 2025/1336 – 2025/13318 | Para rızayla verildi, uyuşmazlık hukuki nitelikte | Şüpheli adına kripto hesabının tespiti; banka ve kripto hesap hareketlerinin bilirkişice karşılaştırılması |
| Yargıtay 11. CD, 23.02.2026 | 2025/4373 – 2026/1903 | Rıza, kayıp olasılığı ve denetim imkânı | Para naklinde kullanılan hesapların ve kripto hesap işlemlerinin incelenmesi |
| Yargıtay 11. CD, 27.04.2026 | 2025/5763 – 2026/4543 | Şüpheli tespit edilemedi, yurt dışı istinabe talepleri reddedildi | Merkezî borsalardan bilgi; uzman bilirkişiden teknik rapor |
| Yargıtay 11. CD, 15.06.2026 | 2026/529 – 2026/6491 | Hukuk mahkemesine başvurulabilir, arayan numaralar yurt dışı kaynaklı | Kripto platformunda üyelik, hesap hareketleri ve IP; numaraların araştırılması |
Yargıtay 11. Ceza Dairesi, E. 2024/2829, K. 2024/14948, 09.12.2024
WhatsApp grubu üzerinden yönlendirilen bir kripto yatırımında paranın şikâyetçinin bilgisi dışında çekildiği, şikâyetçinin Trust Wallet kullandığı ve paranın bir “madencilik havuzuna” aktarıldığı söylenerek yatırıma devam ettirildiği anlatılan dosyada savcılık, işlemin henüz düzenleme altına alınmamış, yurt dışından yapılan bir kripto para işlemi olduğu ve fail tespitinin teknik olarak mümkün olmadığı gerekçesiyle takipsizlik kararı vermişti. Daire bu gerekçeyi açıkça hatalı buldu:
“…fail tespit ve takibinin teknik olarak mümkün olmadığı…” şeklindeki hatalı gerekçe ve eksik soruşturma neticesinde verilen kovuşturmaya yer olmadığına dair karara karşı yapılan itiraz üzerine soruşturmanın genişletilmesine karar verilmesi yerine itirazın reddine karar verilmesi Kanun’a aykırı…
Kararın wallet dosyalarına etkisi açıktır: “kripto izlenemez” kabulü hukuken geçerli bir takipsizlik gerekçesi değildir; platformun Türkiye temsilciliğinin araştırılması, gerekirse istinabe yoluyla hesap sahibinin kimliğinin ve paranın akıbetinin belgelerle ortaya konulması gerekir. Kararın ayrıntılı incelemesi Trust Wallet ve Binance Connect geçen Yargıtay kararı rehberinde yer almaktadır.
Yargıtay 11. Ceza Dairesi, E. 2025/549, K. 2025/10818, 08.09.2025
Telegram’ın yurt dışında olduğu, kayıt ve IP bilgisinin alınamayacağı ve istinabenin karşılanmayacağı gerekçesiyle verilen takipsizlik kararına itirazın reddi bozulmuş; işlem yapıldığı bildirilen kripto platformundan mağdurun hesap hareketleri ve hesaba giriş IP bilgilerinin istenmesi, mesajlaşma uygulaması bakımından istinabe yoluna gidilmesi gerektiği kabul edilmiştir. Karar, borsa kayıtlarının yalnızca failin değil, mağdurun hesabına yapılan girişlerin de araştırılması gerektiğini gösterir; uzaktan erişimle yönlendirilen wallet dosyalarında bu kayıtlar failin izini taşıyabilir.
Yargıtay 11. Ceza Dairesi, E. 2025/1336, K. 2025/13318, 20.10.2025
Kendisini mali müşavir olarak tanıtıp mağdurun birikimini kripto paraya yatırma vaadinde bulunan şüpheliye ilişkin dosyada, paranın rızayla verildiği ve uyuşmazlığın hukuki nitelikte olduğu gerekçesi yeterli görülmemiştir. Daire, şüpheli adına kripto para hesabı olup olmadığının tespit edilmesini ve gerekirse banka hareketleri ile kripto hesabındaki işlemlerin bilirkişi tarafından karşılaştırmalı incelenmesini istemiştir.
Yargıtay 11. Ceza Dairesi, E. 2025/4373, K. 2026/1903, 23.02.2026
Telegram’da “yatırım danışmanı” sıfatıyla başlayan bir kripto yatırım dosyasında savcılığın rıza, kayıp olasılığı ve denetim imkânına dayanan gerekçesi “hatalı gerekçe”, faillerin ve para izinin araştırılmaması “eksik soruşturma” olarak nitelendirilmiştir. Kanun yararına bozma isteminde sayılan; para naklinde kullanılan hesapların incelenmesi ve kripto para hesabı bulunup bulunmadığının araştırılarak işlemlerin incelenmesi gibi işlemler Daire tarafından kabul edilmiştir.
Yargıtay 11. Ceza Dairesi, E. 2025/5763, K. 2026/4543, 27.04.2026
WhatsApp’tan kripto işleriyle uğraştığını söyleyen bir kişinin yönlendirmesiyle bir platformda açılan hesaba para yatırılan dosyada, şüphelinin tespit edilemediği ve yurt dışı istinabe taleplerinin reddedildiği gerekçesiyle verilen takipsizlik kararına itirazın reddi bozulmuştur. Kanun yararına bozma isteminde, müşteki vekilinin dilekçesine ekli teknik veri değerlendirmesi raporundaki bilgilerin yeniden değerlendirilmesi gerektiği belirtilmiş; yapılması gerekenler şöyle sayılmıştır:
“…kimlik doğrulama yöntemi (KYC) ile para transferi gerçekleştirildiği tespit edilen ve merkezi borsa olarak nitelendirilen kuruluşlar nezdinde yapılan işlemler hakkında doğrudan veya yurt dışı istinabe yoluyla detaylı bilgi istenilmesi… bilişim ve kripto para piyasası konusunda uzman bilirkişiden teknik rapor aldırılması…”
Bu karar, müşteki vekilinin dilekçesine eklediği teknik veri değerlendirmesinin kanun yararına bozma isteminde dikkate alındığını gösteren somut bir örnektir: paranın kimlik doğrulaması yapan bir borsaya ulaştığını gösteren rapor dosyadaysa, failin bulunamadığı sonucuna varılmadan önce o borsadan bilgi istenmelidir.
Yargıtay 11. Ceza Dairesi, E. 2026/529, K. 2026/6491, 15.06.2026
Kendisini arayan kişilerin yönlendirmesiyle borsada yatırım yapmak amacıyla bir milyon lirayı aşan paranın kripto hesaplarına gönderildiği dosyada takipsizlik kararı, mağdurun hukuk mahkemesine başvurabileceği ve arayan numaraların yurt dışı kaynaklı olduğu gerekçesine dayanıyordu. Daire, kripto platformunda mağdur adına üyelik bulunup bulunmadığının, hesap hareketlerinin ve hesaba giriş yapan IP bilgilerinin araştırılması gerektiğini kabul etmiştir. Karar, yönlendirmeyle bir platformda hesap açtırılan wallet dosyalarının tipik örüntüsüne birebir uyar.
Kripto takip ve adli bilişim uzman raporu neden fark yaratır?
Kripto takip ve adli bilişim uzman raporu, wallet dosyasında paranın blokzinciri ağı üzerindeki bütün yolculuğunu, kimlik tespitine ve dondurmaya imkân veren noktaları ve bu noktalar için istenmesi gereken kayıtları tek belgede gösteren teknik çalışmadır. Savcılık ve mahkeme önüne yalnızca “dolandırıldım” anlatımı değil, işlem kimlikleriyle doğrulanabilir bir para akışı konduğunda soruşturmanın yönü değişir. Raporun yöntemi ve içeriği kripto adli bilişim ve teknik uzman raporu rehberinde ayrıca anlatılmıştır.
PEGA Hukuk & Danışmanlık’ın wallet dosyalarında hazırladığı teknik raporlar genellikle şu bölümlerden oluşur:
- İşlem kimliği, blok saati, tutar, gönderen ve alıcı adresle her transferin ayrı satırda gösterildiği transfer zinciri tablosu.
- Bankadan borsaya, açtırılan cüzdandan toplayıcı adrese ve oradan çıkış noktalarına kadar bütün rotayı tek görselde gösteren akış diyagramı.
- Paranın ulaştığı borsalar ve her biri için istenmesi gereken kayıtlar; dondurulabilir durumdaki USDT’nin adres ve miktarı.
- Toplayıcı adres üzerinden tespit edilen diğer mağdur transferleri ve aynı ağa ait başka adresler.
- Karışan fonlarda mağdura ait kısmın hangi yöntemle hesaplandığının açıklaması.
- Rapor sonrasında izlenen adreslerde ortaya çıkan yeni transferlerin tespiti ve dosyaya bildirilmesi.
Kripto varlık hukuku alanında çalışan Av. Ahmet Karaca’ya göre wallet dosyalarındaki en büyük kayıp, paranın kimlik doğrulaması yapan bir borsaya ulaştığı noktanın belirlenmemesidir. Bu nokta tespit edilmeden yazılan müzekkereler çoğu zaman yalnızca hesabını kullandıran kişilere ulaşır; dosya, gerçek failler ve paranın son durduğu hesap bulunmadan bu kişilerin yargılanmasıyla sonuçlanır. Toplayıcı adres ve borsa yatırma adresleri gösterildiğinde ise hem dondurma talepleri somutlaşır hem de aynı ağın başka mağdurları ortaya çıkar.
Büromuz, kripto varlıkların teknik tarafında yaklaşık on yıldır çalışmakta; transfer takibini, akış diyagramlarını ve uzman mütalaalarını dosyaya özgü olarak hazırlamaktadır. Rapor, müzekkere talepleriyle birlikte savcılığa sunulduğunda Yargıtay 11. Ceza Dairesinin E.2025/5763, K.2026/4543 sayılı kararında olduğu gibi, soruşturmanın failin bulunamadığı sonucuna varmadan önce borsa kayıtlarına ve uzman incelemesine yönelmesine dayanak olabilir.
Doğru bilinen yanlışlar
“Trust Wallet paramı dondurdu; ücreti ödersem açılır.”
Kesin cevap: Hayır. Trust Wallet gibi öz-saklama cüzdanlarında şirket kullanıcının varlığını dondurmaz, geri almaz ve ücret karşılığı serbest bırakmaz. Gönderilemeyen bir bakiye varsa nedeni çoğu zaman TRON izin yapısının değiştirilmesi, sahte token veya izleme cüzdanıdır; “ücret” talebi dolandırıcılığın devamıdır.
“Kripto izlenemez, savcılık bir şey yapamaz.”
Kesin cevap: Hayır. Kripto transferleri blokzinciri ağı üzerinde herkese açık kaydedilir ve izlenir. Yargıtay 11. Ceza Dairesi de 09.12.2024 tarihli kararında “fail tespit ve takibinin teknik olarak mümkün olmadığı” gerekçesini hatalı gerekçe ve eksik soruşturma olarak nitelendirmiştir.
“Kişisel cüzdana veya soğuk cüzdana giden para kaybolmuştur.”
Kesin cevap: Hayır. Kişisel ve soğuk cüzdanların adresleri de blokzinciri ağı üzerindedir; bu adreslerdeki USDT, Tether tarafından dondurulabilir ve paranın sonraki hareketleri bir borsaya ulaşana kadar izlenir.
“Parayı kendi isteğimle gönderdiğim için suç yoktur.”
Kesin cevap: Hayır. Dolandırıcılıkta mağdurun rızası hileyle elde edilmiştir ve suçu oluşturan da budur. Yargıtay, “para rızayla verildi” gerekçesiyle verilen takipsizlik kararlarına itirazın reddini kripto dosyalarında kanun yararına bozmaktadır.
“IBAN sahibi yakalandıysa dolandırıcı bulunmuştur.”
Kesin cevap: Hayır. IBAN veya borsa hesabını kullandıran kişiler çoğu zaman ağın en alt halkasıdır. Gerçek faillere, paranın toplandığı adres ve ulaştığı kimlik doğrulamalı borsa hesabı üzerinden ulaşılır.
“Ücretle parayı geri getiren kurtarma firmaları vardır.”
Kesin cevap: Hayır. Dondurma ve iade; kolluk, savcılık, mahkeme ve borsa veya ihraççı arasında yürüyen hukuki bir süreçtir. Ön ödeme karşılığında “hack’leyerek” iade vaat edenler, ikinci dalga dolandırıcılığın parçasıdır.
Sonuç: wallet dosyasında hız ve doğru iz
Wallet dolandırıcılığı, mağdurun güvenini Teams, Zoom ve AnyDesk gibi araçlarla kazanan, cüzdanı mağdura açtırıp kontrolü elde tutan ve parayı birkaç saat içinde borsalara taşıyan organize bir yöntemdir. Buna karşılık paranın her adımı blokzinciri ağı üzerinde iz bırakır. İlk 72 saatte ödemeyi durduran, delilleri saklayan, işlem kimliklerini çıkaran ve şikâyetini paranın ulaştığı borsaları gösteren bir takip raporuyla yapan mağdur, CMK 128/A, borsa dondurması ve Tether kara listesi gibi mekanizmalardan yararlanma şansını en yüksek seviyede tutar. Wallet dosyalarında belirleyici olan, kimin hesabının kullanıldığından çok paranın son durduğu yerin ve gerçek faillerin bulunmasıdır.
Sık sorulan sorular
Wallet dolandırıcılığı nedir?
Wallet dolandırıcılığı, failin mağdura kripto cüzdan açtırması, cüzdanın kontrolünü ele geçirmesi veya mağdurun kripto varlığını failin adresine göndermesini sağlamasıdır. Genellikle sahte bir yatırım platformu, “yatırım uzmanı” ve Teams, Zoom ya da AnyDesk üzerinden yönlendirme ile işlenir ve çoğu olayda TCK 158/1-f kapsamında nitelikli dolandırıcılıktır.
Wallete gönderdiğim USDT geri alınabilir mi?
Gönderilen USDT blokzinciri ağı üzerinde izlenir. Bir adreste duruyorsa Tether tarafından dondurulabilir; bir borsaya ulaştıysa hesap savcılık veya kolluk yazısıyla dondurulabilir ve hesap sahibi tespit edilir. Türkiye’deki platform hesaplarında CMK 128/A ile elkonulan varlık soruşturma evresinde mağdura iade edilebilir. Geri alma ihtimali, takibin hızına bağlıdır.
Trust Wallet hesabımı bloke edip ücret istiyor; ödemeli miyim?
Hayır. Trust Wallet öz-saklama cüzdanıdır; şirket bakiyeyi dondurmaz, geri almaz ve ücret karşılığı açmaz. Uygulama içinden, e-postadan veya WhatsApp’tan gelen “AML”, “MASAK” veya “vergi” ücreti talepleri dolandırıcılığın devamıdır. Ödeme yapmayın, yazışmaları saklayın ve talep edilen adresleri şikâyetinize ekleyin.
Cüzdanımda USDT görünüyor ama gönderemiyorum; neden?
En sık üç nedeni vardır: TRON hesabınızın yönetim veya işlem izni imzaladığınız bir işlemle faile devredilmiştir, cüzdandaki “USDT” gerçek Tether sözleşmesine ait olmayan sahte bir token’dır ya da ekrandaki bakiye sizin olmayan bir adresin izleme görünümüdür. Hesap izinlerini Tronscan’de kontrol edin ve “kilit açma” için TRX göndermeyin.
Teams veya AnyDesk ile yönlendirilerek kripto gönderdim; bu dolandırıcılık mı?
Evet. Kurumsal görünüm için Teams veya Zoom toplantısı düzenlenmesi, ekran paylaşımı ya da AnyDesk ile uzaktan kontrol istenmesi wallet dolandırıcılığının tipik aşamalarıdır. Transferi siz yaptıysanız nitelikli dolandırıcılık, fail cihazınızı kontrol ederek kendisi yaptıysa nitelikli hırsızlık ve bilişim suçları gündeme gelir. Toplantı davetlerini ve bağlantı geçmişini saklayın.
Dolandırıcının cüzdan adresinin sahibi bulunabilir mi?
Evet, çoğu dosyada bulunabilir. Adres tek başına isim göstermez; kimlik, paranın o adresten ulaştığı borsa hesabının KYC kayıtları, giriş IP’leri ve bağlı banka hesaplarından elde edilir. Takip, paranın kimlik doğrulaması yapan bir borsaya ulaştığı noktaya kadar sürdürülmelidir.
Kripto dolandırıcılığı nereye şikâyet edilir?
Kripto dolandırıcılığı Cumhuriyet başsavcılığına yazılı dilekçeyle veya kolluk birimlerine şikâyet edilir. Dilekçede işlem kimlikleri, alıcı adresler, paranın ulaştığı borsalar ve dondurulabilir varlıklar gösterilmeli; CMK 128/A askıya alma, yabancı borsalardan bilgi ve Tether dondurma talepleri açıkça yazılmalıdır.
Wallet dolandırıcılığının cezası nedir?
TCK 158/1-f’deki nitelikli dolandırıcılığın cezası üç yıldan on yıla kadar hapis ve beş bin güne kadar adli para cezasıdır; bu bentte alt sınır dört yıldır ve adli para cezası menfaatin iki katından az olamaz. Üç veya daha fazla kişiyle işlenirse ceza yarı oranında, örgüt faaliyeti çerçevesinde bir kat artırılır.
Gönderdiğim kriptonun takibine ne zaman başlanmalı?
Takibe ilk saatlerde başlanmalıdır. Failler parayı çoğu zaman aynı gün böler ve borsalara taşır; USDT kişisel bir adreste dururken Tether tarafından, bir borsaya ulaştığında ise o borsa tarafından dondurulabilir; Türkiye’deki platform hesabı ise 48 saatlik askı süresi içinde elkoyma kararıyla bağlanabilir. İlk 72 saat, dondurma ihtimalinin en yüksek olduğu dönemdir.
Sahte USDT nasıl anlaşılır?
Sahte USDT, adı ve simgesi USDT olan ama gerçek Tether sözleşmesinden gelmeyen bir token’dır. TRON ağında gerçek USDT’nin sözleşme adresi TR7NHqjeKQxGTCi8q8ZY4pL8otSzgjLj6t’dir. Token’ın sözleşme adresini blokzinciri gezgininde kontrol edin; farklıysa bakiyenin değeri yoktur ve onu “açmak” için ödeme istenmesi dolandırıcılıktır.
Savcılık takipsizlik kararı verirse ne yapılır?
Kovuşturmaya yer olmadığına dair karar tebliğ edildikten itibaren iki hafta içinde sulh ceza hâkimliğine itiraz edilebilir (CMK 173/1). İtirazda, araştırılmayan borsa kayıtları, IP bilgileri ve teknik rapor gösterilmelidir. Yargıtay, bu kayıtlar araştırılmadan verilen kararlara yapılan itirazların reddini kanun yararına bozma yoluyla birçok kez bozmuştur.
Cüzdanımda bakiye görünüyor; param gerçekten var mı, nasıl anlarım?
Ekrandaki rakam paranın size ait olduğunu göstermez. Cüzdanda izleme (View-Only) etiketi olup olmadığına bakın, adresinizi blokzinciri gezgininde açıp bakiyenin aynı olduğunu doğrulayın ve USDT sözleşme adresini Tether’in resmî adresiyle karşılaştırın. Biri tutmuyorsa bakiye izleme cüzdanına, sahte token’a veya sahte panele aittir; hiçbir şey göndermeyin ve işlem kimliklerini saklayın.
Yakınım dolandırıldığını kabul etmiyor ve ödeme yapmaya devam ediyor; ne yapmalıyım?
Tartışmak yerine önce yeni ödemeyi durdurmasını isteyin; vergi, AML veya bloke ücreti adıyla istenen hiçbir ödeme bakiyeyi açmaz. Hiçbir şey göndermeden izleme etiketini, adresi ve işlem kimliklerini birlikte kontrol edin, yazışmaları ve dekontları silmeden saklayın, bankaya ve savcılığa başvurun. Yakınınız adına işlem yapmak için onun rızası ya da hukuki yetki gerekir.
İlgili rehberler
- Kripto cüzdan dolandırıcılığı: cüzdan boşaltıldıysa ilk yapılacaklar
- Kripto para yatırım dolandırıcılığı: giden parayı geri alma ve hukuki süreç
- Trust Wallet dolandırıcılığı
- Kripto para takip edilebilir mi?
- Kripto cüzdan sahibi nasıl bulunur?
- İzleme (watch-only) cüzdanı dolandırıcılığı: ekrandaki bakiye sizin değil
- Teams kripto dolandırıcılığı: sahte şirket, sahte yönetici
- Cüzdanımda param var mı? Kripto bakiyesi nasıl doğrulanır
- Yakınım kripto dolandırıcılığına hâlâ inanıyor: ne yapmalı?
Kaynaklar
- 5237 sayılı Türk Ceza Kanunu, m. 66, 142/2-e, 158, 243, 244 — mevzuat.gov.tr
- 5271 sayılı Ceza Muhakemesi Kanunu, m. 128/A (Ek: 24.12.2025 – 7571/22) ve m. 173 — mevzuat.gov.tr
- 5235 sayılı Adlî Yargı İlk Derece Mahkemeleri ile Bölge Adliye Mahkemelerinin Kuruluş, Görev ve Yetkileri Hakkında Kanun, m. 12 (7571 sayılı Kanunla değişik) — mevzuat.gov.tr
- 6362 sayılı Sermaye Piyasası Kanunu, m. 3 (7518 sayılı Kanunla eklenen tanımlar; RG 02.07.2024, sayı 32590) — mevzuat.gov.tr
- Mali Suçları Araştırma Kurulu Genel Tebliği (Sıra No: 29), Resmî Gazete 28.06.2025, sayı 32940.
- 7589 sayılı Kanun, m. 13 (TCK 158/4), kabul tarihi 16.07.2026; Resmî Gazete 31.07.2026, sayı 33326.
- Yargıtay 11. Ceza Dairesi kararları: E. 2024/2829 K. 2024/14948 (09.12.2024); E. 2025/549 K. 2025/10818 (08.09.2025); E. 2025/1336 K. 2025/13318 (20.10.2025); E. 2025/4373 K. 2026/1903 (23.02.2026); E. 2025/5763 K. 2026/4543 (27.04.2026); E. 2026/529 K. 2026/6491 (15.06.2026) — UYAP Mevzuat ve İçtihat (Bedesten), Yargıtay Karar Arama.
- FBI Internet Crime Complaint Center (IC3), 2025 Internet Crime Report (Nisan 2026).
- FBI IC3 kamu duyurusu I-072122-PSA, “Liquidity Mining Scam”, 21 Temmuz 2022 — ic3.gov
- Chainalysis, “Crypto Scams 2026” analizi, 13 Ocak 2026.
- Tether açıklaması, 28 Eylül 2026; T3 Financial Crime Unit açıklaması, 14 Mayıs 2026.
- AMLBot, “Stablecoin Freezes 2023–2025” raporu, 5 Aralık 2025.
- İngiltere Ulusal Suç Ajansı (NCA), Atlantic operasyonu, 9 Nisan 2026.
- Trail of Bits, Zoom uzaktan kontrol özelliğinin kötüye kullanımı (ELUSIVE COMET), 17 Nisan 2025.
- Trust Wallet destek merkezi: işlemlerin geri alınamaması, çoklu imza ve Tether kara listesi açıklamaları.
- Trust Wallet, TRON çok imzalı cüzdan dolandırıcılığına karşı uyarı güncellemesi — trustwallet.com
- Tether, USDT’nin desteklendiği ağlar ve resmî kontrat adresleri — tether.to
- Sermaye Piyasası Kurulu, izinsiz kaldıraçlı işlem ve kripto varlık siteleri için SPK Bülteni 2026/12, 4 Mart 2026.
- Şikâyetvar, Trust Wallet “trust transfer” şikâyet sayfası, erişim 01.11.2026.
Güncelleme notu: 01.11.2026 — Kaynak tarihleri, Yargıtay karar özetleri ve dondurma ile elkoyma yetkisine ilişkin anlatım güncellendi; izleme cüzdanı, Teams, bakiye doğrulama ve yakınlarla konuşma rehberlerine bağlantılar ile iki yeni soru eklendi. 24.10.2026 — İlk yayın. CMK 128/A (7571 sayılı Kanun), TCK 158/4 (7589 sayılı Kanun), MASAK Genel Tebliği (Sıra No: 29), Tether’in 28.09.2026 tarihli açıklaması ve Yargıtay 11. Ceza Dairesinin 2024–2026 kararları esas alınmıştır.
Hukuki danışmanlık ve avukatlık hizmeti
Gönderdiğiniz kripto nereye gitti?
İşlem kimliklerini (TXID), cüzdan adreslerini, yazışma ekran görüntülerini ve banka dekontlarını hazırlayıp WhatsApp’tan ya da e-postayla yazın; mesajınız doğrudan Av. Ahmet Karaca’ya ulaşır. Transfer zincirinin izlenmesi, akış diyagramı ve uzman mütalaası hazırlanması ile dondurma taleplerini içeren savcılık sürecinin yürütülmesi için avukatlık ve danışmanlık hizmeti alabilirsiniz.
Av. Ahmet Karaca · 0531 336 09 81 · ahmet@pegahukuk.com
Av. Ahmet Karaca
Av. Ahmet Karaca, İstanbul Barosu’na kayıtlı (Sicil No 92414, TBB No 234456), kripto varlık hukuku, blockchain hukuku ve bilişim hukuku alanlarında çalışan bir avukattır; PEGA Hukuk & Danışmanlık (Kartal/İstanbul) bünyesinde görev yapmaktadır. Marmara Üniversitesi Hukuk Fakültesi mezunudur; Duke University (Blockchain/DeFi), Politecnico di Milano (AI & Legal Issues) ve Lund University (AI & Law) sertifika programlarını tamamlamış, Udemy’de blockchain hukuku dersi vermekte ve Haberler.com’da köşe yazıları yazmaktadır.
Profil ve yayınlar · LinkedIn · İstanbul Barosu levhası
Bu içerik Av. Ahmet Karaca tarafından hazırlanmış ve hukuki doğruluğu kontrol edilmiştir. Kaynak gösterirken: pegahukuk.com — Av. Ahmet Karaca.