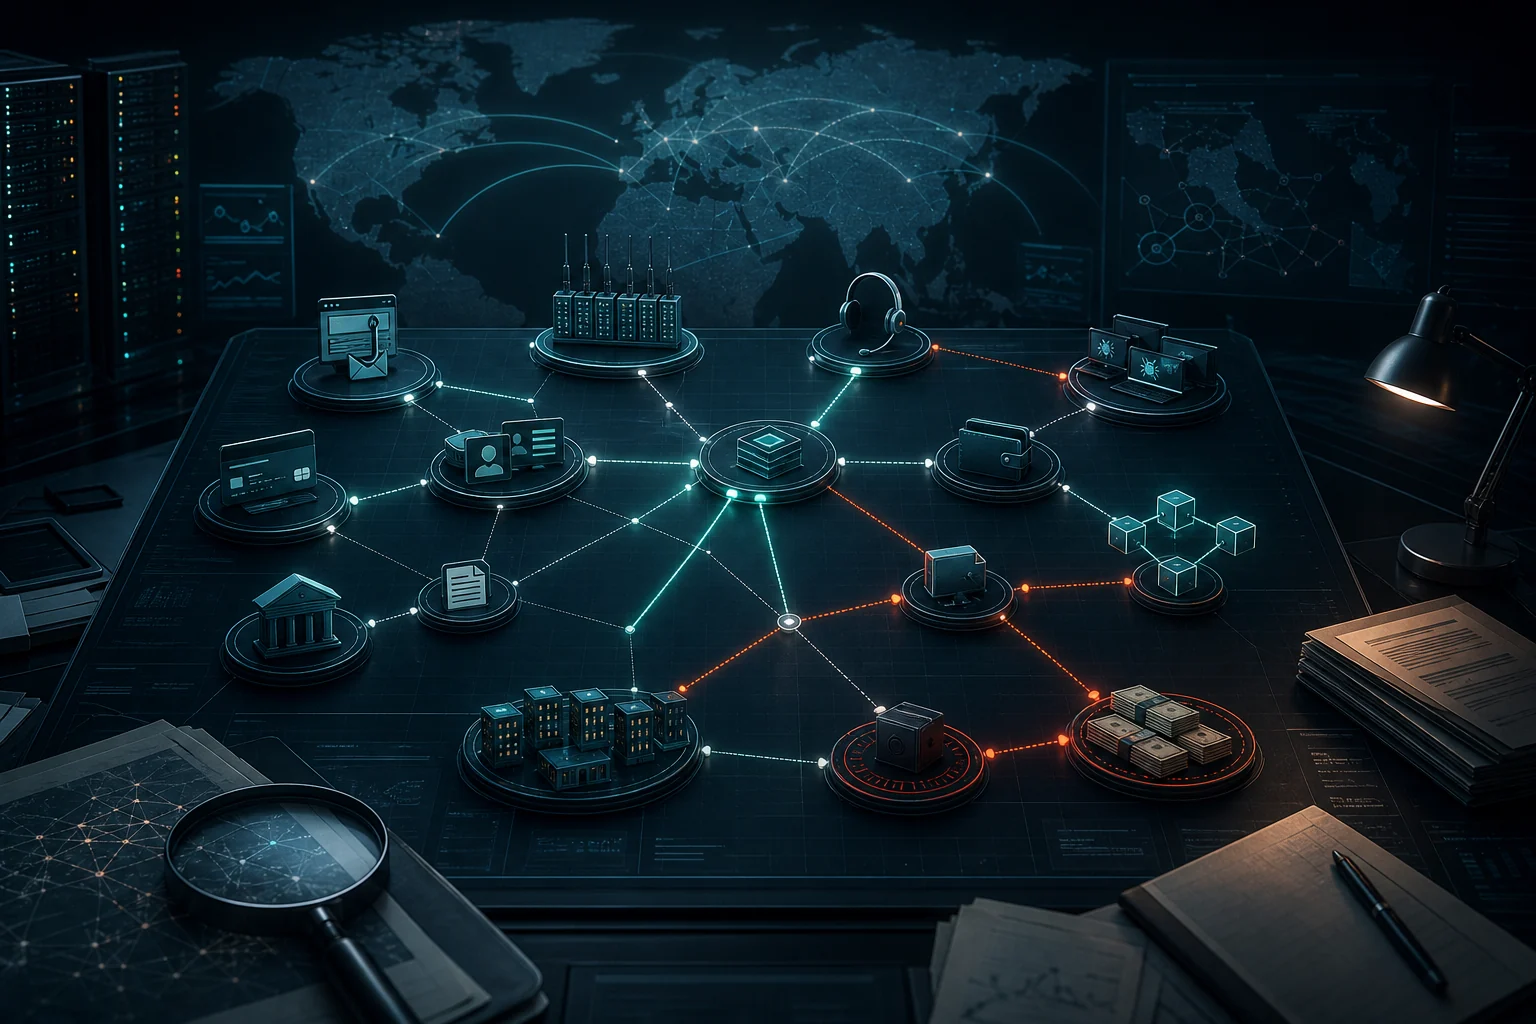
Bir dolandırıcılık dosyasındaki telefon görüşmesini dinlediğinizde karşınızda tek bir fail varmış gibi hissedebilirsiniz. Oysa o sesi mağdura ulaştıran numara başka bir ekipten, konuşma metni başka bir ülkedeki yöneticiden, ekranda görünen sahte yatırım paneli abonelikle çalışan bir yazılım servisinden, ödeme hesabı bir “katır yöneticisinden”, kriptoya dönüşüm ise yalnızca nakde çıkış işi yapan ayrı bir gruptan gelmiş olabilir. Modern çevrim içi suçun en önemli dönüşümü, suç işleme kapasitesinin parçalara ayrılması ve bu parçaların piyasada hizmet olarak satın alınabilmesidir.
Crime-as-a-Service (CaaS), Türkçede en isabetli karşılığıyla “hizmet olarak suç” veya “suç-hizmeti modeli”, bu dönüşümü anlatır. Kavram yalnızca karanlık ağda satılan bir zararlı yazılımdan ibaret değildir. Hedef listesinin temininden reklam satın almaya, kimlik avı sayfasından çağrı merkezi vardiyasına, çalınmış kimliklerle açılmış banka ve borsa hesaplarından suç gelirinin aklanmasına kadar bütün bir tedarik zincirini kapsayabilir. Böyle bir dosyada asıl soru “dolandırıcı kim?” kadar, hangi kapasiteyi kimin sağladığı, değerin hangi denetim noktalarından geçtiği ve her aktörün neyi bilip kontrol ettiğidir.
Bu inceleme, crime-as-a-service ekonomisini teknik altyapı, insan organizasyonu, finansal mimari, kripto varlık hareketleri, uluslararası operasyonlar ve Türk ceza hukuku bakımından birlikte ele alıyor. Amaç yeraltı pazarlarının sansasyonel bir kataloğunu çıkarmak değil; farklı ülkelerdeki görünüşte bağımsız vakaların aynı hizmet sağlayıcılarda nasıl birleşebildiğini ve bir soruşturmanın hangi delil düzlemlerini birlikte kurması gerektiğini göstermektir.
Phishing kiti, residential proxy, SIM farması ve kripto nakde çıkış gibi tekil kolaylaştırıcıların delil izlerini daha hızlı karşılaştırmak isteyenler için siber suç-hizmeti ekosistemi teknik rehberi tamamlayıcı bir rol haritası sunar.
Crime-as-a-Service nedir?
Crime-as-a-Service, bir suçun hazırlanması veya icrası için gereken araç, erişim, uzmanlık, altyapı ya da finansal kapasitenin başka aktörlere ücret karşılığında sunulmasıdır. Sağlayıcı bazen ne kadar çok mağdur yaratıldığıyla ilgilenmez; abonelik, lisans, kullanım başına ödeme veya cirodan pay modeliyle kendi gelirini alır. Müşteri ise daha önce sahip olmadığı teknik veya lojistik kabiliyeti kısa sürede edinir.
Bu model üç sonucu aynı anda doğurur. Birincisi, giriş eşiğini düşürür: kod yazamayan kişi hazır bir phishing paneli kullanabilir. İkincisi, ölçeği büyütür: tek tek gönderilecek mesajlar bir SIM çiftliği veya otomatik e-posta altyapısıyla milyonlara çıkabilir. Üçüncüsü, faili mağdurdan uzaklaştırır: çekirdekteki yönetici mağdurla hiç konuşmadan kampanyayı, hesap havuzunu ve gelir paylaşımını yönetebilir.
Europol’ün çevrim içi dolandırıcılık değerlendirmesi, bu ağların suç zincirini işletme benzeri ve erişilebilir kolaylaştırıcılarla desteklenen bir yapı olarak tarif ediyor. Buradaki “hizmet” sözcüğü eylemi meşrulaştırmaz. Tam tersine, suç kapasitesinin standartlaştırıldığını, tekrar kullanılabildiğini ve farklı müşterilere satıldığını anlatır.
CaaS, cybercrime-as-a-service ve fraud-as-a-service aynı şey mi?
Kavramlar iç içe geçse de aynı değildir. Crime-as-a-Service en geniş şemsiyedir; şiddet kiralama, belge sahteciliği, lojistik, aklama ve yasa dışı erişim gibi dijital olmayan veya hibrit hizmetleri de kapsar. Cybercrime-as-a-Service, zararlı yazılım, botnet, başlangıç erişimi, DDoS, phishing ve suç amaçlı barındırma gibi teknik kapasitelere odaklanır. Fraud-as-a-Service ise mağduru aldatma, sahte kimlik ve belge, ödeme yönlendirme, çağrı merkezi senaryosu, hesap ele geçirme ve tahsilat araçlarının paket hâlinde sunulmasıdır.
Bunların altında daha dar modeller bulunur:
| Model | Sunulan kapasite | Tipik gelir biçimi | Başlıca delil düğümü |
|---|---|---|---|
| Phishing-as-a-Service (PhaaS) | Sahte sayfa, barındırma, yönetim paneli, OTP yakalama | Aylık abonelik veya paket | Alan adı, kit imzası, panel hesabı, ödeme |
| Malware-as-a-Service (MaaS) | Stealer, RAT, loader veya zararlı yazılım erişimi | Lisans, kiralama, kullanım başı | Örnek dosya, C2, geliştirici hesabı, kripto ödeme |
| Ransomware-as-a-Service (RaaS) | Şifreleme aracı, sızıntı sitesi, müzakere ve affiliate altyapısı | Fidye gelirinden pay | Affiliate kimliği, panel, fidye cüzdanı, sunucu |
| Initial Access Broker | Ele geçirilmiş şirket ağına doğrulanmış giriş | Erişim satışı veya açık artırma | İlk giriş IP’si, kimlik bilgisi, forum ilanı |
| DDoS-for-hire / booter | Dağıtık hizmet engelleme kapasitesi | Süre ve güç paketleri | Abone hesabı, hedef listesi, botnet kontrolü |
| Bulletproof hosting | Şikâyetlere ve kolluk taleplerine dirençli barındırma | Sunucu/alan adı ücreti | Ödeme zinciri, müşteri paneli, IP ve reseller kaydı |
| Residential proxy | Trafiği ev veya mobil abone IP’lerinden çıkarma | Bant genişliği veya oturum başı | Çıkış IP’si, proxy müşterisi, ele geçirilmiş cihaz |
| Mule-as-a-Service | Banka, ödeme kuruluşu, e-para ve kripto hesap havuzu | Transfer yüzdesi veya hesap kirası | Hesap açılışı, cihaz, talimat, komisyon |
| Laundering-as-a-Service | Fonun katmanlaştırılması ve nakde çıkarılması | Tutar üzerinden komisyon | Toplama cüzdanı, denkleştirme defteri, UBO ve nakit |
Suç neden hizmetleşti?
Yeraltı ekonomisindeki hizmetleşme, yalnızca teknolojinin kolaylaşmasıyla açıklanamaz. Meşru dijital ekonomide bulut, abonelik, dış kaynak, müşteri desteği ve API nasıl üretim maliyetini düşürdüyse aynı işletme mantığı suç pazarına da taşındı. Bir aktör artık bütün zinciri kurmak zorunda değil; yalnızca en iyi bildiği bölümü ölçekleyip diğer parçaları satın alabiliyor.
Uzmanlaşma ve karşılaştırmalı üstünlük
Çok dilli sosyal mühendislik yapan bir çağrı merkezi, zararlı yazılım geliştirmede iyi olmayabilir. Kimlik belgesi üreten grup, kriptoyu zincirler arasında taşımayı bilmeyebilir. Hizmet pazarı bu uzmanlıkları birleştirir. Ortaya hiyerarşik bir “mafya ailesi” kadar, sözleşmesiz fakat sürekli ticari ilişkilere dayanan bir ağ işletmesi çıkar.
Ölçek ve otomasyon
Bir fiziksel hırsızın aynı anda ulaşabileceği mağdur sayısı sınırlıdır. Otomatik mesaj altyapısı, sahte reklam, dil modeli ve hazır panel ise aynı senaryoyu binlerce kişiye uyarlayabilir. Europol’ün siber suç kolaylaştırıcılarına ilişkin açıklamalarında vurguladığı üzere, otomasyon düşük başarı oranını bile büyük mağdur sayısına çevirebilir. Yapay zekâ burada tek başına suçun nedeni değildir; çeviri, ses taklidi, kişiselleştirme ve görüşme senaryosu üretimini ucuzlatan bir hızlandırıcıdır. Bu katmanın ayrıntılı delil sorunları yapay zekâ destekli kripto yatırım dolandırıcılığı incelememizde ayrıca ele alınmıştır.
Riskin bölünmesi
İş bölümü yalnızca verim değil, risk yönetimidir. Mağdurla konuşan operatör yöneticinin gerçek adını bilmeyebilir; para katırı yalnızca bir mesajlaşma hesabından talimat alabilir; hosting reseller’ı nihai müşteriyi aracı üzerinden kabul edebilir. Çekirdek yönetim, kolay ikame edilebilen çevre aktörlerini kolluğun önünde bir tampon olarak kullanır. Bu yüzden ilk yakalanan hesap sahibi veya çağrı merkezi çalışanı, ağın ekonomik faydalanıcısı olmayabilir.
Dayanıklılık ve yeniden markalama
Bir alan adı kapatıldığında şablon başka domaine taşınır; bir zararlı yazılım ailesi çökertildiğinde kod çatallanır; forum kapandığında kullanıcı veritabanı başka platformda yeniden canlanır. Hizmet sağlayıcının müşteri ve ödeme kayıtlarına el konulması bu nedenle yalnızca tek operasyonu değil, onun müşterilerini de açığa çıkarabilir. Operation Endgame ve Genesis Market dosyalarında görüldüğü gibi kolluk artık yalnız “saldırıyı yapanı” değil, saldırı zincirinin tekrar kullanılabilir altyapısını hedefliyor.
Bir dolandırıcılık işletmesinin organizasyon şeması
Her şebeke aynı değildir; ancak büyük ölçekli yatırım, romantik ilişki, banka taklidi veya kripto dolandırıcılıklarında tekrar eden görev kümeleri vardır. Bunları bilmek, delilin neden tek bir telefonda bulunmadığını açıklar.
1. Stratejik çekirdek ve faydalanıcılar
Hedef ülkeyi, senaryoyu, bütçeyi, hizmet tedarikçilerini ve gelir paylaşımını belirleyen katmandır. Gerçek faydalanıcı bazen görünen şirket ortağı değildir. Vekil yöneticiler, paravan şirketler, akraba veya çalışan adına hesaplar ve farklı ülkelerde tutulan haklar kontrolü gizleyebilir. İnceleme; “kimin adına kayıtlı?” sorusunun yanında “bütçeyi kim onayladı, şifreleri kim kontrol etti, kâr kime dağıtıldı?” sorularını izlemelidir.
2. Lead üretimi ve mağdur edinimi
Çalınmış veri listeleri, sahte reklamlar, arama motoru görünürlüğü, sosyal medya profilleri, mesaj kampanyaları ve affiliate trafiği bu katmandadır. “Lead” yalnız telefon numarası değildir; kişinin dili, yaşı, yatırım geçmişi, gelir tahmini veya daha önce dolandırılmış olması gibi alanlar içerebilir. Aynı listenin farklı kampanyalarda kullanılması, görünüşte ilgisiz dosyaları bağlayan güçlü bir göstergedir.
3. Teknik üretim ve altyapı
Alan adı kaydı, web şablonu, sahte yatırım paneli, mobil uygulama, e-posta altyapısı, uzaktan erişim yazılımı, SMS gönderimi, proxy, VPN, botnet ve kurşun geçirmez barındırma bu birimde toplanır. Bazı araçlar meşru amaçla da kullanılabilir. Suç atfı, aracın adından değil; yapılandırma, kampanya bağlantısı, müşteri iletişimi, ödeme ve kullanım bağlamından doğar.
4. Çağrı merkezi: conversion, retention ve recovery
Conversion agent, ilk teması yatırıma veya ödemeye çevirir. Retention agent, mağdurun daha yüksek tutar yatırmasını sağlar; sahte kazanç ekranlarını, “uzman analist” rolünü ve zaman baskısını kullanır. Recovery agent ise para kaybeden kişiye fonu geri getirme vaadiyle ikinci kez ulaşır. Aynı mağdur veritabanı yıllarca ekonomik değer taşır; kayıp yaşayan kişinin çaresizliği yeni bir ürün gibi yeniden pazarlanır.
5. Tahsilat ve finans operasyonu
Hangi mağdurun hangi IBAN’a, karta, e-para hesabına veya cüzdana ödeme yapacağı bu katmanda belirlenir. Hesap limitleri, bloke olasılığı, ülke, para birimi ve müsaitlik takip edilir. Büyük ağlarda finans ekibi, çağrı merkezi kadar vardiyalı çalışabilir; hesap kapanınca birkaç dakika içinde yeni ödeme rotası açılır.
6. Aklama, denkleştirme ve kâr dağıtımı
Fonlar parçalanır, başka hesaplarla karıştırılır, ticari işlem görüntüsü verilir, kriptoya çevrilir veya farklı ülkelerdeki borç ve alacaklarla denkleştirilir. Son aşamada hizmet sağlayıcı ücretleri, operatör komisyonları, reklam maliyetleri ve yönetici payları ayrılır. Bu iç muhasebe çoğu zaman suçun organizasyon şemasını banka ekstresinden daha net gösterir.
7. Güvenlik, disiplin ve zor kullanma
Suç ağları yalnız dijital değildir. Hesap sahiplerinin kontrol altında tutulması, çalışanların tehdit edilmesi, zorla dolandırıcılık yaptırılan kişilerin pasaportlarının alınması veya borçlandırılması görülebilir. Özellikle Güneydoğu Asya’daki scam-centre vakaları, “ekrandaki operatör” ile “özgür iradeli örgüt üyesi”nin her zaman aynı kişi olmadığını gösterdi. Rol analizi bu nedenle hem sorumluluğu hem mağduriyeti test etmelidir.
Yeraltı ekonomisinin hizmet kataloğu: görünen ürünün arkasında ne var?
Phishing kitleri ve gerçek zamanlı kimlik avı panelleri
Basit bir phishing kiti, gerçek kurumun sayfasını taklit eden dosyalardan oluşabilir. Gelişmiş PhaaS ürününde ise alan adı ve barındırma kurulumu, kampanya takibi, mağdurun yazdıklarını canlı izleme, tek kullanımlık doğrulama kodunu yakalama ve operatörün mağdur ekranını yönlendirmesi aynı panelde birleşir. Böylece iki faktörlü doğrulama, statik bir parolanın çalınmasından farklı olarak gerçek zamanlı sosyal mühendislikle aşılmaya çalışılır.
2024 LabHost operasyonu bu ticarileşmenin ölçüsünü somutlaştırdı. Europol’e göre platform aylık ortalama 249 dolar karşılığında 170’ten fazla sahte site seçeneği, barındırma ve kampanya yönetimi sunuyordu; yaklaşık 10.000 kullanıcıyla bağlantılı en az 40.000 phishing alan adı tespit edilmişti. 19 ülkenin katıldığı operasyonda 37 şüpheli yakalandı. Buradaki kritik delil yalnız sahte sayfalar değil, aboneler ile kampanyaları birbirine bağlayan hizmet içi kayıtlardı.
Infostealer, loader, RAT ve başlangıç erişim aracısı
Infostealer, tarayıcı parolaları, oturum çerezleri, kripto cüzdan verileri ve başka kimlik bilgilerini toplayabilir. Loader veya dropper, sisteme sonraki zararlı yükü indirir. Uzaktan erişim trojanı (RAT) saldırgana cihazı yönetme imkânı verir. Başlangıç erişim aracısı ise ele geçirilmiş erişimi kendisi kullanmak yerine başka suç aktörüne satar.
Bu ayrım soruşturma bakımından önemlidir. Aynı bilgisayardaki ilk bulaşmayı sağlayan kişi ile günler sonra ransomware çalıştıran affiliate farklı olabilir. İlk erişim verisinin hangi forumda, hangi hesapla ve ne zaman satıldığı; saldırı zincirindeki irtibatı kurar. Operation Endgame bu nedenle zararlı yazılımın son aşamasından çok, ransomware’e kapı açan droppers ve botnet altyapısını hedefledi.
Kurşun geçirmez barındırma ve katmanlı reseller yapısı
Bulletproof hosting, suç içerikli müşteriye yüksek tolerans, şikâyetlere kayıtsızlık, sık IP değişimi ve kolluk taleplerine direnç vaat eden barındırma modelidir. Fakat “bulletproof” tek bir teknik özellik değildir. Sunucu bir ülkede, sağlayıcı başka ülkede, alan adı kayıt şirketi üçüncü ülkede; satış yapan reseller ise dördüncü ülkede bulunabilir. CDN veya reverse proxy gerçek origin sunucuyu gizleyebilir.
Bir sunucunun kötü amaçlı içeriği barındırması, fiziksel makine sahibinin otomatik olarak suç ortağı olduğu anlamına gelmez. Müşteri kabul süreci, ödeme, destek yazışması, abuse bildirimleri, taşınan sitelerin örüntüsü ve bilinçli devamlılık birlikte incelenir. “Hizmet meşru olabilir” olasılığı ile “sağlayıcı ne olduğunu bilmiyordu” sonucu aynı şey değildir; bilginin ve katkının delili aranır.
Residential proxy ve ele geçirilmiş son kullanıcı cihazları
Konut tipi proxy ağı, trafiği sıradan ev veya mobil bağlantılarından çıkarır. Çıkış IP’sinin itibarı temiz göründüğü için banka, borsa veya reklam platformunun coğrafi ve davranışsal kontrolleri aşılmaya çalışılır. Bu ağın uçları ücret karşılığında bant genişliği paylaşan kullanıcılar olabileceği gibi, zararlı yazılımla ele geçirilmiş cihazlar da olabilir.
Sonuç nettir: saldırı oturumunda görünen IP’nin abonesi ile oturumu yöneten kişi aynı kabul edilemez. CGNAT kayıtları, port bilgisi, saat dilimi, cihaz parmak izi, proxy sağlayıcı hesabı, oturum jetonu ve sonraki finansal hareket eşleştirilmelidir. IP bir düğümdür; tek başına kimlik değildir.
SIM farması, SMS blaster ve numara sahteciliği
SIM farması, çok sayıda SIM kartı modem veya ağ geçitleri üzerinden toplu çalıştırarak SMS, arama veya hesap doğrulama kapasitesi üretir. SMS blaster sahte baz istasyonu davranışıyla yakındaki cihazlara mesaj yayabilir. Caller ID spoofing ise görünen arayan numarasını güvenilir bir kurum gibi gösterebilir. Bunlar SIM swap ile karıştırılmamalıdır; SIM swap belirli abonenin numarasının saldırganın kontrolüne geçirilmesidir.
Bu katmanda numaranın yanı sıra IMSI, ICCID, IMEI, baz istasyonu kaydı, aktivasyon/değişim zamanı, cihaz yuvası ve toplu satın alma ilişkisi araştırılır. Aynı cihazda peş peşe kullanılan yüzlerce SIM, aynı senaryoyu yayan numara grupları ve aynı ödeme kaynağı hizmet organizasyonunu görünür kılabilir.
Kimlik paketi, hesap açma ve KYC aşma hizmetleri
Çalınmış kimlik görüntüsü, selfie videosu, adres belgesi, telefon numarası ve e-posta hesabı bir “fullz” paketi gibi satılabilir. Deepfake veya görüntü enjeksiyonu, canlılık kontrolünü aşmak için kullanılabilir. Hesap açıldıktan sonra kontrol bazen başka aktöre devredilir. Bu nedenle KYC belgesindeki kişi, işlemleri fiilen yapan kişi veya suç gelirinden faydalanan kişi olmayabilir.
Dosyada onboarding cihazı, IP, davranış biyometrisi, belge meta verisi, e-posta ve telefonun oluşturulma tarihi, ilk şifre değişikliği, kurtarma kanalı ve para yatırma/çekme adresleri birlikte değerlendirilmelidir. Bir başkasının kimliğiyle açılmış hesabın tespiti, gerçek kullanıcı atfının başlangıcıdır; sonu değil.
Ransomware-as-a-Service ve gelir ortaklığı
RaaS operatörü şifreleyiciyi, sızıntı sitesini, mağdur panelini ve bazen müzakere altyapısını sağlar. Affiliate kuruma erişir, veriyi çıkarır ve saldırıyı yürütür. Fidye alındığında gelir paylaşılır. Bu yapı, geliştirici ile saldırıyı fiilen gerçekleştiren aktörü ayırır fakat aralarındaki suç bağlantısını ortadan kaldırmaz. Panel hesapları, affiliate kimlikleri, fidye cüzdanları ve pazarlık kayıtları rol dağılımını gösterebilir.
ABD ve Birleşik Krallık öncülüğündeki LockBit müdahalesinde, DOJ 2.000’den fazla mağdur, 120 milyon doların üzerinde fidye ödemesi ve yüz milyonlarca dolarlık talepten söz etti. Sunucuların ve halka açık altyapının ele geçirilmesi, RaaS’ın yalnız koddan ibaret olmadığını; yönetim, veri sızdırma ve tahsilat platformu olduğunu gösterdi. Kurumsal olay müdahalesi ve ödeme kararının hukuki boyutu ransomware ve kripto fidye ödemesi yazımızda ayrıntılıdır.
DDoS-for-hire, suç forumları ve itibar mekanizması
DDoS hizmetleri teknik bilgisi olmayan müşteriye süre, bant genişliği ve hedef sayısına göre saldırı paketi sunabilir. Europol destekli Operation Power Off kapsamında yaklaşık 50 büyük booter hizmeti kapatıldı; bunlardan birinin 30 milyondan fazla saldırıda kullanıldığı açıklandı.
Forumlar ise yalnız ilan panosu değildir. Satıcı itibarı, escrow, anlaşmazlık çözümü, müşteri yorumları ve reklam alanı sağlayabilir. 2025’teki Operation Talent, toplam 10 milyondan fazla kullanıcısı olduğu belirtilen Cracked ve Nulled forumlarını; bunlarla bağlantılı ödeme işleyicisi ve barındırma hizmetini hedefledi. Bu merkezî hizmetler çöktüğünde binlerce bağımsız suç ilişkisi aynı veri havuzunda görünür hâle gelir.
Bir çevrim içi dolandırıcılığın yaşam döngüsü
Aşama 1 — Hedefin seçilmesi
Şebeke hedef ülkeyi yalnız satın alma gücüne göre seçmez. Dil, ödeme alışkanlığı, hızlı transfer sistemleri, geri çağırma imkânı, kripto erişimi, kolluk işbirliği ve hesap açma kolaylığı birlikte değerlendirilir. Yaşlı yatırımcı listesi, şirket finans yöneticileri, kripto kullanıcıları veya daha önce para kaybetmiş kişiler ayrı kampanyalara ayrılabilir.
Aşama 2 — Trafiğin üretilmesi
Sahte haber, ünlü deepfake’i, arama reklamı, sosyal medya ilanı, iş teklifi, kargo mesajı veya bankadan geliyormuş gibi görünen arama mağduru huniye sokar. Bu noktada reklam hesabı ile nihai dolandırıcı aynı olmayabilir. Reklam ajansı görüntüsü veren affiliate, her kayıt veya ilk ödeme için komisyon alabilir.
Aşama 3 — Güvenin kurulması ve mikro taahhüt
İlk talep çoğu zaman büyük değildir. Yatırım dolandırıcılığında 200–250 avro civarında başlangıç ödemesi; recovery scam’de bir dosya açılış ücreti; romantik dolandırıcılıkta küçük bir yardım istenebilir. Amaç yalnız para almak değil, mağdurun sisteme zihinsel ve davranışsal yatırım yapmasını sağlamaktır. Sonraki talep, önceki kararını savunma eğiliminden yararlanır.
Aşama 4 — Sahte doğrulama
Profesyonel görünümlü panel, lisans belgesi, kâr grafiği, sözde müşteri temsilcisi ve küçük geri çekim işlemi güven üretir. Mağdur bazen kendi cihazına uzaktan erişim yazılımı kurar ve banka/kripto işlemini bizzat onaylar. İşlemin teknik olarak “müşteri cihazından” yapılması, hilenin ve üçüncü kişinin fiilî kontrolünün bulunmadığı anlamına gelmez.
Aşama 5 — Değerin yoğunlaştırılması
Retention agent, vergi, marjin tamamlama, sigorta, uyum ücreti veya “son fırsat” gerekçesiyle tutarı artırır. Mağdur farklı bankalardan kredi kullanabilir, varlık satabilir veya yakınlarından para alabilir. Bu aşamada ödeme rotaları sık değişir; çünkü aynı alıcı hesap üzerindeki ihbar sayısı arttıkça hizmet ömrü kısalır.
Aşama 6 — Hızlı dağıtım ve katmanlaştırma
İlk alıcı hesapta uzun süre beklemek, bloke ve iade riskini yükseltir. Fon dakika veya saatler içinde başka hesaplara, e-para kuruluşlarına, kripto platformlarına ya da nakit çekime yönelir. Parçalama her zaman gizleme için değildir; komisyon ve görev paylaşımının doğal sonucu da olabilir. Zamanlama ile tutar oranları ayrımı aydınlatır.
Aşama 7 — Mağdurun tüketilmesi ve recovery scam
Ödeme kesildiğinde sözde danışman erişilmez olur veya mağdur hesabının “incelemede” olduğu söylenir. Bir süre sonra farklı marka ve kişi adıyla fon kurtarma teklifi gelir. 2026’daki Arnavutluk çağrı merkezi operasyonunda Europol, daha önce zarar görmüş kişilerin kripto hesabı açıp 500 avro yatırmaya yönlendirildiğini açıkladı. Bu, veri setinin suç ekonomisindeki ikinci hayatıdır.
Aşama 8 — Yeniden markalama
Alan adı, şirket, telefon numarası ve panel logosu değişse bile arka uç kodu, analitik hesabı, TLS sertifika ilişkisi, aynı ödeme cüzdanı, aynı çağrı senaryosu veya aynı personel kullanıcı adı kalabilir. Bu nedenle yalnız marka adına göre dosya aramak yetersizdir. Kampanya aileleri teknik ve mali parmak izleriyle kurulmalıdır.
Balkan çağrı merkezleri: coğrafya değil, iş modeli ne söylüyor?
“Balkanlardaki dolandırıcılık çeteleri” ifadesi kolayca yanıltıcı bir etikete dönüşebilir. Bulgaristan, Sırbistan, Arnavutluk, Bosna-Hersek, Kosova ve bölgedeki diğer ülkelerde milyonlarca kişi meşru teknoloji, dış kaynak ve çağrı merkezi sektörlerinde çalışır. Bir ülke veya milliyet suç göstergesi değildir. Bununla birlikte resmî operasyonlar, çevrim içi yatırım ve telefon dolandırıcılığında bazı ağların Balkan şehirlerinde profesyonel çağrı merkezleri kurduğunu; hedef, ödeme ve yönetim katmanlarını başka ülkelere dağıttığını gösteriyor.
Bölgenin belirli dosyalarda tercih edilmesini tek nedene indirmek doğru olmaz. Çok dilli iş gücü, Batı Avrupa pazarlarına erişim, dış kaynak sektörünün meşru görünümü, görece düşük işletme maliyeti, şirket ve ofis kiralama kolaylığı ile sınır ötesi örgüt bağlantıları aynı anda rol oynayabilir. Kritik nokta, çağrı merkezinin bulunduğu yerden çok karar merkezi, mağdur pazarı, teknik altyapı ve para çıkışının farklı yargı çevrelerine bölünmesidir.
2020: Bulgaristan ve Sırbistan’daki sahte yatırım ağı
Nisan 2020 tarihli Europol operasyonunda, Bulgaristan ve Sırbistan’daki çağrı merkezlerinden sahte ikili opsiyon ve CFD yatırımı pazarlayan bir ağ hedef alındı. Mağdurlar yaklaşık 250 avroluk ilk yatırımla sisteme çekiliyor, ardından gerçek olmayan ürünlere daha yüksek ödeme yapmaları için manipüle ediliyordu. Avusturya makamları küresel zararı yaklaşık 80 milyon avro olarak tahmin etti. Operasyonda dokuz kişi yakalandı; Almanya’daki bir banka hesabında 2,5 milyon avro, Sırbistan’da beş taşınmaz ve elektronik deliller üzerinde işlem yapıldı.
Bu dosyanın öğretici yanı ilk ödeme tutarı ile toplam zarar arasındaki farktır. Düşük giriş bedeli, mağdur edinim maliyetidir; ekonomik model asıl kârı retention sürecinde üretir. Taşınmaz, banka hesabı ve çağrı merkezi verisinin birlikte hedeflenmesi ise yalnız operatörleri değil suç gelirinin dönüşümünü araştıran yaklaşımı gösterir.
2023: Bulgaristan, Sırbistan ve Kıbrıs hattında sahte kripto platformları
Ocak 2023’teki müşterek operasyonda Bulgaristan, Sırbistan, Kıbrıs ve Almanya makamları, sosyal medya reklamlarıyla mağdurları sahte kripto yatırım sitelerine çeken birden fazla aktörü hedef aldı. Dört çağrı merkezi ve çok sayıda konutta arama yapıldı. Europol’ün yayımladığı sonuçlar arasında yaklaşık 1 milyon dolar kripto bulunan üç donanım cüzdanı, nakit, araç, veri yedekleri ve elektronik cihazlar vardı.
Donanım cüzdanının ele geçirilmesi, içindeki değerin otomatik olarak güvenle müsadere edildiği anlamına gelmez. Seed phrase veya başka imza unsurlarının bulunması, varlığın güvenli devlet cüzdanına aktarılması, fork ve token risklerinin yönetilmesi, aidiyet iddialarının ayrıştırılması gerekir. Öte yandan veri yedekleri; CRM kayıtları, mağdur listeleri, kullanıcı adları ve ödeme çizelgeleriyle cüzdanın kime hizmet ettiğini açıklayabilir.
Operation PANDORA 2024: çağrı merkezine karşı çağrı merkezi
18 Nisan 2024’te Almanya, Arnavutluk, Bosna-Hersek, Kosova ve Lübnan’daki 12 çağrı merkezi basıldı. Europol’ün Operation PANDORA açıklamasına göre 21 kişi gözaltına alındı, ağla bağlantılı 39 şüpheli belirlendi. Senaryolar sahte polis ve yakın akraba aramalarından yatırım ve romantik ilişki dolandırıcılığına kadar uzanıyordu.
Operasyonun sıra dışı yönü, Alman makamlarının dolandırıcılık görüşmelerini gerçek zamanlı izlemek için kendi koordinasyon merkezini kurmasıydı. Aralık 2023’ten itibaren 100’den fazla görevli, aynı anda çok sayıda görüşmeyi takip ederek 1,3 milyondan fazla konuşmanın içeriğini güvenceye aldı. Bu veri yalnız tek mağdurun beyanını doğrulamaz; vardiya, operatör, senaryo, hedef ülke ve yönetim ilişkisini seri hâlinde ortaya koyar.
Coğrafi görev paylaşımı da dikkat çekiciydi: Europol açıklamasında borç tahsilatı dolandırıcılığının ağırlıkla Bosna-Hersek’ten, çevrim içi bankacılık aramalarının Kosova’dan, yatırım dolandırıcılığının Arnavutluk’tan ve ön ödemeli kart dolandırıcılığının Lübnan’dan yürütüldüğü bildirildi. Bu yapı, aynı üst ağın operasyon türlerini ülke bazında uzmanlaştırabildiğini gösteriyor.
2026: Tiran’daki kurumsal görünümlü yapı ve 50 milyon avroluk zarar
Nisan 2026’da açıklanan Avusturya–Arnavutluk soruşturması, çağrı merkezi modelinin işletme benzeri derinliğini gösteren en açık örneklerden biri oldu. Europol, Tiran’daki birden fazla merkezin en az 50 milyon avro zararla ilişkilendirildiğini; yapının 450’ye kadar çalışanı, altı–sekiz kişilik dil ekiplerini, conversion ve retention birimlerini, finans, bilgi teknolojileri, insan kaynakları ve back-office departmanlarını barındırdığını açıkladı.
Operatörlerin yaklaşık 800 avro aylık ücret ve başarılı sözleşmeye göre artan komisyon aldığı; Almanca, İngilizce, İtalyanca, Yunanca ve İspanyolca konuşan ekiplerin hedef pazara göre ayrıldığı bildirildi. Bu bilgiler, ceza dosyasında bordro ve prim tablosunun neden tali bir iş belgesi olmadığını anlatır. Komisyon hangi davranış için ödeniyorsa, işletmenin gerçek amacı ve kişinin işlevi hakkında güçlü bir bağlamsal delil sunabilir.
Soruşturma, Viyana’daki mağdurlardan başladı; belirlenen bir IP adresi üzerinden 2024’te Arnavut makamlarıyla bilgi paylaşılması iki yılı aşan müşterek çalışmaya dönüştü. Son aşamada on kişi yakalandı, yaklaşık 900.000 avro nakit ve geniş BT altyapısı ele geçirildi. Bir tek IP adresi mahkûmiyet delili değildi; fakat doğru uluslararası kanala taşındığında fiziksel organizasyona açılan başlangıç noktası oldu.
Balkan dosyalarından çıkarılabilecek, fakat genellenemeyecek sonuçlar
- Çağrı merkezi bordrosu, vardiya listesi ve CRM yetkisi; yalnız fiziksel ofiste bulunmaktan çok daha anlamlıdır.
- Dil ekipleri hedef ülkeyi, arama kayıtları mağdur havuzunu, prim sistemi ekonomik amacı gösterebilir.
- Teknik altyapı çoğu kez çağrı merkezinin bulunduğu ülkede değildir; uluslararası veri koruma talepleri erken kurulmalıdır.
- Mağdur ödemesi paravan şirket, ödeme kuruluşu, katır hesap veya kripto üzerinden başka bir yargı alanına çıkabilir.
- Ofisteki herkes aynı yetki ve kasta sahip değildir; yönetici, takım lideri, operatör, IT çalışanı ve temizlik/personel ayrımı somut delille yapılmalıdır.
- Bir merkez kapatılsa bile lead verisi, panel ve ödeme ağı başka marka altında çalışabilir.
Dünyadan Crime-as-a-Service operasyonları: hangi katman hedef alındı?
Başarılı operasyonların ortak noktası, yalnız suçun görünen son halkasına yönelmemeleridir. Pazar yeri, müşteri paneli, botnet, ödeme işlemcisi, kripto aklama servisi veya şifreli haberleşme ağı gibi tekrar kullanılabilir bir düğüm hedeflendiğinde çok sayıda soruşturma aynı anda ilerleyebilir.
Genesis Market — çalınmış dijital kimliğin paket olarak satılması
Nisan 2023’teki Operation Cookie Monster, Genesis Market’in 1,5 milyondan fazla ele geçirilmiş bilgisayardan çalınan kullanıcı adı, parola, banka ve sosyal medya erişim paketlerini sattığını ortaya koydu. Pazarın değeri yalnız parolada değildi; oturum çerezi ve cihaz parmak izi gibi veriler saldırganın gerçek kullanıcı görünümünü taklit etmesini kolaylaştırıyordu.
ABD makamları 11 alan adına el koydu; 45 FBI saha ofisi ile çok sayıda ülke ve Europol/Eurojust işbirliği yaptı. Operasyonun soruşturma dersi şudur: pazar verisi yalnız yöneticiyi değil satın alan kullanıcıları ve onların mağdurlarını da gösterir. “Hizmet sağlayıcıya” el konulması yüzlerce ikincil dosyanın delil başlangıcı olabilir.
HeartSender / Saim Raza — dolandırıcılık aracının tedarik zinciri
ABD Adalet Bakanlığı Ocak 2025’te, Pakistan merkezli Saim Raza grubuna atfedilen 39 alan adı ve ilgili sunucuların ele geçirildiğini açıkladı. Resmî açıklamaya göre bu pazarlar phishing kitleri, sahte sayfalar ve e-posta çıkarma araçlarını ulusötesi örgütlere satmış; ABD’de üç milyon doların üzerinde kayıpla ilişkilendirilmişti. Burada suçun ürünü yalnız zararlı kod değil, dolandırıcılık kampanyası kurmayı hızlandıran hazır üretim araçlarıydı.
Qakbot — başlangıç erişimi ile ransomware arasındaki köprü
Ağustos 2023’te ABD, Fransa, Almanya, Hollanda, Birleşik Krallık, Romanya ve Letonya’nın katıldığı operasyon Qakbot altyapısını hedef aldı. DOJ açıklamasında 700.000’den fazla enfekte bilgisayar, yüz milyonlarca dolarlık zarar ve yaklaşık 8,6 milyon dolarlık kriptoya el koyma bilgisi yer aldı. Qakbot; Conti, REvil, Black Basta ve başka ransomware grupları için ilk bulaşma kanalı olarak kullanılmıştı.
FBI, botnet trafiğini kontrolündeki sunuculara yönlendirerek sınırlı bir kaldırma dosyası ile Qakbot’u sistemlerden ayırdı. Bu işlem başka zararlı yazılımları temizleyen genel bir uzaktan müdahale değildi. Teknik tedbirin kapsamının sınırlandırılması, hem operasyonel etkinlik hem de üçüncü kişilerin sistemlerine müdahalenin hukuki ölçülülüğü bakımından önemlidir.
Operation Endgame — saldırı zincirinin başlangıcını bozmak
2024’te başlayan ve sonraki yıllarda devam eden Operation Endgame, IcedID, SystemBC, Pikabot, Smokeloader, Bumblebee ve devamında başka loader/stealer altyapılarını hedefledi. Europol’ün operasyon sayfası, amaçları ransomware altyapısını bozmak, ilk erişim zararlılarını etkisizleştirmek, kripto varlıklara el koymak ve çevrim içi takma adları gerçek kişilerle eşleştirmek olarak sıralıyor.
2025’teki takip aşamasında Smokeloader’ın “pay-per-install” müşterilerine yönelinmesi önemliydi. Sağlayıcının veritabanı ele geçirildiğinde hizmeti satın alanların anonimliği de kırıldı. 2026’daki yeni dalgada SocGholish, Amadey ve StealC altyapılarına karşı işlem yapılırken 41 milyon avronun üzerinde suçla bağlantılı kripto varlığa el konulduğu açıklandı. Bu devamlılık, tek günlük “site kapatma” ile ekosistem soruşturması arasındaki farkı gösterir.
LockBit / Operation Cronos — affiliate ekonomisinin hedef alınması
LockBit müdahalesinde kamuya açık siteler ve yönetim sunucuları kontrol altına alındı; iki Rus vatandaşı hakkında suçlama açıklandı. RaaS ağında operatör, affiliate, başlangıç erişim sağlayıcısı, veri sızdırma aracı ve kripto tahsilatı farklı katmanlardır. Bir sunucudaki affiliate kimliği ile fidye cüzdanı ve mağdur saldırı zamanı eşleştirildiğinde, paylaşılan altyapı bireysel vakalara bağlanabilir.
EncroChat ve Sky ECC — suç için tasarlanmış güven iddiasının çökmesi
EncroChat, gizli arayüz ve uzaktan veri silme özelliği olan modifiye telefonları “mükemmel anonimlik” vaadiyle abonelik üzerinden sunuyordu. Europol’ün Operation EMMA kaydına göre yaklaşık 60.000 kullanıcıdan 115 milyondan fazla mesaj analiz edildi; yıllara yayılan sonuçlarda 6.500’den fazla yakalama ve yüz milyonlarca avroluk malvarlığı işlemi bildirildi. Sky ECC müdahalesi de yüz milyonlarca mesaj üzerinden planlanan suçların ve ağ ilişkilerinin anlaşılmasını sağladı.
Bu operasyonlar şifrelemenin kendisini suç saymaz. Uçtan uca şifreleme meşru iletişimin güvenliği için gereklidir. İnceleme, hizmetin tasarımı, pazarlanması, müşteri profili ve suç örgütleriyle somut bağlantısı üzerinde yürür. Meşru gizlilik aracı ile suç için yönetilen kapalı ekosistemi aynılaştırmak teknik ve hukuki hata olur.
INTERPOL First Light — mağdurdan hesaba, hesaptan varlığa küresel takip
Operation First Light, sosyal mühendislik dolandırıcılıklarını ve bunlarla bağlantılı aklamayı dünya ölçeğinde hedefliyor. First Light 2024, 61 ülkede 3.950 yakalama, 14.643 muhtemel şüpheli, 6.745 dondurulan banka hesabı ve toplam 257 milyon dolarlık malvarlığı sonucu açıkladı. Durdurulan değerin içinde itibari para, kripto varlık, taşınmaz, araç ve mücevher bulunuyordu. Ayrıca dolandırıcılık yaptırılmak üzere zorlanan 88 gencin kurtarılması, çağrı merkezi çalışanının rolünün neden otomatik varsayılmaması gerektiğini gösterdi.
First Light 2026 ise 97 ülke ve bölgede 5.811 yakalama ile 293 milyon dolarlık malvarlığının durdurulduğunu bildirdi. Operasyonun araçlarından I-GRIP, hem itibari hem sanal varlıklardaki akışı hızlı biçimde durdurmaya yönelik uluslararası ödeme müdahale mekanizmasıdır. Bir vakada yirmi yaşındaki bir şüpheliyle bağlantılı dijital cüzdanın on ay içinde 122,5 milyon doların üzerinde işlem gördüğü açıklandı. Cüzdan hacmi kişinin net kazancı değildir; fakat ağ içindeki tahsilat veya dağıtım rolünü araştırmak için ciddi bir göstergedir.
HAECHI VI — banka hesapları ile kripto cüzdanlarının birlikte dondurulması
Nisan–Ağustos 2025 dönemindeki Operation HAECHI VI; sesli phishing, romantik ilişki dolandırıcılığı, çevrim içi cinsel şantaj, yatırım dolandırıcılığı, yasa dışı kumarla bağlantılı aklama, BEC ve e-ticaret dolandırıcılığını hedefledi. INTERPOL 40 ülke ve bölgede 68.000’den fazla banka hesabının bloke edildiğini, yaklaşık 400 kripto cüzdanının dondurulduğunu ve yaklaşık 16 milyon dolarlık şüpheli kripto gelirinin kurtarıldığını açıkladı.
Bu sayıların asıl anlattığı, “banka dosyası” ile “blockchain dosyası”nın ayrı yürütülemeyeceğidir. İtibari para kriptoya çevrildiği anda banka kronolojisi bitmez; kripto borsasının KYC, cihaz ve banka yatırma kaydı iki dünyayı birbirine bağlar. Aynı şekilde cüzdan bir borsaya ulaştığında blockchain analizi sona ermez; iç defter ve çekim kayıtları için doğru adli kanal gerekir.
Operation Jackal — West African ağlar, para katırları ve dışarıdan alınan hizmetler
Operation Jackal III, Black Axe dahil Batı Afrika bağlantılı ağlara karşı 21 ülkede yaklaşık 300 yakalama, 720’den fazla banka hesabının bloke edilmesi ve üç milyon dolarlık malvarlığı sonucuna ulaştı. Portekiz’deki bir soruşturmada bilgisayar ve telefon verileri; Avrupa’daki çevrim içi dolandırıcılık gelirlerinin para katırları, Nijerya banka hesapları ve kripto işlemleri üzerinden taşındığını gösterdi.
2026’daki Jackal IV açıklamasında bazı örgütlerin para aklama dahil kritik işlevleri karanlık ağdaki dış sağlayıcılardan Crime-as-a-Service olarak temin ettiği özellikle belirtildi. Bu tespit, örgüt üyeliği ile ticari nitelikte fakat suç amaçlı hizmet ilişkisini ayırmayı gerektirir: dış sağlayıcı çekirdek hiyerarşiye dahil olmayabilir, fakat bilerek sunduğu katkı nedeniyle iştirak veya bağımsız suç sorumluluğu gündeme gelebilir.
AudiA6 — kripto aklamanın endüstriyel hizmete dönüşmesi
Haziran 2026’da açıklanan AudiA6 operasyonu, finans katmanının başlı başına CaaS ürünü olduğunu gösterdi. Europol, hizmetin 2022–2025 arasında 336 milyon avronun üzerinde kriptoyu akladığından şüphelenildiğini ve 15’ten fazla uluslararası soruşturmayla bağlantı kurulduğunu bildirdi.
Model, müşterinin kriptoyu grubun cüzdanına göndermesi ve yaklaşık bir saat içinde karmaşık işlem zincirinden geçirilmiş fonu yüzde 3–10 komisyon kesilerek geri alması üzerine kuruluydu. Binlerce sahte borsa hesabı, satın alınmış veya çalınmış kimlikler ve 6.000’den fazla KYC kaydı tespit edildi. Rusça konuşan aracılarla bağlantılı katır hesaplar, özel alan adlarına bağlı e-posta hesapları ve borsa onboarding verisi; zincir üstü akışın arkasındaki insan tedarik zincirini gösterdi.
Dolandırıcılık şebekesinin finans ağı nasıl çalışır?
Dolandırıcılık ağı, para hareketini yalnız “gizlemek” için değil, faaliyetini sürdürmek için de yönetir. Reklam, sunucu, SIM, çalışan ücreti, kimlik belgesi, yazılım aboneliği ve hesap kirası ödenir. Mağdurdan gelen gelirle operasyon gideri aynı kasada buluşabilir. Bu yüzden finansal inceleme üç ayrı akışı kurmalıdır:
- Mağdur gelirleri: Hileli senaryodan gelen para veya kripto.
- Operasyon giderleri: Altyapı, reklam, personel ve suç-hizmeti tedarikçilerine ödeme.
- Kâr dağıtımı: Yönetici, affiliate, operatör, katır yöneticisi ve aklayıcı payları.
Yalnız mağdur parasını takip etmek, ağın tedarikçilerini kaçırabilir. Yalnız suç forumuna yapılan ödemeyi izlemek de mağduriyetin ekonomik sonucunu açıklamaz. İki yönlü analiz, “kimden geldi?” ile “hangi kapasite satın alındı?” sorularını aynı grafikte birleştirir.
Toplama katmanı: mağdur ödemesi nerede karşılanır?
İlk tahsilat noktaları banka hesabı, kartlı ödeme, e-para hesabı, ödeme linki, sahte merchant, kripto adresi, P2P karşı tarafı veya nakit teslim olabilir. Aynı kampanya ülkeye göre farklı ray kullanır. Banka havalesinin açıklamasında danışmanlık veya yazılım bedeli; kart işleminde ilgisiz bir ticari unvan; kripto transferinde bireysel cüzdan görülebilir.
Toplama hesabının işlevini anlamak için bakiyeden çok davranış önemlidir:
- hesap açılışından ne kadar sonra yüksek hacim başladı?
- çok sayıda ilgisiz kişiden benzer tutarlar mı geliyor?
- fon gelişinden sonra ne kadar sürede ve kaç parçaya çıkıyor?
- hesap sahibi tutardan ne kadar pay bırakıyor?
- aynı cihaz veya IP başka kaç hesabı yönetiyor?
- müşteri şikâyeti veya banka uyarısından sonra davranış sürüyor mu?
- işlemler gerçek fatura, teslim veya vergi kaydıyla açıklanabiliyor mu?
Katır yöneticisi ve hesap havuzu
Para katırı bazen kolay para vaadiyle hesabını kullandıran kişi, bazen sahte iş ilanıyla transfer yapan çalışan, bazen kimliği ele geçirilmiş mağdur, bazen de fiilen suç ağının parçasıdır. Mule herder hesapları bulan, talimat veren, limitleri ve müsaitliği takip eden yöneticidir. Bir hesabın bloke olması işletme gideri olarak kabul edilir; yerine yenisi konur.
Europol’ün para katırı materyallerinde, Avrupa Para Katırı Eylemlerinde belirlenen işlemlerin yüzde 90’dan fazlasının siber suçla bağlantılı olduğu belirtiliyor. Bu istatistik belirli bir hesap sahibinin kastını kanıtlamaz. Dosyada komisyon, iletişim, tekrar, kontrol, uyarı ve fonun suç kaynağını bilmeye işaret eden olgular aranmalıdır.
Paravan şirket ve gerçek faydalanıcı katmanı
Şirket, banka ve ödeme kuruluşu nezdinde meşru ticari görünüm; yüksek limit; fatura üretimi ve sınır ötesi transfer açıklaması sağlar. Fakat tüzel kişilik her zaman paravan değildir. “Şirket hesabına mağdur parası geldi” tespiti, gerçek faaliyet ile suç amaçlı kullanımın ayrıştırılmasını gerektirir.
İncelemede ticaret sicili tek başına yeterli olmaz. Kuruluş sermayesini kim sağladı? İnternet bankacılığı hangi cihazdan yönetildi? E-fatura hangi mal veya hizmeti gösteriyor, teslim delili var mı? Şirketin ofisi, çalışanı, vergi beyanı ve tedarikçisi bulunuyor mu? Vekil ortak veya yönetici kimin talimatıyla hareket ediyor? Bu sorular cüzdan, banka ve ticari ağın aynı faydalanıcıda birleşip birleşmediğini ortaya çıkarır. Ayrıntılı yöntem için kripto soruşturmalarında paravan şirket ve gerçek faydalanıcı analizi incelenebilir.
Katmanlaştırma: hız, parçalama ve karşılıklı denkleştirme
Katmanlaştırma yalnız “çok sayıda transfer” değildir. Suç kaynağı ile nihai kullanım arasındaki anlaşılabilirliği azaltan bütün düzenekleri kapsar. Tutarların bölünmesi, farklı kişilerin hesaplarına aktarılması, para birimi değiştirme, sahte ticaret, e-para, kumar platformu, kripto swap, zincir değişimi ve nakit bu amaca hizmet edebilir.
Denkleştirme özellikle önemlidir. Bir ülkedeki suç geliri fiziksel olarak diğer ülkeye gitmeden, oradaki brokerın ters yöndeki borç/alacağıyla mahsup edilebilir. Zincirde beklenen uluslararası havale görünmez; yerel ödemeler iki ayrı ülkede tamamlanır. Bu modelin hawala ve P2P ile kesişimi sınır ötesi değer transferi incelememizde ayrıntılı ele alınmıştır.
İç muhasebe: suç ağının görünmeyen defteri
Şebeke ne kadar gayriresmî olursa olsun kimin ne kadar getirdiğini, komisyonunu ve bakiyesini bilmek zorundadır. CRM notları, kullanıcı kodları, Excel tabloları, sohbet botları, cüzdan etiketleri ve günlük kasa mesajları bu işlevi görür. Takma adın yanındaki yüzde, IBAN’ın “canlı/ölü” durumu veya mağdur kaydındaki operatör kodu organizasyon şemasını çözebilir.
Bu kayıtların değeri, banka ve blockchain verisiyle doğrulandığında artar. İç tabloda “A17 — 9.800” yazması tek başına para birimini veya kişiyi göstermez; aynı zaman aralığındaki transfer, cihaz hesabı ve mesaj talimatı kayıt için anlam üretir.
Yerleştirme, katmanlaştırma, bütünleştirme: faydalı ama sınırlı şema
Klasik üç aşamalı aklama modeli öğreticidir; gerçek zamanlı dijital dolandırıcılıkta aşamalar üst üste binebilir. Mağdurun doğrudan bir kripto borsasına para yatırıp varlığı fail cüzdanına göndermesi durumunda yerleştirme ve dönüşüm aynı anda gerçekleşir. Bir paravan şirketin faturası ilk tahsilatta hazır olabilir. Bu nedenle dosyayı teoriye zorlamak yerine fonun her anda kim tarafından kontrol edildiğini, hangi hizmetten geçtiğini ve görünümünün nasıl değiştiğini izlemek daha güvenlidir.
Kripto varlıklar suç-hizmeti finansında nasıl kullanılıyor?
Kripto varlıkların CaaS ekonomisindeki rolü tek değildir. Phishing panelinin abonelik bedeli kriptoyla ödenebilir; mağdurdan doğrudan USDT istenebilir; banka gelirleri bir borsada kriptoya çevrilebilir; ransomware fidyesi Bitcoin olarak alınabilir; aklayıcı hizmet ücreti farklı bir cüzdana dağıtılabilir. Aynı soruşturmada bu işlevler ayrı cüzdan kümeleriyle yürütülebilir.
“Kripto kullanılmış, öyleyse anonimdir” yaklaşımı kadar “blockchain açık, öyleyse her şey bellidir” yaklaşımı da hatalıdır. Açık zincir işlem geçmişini kalıcılaştırır; fakat adresin arkasındaki kişiyi, borsa içi transferi, özel anahtar kontrolünü ve zincir dışı anlaşmayı kendiliğinden açıklamaz. Doğru sonuç, zincir üstü verinin borsa, banka, cihaz, mesaj ve ticari kayıtlarla birleştirilmesinden çıkar.
Toplama cüzdanı, geçiş cüzdanı ve hizmet cüzdanı
Toplama cüzdanı çok sayıda mağdur veya katırdan değer alır. Geçiş cüzdanı fonu kısa süre tutup dağıtır. Hizmet cüzdanı borsa, bridge, DEX, mixer, kumar veya ödeme sağlayıcı gibi bir servise ait olabilir. Aynı adres birden fazla işlev görebilir; etiket işlevi kanıtlamaz.
İşlem örüntüsünde düzenli aralıklar, sabit komisyon kesintisi, yeni adres üretimi, tek hedefte birleşme, gas finansmanı ve adreslerin ortak harcaması küme hipotezi doğurabilir. Ancak UTXO zincirlerindeki ortak girdi sezgisi ile hesap tabanlı zincirlerin değerlendirmesi aynı değildir. Akıllı sözleşme, router, aggregator ve token kontratı kullanıcı cüzdanıyla karıştırılmamalıdır.
Stablecoin neden tercih ediliyor?
Stablecoin, fiyat oynaklığını azaltır; küresel transferi kolaylaştırır ve birçok borsa/P2P pazarında likittir. Özellikle çağrı merkezi dolandırıcılığında mağdurun “dolar karşılığı” gördüğü için değeri anlaması kolaydır. Bununla birlikte bazı stablecoinler merkezî ihraççı ve dondurma mekanizmasına sahiptir. Bu özellik, doğru adres ve hukuki süreç sağlandığında varlık koruma ihtimalini etkileyebilir.
Tokenın hangi ağda olduğu mutlaka belirlenmelidir. “USDT gönderdim” ifadesi Ethereum, Tron veya başka ağdaki farklı işlem kayıtlarına karşılık gelebilir. Adres biçimi, transaction hash, kontrat adresi ve ağ ücreti birlikte doğrulanmadan yanlış explorer veya yanlış hizmet sağlayıcıya talep gönderilebilir.
DEX, bridge ve chain hopping
Merkezî borsa hesabı KYC ve iç defter kaydı sağlayabilir. DEX işlemi akıllı sözleşme üzerinden yürür; ancak ön yüz, RPC, cüzdan uygulaması ve köprü gibi zincir dışı/yan hizmet izleri bulunabilir. Chain hopping, değerin token veya ağ değiştirerek taşınmasıdır. Bu hareket izlemeyi zorlaştırır fakat her sıçrama “iz kaybı” değildir.
Bridge işlemi analiz edilirken kaynak zincirde kilit/yakım ile hedef zincirde basım/serbest bırakma olayının eşleştirme mantığı bilinmelidir. Yalnız tutar benzerliğine dayanmak, yoğun köprü trafiğinde yanlış pozitif üretir. İşlem kimliği, olay logları, mesaj nonce’u, zaman, ücret ve köprünün muhasebe modeli birlikte ele alınır.
Mixer ve demixing: olasılık ile kesinliğin sınırı
Mixer, giriş ile çıkış arasındaki doğrudan bağı zayıflatmayı amaçlar. Merkezi mixer havuzu, CoinJoin benzeri koordinasyon ve akıllı sözleşme tabanlı havuzlar aynı yöntemle incelenmez. Zaman, tutar, havuz büyüklüğü, para çekme notu, gas finansmanı, sonraki birleşme ve hizmete giriş/çıkış bilgisi bir olasılık değerlendirmesi sağlayabilir.
Analiz sonucunda “bu çıktı kesin olarak bu girdidir” denebilmesi için protokol düzeyinde belirleyici veri gerekir. Aksi hâlde aday kümesi, güven seviyesi ve alternatif açıklamalar gösterilmelidir. Demixing metodolojisinin teknik sınırları kripto mikserlerine giden fonların takibi yazımızda ayrıca incelenmiştir.
Sahte veya satın alınmış KYC hesapları
AudiA6 örneği, borsa hesabının “KYC yapılmış” olmasının nihai fail atfına yetmediğini gösterdi. Kimlik sahibi, hesabı açan cihaz, erişimi devralan kişi ve çekim adresini kontrol eden kişi farklı olabilir. Borsa cevabında yalnız ad-soyad istenmesi yerine şu kayıtlar önem taşır:
- hesap açılışı ve doğrulama belgeleri ile doğrulama yöntemi;
- tüm oturum IP’leri, portlar, cihaz ve tarayıcı verileri;
- şifre, 2FA, e-posta, telefon ve API anahtarı değişiklikleri;
- banka yatırma/çekme hesaplarının sahipliği;
- kripto yatırma adresleri, memo/tag ve iç defter kayıtları;
- hesaplar arası dahili transferler;
- destek yazışmaları ve hesap kurtarma talepleri;
- alt hesap, referral, merchant ve kurumsal hesap ilişkileri.
P2P ve üçüncü kişi ödemesi
Dolandırıcı, mağdura bir P2P satıcısının banka hesabını verip karşılığındaki kriptoyu kendi cüzdanına yönlendirebilir. Banka kaydı mağdurdan satıcıya ödeme; platform kaydı satıcıdan dolandırıcının hesabına kripto teslimi gösterir. İki sistem birleştirilmezse satıcı suç gelirinin doğrudan alıcısı gibi, dolandırıcı ise görünmez kalır.
Bu, her P2P satıcısının masum olduğu anlamına da gelmez. Üçüncü kişi ödemelerini sistematik kabul etme, isim uyuşmazlıklarını görmezden gelme, olağandışı komisyon, çok sayıda şikâyet ve uyarıdan sonra devam etme kast değerlendirmesini değiştirebilir. Emir numarası, platform sohbeti, ödeme ismi, TxID, fiyat ve zaman eşleştirmesi yapılmalıdır. P2P soruşturmasının rol ayrımları Türkiye’de kripto P2P hukuku incelemesinde ele alınmıştır.
Kripto nakde çıkışının gerçek sonu
Zincirde borsaya varmak, soruşturmanın sonu değil veri talebinin yön değiştirdiği yerdir. Fon borsa içinde başka hesaba aktarılabilir, OTC masasında denkleştirilebilir, kart veya banka yoluyla çekilebilir ya da yeniden zincire çıkabilir. Depozito adresi ile sıcak cüzdanı ayırmak gerekir; sıcak cüzdandaki bütün bakiye belirli kullanıcıya ait değildir.
Uluslararası borsa söz konusuysa veri koruma ve dondurma takvimi önem kazanır. Blockchain kaydı kalıcı olsa da hesap logları ve varlık mevcut değildir; fon hızla çekilebilir. Acil koruma, resmî adli yardımlaşma ve mülkiyet/elkoyma süreçleri birbirinden farklıdır. Bu çerçeve uluslararası kripto varlık dondurma ve iade rehberinde ayrıntılandırılmıştır.
Crime-as-a-Service ağı nasıl soruşturulur?
Kapsamlı soruşturma “her şeyi toplayalım” yaklaşımı değildir. Önce olay hipotezleri kurulur, hangi veri kaynağının hangi hipotezi test edeceği belirlenir ve delil değişkenliğine göre koruma önceliği verilir. Bir CaaS dosyasında en az altı paralel düzlem bulunur.
| Düzlem | Temel veri | Cevaplanan soru | Başlıca hata |
|---|---|---|---|
| Mağdur ve temas | Mesaj, arama, e-posta, reklam, ekran | Hile nasıl kuruldu? | Yalnız ekran görüntüsüne dayanmak |
| Kimlik ve rol | KYC, bordro, yetki, kullanıcı adı | Kim neyi biliyor ve kontrol ediyor? | Kayıt sahibini fiilî kullanıcı sanmak |
| Cihaz | İmaj, log, oturum, 2FA, uygulama | Fiili erişim hangi cihazdan? | Cihazın sahibini otomatik fail saymak |
| Altyapı | DNS, IP, TLS, sunucu, panel, kod | Kampanyalar hangi servisle bağlı? | CDN/proxy’yi origin sanmak |
| Finans | Banka, kart, e-para, muhasebe | Değeri kim aldı ve dağıttı? | İlk alıcıyı nihai faydalanıcı saymak |
| Blockchain | TxID, adres, kontrat, bridge, borsa | Kripto nereden nereye ve hangi hizmetle gitti? | Etiketi kimlik delili kabul etmek |
1. Olayı tek bir saat çizelgesine oturtmak
Telefon, banka ve blockchain kayıtları farklı saat dilimlerinde olabilir. Banka dekontu yerel saat, sunucu logu UTC, blockchain explorer UTC, mesajlaşma uygulaması cihaz saatini gösterebilir. Önce kaynak saat dilimi ve olası sapma kaydedilir; sonra olaylar ortak zaman standardına dönüştürülür.
Örnek olarak mağdur 14.02’de arandı, 14.17’de uzaktan erişim başladı, 14.24’te banka transferi verdi, 14.31’de kripto borsasında alım yapıldı, 14.38’de çekim adresi eklendi ve 14.42’de varlık çıktıysa; teknik kontrol ile para hareketi arasındaki ilişki dakikalar içinde görünür. Saatler yanlış çevrilirse bu nedensellik kaybolur.
2. Değişken delili önce korumak
Blockchain işlemi yıllar sonra da görülebilir; fakat sosyal medya reklamı, DNS kaydı, bulut sunucu logu, IP tahsis bilgisi, çağrı kaydı, platform sohbeti ve güvenlik görüntüsü silinebilir. Bu nedenle koruma önceliği “en dikkat çekici delile” değil, kaybolma riskine göre belirlenir.
Talep mümkün olduğunca belirli olmalıdır: hesap veya alan adı, tarih aralığı, saat dilimi, veri kategorisi ve olayla bağlantı yazılır. “Şüpheliye ait tüm veriler” gibi belirsiz talep, hem ölçülülük hem teknik uygulanabilirlik sorunu doğurur. Acil koruma talebi, verinin otomatik olarak soruşturma dosyasına teslimi değildir; resmî temin süreci ayrıca yürür.
3. Tanımlayıcı matrisi kurmak
Telefon numarası, e-posta, kullanıcı adı, alan adı, IP, cihaz kimliği, banka hesabı, kart merchant’ı, kripto adresi, borsa UID’si ve şirket numarası ayrı tabloda tutulur. Her eşleşmenin kaynağı ve güven düzeyi belirtilir. Aynı e-postanın domain kaydı ve borsa hesabında görülmesi doğrudan bağlantı olabilir; benzer kullanıcı adı zayıf bir göstergedir.
İyi rapor, olguyu ve çıkarımı aynı cümlede eritmez. “X IP’sinden giriş yapıldı” olgudur. “Bu IP sanığın evine tahsis edildiği için hesabı sanık kullandı” ek varsayımlar içeren atıftır; evdeki kullanıcılar, Wi-Fi güvenliği, CGNAT, proxy ve cihaz delili test edilmelidir.
4. Altyapı parmak izini çıkarmak
Alan adı WHOIS gizlilik arkasında olsa bile nameserver, sertifika, favicon hash’i, kaynak kod yolları, analitik kimliği, panel uç noktası ve tekrar kullanılan dosyalar bağlantı kurabilir. Pasif DNS geçmişi, mevcut IP’den daha değerlidir; domain operasyondan sonra başka sunucuya taşınmış olabilir.
Kurşun geçirmez barındırma dosyasında reseller ve upstream sağlayıcı ayrılır. Sunucunun faturası, müşteri paneli, destek talebi ve kripto ödeme cüzdanı operatöre giden hattı açabilir. Fiziksel sunucu el konulduğunda sanal makineler, log rotasyonu, zaman ayarı ve hash zinciri belgelenmeden yapılan kopya delil tartışması doğurur.
5. İletişim ve CRM’den rol çıkarmak
Arama sayısı tek başına yöneticiliği göstermez. Yetki seviyesi, lead atama, çalışan performansı, ödeme talimatı, senaryo güncelleme ve hesap değişikliği belirleyicidir. “Admin”, “finance”, “retention”, “IT” gibi etiketler başlangıçtır; fiilî davranışla doğrulanmalıdır.
Operatörün yalnız standart metni okuması ile mağdurun varlık durumuna göre özel baskı kurması; hesap numarasını kendisinin seçmesi ile ekrandaki talimatı uygulaması; komisyon alması ile sabit ücretle çalışması farklı sorumluluk tartışmaları yaratır. Vardiya kayıtları ve erişim logları, kişinin hangi mağdur dosyalarını gördüğünü belirleyebilir.
6. Finansal grafiği iki yönlü kurmak
Mağdurdan ileri doğru takip, fonun dağıtımını gösterir. Nihai faydalanıcıdan geriye doğru takip ise farklı mağdur ve kampanyaların aynı toplama altyapısında birleşmesini gösterebilir. Banka, e-para ve blockchain işlemlerinde düğüm tipi, sahiplik, fiilî kontrol ve hizmet niteliği ayrı alanlarda tutulmalıdır.
Karışık hesapta yalnız toplam bakiyeye bakmak yerine girişlerin kaynağı ve çıkışların yöntemi incelenir. Meşru gelir ile şüpheli gelir aynı hesapta bulunabilir. Ceza muhakemesi tedbiri, müsadere ve iade bakımından hangi değerin hangi kaynağa izafe edildiği önemlidir.
7. On-chain bulguyu off-chain kayıtla doğrulamak
Cüzdanın bir borsaya ulaştığını blockchain gösterir; hesabın kime ait olduğunu borsa kaydı gösterebilir. Fakat KYC kimliği fiilî kullanıcı olmayabilir. Onboarding cihazı, IP, banka hesabı, 2FA değişikliği ve çekim adresi ile kontrol zinciri doğrulanır. Borsa içi transferlerin blockchain’de görünmediği unutulmaz.
8. Alternatif hipotezi gerçekten test etmek
Teknik rapor yalnız suç senaryosunu güçlendirmek için yazılmaz. Hesabı ele geçirilmiş kullanıcı, zorla çalıştırılan operatör, gerçek P2P satıcısı, yanlış etiketlenmiş cüzdan, paylaşımlı sunucu ve residential proxy çıkışındaki masum abone ihtimalleri delille test edilir. Alternatif açıklamayı hiç sınamayan ağ grafiği görsel olarak etkileyici fakat adli bakımdan kırılgan olabilir.
9. Delil zinciri ve tekrarlanabilirlik
Ham veri nereden, ne zaman ve hangi yetkiyle alındı? Dosya özeti nedir? Hangi yazılım ve sürüm kullanıldı? Analist hangi filtreleri uyguladı? Adres etiketi hangi tarihte görüldü? API yanıtı saklandı mı? Bu sorular cevaplanmadan ekran görüntüsü veya ticari araç raporu tek başına yeterli şeffaflığı sağlamaz.
Çalışmanın başka uzman tarafından makul ölçüde tekrar edilebilmesi gerekir. Lisanslı aracın tüm veritabanını açıklamak mümkün olmayabilir; ancak işlem kimlikleri, yöntem, zaman, dönüşüm mantığı ve çıkarım sınırı raporda bulunmalıdır. Karmaşık dosyaları katmanlı inceleme yaklaşımı karmaşık kripto para davalarını nasıl çözüyoruz? başlıklı çalışmada daha ayrıntılı açıklanmıştır.
Türk hukuku bakımından Crime-as-a-Service aktörlerinin sorumluluğu
Türk Ceza Kanunu’nda “Crime-as-a-Service” adıyla tek bir suç tipi yoktur. Hukuki nitelendirme, şemadaki etikete değil kişinin somut fiiline göre yapılır. Aynı ağda nitelikli dolandırıcılık, bilişim sistemine girme, sistemi engelleme veya veriyi bozma, banka ya da kredi kartının kötüye kullanılması, kişisel verilerin hukuka aykırı ele geçirilmesi/verilmesi, suçtan kaynaklanan malvarlığı değerlerini aklama, suç örgütü ve sahtecilik hükümleri birlikte veya ayrı ayrı gündeme gelebilir.
5237 sayılı Türk Ceza Kanunu’nun güncel metni, değerlendirmede başlangıç noktasıdır. Bununla birlikte teknik terimi doğrudan kanun maddesine çevirmek yerine suçun maddi unsuru, kast, iştirak biçimi, yer ve zaman somutlaştırılmalıdır.
Nitelikli dolandırıcılık
Hileli davranışla kişinin aldatılması, bu aldatma sonucunda mağdur veya başkasının zararına yarar sağlanması dolandırıcılık çekirdeğini oluşturur. Bilişim sistemleri ile banka veya kredi kurumlarının araç olarak kullanılması gibi hâller nitelikli değerlendirmeyi gündeme getirebilir. Sahte yatırım paneli, kurum taklidi, uzaktan erişimle yaptırılan transfer ve kripto teslimi bakımından hilenin kim tarafından, hangi aşamada kurulduğu ortaya konulmalıdır.
Hesabına para gelen kişinin mağdurla hiç iletişimi bulunmayabilir. Bu durum sorumluluğu otomatik kaldırmaz; fakat hileli davranışın faili, yardım eden ve sonradan geliri hareket ettiren aktör ayrımını gerektirir. Hesap sahibi hileyi bilmeksizin gerçek bir işlem karşılığı değer teslim etmişse, yalnız para girişine dayanılarak dolandırıcılık kastı kurulamaz.
Bilişim suçları ve teknik servis sağlayıcılar
Yetkisiz sistem erişimi, verinin ele geçirilmesi veya değiştirilmesi, sistemi engelleme ve kart bilgilerinin kötüye kullanılması CaaS zincirinin teknik katmanında gündeme gelebilir. Phishing kitini yazan, RAT satan veya başlangıç erişimini sağlayan kişinin sorumluluğu; aracın işlevi, pazarlama dili, müşteri desteği, özelleştirme ve belirli saldırıyla bağlantı üzerinden incelenir.
Çift kullanımlı yazılımın varlığı özel dikkat ister. Uzaktan yönetim, güvenlik testi, VPN, barındırma ve yapay zekâ araçlarının meşru kullanım alanı geniştir. Bir ürünün suçta kullanılması geliştiriciyi kendiliğinden fail yapmaz. Buna karşılık suç hedefli şablon, doğrulama kodu yakalama işlevi, saldırı müşteri desteği, yasa dışı kullanımın bilinmesi ve gelir paylaşımı kastı gösterebilir.
Kişisel veri ve kimlik paketleri
Hedef listesi, KYC paketi, hesap oturumu, kimlik görüntüsü ve biyometrik materyal kişisel veri suçlarını doğurabilir. Veriyi ilk ele geçirenle satan, depolayan ve saldırıda kullanan aktörler farklı olabilir. Kaynağın hukuka aykırılığını bilme, verinin niteliği, aktarım ve kullanım biçimi her kişi için ayrıca araştırılır.
Bir şirketin olay mağduru olması hâlinde 6698 sayılı Kanun kapsamındaki veri güvenliği ve ihlal bildirimi yükümlülükleri de ceza soruşturmasından bağımsız olarak değerlendirilir. Sistemi hızla temizlemek adına logların silinmesi, hem delil hem bildirim kapsamını belirleme bakımından zarar verebilir.
Suçtan kaynaklanan malvarlığı değerlerini aklama
TCK m. 282 bakımından öncül suçtan kaynaklanan malvarlığı değerinin yurt dışına çıkarılması veya gayrimeşru kaynağını gizlemek ve meşru yolla elde edildiği izlenimi uyandırmak amacıyla çeşitli işlemlere tabi tutulması araştırılır. Her para transferi aklama değildir. Öncül suç bağlantısı, hareketin amacı ve failin bilgisi ortaya konulmalıdır.
Mule-as-a-Service veya Laundering-as-a-Service yöneticisi için komisyon tablosu, çoklu hesap yönetimi, sahte belge, parçalama ve nakde çıkış talimatları önemlidir. Yalnız hesabını kullandıran kişinin konumu; devamlılık, aldığı bedel, uyarılar, iletişim ve fiilî kontrol üzerinden değerlendirilir. Paranın “kriptoya çevrilmesi” tek başına aklama sonucunu doğurmaz; dönüşümün suç geliriyle ve gizleme/meşrulaştırma amacıyla bağlantısı incelenir.
Suç örgütü, iştirak ve dış hizmet sağlayıcı
Birden fazla kişinin birlikte hareket etmesi tek başına TCK m. 220 anlamında örgüt değildir. Hiyerarşi veya örgütsel bağ, devamlılık, amaç suçları işlemeye elverişlilik ve yapı unsurları somutlaştırılır. CaaS pazarında bazı ilişkiler müşteri–sağlayıcı biçimindedir; dış tedarikçi çekirdek örgüte dahil olmadan belirli suça yardım etmiş olabilir.
Bu ayrım cezasızlık yaratmak için değil doğru sorumluluk kurmak için gereklidir. Yönetici, örgüt üyesi, müşterek fail, yardım eden ve bağımsız suçun faili aynı hukuki kategori değildir. Forumda hizmet ilanı görmek, tek seferlik kripto ödeme almak veya aynı sunucuyu kullanmak örgütsel bağı tek başına kanıtlamaz; ancak diğer delillerle birlikte anlam kazanabilir.
Tüzel kişiler, şirketler ve güvenlik tedbirleri
Türk ceza hukukunda tüzel kişiler hakkında ceza yaptırımı uygulanmaz; kanunda öngörülen hâllerde tüzel kişilere özgü güvenlik tedbirleri söz konusu olabilir. Bu durum şirket üzerinden işlenen fiillerde gerçek kişi yöneticilerin, fiilî karar vericilerin ve temsilcilerin sorumluluğunu ortadan kaldırmaz. Lisans, faaliyet izni, müsadere ve diğer idari sonuçlar ayrıca değerlendirilir.
Paravan şirket analizinde resmî ortaklık yapısı ile fiilî kontrol ayrılır. Banka şifresi, muhasebe erişimi, e-imza, şirket telefonu, para çıkış talimatı ve kârın kullanımı kontrolün delilleridir. Şirketin meşru faaliyetinin bulunması, belirli hesabın suçta kullanılmadığını tek başına göstermez; aynı şekilde tek şüpheli işlem bütün şirket faaliyetini suçlaştırmaz.
5549 sayılı Kanun, MASAK ve yükümlülerin rolü
Banka, ödeme kuruluşu ve kripto varlık hizmet sağlayıcısı; müşterinin tanınması, işlemin mahiyetinin anlaşılması, risk temelli izleme ve koşulları oluştuğunda şüpheli işlem bildirimi yükümlülükleri çerçevesinde kritik veri üretir. Şüpheli işlem bildirimi mahkûmiyet kararı değildir; bildirimin gizliliği ve istihbari niteliği korunur.
MASAK’ın kripto varlık hizmet sağlayıcıları için güncel ŞİB rehberi, sektöre özgü bildirim alanlarını ve tipolojileri düzenler. Risk göstergesi, otomatik suç isnadı değildir. Fon kaynağı, müşteri profili, taraflar, cihaz ve zincir üstü ilişki birlikte değerlendirilir. ŞİB, kurum içi kısıt, işlemin askıya alınması ve adli elkoyma arasındaki farklar kripto işlemlerinde MASAK şüpheli işlem bildirimi rehberinde açıklanmıştır.
CMK koruma tedbirleri ve orantı
Arama, elkoyma, dijital materyalin incelenmesi, şirket yönetimi ve iletişimin denetlenmesi gibi tedbirlerin şartları ve usulü ayrı ayrı değerlendirilir. Bir sunucu veya telefonun fiziksel olarak alınması, içerdiği bütün verinin sınırsızca kullanılabileceği anlamına gelmez. Delilin kapsamı, bütünlüğü, inceleme yöntemi ve üçüncü kişilere ait veriler bakımından ölçülülük korunmalıdır.
Kripto varlık bakımından anahtar, cihaz ve hesaba erişimin güvenli biçimde ele geçirilmesi ayrıca uzmanlık gerektirir. Yanlış transfer geri döndürülemez kayıp, token/chain karışıklığı veya delil zincirinin bozulmasına yol açabilir. Elkoyma anındaki miktar ile değerleme tarihi de birbirinden ayrılmalıdır.
Yer bakımından yetki ve uluslararası bağlantı
Mağdur Türkiye’de, arayan kişi Balkanlarda, sunucu Kuzey Amerika’da, banka hesabı başka AB ülkesinde ve cüzdan küresel bir borsada olabilir. Suçun işlendiği yer, neticenin gerçekleştiği yer, şüphelinin vatandaşlığı ve yabancı ülkedeki soruşturma Türk Ceza Kanunu’nun yer bakımından uygulama hükümleriyle değerlendirilir. Aynı fiile farklı ülkelerin yetkili olması olağandır.
Uluslararası soruşturmada ilk hedef “bütün dosyayı yabancı ülkeden istemek” değil, kaybolacak veriyi korumak ve doğru tanımlayıcıyı üretmektir. Ardından adli yardımlaşma, ortak soruşturma, INTERPOL kanalları veya hizmet sağlayıcının kolluk prosedürü somut ihtiyaca göre kullanılabilir.
Aktör bazında sorumluluk soruları
| Aktör | İspatlanması gereken merkezî mesele | Yanlış kısa yol |
|---|---|---|
| Yönetici/faydalanıcı | Karar, bütçe, kontrol ve kâr dağıtımı | Resmî şirket ortağıyla yetinmek |
| Çağrı merkezi takım lideri | Senaryo, lead, performans ve ödeme talimatı yetkisi | Yalnız ofiste bulunmayı esas almak |
| Operatör | Hileyi bilme, mağdura katkı, süreklilik ve kazanç | Bütün çalışanları eşit görmek |
| Yazılımcı | Aracın suç amacı, özelleştirme ve destek | Çift kullanımlı kodu otomatik suç saymak |
| Hosting/proxy sağlayıcı | Bilgi, abuse kayıtları, müşteri seçimi ve devamlılık | IP sahibini içerik faili saymak |
| Katır hesap sahibi | Fiilî kontrol, talimat, komisyon, uyarı ve tekrar | İlk alıcıyı nihai faydalanıcı saymak |
| P2P/OTC tarafı | Gerçek ticaret, üçüncü kişi ödeme bilgisi ve kripto teslimi | Her dönüşümü aklama saymak |
| Kripto aklama servisi | Suç kaynağını bilme, gizleme tasarımı ve müşteri ilişkisi | Tek risk etiketiyle kast kurmak |
| Kimliği kullanılan kişi | Hesap açılışı ve sonraki fiilî kullanıcı ayrımı | KYC adını işlem yapan kişi kabul etmek |
Mağdur, şirket ve şüpheli bakımından ilk strateji neden farklıdır?
Mağdur açısından
Öncelik fonun durdurulması ve değişken delilin korunmasıdır. Banka, ödeme kuruluşu ve kripto platformuna işlem kimlikleriyle bildirim yapılır; parola ve cihaz güvenliği sağlanır; faille pazarlık görüntüsü altında yeni ödeme yapılmaz. Kronoloji, dekont, TxID, alan adı, telefon, mesaj ve uzaktan erişim kayıtları ham biçimiyle saklanır. Uygulanabilir ilk adımlar kripto para mağdurları ne yapmalı? rehberinde yer alır.
Şirket açısından
Olay müdahalesi, hukuki bildirim ve delil koruma aynı anda yürütülür. Canlı sistemi kapatmadan önce bellek ve log ihtiyacı değerlendirilir; yetki zinciri kaydedilir; banka ve borsa işlemleri durdurulur; kişisel veri ihlali, müşteri bildirimi ve sigorta şartları gözden geçirilir. Kamuya açıklama doğrulanmış olgularla sınırlanır.
Şüpheli veya hesap sahibi açısından
Savunmanın merkezinde soyut inkâr değil, rol ayrımı bulunmalıdır. Hesabın nasıl açıldığı, kim tarafından kullanıldığı, gelen fonun dayanağı, karşılık olarak ne verildiği, talimat ve komisyon, cihaz/oturum kaydı ve uyarı sonrası davranış ortaya konulur. Özellikle P2P ve şirket hesaplarında banka hareketi ile kripto teslimi aynı zaman çizelgesine alınmalıdır.
Suç ağının bütününü göstermek savunma için de önemlidir. Kişinin zincirde görünmesi ile çekirdek şebekeyi yönetmesi arasında geniş bir hukuki mesafe olabilir. Bu mesafe ancak teknik ve mali kayıtların birlikte incelenmesiyle somutlaşır.
Europol, INTERPOL, FBI, DOJ ve CIA aynı işi mi yapar?
Küresel operasyonları doğru okumak için kurumların yetkisini ayırmak gerekir. Basın haberinde bütün kurum adlarını yan yana sıralamak, soruşturmanın nasıl yürüdüğünü açıklamaz.
Europol
Europol bir AB kolluk koordinasyon ve analiz merkezidir; kendi başına ulusal polis gibi sokakta arama veya yakalama yapmaz. Üye ve ortak ülkeler arasındaki bilgi akışını, operasyonel analiz, uzman görevlendirme, veri çapraz kontrolü ve Europol merkezindeki komuta/koordinasyon düzenini destekler. EC3 ve J-CAT, siber suç dosyalarında teknik ve operasyonel işbirliğin merkezindedir. Balkan çağrı merkezi operasyonlarında bir ülkedeki IP veya mağdur verisinin diğer ülkedeki fiziksel merkezle eşleşmesi bu koordinasyonla hızlanabilir.
Eurojust
Eurojust adli işbirliği tarafındadır. Ortak soruşturma ekibi, Avrupa soruşturma emri, yakalama kararı, delil talebi ve eşzamanlı operasyon gibi savcılık/yargı koordinasyonunu destekler. Europol’ün analitik bağlantıyı kurması ile Eurojust’ın delilin ve tedbirin yetkili makamlar arasında yürütülmesini kolaylaştırması birbirini tamamlar.
INTERPOL
INTERPOL 196 üye ülke arasında polis işbirliği, veri tabanları, bildirimler ve operasyonel koordinasyon sağlar. First Light, HAECHI ve Jackal operasyonları; ulusal makamların eşzamanlı hesap dondurma, yakalama, malvarlığı tespiti ve istihbarat paylaşımını birleştirir. I-GRIP gibi araçlar, sınır ötesine çıkan ödemeye hızla müdahale edilmesini amaçlar; fakat malvarlığının nihai iadesi her ülkenin hukuki sürecine tabidir.
FBI ve ABD Adalet Bakanlığı
FBI federal soruşturma ve teknik operasyon kapasitesini; DOJ savcılık, suçlama, mahkeme emri, alan adı/sunucu/kriptoya el koyma ve uluslararası adli işbirliği süreçlerini yürütür. Genesis Market, Qakbot, LockBit ve HeartSender açıklamalarında FBI’nin altyapıyı teknik olarak belirlemesi ile DOJ’nin adli emir ve müsadere süreci birlikte görülür. ABD’deki bir domain seizure kararı, başka ülkedeki şüphelinin otomatik mahkûmiyeti değildir; fakat altyapı ve müşteri verisi ortak soruşturmaya delil üretebilir.
CIA neden bu operasyon listesinin merkezinde değil?
CIA bir dış istihbarat servisidir; FBI veya ulusal polis teşkilatı gibi olağan ceza soruşturması ve kamuya açık suç operasyonu yürütme göreviyle anılmaz. Siber tehdit ve ulusötesi örgütlü suç, ABD istihbarat topluluğunun değerlendirme alanına girebilir; ancak LabHost, Genesis Market, Qakbot veya LockBit türü adli müdahalelerin kamuya açık yürütücüleri FBI, DOJ, Europol, INTERPOL ve ulusal kolluk/adli makamlardır.
Bu nedenle bir makalede “CIA operasyonu” etiketi üretmek yerine yetkiyi doğru kurmak gerekir. İstihbarat bir tehdidin aktör, ülke ve stratejik bağlantısını aydınlatabilir; ceza dosyasında kullanılacak arama, elkoyma, suçlama ve mahkûmiyet ise yetkili adli makamların hukuka uygun deliline dayanır. Kurum ayrımını korumak, anlatının kapsamını daraltmaz; güvenilirliğini artırır.
CaaS soruşturmasında operasyon tasarımı
Tek bir şüpheliyi yakalamak ile ekosistemi bozmak farklı hedeflerdir. Soruşturma planı, hangi müdahalenin ağda en büyük ve en ölçülü etkiyi yaratacağını belirlemelidir.
- Hizmet düğümünü belirle: Panel, forum, botnet, hosting, ödeme işlemcisi, kripto aklayıcı veya CRM.
- Veriyi sessizce koru: Erken kapatma, müşterileri ve mağdurları bağlayan kayıtların kaybına yol açabilir.
- Yetkileri eşleştir: Sunucu, şirket, yönetici, hesap ve mağdurun bulunduğu ülkeler için adli plan kur.
- Finansla tekniği senkronize et: Domain/sunucu müdahalesiyle banka ve cüzdan dondurma aynı zaman aralığında yürüsün.
- Yüksek değerli hedef ile çevre aktörü ayır: Yönetici, geliştirici, reseller, müşteri ve katır aynı anda fakat farklı delil standardıyla ele alınsın.
- Mağdur zararını azalt: Canlı dolandırıcılık görüşmesini kesme, botneti güvenli ayırma veya ödemeyi durdurma seçenekleri değerlendirilsin.
- İkincil soruşturmaları planla: Ele geçirilen müşteri verisi diğer ülkelerde kullanılabilir biçimde paketlensin.
- Yeniden doğuşu izle: Yeni marka, domain, zararlı yazılım çatallanması ve eski müşteri tabanının taşınması takip edilsin.
Neden yalnız alan adı kapatmak yetmez?
Domain değiştirilebilir; sunucu imajı, müşteri veri tabanı, ödeme kaydı ve yönetim anahtarı daha değerlidir. Çok erken görünür müdahale, yöneticilerin log silmesine, cüzdan boşaltmasına ve başka ülkeye taşınmasına yol açabilir. Buna karşılık devam eden mağduriyet ağırsa beklemek de orantısız olabilir. Zamanlama teknik, mali ve hukuki risklerin birlikte tartıldığı operatif karardır.
Neden kripto dondurma tek başına yetmez?
Cüzdanın dondurulması zararı koruyabilir; fakat suç altyapısı çalışmaya devam ederse yeni mağdurlar yaratılır. Tersi de geçerlidir: paneli kapatıp fonu izlememek yöneticilerin kârını korur. CaaS operasyonunun başarısı, saldırı kapasitesi ile ekonomik getiriyi aynı anda bozabilmesine bağlıdır.
CaaS çağında bankalar, borsalar ve teknoloji şirketleri neye bakmalı?
Tek kurum bütün zinciri göremez. Banka itibari para hareketini, kripto platformu zincir ile kullanıcı hesabının kesişimini, telekom numara/SIM davranışını, hosting şirketi altyapıyı, reklam platformu mağdur edinimini görür. Her biri yalnız kendi ekranındaki riski değerlendirdiğinde bağlantı kaçabilir.
Risk temelli izleme için yararlı göstergeler şunlardır:
- aynı cihaz veya ağdan yönetilen çok sayıda hesap;
- hesap açılışından hemen sonra yüksek hacimli geçiş davranışı;
- çok sayıda ilgisiz kişiden gelen fonun hızla tek hedefte birleşmesi;
- KYC ülkesi, cihaz, SIM, banka ve çekim coğrafyası arasında açıklanamayan uyumsuzluk;
- aynı mağdur edinim kampanyasıyla bağlantılı domain ve merchant kümeleri;
- üçüncü kişi ödemesi ile başka kişiye kripto tesliminin tekrarı;
- önceden kapatılan ağlarla ortak cüzdan, e-posta domaini, cihaz veya referral ilişkisi;
- mixer/bridge/DEX kullanımından çok, kullanımın müşteri profili ve işlem amacıyla uyumsuzluğu;
- belge taleplerine birbiriyle çelişen ve sonradan üretilmiş cevaplar;
- uyarı veya bloke sonrasında aynı faaliyetin yeni hesaplarda devamı.
Bu göstergelerin hiçbiri tek başına suç kanıtı değildir. Bir piyasa yapıcı, arbitraj işletmesi, uluslararası şirket veya yabancı kullanıcı yüksek hacim ve çoklu platform davranışı gösterebilir. Analitik model, meşru iş modelini anlayacak kadar bağlam toplamadığında yüksek yanlış pozitif üretir.
Önümüzdeki dönem: hizmet olarak yapay zekâ, kimlik ve aklama
CaaS pazarı büyük ihtimalle daha fazla “ürünleştirme” yönünde ilerleyecek. Çok dilli ses ajanları, gerçek zamanlı deepfake, otomatik KYC aşma, sentetik kimlik, agentic saldırı zinciri ve zincirler arası aklama orkestrasyonu ayrı uzmanlıklar olarak sunulabilir. Bununla birlikte otomasyon da iz üretir: model girdileri, API anahtarları, ödeme hesabı, altyapı yapılandırması ve tekrar kullanılan prompt/şablonlar kampanyaları bağlayabilir.
Yapay zekâ çıktısını insan iradesinin yerine koymamak gerekir. “Sistem otomatik yaptı” savunması; sistemi kimin kurduğu, hedefi kimin belirlediği, durdurma yetkisinin kimde olduğu ve kârın kime gittiği sorularıyla test edilir. Diğer yandan çalışan, model veya hesabın yanlış sınıflandırılması da mümkündür. Açıklanabilirlik ve ham kayıt koruması hem soruşturma hem savunma için daha önemli hâle gelecektir.
Crime-as-a-Service hakkında sık sorulan sorular
Crime-as-a-Service yalnız karanlık ağda mı bulunur?
Hayır. Karanlık ağ pazarları önemli olsa da suç aktörleri açık web, mesajlaşma uygulamaları, sosyal medya, meşru bulut ve ödeme hizmetlerini de kötüye kullanabilir. Hizmetin bulunduğu mecra değil, sunulan kapasite ve suçla somut bağlantısı belirleyicidir.
Hazır phishing kiti satın almak suç mudur?
Ürünün niteliği, satın alma amacı ve kullanım değerlendirilir. Banka veya kurum taklidi, kimlik bilgisi ve OTP yakalama için tasarlanmış bir kitin suç kampanyasında kullanılması; satın alan ve sağlayan bakımından dolandırıcılık, bilişim ve iştirak hükümlerini gündeme getirebilir.
Bir hosting şirketi müşterisinin suçundan sorumlu olur mu?
Otomatik olarak olmaz. Sağlayıcının bilgisi, kasıtlı katkısı, müşteri seçimi, abuse bildirimleri, suç faaliyetini sürdürme davranışı ve hizmetin meşru kullanım alanı incelenir. Sunucunun nerede olduğu ile içeriği kimin kontrol ettiği ayrılmalıdır.
Çağrı merkezinde çalışan herkes örgüt üyesi sayılır mı?
Hayır. Görev, hileyi bilme, süreklilik, hiyerarşik ilişki, komisyon, mağdur dosyasına erişim ve talimat yetkisi kişi bazında ispatlanmalıdır. Zorla çalıştırılma veya faaliyetin niteliğini bilmeme ihtimali de araştırılır.
Para katırı suçu işlemese bile hesabı bloke edilir mi?
Risk incelemesi veya adli tedbir nedeniyle kısıtlama uygulanabilir; bu, mahkûmiyet anlamına gelmez. Hesabın fiilî kullanıcısı, fonun kaynağını bilme, komisyon, tekrar ve uyarı sonrası davranış ceza sorumluluğunda önemlidir.
Kripto cüzdanındaki yüksek risk etiketi kesin delil midir?
Hayır. Etiketin kaynağı, tarihi, doğrudan/dolaylı maruziyet, kullanılan hizmet ve yanlış pozitif ihtimali açıklanmalıdır. Ticari analiz sonucu; KYC, cihaz, mesaj ve banka kayıtlarıyla doğrulanmadıkça kişi atfı yapmaz.
Mixer’dan çıkan para takip edilebilir mi?
Protokole göre değişir. Havuz yapısı, zaman, tutar, gas finansmanı ve sonraki birleşmeler aday ilişkiler üretebilir. Sonuç kesin değilse olasılık ve alternatifler açıkça belirtilmelidir.
Balkan ülkesinden yapılan arama dolandırıcılık göstergesi midir?
Tek başına değildir. Coğrafya, dil veya milliyet suç göstergesi olarak kullanılamaz. Aramanın senaryosu, çağrı merkezi kaydı, CRM, ödeme rotası, teknik altyapı ve kişinin rolü somut delille kurulmalıdır.
Bir CaaS ağı neden farklı ülkelerde parçalara ayrılır?
Uzman iş gücü, hedef pazar, maliyet, hesap ve şirket erişimi kadar soruşturma riskini bölmek için de. Bu dağılım veri koruma ve malvarlığı dondurma taleplerinin erken koordine edilmesini gerektirir.
FBI veya Europol bir Türk soruşturmasında doğrudan işlem yapar mı?
Türkiye’deki arama, elkoyma ve kovuşturma Türk makamlarının yetkisindedir. Yabancı ve uluslararası kurumlar bilgi, analiz ve koordinasyon sağlayabilir; yurt dışındaki delil veya malvarlığı için ilgili ülkenin hukuki süreci işletilir.
CIA dolandırıcılık çetelerini yakalayan kurum mudur?
CIA dış istihbarat teşkilatıdır. Kamuya açık ceza soruşturması, yakalama ve adli el koyma örneklerinde esas aktörler FBI, DOJ, ulusal kolluk ve savcılıklar ile Europol/INTERPOL gibi koordinasyon yapılarıdır.
Sonuç: tek fail aramak yerine suç işletmesini çözmek
Crime-as-a-Service, suçun görünmez veya soruşturulamaz hâle geldiği anlamına gelmez. Tam tersine hizmetleşme, tekrar kullanılan merkezî düğümler üretir: aynı panel, müşteri veri tabanı, reseller, ödeme cüzdanı, katır yöneticisi, aklama servisi veya CRM birbirinden habersiz görünen yüzlerce vakayı bağlayabilir. LabHost’un kullanıcı kayıtları, Genesis Market’in erişim paketleri, Endgame’in müşteri verisi ve AudiA6’nın KYC havuzu bunun somut örnekleridir.
Ancak ağın bulunması, ağdaki herkesin aynı suçu ve aynı kastla işlediği sonucunu doğurmaz. Sağlam soruşturma iki haritayı birlikte kurar. İlki suç işletmesinin teknik ve finansal mimarisini; ikincisi her kişinin bilgi, irade, kontrol, katkı ve kazanç düzeyini gösterir. Birincisi olmadan örgüt görünmez kalır. İkincisi olmadan sorumluluk topluca ve hatalı dağıtılır.
Bu alandaki gerçek uzmanlık, çok renkli bir blockchain grafiği çizmekten veya yüzlerce IP’yi sıralamaktan ibaret değildir. Mağdurun telefonundaki ilk teması, çağrı merkezindeki kullanıcı kodunu, sunucudaki panel kaydını, banka hesabındaki anlık dağıtımı, kripto köprüsündeki dönüşümü ve paravan şirketin faydalanıcısını aynı zaman ve delil zincirinde konuşturabilmektir. CaaS ekonomisi parçalara ayrılarak büyür; onu çözmenin yolu da bu parçaları aceleci atıflar yapmadan yeniden birleştirmektir.
İncelemede kullanılan başlıca resmî kaynaklar
- Europol — The Blueprint of Criminal Opportunism (2026)
- Europol — Online Fraud Schemes
- Europol — Cryptocurrencies: Tracing the Evolution of Criminal Finances
- INTERPOL — Financial Crime Initiatives
- INTERPOL — Global Financial Fraud Threat Assessment 2026
- U.S. Department of Justice — CCIPS Cybercrime Enforcement Actions
- MASAK — Kripto Varlık Hizmet Sağlayıcıları Şüpheli İşlem Bildirimi Rehberi
- 5237 sayılı Türk Ceza Kanunu
İlgili çalışma alanı: Kripto Yatırım Dolandırıcılığı — Sahte yatırım platformu, sahte token veya yatırım tuzağı yoluyla kripto varlığını kaybeden bireyler.