Son güncelleme: · Hazırlayan: Av. Ahmet Karaca, İstanbul Barosu (Sicil No 92414) · Baro levhasında doğrula
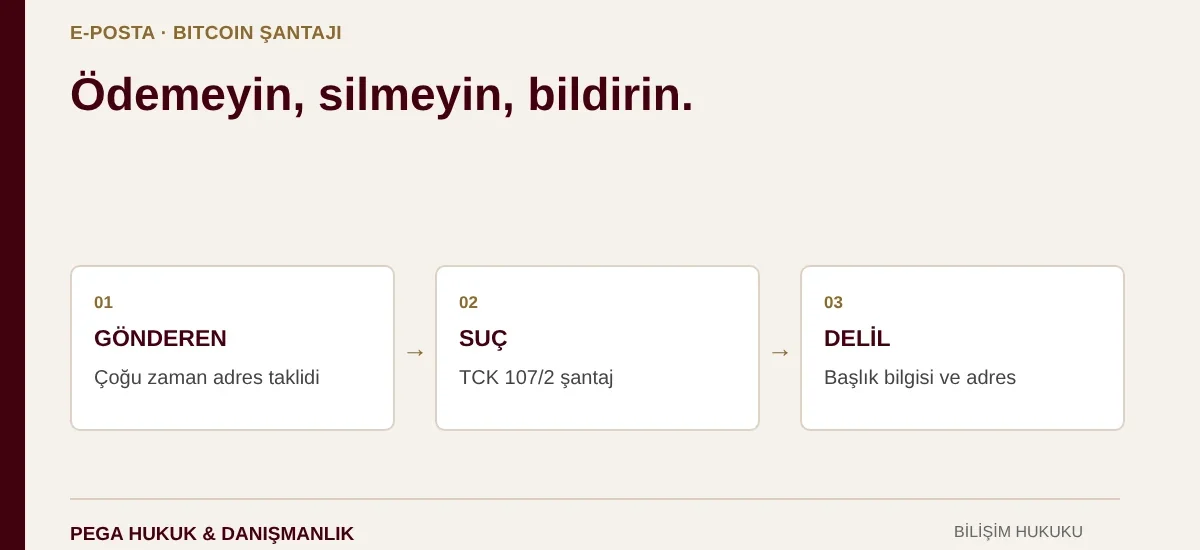
- TCK 107/2, şeref veya saygınlığa zarar verecek hususların “açıklanacağı veya isnat edileceği” tehdidini bir yıldan üç yıla kadar hapis ve beş bin güne kadar adli para cezasıyla cezalandırır; “isnat” ibaresi gerçek görüntü bulunmayan tehditleri de kapsar.
- Şantaj şikâyete bağlı bir suç değildir ve olağan dava zamanaşımı sekiz yıldır (TCK 66/1-e; Yargıtay 4. Ceza Dairesi, K. 2019/14140).
- Mailin sizin adresinizden gelmiş görünmesi hesabınızın ele geçirildiğini kanıtlamaz; Singapur ve İsviçre siber güvenlik kurumları bunun e-posta sahteciliğiyle yapıldığını duyurmuştur.
- KVKK Kurulu’nun 2019/10 sayılı kararına göre ihlal en geç 72 saatte Kurul’a bildirilir; Türkiye’deki kullanıcıları etkileyen yabancı şirketler de buna tabidir.
- UYAP Bedesten taramasında “şantaj” ile “kripto para”nın birlikte geçtiği Yargıtay kararı çıkmadı; “bitcoin” ve “şantaj”ın geçtiği iki karar boşanma davasıdır (tarama 08.10.2026).
- Soyut ve genel nitelikteki şikâyet CMK 158/6 uyarınca soruşturmasız kapatılabilir; başlık bilgisi ve bitcoin adresi şikâyeti somutlaştırır.
Kendi adresimden gelen bitcoin şantaj maili gerçek mi?
Kendi adresinizden gelmiş görünen bitcoin şantaj maili, çoğu durumda gerçek bir hesap ele geçirmesine değil e-posta sahteciliğine (spoofing: gönderen adresinin başka biri gibi görünecek şekilde değiştirilmesi) dayanır. “Kimden” alanı, posta kutunuza girilmeden doldurulabilir. Singapur Siber Güvenlik Ajansı 28.08.2024 tarihli duyurusunda bu şantaj maillerinin gönderen adresini değiştiren e-posta sahteciliğiyle hazırlandığını açıklamıştır. İsviçre Ulusal Siber Güvenlik Merkezi de 2022’de, mağdurun kendi hesabından gelmiş gibi görünen şantaj maillerinde göndericinin sahte olduğunu ve bunun çok az bilgiyle yapılabildiğini duyurmuştur. “Sizi kameradan kaydettim” anlatısı, çok sayıda alıcıya giden kalıp bir metindir.
Gönderen adresi üç kayıtla sınanır: SPF (bir alan adı adına hangi sunucuların posta gönderebileceğini ilan eden kayıt), DKIM (iletinin alan adınca dijital olarak imzalanması) ve bu ikisinin üzerine kurulan DMARC (doğrulamayı geçemeyen iletiye ne yapılacağını belirleyen alan adı politikası). Alıcı sunucu bu kontrollerin sonucunu iletinin başlığına yazar. Kontrolü geçemeyen ileti sizin adresinizi taşısa da hesabınızın kullanıldığını göstermez.
Maildeki eski şifremi nereden biliyorlar?
Şantaj mailindeki şifre çoğunlukla daha önce üye olduğunuz bir sitenin ya da uygulamanın veri sızıntısından (kişisel verilerin yetkisiz kişilerin eline geçmesi) gelir. Birleşik Krallık Ulusal Siber Güvenlik Merkezi, bu şifrenin büyük ihtimalle geçmişteki veri ihlallerinden alındığını belirtir. ABD Federal Ticaret Komisyonu da 29.04.2020 tarihli uyarısında, e-posta adresiniz bir veri ihlalinde açığa çıktığı için bu mesajı alabileceğinizi ve dolandırıcıların eski ya da güncel şifrelerinizden birini gerçekten bilebileceğini yazmıştır. Şifrenin doğru olması failin cihazınıza girdiğini göstermez; o şifrenin bir yerde sızdığını gösterir.
Asıl risk, aynı şifreyi birden çok hesapta kullanmaktır. Sızan şifre hâlâ e-posta, bankacılık veya kripto borsası hesabınızda geçerliyse bu hesaplara girilmesi gerçek bir ihtimale dönüşür. İlk iş, o şifreyi kullandığınız her hesapta şifreyi değiştirmek ve çok faktörlü doğrulamayı açmaktır. Şifre bir şirketin ihlalinden çıktıysa KVKK başvurusu da gündeme gelir.
Hesabımın gerçekten ele geçirilip geçirilmediğini nasıl anlarım?
Hesabın gerçekten ele geçirilip geçirilmediğini dört kontrol büyük ölçüde gösterir: iletinin başlığındaki Authentication-Results (alıcı sunucunun SPF, DKIM ve DMARC sonuçlarını yazdığı başlık satırı) değerleri, Gönderilenler klasörünüz, hesabın güvenlik sayfasındaki son oturum ve cihaz listesi, siz kurmadığınız bir yönlendirme kuralı ya da değişmiş kurtarma bilgisi. Başlıkta “spf=fail” veya “dmarc=fail” görünmesi ve iletinin Gönderilenler’de bulunmaması adres taklidine işaret eder. Tanımadığınız bir oturum, sizin göndermediğiniz mailler ya da değiştirilmiş kurtarma telefonu ise gerçek bir erişimin işaretidir ve hukuki tabloyu değiştirir.
| Gördüğünüz durum | Ne anlama gelir | Hukuki karşılığı | Ne yapmalısınız |
|---|---|---|---|
| spf=fail veya dmarc=fail; ileti Gönderilenler’de yok; oturum listesi temiz | Adres taklit edilmiş, hesaba girilmemiş | TCK 107/2 şantaj (resen) | Ödeme yok; .eml saklayın; şifre değiştirin; şikâyet edin |
| Maildeki şifre doğru ama eski | Şifre eski bir sızıntıdan alınmış | TCK 107/2; sızıntı için TCK 136/1, KVKK m.12/5 | Aynı şifreli hesapları değiştirin; şirkete KVKK m.13 başvurusu |
| Tanımadığınız oturum, göndermediğiniz mailler, yeni yönlendirme kuralı | Hesaba gerçekten girilmiş | TCK 243/1, TCK 244/2, TCK 107 | Oturumları kapatın; giriş kayıtlarını şikâyete ekleyin |
| Mailde size ait gerçek bir görüntü veya konuşma var | Özel hayata ilişkin veri ele geçirilmiş | TCK 134/1 (şikâyete bağlı, altı ay), yayılırsa 134/2; TCK 107 | Ödeme yok; hemen şikâyet; yayılırsa kaldırma başvurusu |
| Mail şirketinizin alan adından gelmiş görünüyor | DMARC eksik ya da kurumsal hesap ihlali | TCK 107; gerçek ihlalde KVKK m.12/5 (72 saat) | Bilgi işlem birimine ve KVKK irtibat kişisine bildirin |
Resmî kurum uyarılarındaki tipik bitcoin şantaj maili ilk iki satıra denk gelir: hesaba girilmemiştir, ama şantaj suçu oluşmuştur. Üçüncü ve dördüncü satırda dosya bilişim ve özel hayat suçlarıyla genişler. Görüntü sosyal medyada yayılırsa özel hayatın gizliliğini ihlal suçu rehberimiz yol gösterir.
Bitcoin isteyen şantaj e-postası hangi suçu oluşturur?
Bitcoin karşılığında “görüntülerinizi yakınlarınıza göndermeme” vaadi içeren e-posta, 5237 sayılı Türk Ceza Kanunu’nun (TCK) 107. maddesinin ikinci fıkrasında düzenlenen şantaj (bir kişiyi, şerefine zarar verecek bir hususu açıklayacağından ya da hakkı olan bir şeyi yapacağından söz ederek çıkar sağlamaya zorlama) suçunun tipik örneğidir. Ceza bir yıldan üç yıla kadar hapis ve beş bin güne kadar adli para cezasıdır. Suç şikâyete bağlı değildir. Fail yurt dışında olsa bile tehdit Türkiye’deki alıcıya ulaştığından, fiilin kısmen Türkiye’de işlenmesini yeterli sayan TCK 8/1 uyarınca Türk hukuku uygulanır.
“Kendisine veya başkasına yarar sağlamak maksadıyla bir kişinin şeref veya saygınlığına zarar verecek nitelikteki hususların açıklanacağı veya isnat edileceği tehdidinde bulunulması halinde de birinci fıkraya göre cezaya hükmolunur.” (TCK m. 107/2)
Fıkradaki “isnat edileceği” ifadesi bu e-postalar için belirleyicidir: failin elinde gerçek görüntü yoksa bile, utandırıcı bir şeyi yakınlarınıza isnat edeceği tehdidi kapsama girer. Yargıtay 4. Ceza Dairesi de e-posta ile gönderilen mesajların TCK 107’deki şantaj suçunu oluşturabileceğini kabul etmiştir (E. 2016/4390, K. 2020/4895).
Olaya göre başka suçlar eklenir. Mail hayatınıza veya vücudunuza yönelik saldırı tehdidi de içeriyorsa TCK 106 (tehdit) ayrıca gündeme gelir. Fail gerçekten hesabınıza girdiyse TCK 243/1 (bilişim sistemine izinsiz girme) uygulanır; hesabınızdan mail gönderdiyse TCK 244/2 de gündeme gelebilir. Kişisel verileri hukuka aykırı ele geçirmek TCK 136/1’de iki yıldan dört yıla kadar hapis gerektirir (TCK 136 rehberimiz). Kameranızdan gerçekten görüntü kaydedildiyse TCK 134/1’deki suç, kayda alma nedeniyle bir kat artırılmış cezayla devreye girer.
Ödeme yapmasam da suç oluşur mu, ödersem ne olur?
Ödeme yapmasanız da suç oluşur. TCK 107/2, şeref veya saygınlığa zarar verecek hususların açıklanacağı ya da isnat edileceği “tehdidinde bulunulması halinde” cezaya hükmedileceğini söyler; kanun bu fıkrada mağdurun para göndermesini aramaz. Birinci fıkradaki “zorlayan” ifadesi bakımından ise mağdur istenen davranışı yapmadığında tamamlanma ile teşebbüs (failin suçu icraya başlayıp elinde olmayan nedenlerle tamamlayamaması, TCK 35) ayrımı tartışılabilir; teşebbüste ceza dörtte birden dörtte üçe kadar indirilir. Her iki ihtimalde de ödeme yapmamanız failin sorumluluğunu kaldırmaz.
Birleşik Krallık Ulusal Siber Güvenlik Merkezi, ödemenin faile “istekli bir müşteri” bulduğunu gösterip yeni dolandırıcılıkları teşvik edeceğini belirtir; ABD Federal Soruşturma Bürosu (FBI) da şantaj taleplerinin ödenmesini desteklemez. Gönderilen bitcoin geri çağrılamaz; para ancak alıcı adresin bağlı olduğu platformda dondurulursa geri dönebilir.
Ödeme yapılmışsa savcılık, sahte “görüntü” iddiasının hile niteliği nedeniyle fiili dolandırıcılık (TCK 157–158) açısından da inceleyebilir; tek fiil birden fazla suç oluşturuyorsa TCK 44 uyarınca en ağır cezalı suçtan hüküm kurulur. Bu e-postalara özgü Yargıtay kararı bulunamadığından nitelendirme netleşmemiştir.
Şantaj maili polise veya savcılığa nasıl bildirilir?
Şantaj maili polise de savcılığa da bildirilebilir. 5271 sayılı Ceza Muhakemesi Kanunu’nun (CMK) 158/1. maddesine göre suça ilişkin ihbar veya şikâyet Cumhuriyet başsavcılığına ya da kolluk makamlarına yapılır; 158/5 uyarınca yazılı dilekçeyle veya tutanağa geçirilmek üzere sözlü olarak yapılabilir. Suç yurt dışında işlenmiş ve Türkiye’de takibi gerekiyorsa 158/3 gereği elçilik ve konsolosluklara da başvurulabilir. Şantaj şikâyete bağlı olmadığından altı aylık şikâyet süresi (TCK 73) bu suç için işlemez; gerçek bir görüntü ele geçirildiyse TCK 134 şikâyete bağlıdır (TCK 139) ve fiil ile faili öğrendiğiniz günden itibaren altı ay içinde şikâyet gerekir.
Şikâyetin içeriği sonucu belirler. CMK 158/6, “soyut ve genel nitelikte” ihbar ve şikâyet hakkında soruşturma yapılmasına yer olmadığına karar verileceğini düzenler; “tehdit maili aldım” demekle yetinen dilekçe bu riske açıktır. Dilekçeye mailin tarih ve saatini, gönderen görünen adresi, istenen tutarı, süreyi ve bitcoin adresini yazın; başlık çıktısını ve .eml dosyasını ekleyin. FBI’ın İnternet Suçları Şikâyet Merkezi (IC3) de benzer bildirimlerde başlık bilgisini ve bitcoin adresini istemiştir. Soruşturma yapılmasına yer olmadığı kararına CMK 173 uyarınca iki hafta içinde sulh ceza hâkimliğine itiraz edilebilir.
Şantaj mailini delil olarak nasıl saklamalıyım?
Şantaj mailini silmeyin; ekran görüntüsüyle de yetinmeyin. Ekran görüntüsü yalnızca görünen metni gösterir; iletinin hangi sunuculardan geçtiğini ve SPF, DKIM, DMARC sonuçlarını içeren başlık bilgisi (header: iletinin yolculuğunu kaydeden teknik satırlar) görünmez. Gmail’de iletiyi açıp “Diğer” menüsünden “İletiyi indir” seçeneğiyle .eml dosyasını, “Orijinali göster” seçeneğiyle tam başlığı alabilirsiniz. Yeni Outlook’ta üç nokta menüsündeki “Mesaj ayrıntılarını görüntüle” seçeneği başlığı gösterir. Kolluğun ve bilirkişinin inceleyeceği asıl delil bu dosyadır.
Maili iletmek (forward) yerine .eml olarak indirin; iletmede özgün başlık genellikle taşınmaz. Bitcoin adresini elle yazmayın, kopyalayıp kaydedin; tek karakterlik hata adresi değiştirir. Gerçek erişim varsa oturum ve cihaz kayıtlarını da saklayın. Delilin ilk saatlerde korunmasını siber suç mağdurunun ilk 24 saati, IP kaydının faile bağlanmasındaki sınırları IP adresi ve dijital delil rehberimiz anlatır.
Şifrem bir şirketin veri sızıntısından çıktıysa ne yapabilirim?
Şifreniz bir şirketin veri sızıntısından çıktıysa 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) size üç araç verir. m.11 uyarınca verilerinizin kimlere aktarıldığını öğrenme ve zararın giderilmesini isteme hakkınız vardır. m.13’e göre veri sorumlusuna yazılı başvurursunuz; şirket en geç otuz gün içinde ücretsiz cevap verir. Başvuru reddedilir, cevap yetersiz kalır ya da süresinde gelmezse m.14 uyarınca cevabı öğrendiğiniz tarihten itibaren otuz, her hâlde başvurudan itibaren altmış gün içinde Kişisel Verileri Koruma Kurulu’na şikâyet edebilirsiniz; şikâyet sikayet.kvkk.gov.tr üzerinden de yapılır.
Şirketin kendisi de yükümlüdür: KVKK m.12/5, verilerin kanuni olmayan yollarla elde edilmesi hâlinde durumun en kısa sürede ilgiliye ve Kurul’a bildirilmesini ister. Kurul’un 24.01.2019 tarihli ve 2019/10 sayılı kararı Kurul’a bildirim süresini ihlalin öğrenilmesinden itibaren en geç 72 saat olarak yorumlamış; yurt dışında yerleşik bir şirketteki ihlal Türkiye’deki kullanıcıları etkiliyorsa aynı esasla bildirim yapılmasını kararlaştırmıştır. Şifrenin hangi ihlalden sızdığını araştırırken Kurum sitesindeki “Kamuoyu Duyurusu (Veri İhlali Bildirimi)” listesine bakın. Tazminat hakkınız m.14/3 ile saklıdır.
Şantaj maili şirket e-posta adresime geldiyse ne değişir?
Şantaj maili şirket adresinize ya da şirketin alan adından gelmiş görünüyorsa konu kurumsal bir bilgi güvenliği olayına dönüşür. İlk iş, maili silmeden bilgi işlem birimine ve varsa KVKK irtibat kişisine iletmektir; yanıt vermek veya ödeme yapmak çalışanın tek başına vereceği karar değildir. Alan adı adına sahte ileti gönderilebiliyorsa DMARC politikası eksik ya da gevşek olabilir. RFC 9989’a göre DMARC, SPF ve DKIM’den yararlanan ve alan adı sahibince yayımlanan bir politikadır; düzeltilmesi şirketin elindedir.
İnceleme gerçek bir hesap ihlaliyle kişisel verilerin ele geçirildiğini gösterirse şirket, KVKK m.12/5 ve 2019/10 sayılı Kurul kararı uyarınca en geç 72 saat içinde Kurul’a bildirim yapar. Bu maili BEC (Business Email Compromise: ele geçirilen ya da taklit edilen kurumsal e-postayla fatura veya IBAN değiştirerek ödeme yönlendirme) saldırısından ayırmak gerekir: şantaj korkutarak para ister, BEC kandırarak ödemeyi başka hesaba aktarır. İkinci senaryo için e-posta ve IBAN değişikliği dolandırıcılığı rehberimize bakın.
Bitcoin gönderdim; para geri alınabilir mi, fail bulunabilir mi?
Gönderilen bitcoin kendiliğinden geri gelmez, ancak iz kaybolmaz. Bitcoin işlemleri blokzincirde (işlemlerin zincirleme bloklar hâlinde herkese açık tutulduğu dağıtık defter) kalıcı olarak görünür. Bitcoin’in kurucu metni de bütün işlemlerin herkese duyurulduğunu, gizliliğin ise adreslerin anonim tutulmasıyla sağlandığını açıklar. Bu yüzden paranın hangi adreslere aktarıldığı ve bir kripto varlık hizmet sağlayıcısına, yani borsaya ulaşıp ulaşmadığı izlenebilir. Para kimlik doğrulaması yapan bir borsaya ulaşırsa savcılık o hesaba ilişkin kayıtları isteyebilir; dondurma imkânı da bu noktada doğar.
Ödemeyi yaptıysanız işlem kimliğini (TXID), gönderdiğiniz tutarı, kullandığınız borsa veya cüzdanı ve failin adresini şikâyet dilekçesine ekleyin. Failin kimliğinin bilinmemesi dosyayı kapatmaz: şantajda olağan dava zamanaşımı sekiz yıldır (TCK 66/1-e) ve zamanaşımı kesilirse TCK 67/4 uyarınca yarısına kadar uzar. Zincir analizini kripto cüzdan sahibi nasıl bulunur, kimliği bilinmeyen faile karşı yolu failin kimliği bilinmiyorsa yazılarımız anlatır.
Şantaj maili bir çocuğa veya gence geldiyse ne yapılmalı?
Şantaj maili bir çocuğa veya gence geldiyse en önemli adım, çocuğun bunu suçlanma korkusu olmadan bir ebeveyne ya da güvendiği bir yetişkine anlatabilmesidir. Ödeme yapılmamalı, maile yanıt verilmemeli, hiçbir görüntü veya bilgi gönderilmemelidir. Mail silinmeden saklanmalı, şifreler değiştirilmeli ve durum kolluğa veya Cumhuriyet başsavcılığına bildirilmelidir. Fail çocuktan görüntü istiyor ya da elinde görüntü olduğunu iddia ediyorsa olay daha ağır suç tiplerine girebilir; başvuru geciktirilmemelidir.
Bitcoin şantaj maili aldığınızda adım adım ne yapmalısınız?
Bitcoin isteyen şantaj mailinde izlenecek sıra şudur: ödeme ve yanıt yok, delili özgün hâliyle saklama, gerçek erişim kontrolü, şifre değişikliği, somut bilgilerle şikâyet ve gerekirse KVKK başvurusu. Bu sıra hem delili hem de hesaplarınızı birlikte korur. İlk iki adım dakikalar içinde, şifre değişikliği aynı gün tamamlanabilir. Şikâyet ve KVKK başvurusu sonraki günlere kalabilir; gerçek bir görüntü varsa altı aylık şikâyet süresini beklemeyin.
- Ödeme yapmayın, yanıt vermeyin — Mailde verilen 24 veya 48 saatlik süre bir baskı aracıdır.
- Maili .eml olarak indirin, başlığı kaydedin — Gmail’de “İletiyi indir” ve “Orijinali göster”; yeni Outlook’ta “Mesaj ayrıntılarını görüntüle”.
- Taklit mi gerçek erişim mi, kontrol edin — spf, dkim ve dmarc sonuçları, Gönderilenler klasörü, oturum ve cihaz listesi, yönlendirme kuralları.
- Şifreleri değiştirin, çok faktörlü doğrulamayı açın — Aynı şifreyi kullanan bütün hesaplar, kurtarma telefonu ve adresi, açık oturumlar.
- Bitcoin adresini ve talebi kaydedin — Adres, tutar, süre, tarih; ödeme yaptıysanız TXID ve borsa ya da cüzdan kaydı.
- Cumhuriyet başsavcılığına veya kolluğa şikâyet edin — CMK 158’e göre yazılı ya da sözlü; başlık çıktısı ve .eml dosyası ekli.
- Sızıntının kaynağını araştırın, KVKK başvurusu yapın — Kurum’un ihlal duyuruları; şirkete m.13 başvurusu (otuz gün), sonuç alınamazsa m.14 uyarınca Kurul’a şikâyet.
Örnek senaryo: Bir kullanıcı kendi adresinden gelmiş görünen, eski şifresini yazan ve 48 saatte 1.500 dolarlık bitcoin isteyen bir mail alır. Başlıkta “spf=fail” ve “dmarc=fail” görür; ileti Gönderilenler’de yoktur. Şifre, üye olduğu bir sitenin duyurduğu ihlalle aynı döneme aittir. Şifrelerini değiştirir, .eml dosyasını şikâyet dilekçesine ekler, siteye KVKK m.13 başvurusu yapar. Para kaybı yoktur; şantaj yönünden soruşturma ise sürer.
Yargıtay e-posta yoluyla şantaj hakkında ne diyor?
UYAP Bedesten’de 08.10.2026’da yapılan taramada “şantaj” ile “kripto para”nın birlikte geçtiği Yargıtay kararı çıkmadı; “bitcoin” ve “şantaj”ın birlikte geçtiği iki karar da 2. Hukuk Dairesinin boşanma kararlarıdır. “Tehdit”, “kripto para” ve “e-posta” araması da sonuçsuzdur. Bu tablo, kitlesel şantaj maili dosyalarının yargılamaya nadiren ulaştığını düşündürür; Bedesten bütün kararları içermez. E-posta yoluyla şantajın unsurları ve zamanaşımı konusunda Yargıtay 4. Ceza Dairesinin iki kararı yol gösterir.
| Merci | Tarih | E./K. | İlke |
|---|---|---|---|
| Yargıtay 4. Ceza Dairesi | 09.03.2020 | E. 2016/4390, K. 2020/4895 | E-postayla gönderilen mesajlar TCK 107’deki şantaj suçunu oluşturabilir; hapis cezasının yanında adli para cezası da verilir. |
| Yargıtay 4. Ceza Dairesi | 19.09.2019 | E. 2019/3495, K. 2019/14140 | Şantajda olağan dava zamanaşımı TCK 66/1-e uyarınca sekiz yıldır. |
Yargıtay 4. Ceza Dairesi, E. 2016/4390, K. 2020/4895, 09.03.2020
Olay: Mağdura e-postayla mesajlar gönderen sanık, TCK 107/1 ve ayrıca huzur ve sükunu bozma (TCK 123) suçlarından cezalandırılmış; Daire hükmü bozmuştur.
“sanığın, elektronik posta olarak gönderdiği mesajların TCK’nın 107. maddesinde yazılı şantaj suçunu oluşturabileceği” … “TCK’nın 107/1. maddesinde düzenlenen şantaj suçunun maddi unsuru, sanığın yapmaya hakkı olan veya yükümlü olduğu bir şeyi yapacağından veya yapmayacağından söz ederek, bu durumları mağdur üzerinde baskı aracı olarak kullanıp mağduru kanuna aykırı veya yükümlü olmadığı bir şeyi yapmaya veya yapmamaya ya da haksız çıkar sağlamaya zorlamaktır.”
İlke ve uygulamaya etkisi: E-posta, şantajın işlenebildiği bir araçtır; ayrı bir ısrar ve sırf rahatsız etme kastı kanıtlarla gösterilmeden aynı mesajlar için ayrıca huzur bozma suçundan ceza verilemez. Daire, failin hangi menfaati amaçladığının mağdura sorularak açıklattırılmasını da istemiştir; bitcoin şantaj mailinde bu menfaat, yazılı tutar ve cüzdan adresidir.
Yargıtay 4. Ceza Dairesi, E. 2019/3495, K. 2019/14140, 19.09.2019
Olay: Kanun yararına bozma yoluyla gelen şantaj dosyasında Daire, zamanaşımı dolduğu hâlde itirazın reddini hukuka aykırı buldu.
“şantaj suçu için 5237 sayılı TCK’nın 66/1-e maddesinde öngörülen olağan dava zamanaşımının 8 yıl olduğu”
İlke ve uygulamaya etkisi: Faili bilinmeyen bir bitcoin şantaj dosyası sekiz yıllık süre boyunca açık kalır; kesme sebepleri gerçekleşirse süre TCK 67/4 uyarınca yarısına kadar uzar. Bitcoin adresinin bu süre içinde bir borsa hesabıyla eşleşmesi soruşturmayı yeniden harekete geçirebilir.
Bitcoin şantaj mailleri hakkında doğru bilinen yanlışlar
“Mail kendi adresimden geldiyse hesabım kesin ele geçirilmiştir.”
Kesin cevap: Hayır. Gönderen adresi kolayca taklit edilir. Başlıktaki spf ve dmarc sonuçları, Gönderilenler klasörü ve oturum listesi gerçek durumu gösterir.
“Ödeme yapmadıysam ortada bir suç yoktur.”
Kesin cevap: Hayır. TCK 107/2, açıklama veya isnat tehdidinde bulunulmasını cezalandırır. Suç şikâyete bağlı değildir ve olağan dava zamanaşımı sekiz yıldır.
“Bir kez ödersem beni rahat bırakırlar.”
Kesin cevap: Hayır. Ödeme, failin elinde “ödeyen” bir adres bulunduğunu gösterir ve yeni taleplerin kapısını açar; gönderilen bitcoin de geri çağrılamaz.
Sık sorulan sorular
“Hesabınızı hackledim” diyen bitcoin maili ciddiye alınmalı mı?
Ciddiye alınacak olan failin iddiası değil, şifrenizin sızmış olmasıdır. Bu mailler toplu gönderilir, gönderen adresi çoğu zaman taklit edilir. Ödeme yapmayın, yanıt vermeyin; o şifreyi kullanan bütün hesaplarda şifreyi değiştirip çok faktörlü doğrulamayı açın. Mail, ödeme yapılmasa da TCK 107/2 kapsamında şantaj olarak Cumhuriyet başsavcılığına bildirilebilir.
“Görüntülerinizi kaydettim” diyen mail sahte mi?
Büyük ihtimalle sahtedir. Mailde size ait gerçek bir görüntü, ekran kaydı veya konuşma yoksa iddia kalıp bir metindir; ABD Federal Ticaret Komisyonu, yetişkin sitesi ziyaretini kaydettiğini öne süren bu mailleri dolandırıcılık olarak tanımlar. Gerçek bir görüntü varsa TCK 134’teki özel hayatın gizliliğini ihlal suçu da gündeme gelir ve altı aylık şikâyet süresi işler.
Şantaj maili polise bildirilir mi?
Evet. CMK 158 uyarınca en yakın polis merkezine, il emniyet müdürlüğüne veya doğrudan Cumhuriyet başsavcılığına yazılı ya da sözlü başvurabilirsiniz. Kolluk aldığı bildirimi Cumhuriyet başsavcılığına iletir. Başvuruda e-postanın .eml dosyasını, başlık çıktısını ve bitcoin adresini vermeniz, şikâyetin soyut sayılıp işlemsiz kapatılması riskini azaltır.
Bitcoin gönderirsem ne olur?
Gönderdiğiniz bitcoin geri çağrılamaz ve failin sizi ödeme yapan biri olarak işaretleyip yeni talepler göndermesi ihtimali artar. Ödeme yaptıysanız işlem kimliğini (TXID), tutarı ve kullandığınız borsa kaydını saklayıp şikâyetinize ekleyin. Para kimlik doğrulaması yapan bir borsaya ulaşırsa savcılık o hesabın kayıtlarını isteyebilir; geri alma ihtimali de burada doğar.
Şantaj mailine cevap vermeli miyim?
Hayır. Yanıt, adresinizin aktif olduğunu ve mailin okunduğunu doğrular; “kanıt gönder” demek de pazarlığı başlatır. Singapur Siber Güvenlik Ajansı bu maillere yanıt verilmemesini ve ödeme yapılmamasını önerir. Maili yanıtlamadan .eml dosyası olarak indirin, başlık bilgisini kaydedin, şifrelerinizi değiştirin ve şikâyet sürecine geçin.
Eski şifrem mailde yazıyorsa ne yapmalıyım?
O şifreyi kullandığınız her hesapta, özellikle e-posta, banka ve kripto borsası hesaplarında, şifreyi değiştirip çok faktörlü doğrulamayı açın. Şifrenin hangi siteden sızdığını bulmak için Kişisel Verileri Koruma Kurumu sitesindeki veri ihlali duyurularına bakabilir, ilgili şirkete KVKK m.13 uyarınca başvurabilirsiniz; şirket otuz gün içinde cevap vermek zorundadır.
Şantaj maili gönderen kişi bulunabilir mi?
Bulunması zordur ama imkânsız değildir. E-posta başlığındaki IP adresi gönderimde kullanılan sunucuyu gösterir; bu sunucu failin kendisine ait olmayabilir. En güçlü iz bitcoin adresidir: blokzincir herkese açık olduğundan paranın bir borsaya ulaşıp ulaşmadığı izlenebilir. Şantajda dava zamanaşımı sekiz yıl olduğundan, adres sonradan bir hesapla eşleşirse soruşturma sürdürülebilir.
Şantaj suçunun cezası nedir?
TCK 107’ye göre şantajın cezası bir yıldan üç yıla kadar hapis ve beş bin güne kadar adli para cezasıdır. Şeref veya saygınlığa zarar verecek bir hususun açıklanacağı ya da isnat edileceği tehdidi de 107/2 uyarınca aynı cezayı gerektirir. Fail hesabınıza girdiyse veya özel görüntünüzü kaydettiyse TCK 243, 244 ve 134 de gündeme gelebilir.
Şantaj suçu şikâyete bağlı mı?
Hayır. TCK 107’de şikâyet koşulu yoktur; savcılık resen soruşturur, şikâyetten vazgeçmek soruşturmayı bitirmez. Altı aylık şikâyet süresi bu suç için işlemez; olağan dava zamanaşımı sekiz yıldır. Gerçek bir özel görüntü ele geçirildiyse TCK 134’teki suç şikâyete bağlıdır ve fiil ile faili öğrendiğiniz tarihten itibaren altı ay içinde şikâyet edilmelidir.
İlgili rehberler
- Siber suçlar ve bilişim suçları rehberi — ana rehber
- Şirket siber saldırıya uğradığında KVKK veri ihlali — kurumsal ihlalde ilk kararlar
- Savcılık kripto borsasından hangi bilgileri isteyebilir? — ödeme yapılan dosyada borsa kayıtları
- Kişisel verilerin korunması (KVKK) — veri sorumlusuna başvuru ve Kurul şikâyeti
- Bilişim suçları avukatı — şantaj ve hesap ele geçirme dosyaları
Kaynaklar
- 5237 sayılı Türk Ceza Kanunu, m. 8, 35, 44, 66, 67, 73, 106, 107, 134, 136, 139, 243, 244 — mevzuat.gov.tr
- 5271 sayılı Ceza Muhakemesi Kanunu, m. 158, 173 — mevzuat.gov.tr
- 6698 sayılı Kişisel Verilerin Korunması Kanunu, m. 11–14 — mevzuat.gov.tr
- Kişisel Verileri Koruma Kurulu, 24.01.2019 tarih ve 2019/10 sayılı Karara İlişkin Duyuru — kvkk.gov.tr
- Kişisel Verileri Koruma Kurumu, Kamuoyu Duyuruları (Veri İhlali Bildirimi) — kvkk.gov.tr (erişim: 08.10.2026)
- Yargıtay 4. Ceza Dairesi, E. 2016/4390, K. 2020/4895, 09.03.2020 — UYAP Bedesten, documentId 588758600, mevzuat.adalet.gov.tr
- Yargıtay 4. Ceza Dairesi, E. 2019/3495, K. 2019/14140, 19.09.2019 — UYAP Bedesten, documentId 542679200, mevzuat.adalet.gov.tr
- Singapur Siber Güvenlik Ajansı (CSA), AD-2024-017 sayılı şantaj e-postası duyurusu, 28.08.2024 — csa.gov.sg
- İsviçre Ulusal Siber Güvenlik Merkezi, sahte gönderici ve ele geçirilen hesaplar duyurusu, 11.07.2022 — bacs.admin.ch
- Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC), sextortion e-postaları rehberi — ncsc.gov.uk
- ABD Federal Ticaret Komisyonu (FTC), bitcoin isteyen şantaj e-postaları uyarısı, 29.04.2020 — consumer.ftc.gov
- FBI İnternet Suçları Şikâyet Merkezi (IC3), I-060116-PSA sayılı kamu duyurusu, 01.06.2016 — ic3.gov
- IETF, RFC 9989 (DMARC; RFC 7489’un yerini aldı), Mayıs 2026 — rfc-editor.org; RFC 8601 (Authentication-Results), Mayıs 2019 — rfc-editor.org
- Bitcoin: A Peer-to-Peer Electronic Cash System (2008), Bölüm 10
Güncelleme notu: 16.10.2026: İlk yayın. Mevzuat ve kararlar 08.10.2026 itibarıyla doğrulandı. E-posta sahteciliği, TCK 107/2, şikâyet, delil ve KVKK başvurusu Ekim 2026 mevzuatıyla işlendi.
Hukuki danışmanlık ve avukatlık hizmeti
Şantaj maili sonrası hesabınız ya da paranız risk altında mı?
E-postanın başlık bilgisini, bitcoin adresini ve varsa ödeme kaydını birlikte inceleyip şikâyet dilekçesini ve KVKK başvurusunu dosyanıza göre kurgulayabiliriz.
Av. Ahmet Karaca · 0531 336 09 81 · ahmet@pegahukuk.com
Av. Ahmet Karaca
Av. Ahmet Karaca, İstanbul Barosu’na kayıtlı (Sicil No 92414, TBB No 234456), kripto varlık hukuku, blockchain hukuku ve bilişim hukuku alanlarında çalışan bir avukattır; PEGA Hukuk & Danışmanlık (Kartal/İstanbul) bünyesinde görev yapmaktadır. Marmara Üniversitesi Hukuk Fakültesi mezunudur; Duke University (Blockchain/DeFi), Politecnico di Milano (AI & Legal Issues) ve Lund University (AI & Law) sertifika programlarını tamamlamış, Udemy’de blockchain hukuku dersi vermekte ve Haberler.com’da köşe yazıları yazmaktadır.
Profil ve yayınlar · LinkedIn · İstanbul Barosu levhası
Bu içerik Av. Ahmet Karaca tarafından hazırlanmış ve hukuki doğruluğu kontrol edilmiştir.