
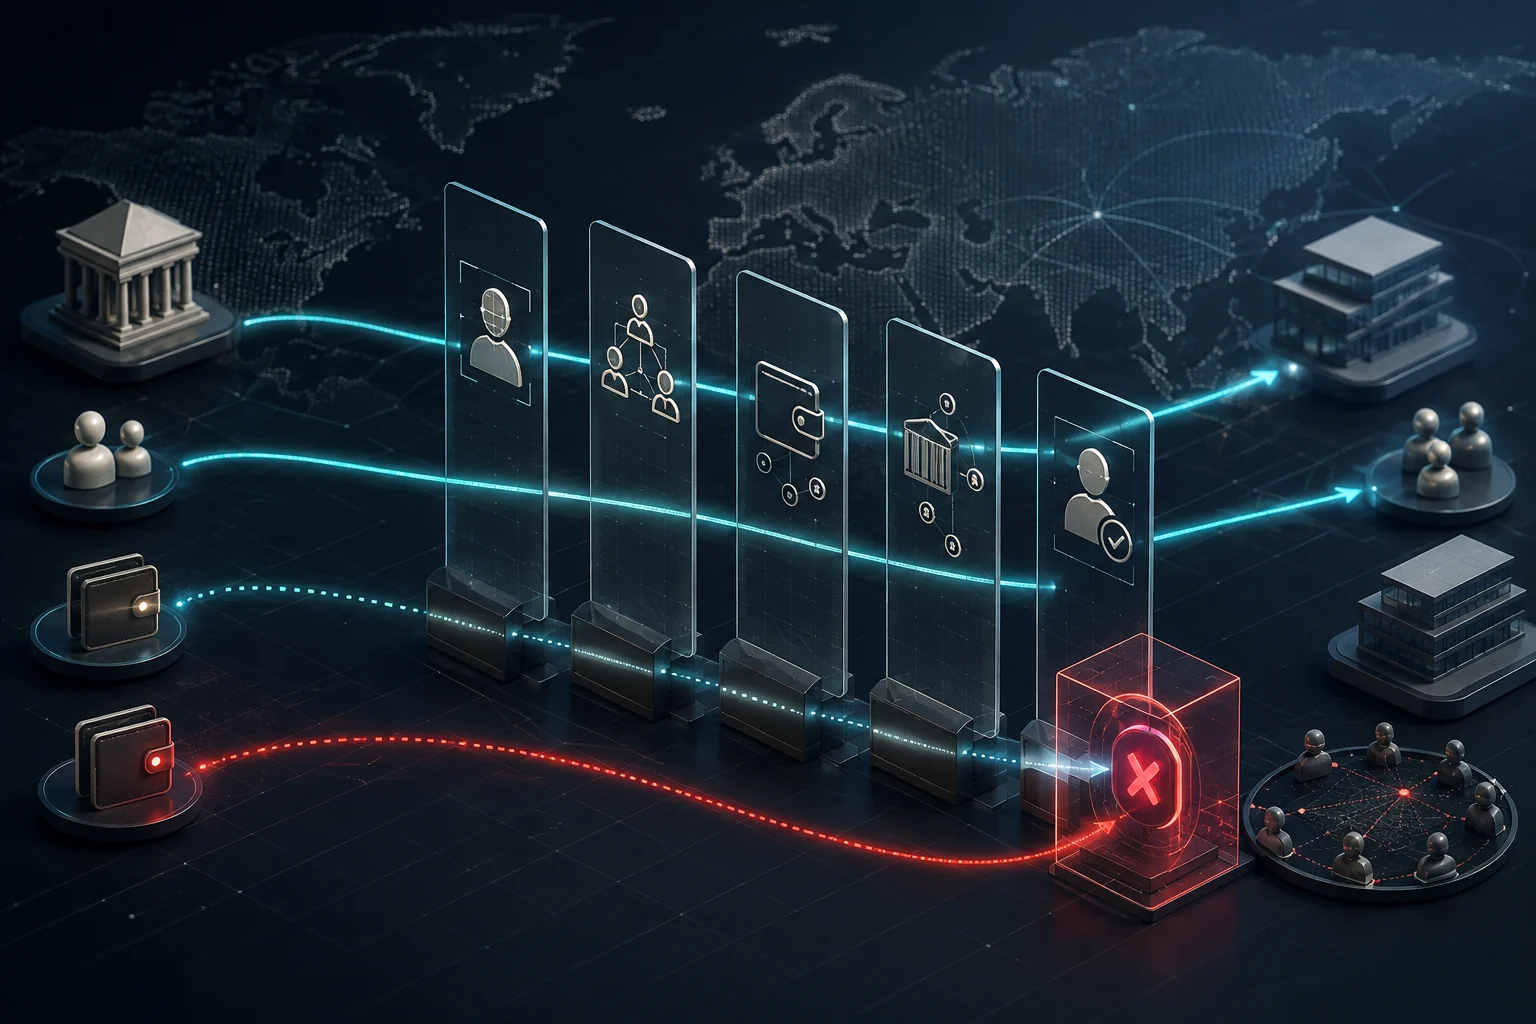
Kripto varlıklarda yaptırım kontrolü, bir isim listesini müşteri veri tabanıyla karşılaştırmaktan ibaret değildir. Listede yer almayan bir cüzdan, dondurulan kişi veya kuruluşun kontrolünde olabilir; görünüşte bağımsız şirket onun adına hareket edebilir; fon mixer, zincirler arası köprü, P2P brokerı, madencilik veya ele geçirilmiş hesaplar üzerinden taşınabilir. Buna karşılık yüksek riskli bir adrese teknik temas, müşterinin yaptırım ihlali yaptığı sonucunu kendiliğinden doğurmaz.
Kitle imha silahlarının yayılmasının finansmanı; suç gelirlerinin aklanması ve terörizmin finansmanıyla kesişse de aynı analitik soru değildir. Kaynak para her zaman bir öncül suçtan gelmeyebilir. Meşru ticari gelir veya devlet kaynağı, yasaklı programla ilişkili mal, teknoloji, hizmet ya da kişi lehine kullanılabilir. Bu nedenle uyum ekibi yalnızca “para nereden geldi?” değil, “ekonomik fayda kime ve hangi amaçla gidiyor?” sorusunu da sormalıdır.
Yayılmanın finansmanı kripto ekosisteminde hangi işlevlerde görülür?
Europol’e sunulan yayılmanın finansmanı ve kripto varlıklara ilişkin çalışmalarda dört işlev öne çıkar: kaynak toplama, yaptırım ve finansal kısıtları aşma, değeri elde tutma ve nakde/harcanabilir araca dönüştürme. Siber saldırı, çevrim içi dolandırıcılık, ransomware, sahte yatırım, kripto hırsızlığı, cryptojacking veya madencilik gelir sağlayabilir. Sonraki aşamada mixer, peel chain, privacy coin, chain hopping, uyum kontrolü zayıf platform, P2P/OTC ağı ve paravan şirketler devreye girebilir.
| Aşama | Kripto kullanım örneği | İncelenecek veri |
|---|---|---|
| Kaynak oluşturma | Hırsızlık, ransomware, dolandırıcılık, cryptojacking | Olay kümeleri, mağdur ödemeleri, altyapı ve cüzdanlar |
| Katmanlama | Swap, köprü, mixer, çoklu cüzdan | Zaman/tutar, sözleşme çağrısı, gas, çapraz zincir eşleşmesi |
| Değer saklama | BTC, stablecoin, başka token veya madencilik geliri | Cüzdan kontrolü, volatilite, saklama ve erişim |
| Nakde çıkış | Borsa, OTC, P2P, kripto kartı, aracı hesap | KYC, banka hesabı, cihaz, nihai faydalanıcı |
| Tedarik | Mal, teknoloji veya hizmet bedeli | Fatura, gümrük, şirket, UBO, teslim ve son kullanım |
Türkiye’de temel hukuki çerçeve
7262 sayılı Kitle İmha Silahlarının Yayılmasının Finansmanının Önlenmesine İlişkin Kanun, Birleşmiş Milletler Güvenlik Konseyinin bu alandaki yaptırım kararlarının Türkiye’de uygulanmasına ilişkin usul ve esasları düzenler. Kanun; belirli kişi, kuruluş ve bunların kontrolünde veya adına hareket eden yapılar lehine fon sağlama ve yasaklı faaliyetler ile malvarlığının dondurulması mekanizmalarını içerir. MASAK’ın resmi mevzuat sayfası güncel kanun metnine ve ilgili kaynaklara erişim sağlar.
6415 sayılı Terörizmin Finansmanının Önlenmesi Hakkında Kanun ayrı bir rejimdir. 5549 sayılı Kanun ve ikincil düzenlemeler ise müşterinin tanınması, şüpheli işlem bildirimi, uyum programı, kayıt ve bilgi verme gibi AML/CFT yükümlülüklerinin temelini oluşturur. Kripto varlık hizmet sağlayıcıları hem SPK düzenlemelerine hem kendi kapsamları bakımından MASAK yükümlülüklerine tabidir.
2024 sonunda uyum programı düzenlemelerinde yapılan değişiklikler, 6415 ve 7262 kapsamındaki malvarlığı dondurma kararlarının ihlali, uygulanmaması veya bunlardan kaçınılması risklerinin kurum politikasında ele alınmasını; potansiyel eşleşme ölçütleriyle sürekli izleme yapılmasını ve elektronik/kripto transfer mesajlarındaki gönderici-alıcı bilgilerinin dikkate alınmasını öngörmektedir.
Liste taraması neden tek başına yeterli değildir?
Bir isim tam eşleşmeyebilir; Kiril, Latin, Arap veya Kore alfabesinden çevrim farklılıkları bulunabilir. Doğum tarihi, pasaport, vatandaşlık, adres, şirket bağlantısı ve diğer tanımlayıcılar birlikte kullanılır. Aşırı geniş eşleştirme masum müşterileri durdururken dar eşleştirme gerçek bağlantıyı kaçırabilir.
Daha önemlisi 7262, yalnızca listede yazılı isimleri değil, karar kapsamına göre bu kişilerce doğrudan veya dolaylı kontrol edilen, onların adına veya hesabına hareket eden yapıları da ilgilendirebilir. Bu nedenle:
- şirket ortaklığı ve oy kontrolü;
- yönetim ve imza yetkisi;
- vekâlet ve nominee düzenlemeleri;
- ortak e-posta, cihaz, IP ve ödeme altyapısı;
- fonun ekonomik faydalanıcısı;
- mal veya hizmetin gerçek son kullanıcısı
birlikte incelenmelidir. Gerçek faydalanıcı ile yalnızca sicilde görünen ortak aynı kişi olmayabilir.
Cüzdan yaptırım taraması nasıl yapılır?
Cüzdan taraması, yalnızca yayınlanmış birkaç adresi kara listeye eklemek değildir. Adresler tek kullanımlık olabilir; fon hızla yeni cüzdanlara taşınabilir; merkezi platformun toplu cüzdanı binlerce müşteriyi içerir. Uyum programı, teknik maruziyet ile hukuki kontrol ilişkisini ayırmalıdır.
Doğrudan ve dolaylı maruziyet
Müşteri cüzdanının listelenen adrese doğrudan transferi ile birkaç hizmet ve kullanıcı üzerinden dolaylı teması aynı risk düzeyinde değerlendirmek hatalıdır. Tutar, zaman, işlem yönü ve aradaki varlık/hizmetler kaydedilir.
Etiketin kaynağı
Ticari analiz sağlayıcısının etiketi, resmi dondurma listesi değildir. Resmi kayıt, güvenilir açık kaynak, kolluk bildirimi ve analitik tahmin farklı kanıt düzeyleridir. Etiketin tarihi, adres türü ve hata düzeltme süreci tutulmalıdır.
Kontrol ve ekonomik fayda
Bir adrese teknik temas kadar, transferin kimin talimatıyla ve kimin yararına yapıldığı önemlidir. Borsa hesabı tüzel kişi adına açılmışken fiili kontrol farklı kişi veya ülkede olabilir. API anahtarı, cihaz, IP, çekim adresi ve onay zinciri bu nedenle izlenir.
İşlem sonrası davranış
Varlığın anında bölünmesi, ağlar arasında taşınması, isim eşleşmesi uyarısından hemen sonra yeni hesap veya cüzdana geçilmesi ve açıklamanın değişmesi kaçınma davranışına işaret edebilir. Bununla birlikte arbitraj ve likidite yönetimi gibi meşru yüksek frekanslı modeller ayrı parametrelerle izlenmelidir.
Privacy coin, mixer ve chain hopping otomatik ihlal midir?
Hayır. Gizlilik artırıcı araçlarla temas tek başına belirli kişi veya program lehine fon sağlandığını kanıtlamaz. Ancak görünürlüğü azaltır ve müşterinin ekonomik amacını açıklama ihtiyacını artırabilir. İşlemin öncesi ve sonrası, karşı taraf, tutar, coğrafya ve müşteri profili birlikte değerlendirilir. Türkiye’de gizlilik tabanlı kripto varlıkların platformlarda listelenmesi ve bunlara aracılık eden hizmet sağlayıcıların müşteri kabulü ayrıca sınırlandırılmıştır; ayrıntılar gizlilik coinleri ve hukuki durumları rehberimizde yer alıyor.
Mixer çıkışlarında bire bir iz sürme çoğu kez mümkün değildir. Zaman penceresi, giriş-çıkış seti, miktar dağılımı, gas cüzdanı, sonraki hizmet sağlayıcı teması ve benzer olay kümeleri olasılıksal bağlantı sağlayabilir. Bu sonuçlar “kesin aynı fon” biçiminde değil, yöntem ve güven düzeyiyle raporlanmalıdır.
Madencilik ve cloud mining neden risk analizine girer?
Madencilik, yasa dışı fonun doğrudan transferi görünmeden yeni kripto varlık elde edilmesine imkân verebilir. Suç geliriyle cihaz veya bulut kapasitesi alınması, cryptojacking ile başkasının kaynağının kullanılması veya görünüşte madencilik geliri adı altında başka fonların açıklanması farklı senaryolardır.
“Mining geliri” iddiası şu verilerle sınanabilir:
- havuz hesabı ve payout adresleri;
- hashrate ve dönemsel üretim;
- cihaz, elektrik veya cloud sözleşmesi;
- ödemenin geldiği havuz adresinin doğrulanması;
- muhasebe ve vergi kaydı;
- gelir ile teknik kapasite arasındaki oran.
Tek seferde yüksek tutarlı bir transferin açıklamasına “madencilik” yazılması teknik kanıt değildir. Gerçek üretim düzenli payout kalıbı ve kapasite verisiyle desteklenebilir.
P2P ve OTC katmanında nihai faydalanıcı sorunu
P2P veya OTC brokerı, kendi müşterisinin işlemini gerçekleştirirken fonun gerçek ekonomik faydalanıcısını görmeyebilir. Üçüncü kişi banka ödemesi, başkası adına açılan borsa hesabı, emanet cüzdan ve parçalı nakit teslimi yaptırım taramasını etkisizleştirebilir.
Riskli işlemde şu sorular sorulmalıdır:
- Fiat ödeyen, platform hesabı sahibi ve kripto alıcısı aynı kişi mi?
- Talimatı veren kişi ile ekonomik faydalanıcı kim?
- Karşı tarafın şirketi gerçek faaliyet yürütüyor mu?
- İşlem, mal veya hizmet tedarikiyle bağlantılıysa son kullanıcı kim?
- Komisyon ve kur neden piyasa dışı?
- Uyarıdan sonra cüzdan, ağ veya hesap yapısı değişmiş mi?
Şüpheli işlem bildirimi ve dondurma kararı ayrımı
Potansiyel risk görülmesi hâlinde kurumun müşteri incelemesi ve şüpheli işlem bildirimi yükümlülüğü gündeme gelebilir. ŞİB, malvarlığı dondurma kararı değildir. Buna karşılık resmi dondurma kararı yayımlandığında kararın kapsamındaki malvarlığı ve yasakların uygulanması ayrı ve derhal ele alınması gereken yükümlülükler doğurur.
MASAK, 7262 kapsamındaki malvarlığı dondurma kararları ve ilgili listeler için resmi erişim sağlar. Kuruluşlar yalnızca günlük toplu kontrol yapmakla yetinmemeli; yeni kararın mevcut müşteri, geçmiş işlem, bekleyen transfer ve dolaylı kontrol ilişkilerine etkisini hızla değerlendirebilmelidir.
Yanlış pozitif eşleşme nasıl yönetilir?
İsim benzerliği nedeniyle ilgisiz müşterinin işlemi durabilir. Ad-soyadın yanında doğum tarihi, vatandaşlık, kimlik/pasaport, adres, şirket ve ilişki ağı karşılaştırılır. Müşteriden yalnızca riskle ilgili belge istenir; veri minimizasyonu korunur. Karar kapsamındaki resmi düzeltme/itiraz usulü ile kurum içi eşleşme incelemesi birbirinden ayrılır.
7262’nin uygulanmasına ilişkin düzenlemeler, isim benzerliği veya eksik kimlik bilgisi nedeniyle ortaya çıkan hatalı dondurma işlemlerinin düzeltilmesi için MASAK’a gerekçeli ve belgeli başvuru yolunu öngörür. Bu yol, yaptırım kararının esasına ilişkin başvurudan farklı olabilir. Somut işlemde karar metni ve kimlik eşleşmesi dikkatle okunmalıdır.
Kurumsal kontrol mimarisi
- Risk iştahı ve sorumluluk: Yönetim kurulu politikası, uyum, operasyon, hukuk ve teknoloji görevleri belirlenir.
- Veri kalitesi: Müşteri, gerçek faydalanıcı, gönderen/alıcı ve cüzdan tanımlayıcıları doğru tutulur.
- Liste ve sahiplik kontrolü: İsim eşleşmesi, doğrudan/dolaylı kontrol ve adına hareket etme analizi yapılır.
- Blockchain izleme: Doğrudan ve dolaylı maruziyet, swap, köprü, mixer ve hizmet sağlayıcı teması sınıflandırılır.
- Ticaret/son kullanım: Mal ve hizmet bağlantılı işlemlerde fatura, gümrük, teslim ve son kullanıcı doğrulanır.
- Uyarı yönetimi: Yanlış pozitif, eskalasyon, dondurma, ŞİB ve kayıt adımları ayrılır.
- Geriye dönük tarama: Yeni liste veya istihbarat geldiğinde geçmiş işlem ve ilişkiler yeniden incelenir.
- Test: Senaryo etkinliği, atlanan eşleşme ve gereksiz uyarı oranı düzenli ölçülür.
Sık sorulan sorular
Listede olmayan kripto cüzdanı yaptırım riski taşır mı?
Evet. Cüzdan listelenen kişinin kontrolünde veya onun adına hareket eden yapı tarafından kullanılabilir. Bunun için kontrol ve ekonomik fayda delilleri gerekir; sırf dolaylı zincir teması yeterli değildir.
Mixer kullanan müşterinin hesabı kapatılmalı mı?
Tek tip otomatik sonuç doğru değildir. Mevzuat, kurum politikası, doğrudan/dolaylı maruziyet, müşterinin açıklaması ve diğer riskler birlikte değerlendirilir. Resmi dondurma eşleşmesi varsa ayrı prosedür uygulanır.
Yayılmanın finansmanı için fonun suç geliri olması şart mı?
Hayır. Meşru kaynaktan gelen fon da yasaklı kişi, faaliyet veya program lehine kullanılıyorsa risk doğabilir. Bu alanı klasik kara para aklama analizinden ayıran önemli noktalardan biri budur.
Kripto madenciliği geliri nasıl doğrulanır?
Havuz payout kayıtları, hashrate, cihaz veya cloud sözleşmesi, elektrik ve muhasebe verileri ile zincir üstü ödeme kalıbı karşılaştırılır. Açıklama satırı tek başına yeterli değildir.
ŞİB yapılması malvarlığının dondurulduğu anlamına gelir mi?
Hayır. Şüpheli işlem bildirimi mali istihbarat sürecidir; resmi dondurma kararı ve işlem askısı farklı hukuki mekanizmalardır.
Uyumun amacı daha çok alarm değil, daha iyi ayrımdır
Yaptırım ve yayılmanın finansmanı riski, yalnızca isim ve cüzdan kara listeleriyle yönetildiğinde iki sonuç doğurur: gerçek kontrol ilişkileri kaçabilir, masum müşteriler yüzeysel benzerlikle gereksiz yere durdurulabilir. Etkili sistem; kimlik, gerçek faydalanıcı, blockchain, ticaret ve davranış verisini aynı dosyada birleştirir.
Teknik analiz ile hukuk arasındaki kritik çizgi de buradadır. Blockchain hareketi ekonomik ilişkinin izini sağlar; resmi kararın kapsamı, kontrol, adına hareket etme ve yasaklı faaliyetin unsurları ise bu izin hukuki anlamını belirler.
İlgili çalışma alanı: Kripto P2P Uyuşmazlıkları — Eşler arası (P2P) kripto alım satımı yapan bireyler; sahte dekont mağdurları ve işlem nedeniyle hesabı bloke edilenler.




