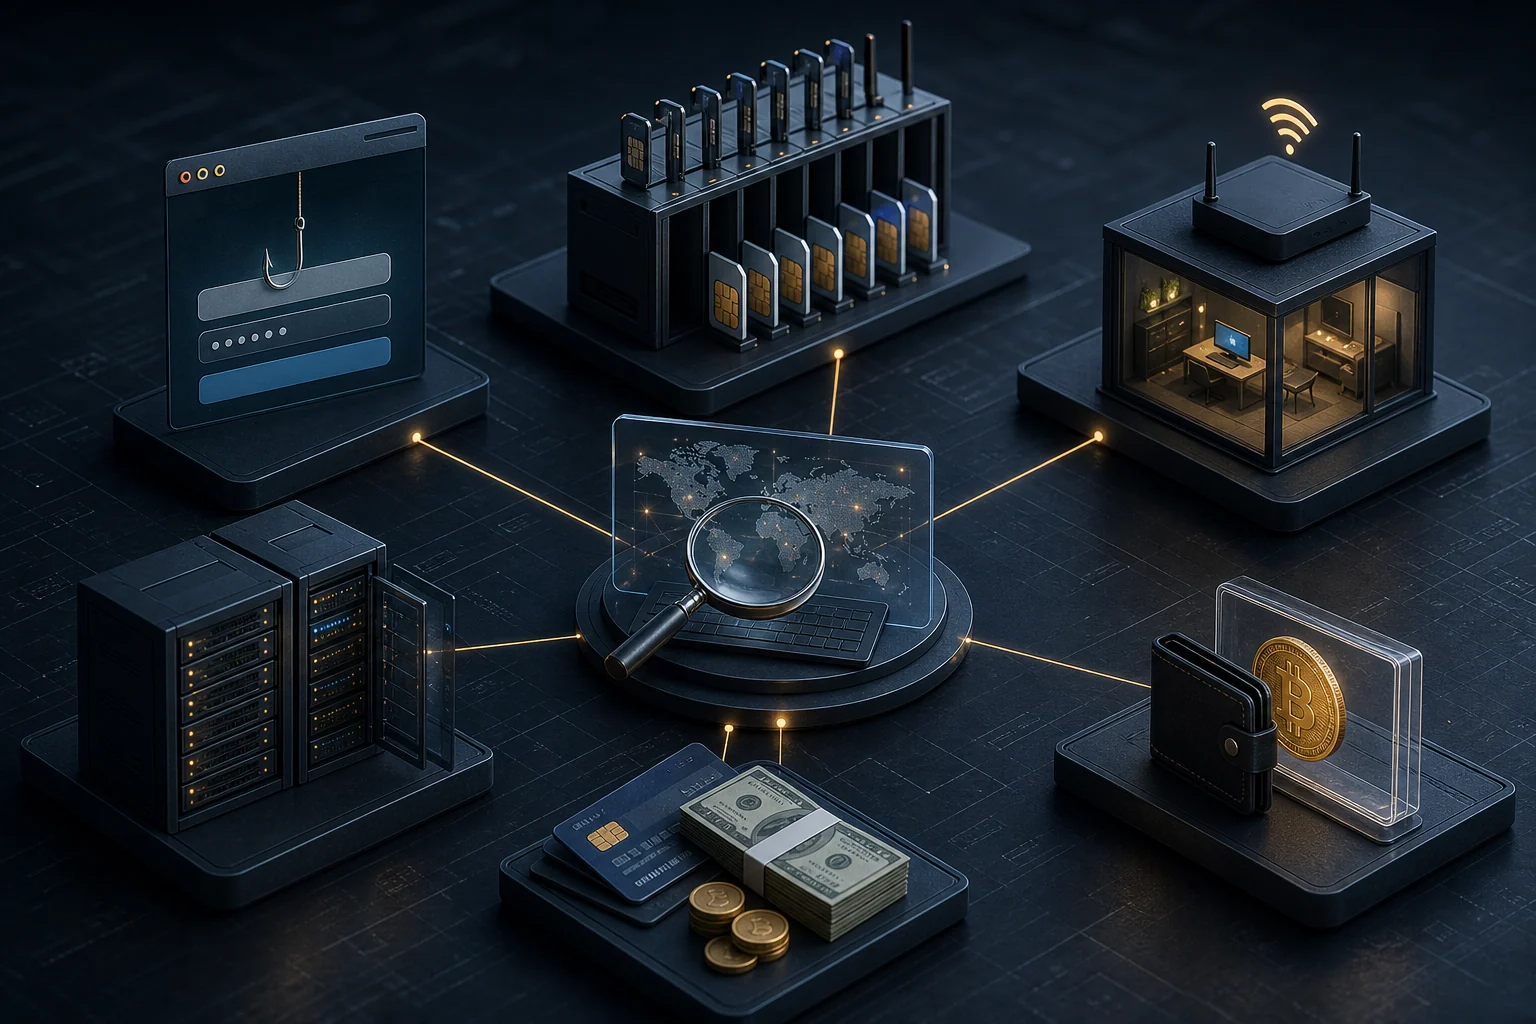
Bir phishing sayfasını yazan kişi, onu barındıran altyapıyı sağlayan, çalınan oturum bilgisini kullanan, SIM kartları yöneten, parayı banka hesaplarından geçiren ve kripto varlığı nakde çeviren kişiyle aynı olmayabilir. Güncel siber suç dosyalarının önemli bölümü, tek bir failden çok parçalı bir hizmet zincirine benziyor. Hazır kimlik avı kitleri, ele geçirilmiş hesaplar, konut tipi proxy ağları, kurşun geçirmez barındırma, SIM çiftlikleri ve para katırı ağları kiralanabilir hâle geldikçe suçun teknik eşiği düşüyor.
Bu yapı soruşturmada iki tehlike doğurur. İlki, olayın yalnızca paranın son görüldüğü banka hesabına veya cüzdana indirgenmesidir. İkincisi ise teknik altyapıyla teması bulunan herkesin aynı kast ve rolle hareket ettiğinin varsayılmasıdır. Oysa doğru analiz, hizmet zincirini çıkarırken ceza sorumluluğunu kişiye ve fiile göre ayırmak zorundadır.
Bu rehber, phishing, proxy, SIM ve hesap hareketi gibi operasyonel delil katmanlarına odaklanır. Suç işletmesinin yönetiminden Balkan çağrı merkezi yapılanmalarına, uluslararası operasyonlardan para katırı ve kripto aklama ağlarına uzanan ana inceleme için Crime-as-a-Service: dolandırıcılık şebekeleri ve küresel finans ağları başlıklı kapsamlı çalışmaya bakılabilir.
“Crime-as-a-service” ne anlama geliyor?
Suç-hizmeti modeli, saldırının belirli parçalarının uzman sağlayıcılardan temin edilmesini ifade eder. Bir grup mağdur listesini ve senaryoyu yönetirken başka bir grup alan adı, sunucu ve trafik gizleme altyapısı sağlayabilir. Erişim aracısı kurumsal ağa giriş bilgisi satabilir; para katırı toplayıcısı banka hesapları bulabilir; kripto brokerı farklı ağlar ve varlıklar arasında dönüşüm yapabilir.
| Katman | Sunulan kapasite | Dosyada aranacak iz |
|---|---|---|
| Hedefleme | Telefon, e-posta, yatırımcı veya şirket verisi | Veri kaynağı, ortak listeler, kampanya kodları |
| Sosyal mühendislik | Çağrı merkezi, çok dilli senaryo, deepfake | Numara kümeleri, kayıtlar, vardiya ve kullanıcı hesapları |
| Teknik erişim | Phishing kiti, zararlı yazılım, çalınmış oturum | Kit imzası, panel yolu, komuta-kontrol, cihaz izi |
| Gizleme altyapısı | VPN, Tor, konut tipi proxy, bulletproof hosting | DNS, sertifika, IP geçmişi, yönetim paneli ve ödeme |
| Telekom katmanı | SIM farması, SMS doğrulama, numara sahteciliği | IMEI/IMSI ilişkisi, baz ve aktivasyon kayıtları |
| Para hareketi | Katır hesap, P2P, OTC, kripto dönüşümü | Havale zinciri, P2P emri, cüzdan ve borsa KYC kaydı |
| Aklama ve nakde çıkış | Chain hopping, swap, mixer, paravan şirket | Köprü işlemleri, depozito adresleri, şirket ve UBO ilişkileri |
Europol’ün siber suç kolaylaştırıcılarına ve organize suç ağlarına ilişkin değerlendirmeleri, bu ekosistemin ticari bir pazar gibi çalışabildiğini gösteriyor: itibar, abonelik, müşteri desteği, güncelleme ve komisyon modelleri yasa dışı hizmetlerde de görülebiliyor. Bu tespit, her teknik hizmet sağlayıcının suç ortağı olduğu anlamına gelmez. Sınır, hizmetin niteliği kadar sağlayıcının bilgisi, kastı ve somut katkısıyla çizilir.
Phishing kitinden soruşturulabilir altyapı haritasına
Phishing sayfası kapandığında delilin kaybolduğu düşünülür. Gerçekte alan adı, sertifika, DNS, barındırma, kaynak kod, form hedefi, yönetim paneli ve ödeme ilişkileri ayrı izler bırakabilir. Fakat bu izlerin önemli kısmı değişkendir. Sitenin ekran görüntüsünü almak gerekli olsa da tek başına yeterli değildir.
İlk teknik kayıt şu unsurları içermelidir:
- tam URL ve yönlendirme zinciri;
- tarih, saat ve saat dilimi;
- DNS kayıtları ve mümkünse pasif DNS geçmişi;
- TLS sertifikası ve ilişkili alan adları;
- sayfa kaynakları, betikler ve form verisinin gönderildiği uç nokta;
- mobil uygulama varsa paket adı, imza ve dosya özeti;
- barındırma ve CDN ayrımı;
- alan adı veya hizmet için yapılan ödeme izleri.
Bir IP adresinin alan adına çözülmesi, o IP’yi kullanan kişinin fail olduğunu göstermez. Paylaşımlı barındırma, CDN, VPN ve ele geçirilmiş sunucu ihtimalleri nedeniyle atıf zinciri dikkatle kurulmalıdır. Teknik bulgu “bu sunucu üzerinden trafik geçti” diyebilir; “sunucunun sahibi saldırıyı gerçekleştirdi” sonucuna ulaşmak için ek delil gerekir.
Konut tipi proxy neden klasik IP analizini bozar?
Residential proxy, trafiği sıradan kullanıcı bağlantıları üzerinden çıkararak saldırganı gerçek bir ev veya mobil internet abonesi gibi gösterebilir. Bu adres bazen kötü amaçlı yazılımla ele geçirilmiş bir cihazdan, bazen kullanıcının şartlarını anlamadığı bir uygulamadan, bazen de bilerek kiralanan bant genişliğinden gelir. Yalnızca çıkış IP’sine dayanılarak abonenin fail kabul edilmesi bu nedenle ciddi hata yaratır.
IP bulgusu; oturumun tarayıcı parmak izi, cihaz tanımlayıcıları, erişim zamanı, hesap değişiklikleri, sonraki transfer ve başka oturumlarla ilişkisi içinde değerlendirilmelidir. Aynı proxy havuzunun farklı vakalarda görülmesi kampanya bağlantısı kurabilir; fakat nihai kullanıcı atfı için sağlayıcı ve cihaz kayıtlarına ihtiyaç duyulur.
SIM farması, numara sahteciliği ve hesap ele geçirme
Çok sayıda SIM kartın modem veya ağ geçitlerinde birlikte kullanılması; toplu SMS, sahte hesap açma, tek kullanımlık kod alma ve çağrı trafiği için kapasite sağlar. SIM swap ise mevcut abonenin numarasının saldırganın kontrolündeki karta taşınmasıdır. İki olgu aynı değildir.
İncelemede telefon numarası kadar SIM seri bilgisi, IMSI, cihaz IMEI’si, aktivasyon/değişim zamanı, baz kayıtları, operatör kanalındaki kimlik doğrulama ve çağrı yönlendirme işlemleri önem taşır. Borsa hesabı boşaltılmışsa bu zaman çizelgesi; e-posta parola sıfırlaması, yeni cihaz girişi, 2FA değişikliği ve kripto çekim adresi eklenmesiyle saniye düzeyinde karşılaştırılmalıdır. Ayrıntılı sorumluluk tartışması SIM swap ile boşaltılan kripto hesabı incelemesinde ele alınmıştır.
Para katırı, P2P satıcısı ve aklayıcı aynı kişi midir?
Hayır. Mağdurun parasını alan banka hesabı üç farklı senaryodan birinde olabilir: hesabını bilerek suç ağına veren kişi; yaptığı işin niteliğini anlamadan transferleri yöneten kişi; gerçek bir P2P satışında dolandırıcı tarafından ödeme alıcısı hâline getirilen kripto satıcısı. Hukuki değerlendirme, yalnızca paranın hesaba gelmesine göre yapılamaz.
Şu sorular rol ayrımında belirleyicidir:
- Hesap sahibinin mağdur veya yönlendiriciyle iletişimi var mı?
- Gelen tutar hangi emir, fatura veya sözleşmeyle eşleşiyor?
- Kripto kime, hangi cüzdana ve hangi anda teslim edildi?
- Hesap sahibinin komisyonu, işlem sıklığı ve toplam hacmi nedir?
- Farklı kişilerden gelen paralar aynı gün tek bir yere mi aktarılıyor?
- Banka veya platform uyarısından sonra davranış devam etmiş mi?
- Kimlik, cihaz ve hesap üzerinde fiili kontrol kimde?
Bu ayrım, hem suç isnadı hem de 6493 sayılı Kanun kapsamında izinsiz ödeme hizmeti tartışması bakımından önemlidir. TCMB, Türkiye’de ödeme hizmeti sunmak veya elektronik para ihraç etmek için izin gerektiğini ve izinsiz faaliyetin 6493 sayılı Kanun’un 28. maddesinde yaptırıma bağlandığını resmî sıkça sorulan sorularında açıklamaktadır. Bununla birlikte tek seferlik bir P2P satışının kendiliğinden ödeme kuruluşu işletmek sayılması mümkün değildir; iş modelinin kimin adına, hangi süreklilikte ve hangi fon akışıyla yürütüldüğü incelenmelidir.
Kripto katmanı nasıl okunur?
Suç-hizmeti ağında kripto, üç farklı işleve sahip olabilir: hizmet bedelinin ödenmesi, mağdur değerinin taşınması ve gelirlerin aklanması. Aynı cüzdan bu işlevlerden yalnızca birini yerine getirebilir. Örneğin alan adı veya sunucu ödemesi yapan cüzdan, mağdur fonlarının geçtiği ana cüzdandan farklı olabilir; ancak ortak borsa hesabı veya eşzamanlı işlem kalıbı iki hattı birleştirebilir.
Analiz sırasında şu ayrımlar korunmalıdır:
- Doğrudan maruziyet: İncelenen adresin riskli adrese bizzat transfer yapması.
- Dolaylı maruziyet: Arada bir veya daha fazla adres/hizmet bulunması.
- Varlık dönüşümü: Aynı zincirde swap ile başka tokene geçiş.
- Zincir değişimi: Köprü veya hizmet aracılığıyla başka ağa geçiş.
- İç defter hareketi: Borsa içindeki kullanıcılar arası transferin zincirde görünmemesi.
Bir adres etiketinin kaynağı ve tarihi kaydedilmelidir. Ticari analiz aracındaki etiket, doğrulanmış KYC kaydı değildir. Aynı şekilde ortak depozito cüzdanı kullanan borsalarda zincir üstü bakiyeyi doğrudan belirli kullanıcıya mal etmek hatalı olabilir. Teknik rapor, kesin bulgu ile analitik hipotezi görünür biçimde ayırmalıdır.
Türkiye’de ceza hukuku bakımından rol haritası
Hileli ödeme zinciri dolandırıcılık hükümlerini; hesaba veya sisteme yetkisiz erişim bilişim suçlarını; kimlik ve müşteri verisinin ele geçirilmesi kişisel verilere ilişkin suçları; suçtan kaynaklanan değerin meşru görünüm kazandırılması ise koşulları varsa aklama suçunu gündeme getirebilir. Birden fazla kişinin görev paylaşımıyla hareket etmesi iştirak ve örgüt hükümleri bakımından ayrıca incelenir.
Ancak bir altyapı hizmetinin kötüye kullanılması, sağlayıcının otomatik olarak suça iştirak ettiği anlamına gelmez. Bilme, isteme, yardımın suçla bağlantısı ve hizmetin meşru kullanım alanı değerlendirilir. Hosting şirketi, telekom işletmecisi, yazılım geliştirici, P2P tarafı ve banka hesabı sahibinin aynı kalıp cümleyle suçlanması, teknik gerçekliği kaçırdığı gibi savunma hakkını da zedeler.
Elektronik delil neden ilk saatlerde korunmalı?
Blockchain kaydı kalıcı olsa da soruşturmanın geri kalanı kalıcı değildir. IP tahsis kayıtları, uygulama logları, destek mesajları, cihaz oturumları, alan adı hesapları ve telefon verileri belirli saklama sürelerine tabidir. Uluslararası hizmet sağlayıcılarda hesap kapatma veya verinin başka ülkede tutulması süreci daha da zorlaştırır.
Bu nedenle başvuruda soyut biçimde “tüm kayıtların istenmesi” yerine kaynak ve veri türü belirtilmelidir: belirli hesap için abonelik bilgisi, oturum IP’leri, tarih-saat ve saat dilimi, cihaz kayıtları, güvenlik değişiklikleri, ödeme yöntemi, mesaj içeriği, kurtarma adresleri ve ilişkili hesaplar. Koruma talebi ile verinin delil olarak temini aynı aşama değildir; acil koruma, resmi talep sonuçlanana kadar silinmeyi önlemeyi hedefler.
Şirketler için olay müdahalesi: hukuk ve teknik ekip aynı masada olmalı
Bir şirket phishing veya hesap ele geçirme vakası yaşadığında teknik ekip sistemi temizlemek, hukuk ekibi yükümlülükleri belirlemek, finans ekibi ödemeyi durdurmak ve iletişim ekibi itibar riskini yönetmek ister. Koordinasyonsuz müdahale delili silebilir veya gereksiz açıklamayla saldırgana bilgi verebilir.
İlk toplantıda en az şu kararlar alınmalıdır:
- Hangi sistemler izole edilecek, hangilerinin belleği ve imajı alınacak?
- Hangi loglar kısa saklama süresi nedeniyle hemen korunacak?
- Yetkisiz banka veya kripto işlemi var mı; kimler bildirim yapacak?
- Kişisel veri ihlali meydana geldi mi, veri sorumlusu kim?
- Çalışan ve müşterilere yapılacak açıklamanın doğrulanmış kısmı nedir?
- Kolluk, savcılık, sigortacı ve hizmet sağlayıcılarla iletişim kanalı nasıl kurulacak?
KVKK kapsamındaki kişisel verilerin kanuni olmayan yollarla ele geçirilmesi hâlinde veri sorumlusu bakımından bildirim yükümlülüğü ayrıca doğabilir. Kişisel Verileri Koruma Kurulu, “en kısa sürede” ifadesini öğrenmeden itibaren en geç 72 saat olarak yorumlamaktadır; Kurumun güncel duyurusu aşamalı bilgi sağlanabilen durumların da dikkatle kayda alınmasını gerektirir.
En sık yapılan soruşturma hataları
- Paranın ilk ulaştığı kişiyi ağın yöneticisi saymak;
- Çıkış IP’sini kullanan internet abonesini doğrudan fail kabul etmek;
- Platform etiketini KYC kimliği gibi sunmak;
- yalnızca ekran görüntüsü alıp ham veriyi korumamak;
- UTC ve yerel saati karıştırarak kronolojiyi kaydırmak;
- borsa içi transferi zincir üstü transfer sanmak;
- hesap sahibinin kastını işlem hacmi, iletişim ve karşılık hareketiyle test etmemek;
- veri koruma talebini resmi adli yardımlaşmanın yerine geçmiş saymak.
Sık sorulan sorular
Bulletproof hosting kullanmak tek başına suç mudur?
Bir hizmetin pazarlama adı tek başına ceza sorumluluğu yaratmaz. Hizmetin ne amaçla sağlandığı, sağlayıcının yasa dışı içeriği veya faaliyeti bilip bilmediği, uyarılara rağmen davranışı ve suça somut katkısı incelenir.
IP adresim bir saldırıda görünüyorsa fail sayılır mıyım?
IP adresi önemli bir başlangıç verisidir, fakat tek başına kullanıcı kimliği değildir. CGNAT, ortak Wi-Fi, proxy, VPN, zararlı yazılımla ele geçirilmiş cihaz ve zaman damgası hatası ihtimalleri araştırılmalıdır.
Banka hesabıma dolandırıcılık parası geldiyse neyi korumalıyım?
Hesap hareketi, ödeme açıklaması, işlemin dayanağı, karşı taraf mesajları, P2P emir ve sohbet kayıtları, kripto teslim TxID’si, fiyatlama ve cihaz oturumları korunmalıdır. Fonun geldiği anda nereye ve hangi gerekçeyle aktarıldığı rol analizinin merkezindedir.
Kripto cüzdanı suç ağına temas ettiyse bütün bakiye suç geliri midir?
Her zaman değil. Kaynakların ayrıştırılması, doğrudan ve dolaylı maruziyet, meşru girişler, zaman sırası ve harcama yöntemi incelenmelidir. Adres düzeyindeki risk puanı, her bir varlığın hukuki niteliğini tek başına belirlemez.
Uluslararası sağlayıcıdaki kayıt nasıl korunur?
Sağlayıcının acil kolluk kanalı ve veri koruma prosedürü bulunabilir. Bunun yanında soruşturma makamlarının adli yardımlaşma ve elektronik delil işbirliği araçlarını kullanması gerekir. Talep; hesap tanımlayıcısı, veri türü, zaman aralığı ve olayla bağlantıyı açık göstermelidir.
Bir suç şemasını çözmek, sorumluluğu topluca dağıtmak değildir
Modern siber suç ekonomisi, teknik ve mali görevleri farklı ellere böler. Bu yapı iyi analiz edildiğinde soruşturma için dezavantaj olmaktan çıkabilir: aynı phishing kiti, sunucu hesabı, kripto ödeme cüzdanı veya nakde çıkış noktası görünüşte ayrı vakaları birbirine bağlayabilir. Fakat ağ analizi, bireysel sorumluluk analizinin yerine geçmez.
Sağlam dosya iki haritayı yan yana kurar. Birinci harita altyapının nasıl çalıştığını; ikinci harita her kişinin neyi bildiğini, neyi kontrol ettiğini ve hangi fiile katkı sunduğunu gösterir. Teknik uzmanlık ile ceza hukuku arasındaki asıl köprü budur.
İlgili çalışma alanı: Kripto Varlık Hırsızlığı ve Siber Saldırılar — Cüzdanı veya borsa hesabı iradesi dışında ele geçirilerek kripto varlığı çalınan bireyler ve kurumlar.