Son güncelleme: · İlk yayın: 27.09.2026 · Hazırlayan: Av. Ahmet Karaca, İstanbul Barosu (Sicil No 92414) · Baro levhasında doğrula
Kripto borsası hesabı oltalama (phishing) saldırısıyla boşaltılan kullanıcıya genellikle aynı cevap verilir: “Şifreyi siz verdiniz, borsa sorumlu değildir.” İstanbul 14. Asliye Ticaret Mahkemesi 12 Mart 2026’da bu kalıbı kırdı. Kullanıcı şifresini, SMS doğrulama kodunu ve sonraki tüm onayları kendisi verdiği hâlde mahkeme, zararın %70’ini borsaya yükledi. Gerekçe kısa ama ağırlıklıdır: sektörde bilinen bir saldırı modeline karşı yeni transfer adresine bekleme süresi uygulamayan ve olağan dışı işlem örüntüsünü yakalayan risk kontrolü kurmayan platform, yasal zorunluluk olmasa bile basiretli bir tacir gibi davranmamış sayılır.
Bu yazıda kararın künyesini, olayın dakika dakika akışını, üç bilirkişi raporunun neden farklı sonuçlara vardığını, mahkemenin kusur oranını nasıl kurduğunu ve kararın aynı konudaki ret kararlarıyla nasıl yan yana durduğunu inceliyoruz. Karardaki cümleler Adalet Bakanlığı UYAP Mevzuat ve İçtihat veri tabanındaki metinden birebir aktarılmıştır; taraf adları kaynakta olduğu gibi anonimdir. — Av. Ahmet Karaca
Karar künyesi: hangi mahkeme, hangi dosya, hangi tarih?
| Mahkeme | İstanbul 14. Asliye Ticaret Mahkemesi |
|---|---|
| Esas / Karar No | E. 2021/517 · K. 2026/243 |
| Karar tarihi | 12.03.2026 (dava tarihi 25.03.2021) |
| Dava türü | Alacak (ticari satımdan kaynaklanan) — maddi ve manevi tazminat |
| Olay tarihi | 18.02.2021, oltalama (sahte site) saldırısı |
| Sonuç | Maddi tazminat kısmen kabul: 301.000 TL + 18.02.2021’den avans faizi; manevi tazminat reddi; kusur: davalı borsa %70, davacı %30 |
| Kanun yolu | Gerekçeli kararın tebliğinden itibaren iki hafta içinde istinaf yolu açık olarak verilmiştir; kesinleştiğine dair bilgiye ulaşılamamıştır |
| Resmî kaynak | UYAP Mevzuat ve İçtihat (Bedesten), belge no 1199367800 — mevzuat.adalet.gov.tr/ictihat/1199367800 |
| Doğrulama | Künye, 26.09.2026’da UYAP Bedesten arama servisinden birim, esas, karar ve tarih alanlarıyla eşleştirildi. |
- İstanbul 14. Asliye Ticaret Mahkemesi, kullanıcının şifre, SMS kodu ve e-posta onaylarını kendisi verdiği oltalama olayında kripto borsasını %70 kusurlu buldu (E. 2021/517, K. 2026/243, 12.03.2026).
- Borsanın kusuru, yeni eklenen transfer adresine bekleme süresi ve “yeni cihaz + yeni adres + yüksek tutar” birleşimini yakalayan risk kontrolü bulunmamasına dayandırıldı.
- Mahkemeye göre bir güvenlik önleminin 2021’de yasal olarak zorunlu olmaması, sektörde uygulanıyorsa TTK m.18/2’deki basiretli tacir özeninin dışında kalmasını sağlamaz.
- 430.000 TL maddi tazminat talebinin %70’i olan 301.000 TL’ye 18.02.2021’den itibaren avans faizi işletildi; 100.000 TL manevi tazminat talebi reddedildi.
- Yatırım amacıyla kripto alım satımı yapan kullanıcı 6502 sayılı Kanun anlamında tüketici sayılmadı; dava asliye ticaret mahkemesinde görüldü.
- PEGA Hukuk’un UYAP Bedesten’den derlediği 468 kararlık kripto külliyatında, “oltalama/phishing/yemleme” geçen ve kullanıcının borsaya açtığı dört ayrı tazminat uyuşmazlığındaki kararlardan üçü ret, yalnızca bu karar kısmen kabuldür (derleme tarihi 20.09.2026).
Olay nasıl gerçekleşti?
Olay, 18 Şubat 2021 akşamı bir sosyal medya platformunda başladı. Borsaya ait görünümlü sahte bir hesabın paylaştığı bağlantıya tıklayan kullanıcı, borsanın resmî sitesinin görsel olarak birebir kopyası olan bir sayfaya yönlendirildi. Kullanıcı bu sayfaya kullanıcı adını ve şifresini, ardından telefonuna gelen altı haneli SMS doğrulama kodunu girdi. Bilirkişi kök raporuna göre bu bilgiler saldırganlar tarafından gerçek sisteme eş zamanlı olarak iletildi ve hesaba giriş yapıldı. Davacının iddiasına göre hesapta o gün yaklaşık 463.000 TL bakiye bulunuyordu.
| Aşama | Ne oldu? | Onayı kim verdi? |
|---|---|---|
| 1. Giriş | Sahte siteye kullanıcı adı, şifre ve SMS kodu girildi; bilgiler gerçek sisteme aktarıldı | Kullanıcı (sahte sitede) |
| 2. Yeni cihaz | Saldırganlar hesaba yeni cihaz tanımladı; SMS ve e-posta bildirimi gönderildi | Kullanıcı her iki onayı verdi |
| 3. Yeni adres | Saldırganların transfer adresi hesaba eklendi; SMS metni yeni adres kaydını açıkça bildiriyordu | Kullanıcı SMS’i onayladı |
| 4. Çekimler | 30 ve 2 birimlik iki transfer; e-postada “Onay verdikten sonra transfer işleminin geri alınması mümkün değildir” uyarısı vardı | Kullanıcı iki e-postayı onayladı |
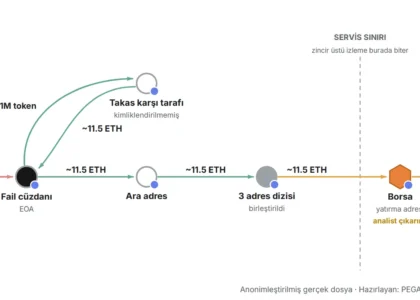
| 5. Dağıtım | Toplam 32 birim kripto varlık (türü karar metninde anonim) üç ayrı borsa üzerinden farklı hesaplara dağıtıldı | — |
Tablo, uyuşmazlığın özünü gösterir: kullanıcı her aşamada gerçek sistemden gelen gerçek bildirimleri onaylamıştır, ama bunu saldırganların kurduğu senaryonun içinde, güvendiği platformla iletişim kurduğunu sanarak yapmıştır. Davacının iddiasına göre kullanıcı saat 21:18’de farklı bir cihazdan giriş yapıldığına dair e-posta aldıktan sonra borsaya telefonla ulaşmaya çalışmış, müşteri hizmetlerine yalnızca mesajla ulaşılabildiğini bildiren otomatik yanıtla karşılaşmış ve 22:01, 22:02 ve 22:04’te üç ayrı e-postayla işlemleri kendisinin yapmadığını bildirmiştir. Davalı borsa ise kullanıcıya canlı destekte saniyeler içinde dönüş yapıldığını ve hesabın güvenlik amacıyla kapatıldığını savunmuştur.
Taraflar ne iddia etti?
Davacı kullanıcı, borsanın taklit sitelere karşı kullanıcılarını aydınlatmadığını, telefonla ulaşılabilir bir acil destek kanalı sunmadığını, yabancı bir IP adresinden gelen işlemi şüpheli sayıp ek teyit istemediğini ve güvenlik yükümlülüğünü ihlal ettiğini ileri sürdü. 430.000 TL maddi ve 100.000 TL manevi tazminatı olay tarihinden işleyecek faiziyle talep etti.
Davalı borsa ise kendisini Türkiye’nin önde gelen kripto varlık alım satım platformlarından biri olarak tanıttı; kripto yatırım işlemlerinde tüketim amacı olmadığı için tüketici mahkemesinin görevli olmadığını, dolandırıcılık olayının tarafı olmadığını, kullanıcının şifresini ve kodlarını kendisinin paylaştığını, sistemde iki aşamalı doğrulama bulunduğunu ve hiçbir zaman kullanıcıdan kod veya şifre istemediğini savundu. Borsaya göre kullanıcının zararı, tamamen kendi dikkatsizliğinin sonucuydu.
Üç bilirkişi raporu neden farklı sonuçlara vardı?
Dosyada yazılım ve bilgisayar mühendisliği alanlarından üç rapor alındı ve raporlar, soruya hangi çerçeveden bakıldığına göre farklı sonuçlara ulaştı. Farkın nedeni, ilk raporların borsanın mevcut kontrolleri çalıştırıp çalıştırmadığına, son raporun ise sektörde yerleşmiş kontrollerin eksik olup olmadığına bakmasıdır.
| Rapor | Temel tespit | Kullanıcının kusuru |
|---|---|---|
| Kök rapor (06.06.2023) | Borsa giriş ve kritik işlemlerde SMS kodu ve e-posta onayı istiyordu; alınan önlemler yeterliydi; onaylanan zincir üstü transferi borsa da geri alamazdı | Belirlenmedi; tüm onayları kullanıcı verdi |
| Ek rapor (13.01.2025) | Kripto borsalarına bankalardaki gibi zorunlu bir güvenlik protokolü yoktu; güvenlik önlemleri yeterli | Ağır ihmal derecesinde müterafik kusur |
| Ek rapor (26.11.2025) | Temel doğrulama doğru işliyordu, ama 2021’de büyük uluslararası borsalarda fiilî standart hâline gelen yeni adrese 24 saat bekletme, yüksek tutarda bekletme ve manuel inceleme, dinamik limit ve birleşik risk analizi yoktu | Kullanıcının davranışları “ağır kusur niteliğinde” sayıldı, ancak sonuçta orta derecede müterafik kusur belirlendi |
Mahkeme, ek raporlardaki şu tespiti “bilirkişi raporunun en kritik unsuru” olarak değerlendirdi: bazı önlemler o dönemde uluslararası düzeyde standart hâline gelmeye başlamıştı, ancak bunlara uyma yönünde resmî bir yasal düzenleme bulunmuyordu. Mahkeme, bu boşluğun hukuki anlamını bilirkişiye bırakmadı ve kendi takdiriyle çözdü. Sonraki soru, davanın hangi mahkemede görüleceğiydi.
Kripto yatırımcısı tüketici sayıldı mı?
Hayır. Dava önce tüketici mahkemesinde açılmış, tüketici mahkemesi 07.06.2021’de görevsizlik kararı vermiş ve dosya asliye ticaret mahkemesine gelmiştir. İstanbul 14. Asliye Ticaret Mahkemesi, 6502 sayılı Tüketicinin Korunması Hakkında Kanun’un 3/1-k maddesindeki tanımı esas aldı: tüketici (ticari veya mesleki olmayan amaçlarla hareket eden gerçek veya tüzel kişi) tanımına yatırım amaçlı alım satım yapan kişinin girmediğini kabul etti.
“Yatırım amacıyla kripto para alım satımı yapan kişilerin bu kanun kapsamında tüketici sayılamayacağını açıkça ortadadır.”İstanbul 14. Asliye Ticaret Mahkemesi, E. 2021/517, K. 2026/243, 12.03.2026
Mahkeme, kullanıcı sözleşmesinin komisyonculuk ve saklama hükümleri içerdiğini, bu niteliğiyle ticari dava vasfı taşıdığını da belirtti. Türk Ticaret Kanunu (TTK) m.4/1-c, Türk Borçlar Kanunu’nun komisyon (m.532–545) ve saklama (m.561–580) sözleşmelerine ilişkin hükümlerinden doğan davaları, tarafların tacir olup olmadığına bakılmaksızın ticari dava sayar. Görev konusu mahkemeler arasında hâlâ tartışmalıdır; İstanbul uygulamasındaki görev ayrımları İstanbul kripto para davalarında görevli mahkemeler yazımızda ayrıca ele alınmıştır.
Mahkemeye göre borsanın kusuru neydi?
Borsanın kusuru, saldırıya zemin hazırlayan platform tasarımıdır. Mahkeme, TTK m.18/2’deki “her tacirin, ticaretine ait bütün faaliyetlerinde basiretli bir iş adamı gibi hareket etmesi gerekir” kuralını esas aldı ve bu özenin yalnızca kanunlara uymakla sınırlı olmadığını söyledi:
“Basiretli tacir standardı, yalnızca yasal zorunlulukları yerine getirmeyi değil, sektörde bilinen ve uygulanan makul güvenlik önlemlerini almayı da kapsar. Bir önlemin yasal olarak zorunlu kılınmamış olması, basiretli tacirin o önlemi sektör uygulamaları ışığında almasını gerektirmediği anlamına gelmez.”İstanbul 14. Asliye Ticaret Mahkemesi, E. 2021/517, K. 2026/243
Mahkeme bu ölçütü üç somut tespite bağladı. Birincisi, oltalama saldırıları borsa için soyut bir tehdit değildi: şirket 2018 ve 2019’da benzer güvenlik olayları yaşamış ve kullanıcılarını sosyal medyada defalarca uyarmıştı. İkincisi, Şubat 2021 itibarıyla büyük uluslararası borsalar yeni eklenen transfer adreslerine 48 saat, 24 saat ve 5 gün gibi bekleme süreleri uyguluyordu; davalı borsada böyle bir bekleme yoktu. Üçüncüsü, yeni cihaz tanımlama, yeni adres ekleme ve yüksek tutarlı transfer aynı oturumda art arda gerçekleştiği hâlde bu birleşimi şüpheli sayacak kural tabanlı veya makine öğrenmesi destekli bir sistem çalışmıyordu.
Mahkeme, borsanın bu önlemlerin 2021’de yasal zorunluluk olmadığı yönündeki savunmasını olgusal olarak doğru buldu. Karara göre Türkiye’de bu alandaki zorunluluklar ancak Haziran 2025’te MASAK Tebliğ No. 29 ile gelmiştir. Buna rağmen mahkeme, yasal zorunluluk ile basiretli tacir özeninin aynı kavramlar olmadığını vurguladı ve nedensellik bağını şöyle kurdu:
“Bekleme süresi mekanizması, davacının onaylarından bağımsız olarak devreye girecek bir sistem güvencesidir.” … “davacının tüm onayları kendisinin verdiği argümanı kusur paylaşımını etkilemekte; ancak nedensellik bağını koparamamaktadır.”İstanbul 14. Asliye Ticaret Mahkemesi, E. 2021/517, K. 2026/243
Bu cümle kararın en önemli hukuki katkısıdır: kullanıcının onay vermiş olması, platformun kendi tasarımından kaynaklanan eksikliği ortadan kaldırmaz, yalnızca kusurun paylaşımını etkiler. Mahkemeye göre bekleme süresi olsaydı, kullanıcının 21:18’de farklı cihaz bildirimini almasından sonra hesabına müdahale edebileceği bir zaman penceresi açılacaktı.
Kullanıcının kusuru neden %30’da kaldı?
Kullanıcının kusuru gerçekti, ama belirleyici değildi. Mahkeme, kullanıcı sözleşmesinin 3.15.4. maddesinin her girişte site adresinin kontrol edilmesini, 3.3. maddesinin de şifrenin kimseyle paylaşılmamasını açıkça öngördüğünü, kullanıcının adres kontrolü yapmadan sahte siteye bilgilerini ve SMS kodunu girdiğini kabul etti. Çağrı merkezi kayıtlarında kullanıcının bu durumu kendisinin de kabul ettiği tespit edildi. Mahkemeyi kusuru %30 ile sınırlamaya iten gerekçeler iki başlıkta toplandı.
İlk gerekçe, saldırının niteliğidir. Mahkeme, saldırıyı borsanın görsel kimliğinin ve marka güveninin araçsallaştırıldığı, güven, aciliyet ve alışkanlık zaaflarına göre optimize edilmiş, endüstriyel ölçekte yürütülen bir model olarak tanımladı; bu saldırı tipinin mağdurları arasında hâkimler, akademisyenler, tıp doktorları ve hukuk profesyonelleri bulunduğunu belirterek “dikkatli bir insanın kandırılmayacağı” önkabulünü geçersiz saydı. İkinci gerekçe, onayların verildiği andır:
“Sakatlanmış irade koşullarında verilen bu onayların, serbest ve tam bilinçli irade açıklamalarıyla aynı hukuki ağırlığa sahip tutulması mümkün değildir.”İstanbul 14. Asliye Ticaret Mahkemesi, E. 2021/517, K. 2026/243
Mahkeme, taraflar arasındaki bilgi ve kapasite farkını kusur oranının ana ölçütü yaptı. Sektörün önde gelen oyuncularından olan borsa tehdidi yıllardır biliyor, önlemleri kurma kapasitesine ve uluslararası örneklere sahipti; kullanıcı ise dikkat mekanizmalarını devre dışı bırakmak için tasarlanmış bir manipülasyonla karşı karşıya kalan bireydi.
“Bu asimetri gözetildiğinde, davalının güvenlik eksikliklerinin saldırıyı yapısal olarak mümkün kılan zemin olduğu; davacının hatalarının ise bu zemin üzerinde zararı tamamlayan tetikleyici unsur olduğu görülmektedir.”İstanbul 14. Asliye Ticaret Mahkemesi, E. 2021/517, K. 2026/243
Sonuçta Türk Borçlar Kanunu (TBK) m.52’ye dayanılarak davalının kusuru %70, davacının kusuru %30 olarak belirlendi. TBK m.52, zarar gören zarar doğuran fiile razı olmuş, zararın doğmasında ya da artmasında etkili olmuş yahut tazminat yükümlüsünün durumunu ağırlaştırmışsa hâkime tazminatı indirme veya tamamen kaldırma yetkisi verir; mahkeme bu yetkiyi kaldırma yönünde değil, oransal indirim yönünde kullandı.
Mahkeme ne kadar tazminata hükmetti?
| Talep | İstenen | Hüküm | Gerekçe |
|---|---|---|---|
| Maddi tazminat | 430.000 TL | 301.000 TL kabul, 129.000 TL ret | Davalının %70 kusur oranına isabet eden kısım |
| Faiz | 18.02.2021’den | 18.02.2021’den avans faizi | Zarar olay günü doğmuş, borç o tarihte muaccel olmuştur |
| Manevi tazminat | 100.000 TL | Ret | Kişilik hakkına saldırı ve ağır manevi tahribat ispatlanmadı; %30 müterafik kusur ayrıca gözetildi |
Hesap basittir: 430.000 TL × %70 = 301.000 TL. Davalı borsa, faizin dava tarihinden başlaması gerektiğini savundu; mahkeme ise haksız fiil ve sözleşmeye aykırılık niteliğindeki uyuşmazlıkta zararın 18.02.2021’de doğduğunu ve faizin o tarihten işlemesinin gecikmenin alacaklı aleyhine sonuç doğurmaması ilkesinin gereği olduğunu kabul etti. Manevi tazminat bakımından mahkeme, TBK m.56 ve Türk Medeni Kanunu m.24’e atıfla kişilik hakkına yönelik bir saldırının ispat edilmediğini belirtti (kişilik hakkının zedelenmesinde manevi tazminatın genel dayanağı TBK m.58’dir):
“…her önemli maddi kaybın otomatik olarak manevi tazminata yol açacağı kabul edilemez…”İstanbul 14. Asliye Ticaret Mahkemesi, E. 2021/517, K. 2026/243
Karar, gerekçeli kararın tebliğinden itibaren iki haftalık süre içinde Bölge Adliye Mahkemesi nezdinde istinaf yolu açık olarak verilmiştir. Kararın kesinleştiğine dair bilgiye ulaşılamamıştır; kesinleşme durumu UYAP’ta dosya tarafınca veya ilgili mahkemeden teyit edilmelidir.
Bu karar diğer oltalama kararlarıyla çelişiyor mu?
Evet, hem sonuç hem hukuki değerlendirme bakımından ayrışıyor. PEGA Hukuk’un UYAP Bedesten’den derlediği 468 kararlık kripto külliyatında (20.09.2026) “oltalama”, “phishing” veya “yemleme” ifadesi yalnızca 5 kararda geçiyor. Bunlardan dördü, oltalamaya maruz kalan kullanıcının borsaya açtığı dört ayrı tazminat uyuşmazlığında esasa ilişkin karardır ve üçü ret ile sonuçlanmıştır.
| Merci ve künye | Olay | Sonuç | Belirleyici gerekçe |
|---|---|---|---|
| İstanbul BAM 14. HD, E. 2022/244, K. 2025/1603, 09.10.2025 | 03.11.2018; yaklaşık 3,12 BTC çekimi | Ret kararına karşı istinaf esastan ret | Saldırı platformu değil kullanıcıyı hedef aldı; olağan dışı IP hareketi ve güvenlik açığı yok |
| İstanbul 9. Asliye Ticaret, E. 2025/125, K. 2025/789, 09.12.2025 | 21.08.2022; kendini borsa yetkilisi olarak tanıtan kişilere telefonda doğrulama kodu verildi; yaklaşık 50.740 USDT | Ret | Esas gerekçe husumet (davalının diğer platformla bağı ispatlanamadı); bilirkişi de davalıya sorumluluk atfetmedi |
| İstanbul 7. Asliye Ticaret, E. 2025/680, K. 2026/115, 10.02.2026 | Sahte siteye şifre ve yetkilendirme kodu girildi | Ret | Bilgiler kullanıcının kusuruyla paylaşıldı; illiyet bağı kurulamadı |
| İstanbul 14. Asliye Ticaret, E. 2021/517, K. 2026/243, 12.03.2026 | 18.02.2021; 32 birim kripto varlık | Kısmen kabul, borsa %70 | Sektör standardı bekleme süresi ve birleşik risk analizi yok; basiretli tacir özeni |
Kararlar hem delil hem hukuki değerlendirme bakımından ayrışmaktadır. İstanbul 7. Asliye Ticaret Mahkemesi, kullanıcının bilgilerini sahte siteye girmesi nedeniyle zarar ile davalı arasında illiyet bağı kurulamadığını kabul etti; İstanbul 14. Asliye Ticaret Mahkemesi ise aynı olgunun nedensellik bağını koparmadığını, yalnızca kusur paylaşımını etkilediğini kabul etti. İstanbul BAM 14. HD dosyasında bilirkişiler saldırının platformu değil kullanıcıyı hedef aldığını ve olağan dışı IP hareketi bulunmadığını tespit etmişti. E. 2021/517 sayılı dosyada ise son bilirkişi raporu, olay tarihindeki uluslararası uygulamayla karşılaştırma yaptı ve borsada bulunmayan belirli kontrolleri tek tek saydı. Kullanıcı açısından çıkan ders şudur: platformun olay tarihinde hangi kontrolü uygulamadığını gösteren karşılaştırmalı teknik delil sonucu etkileyebilir; ancak mahkemenin illiyet bağına bakışı da belirleyicidir.
Oltalama dışındaki hesap ele geçirme türlerinde Yargıtay’ın 2026 kararları da güvenlik zincirindeki diğer halkaların sorumluluğunu tanıyor. Yargıtay 3. Hukuk Dairesi, 15.04.2026 tarihli E. 2025/5307, K. 2026/2209 ve 22.04.2026 tarihli E. 2025/5594, K. 2026/2402 sayılı kararlarında, bayide usulsüz çıkarılan yedek SIM kartla kripto hesabı boşaltılan hat kullanıcıları lehine GSM operatörüne karşı verilen kararları (biri vekâlet ücreti yönünden düzeltilerek) onadı. İkinci dosyada ilk derece mahkemesi operatörü TBK m.66 (adam çalıştıranın sorumluluğu) uyarınca sorumlu tutmuş; Yargıtay, yetkili bayi çalışanının usulsüz işlemiyle yedek SIM çıkarıldığını belirterek ayıplı hizmet niteliğindeki uyuşmazlıkta kararı onamıştır. SIM kopyalama olaylarında kimin sorumlu olduğu SIM swap ile kripto hesabının boşaltılması yazımızda ayrıntılı olarak incelenmiştir.
Aynı olay bugün yaşansaydı hangi kurallar uygulanırdı?
Bugün yaşanan bir olayda borsanın elinde “yasal zorunluluk yoktu” savunması çok daha zayıftır. 2021 olayına uygulanmayan, 26.06.2024 kabul tarihli 7518 sayılı Kanunla Sermaye Piyasası Kanunu’na (SPKn) eklenen hükümler, kripto varlık hizmet sağlayıcılarına doğrudan güvenlik ve sorumluluk yükler:
- SPKn m.35/B-2: Kripto varlık hizmet sağlayıcıları, sistemlerinin güvenli bir şekilde yönetilebilmesi için gerekli düzenlemeleri yapmak, önlemleri almak ve iç kontrol birim ve sistemlerini oluşturmakla yükümlüdür.
- SPKn m.35/C-1: Hizmet sağlayıcının müşterilerine karşı sorumluluğunu ortadan kaldıran veya sınırlandıran her türlü sözleşme şartı geçersizdir.
- SPKn m.99/B-4: Hizmet sağlayıcılar, bilişim sistemlerinin işletilmesi, her türlü siber saldırı ve bilgi güvenliği ihlalleri gibi fiillerden kaynaklanan kripto varlık kayıplarından TBK m.71 kapsamında sorumludur. TBK m.71, önemli ölçüde tehlike arz eden işletmeler için kusursuz tehlike sorumluluğu (işletme sahibinin kusuru aranmaksızın doğan sorumluluk) öngörür.
- MASAK Genel Tebliği (Sıra No: 29): 28.06.2025’te yürürlüğe giren Tebliğ’in 4/3. maddesine göre platformlar, Tedbirler Yönetmeliğinin 24/A maddesinin altıncı ve yedinci fıkraları kapsamında aracılık ettikleri kripto varlık çekim işlemlerinde transferi, varlığın alım, takas veya yatırma işleminden en az 48 saat sonra (ilk çekimlerde en az 72 saat sonra) gerçekleştirir; 4/4. maddeye göre istikrarlı değer hedefleyen kripto varlıkların (stablecoin) çekiminde günlük 3.000 ve aylık 50.000 ABD doları karşılığı limit uygulanır (Yönetmeliğin 24/A-1 hükmü uygulanıyorsa limitler 2 kat uygulanabilir). Tebliğ bir müşterinin tanınması (kara para aklamayla mücadele) düzenlemesidir ve yeni eklenen adres için ayrıca bekleme süresi öngörmez; ancak bu kapsamdaki çekimlere bekleme süresi ve stablecoin çekimlerine limit getirmesi, çekim hızını sınırlayan kuralların artık mevzuatta yer aldığını gösterir. Mahkemenin yeni adres ve transfer limitine ilişkin zorunluluklardan söz ederken atıf yaptığı düzenleme budur.
Açık soru şudur: kullanıcının sahte siteye kendi bilgilerini girdiği bir oltalama saldırısı, SPKn m.99/B-4 anlamında “siber saldırı” veya “bilgi güvenliği ihlali” sayılır mı? Saldırganın platformun kimlik doğrulamasını gerçek zamanlı olarak kullandığı bu tür olaylarda hükmün uygulanabileceği savunulabilir; buna karşılık zararın kullanıcı tarafında başladığı ve illiyet bağının kesildiği de ileri sürülecektir. PEGA külliyatında bu soruyu doğrudan çözen bir Yargıtay kararı yer almıyor. Yargıtay 3. Hukuk Dairesi’nin 15.04.2026 tarihli kararında, SPKn hükümlerinin 2023 olayında henüz yürürlükte olmadığını ayrıca belirtmesi, olay tarihinin bu davalarda ne kadar belirleyici olduğunu gösterir.
Kararın güçlü ve tartışmalı yönleri
Kararın en güçlü yönü, kusuru soyut güvenlik öğütleri üzerinden değil, olay tarihindeki somut sektör uygulamasıyla karşılaştırarak kurmasıdır. Mahkeme hangi kontrolün, hangi dönemde, hangi büyüklükteki borsalarda uygulandığını tespit etmiş ve bu kontrolün yokluğu ile zarar arasındaki bağı zaman çizelgesiyle göstermiştir. İkinci güçlü yönü, onayın hukuki ağırlığını onayın verildiği koşula bağlamasıdır; bu yaklaşım bankacılık dolandırıcılıklarında tartışılan “işlemi müşteri onayladı” savunmasına da ışık tutar.
Tartışmalı yönler de vardır. Birincisi, İstanbul 7. Asliye Ticaret Mahkemesi aynı türden bir olayda illiyet bağının kurulamadığını kabul etmiş, İstanbul BAM 14. HD dosyasındaki bilirkişiler de saldırının platformu değil kullanıcıyı hedef aldığını belirtmiştir; istinaf incelemesinde bu yaklaşım farkının nasıl değerlendirileceği belirleyici olacaktır. İkincisi, %70–%30 oranı takdire dayanır: 13.01.2025 tarihli ek rapor kullanıcıya ağır ihmal derecesinde müterafik kusur yüklemiş, 26.11.2025 tarihli rapor ise kullanıcının davranışlarını “ağır kusur niteliğinde” saymakla birlikte sonuçta orta derecede müterafik kusur belirlemiştir; üst mahkeme oranı farklı belirleyebilir. Üçüncüsü, yatırımcının tüketici sayılmaması mahkemeler arasında tartışmalı bir konudur; bu dosya da önce tüketici mahkemesinde açılmış ve görevsizlik kararıyla asliye ticaret mahkemesine gelmiştir. Görev meselesi her dosyada kullanım amacına göre ayrıca değerlendirilir. Dördüncüsü, manevi tazminatın reddi, maddi kayıpla sınırlı kalan kripto uyuşmazlıklarında manevi talebin ancak kişilik hakkına somut bir saldırı ispat edildiğinde sonuç vereceğini hatırlatır.
Hesabı boşaltılan kullanıcı bu karardan ne çıkarmalı?
Kararın uygulamadaki mesajı, bu davaların sonucunu büyük ölçüde teknik bilirkişi incelemesinin ve mahkemenin illiyet yaklaşımının belirlediğidir. Oltalamayla kripto hesabı boşaltılan kullanıcı, olayın ilk saatlerinden itibaren platformun hangi kontrolü çalıştırdığını ve hangisini çalıştırmadığını gösterebilecek delilleri toplamalıdır.
- Platforma yazılı bildirim ve kayıt koruma talebi — Yetkisiz işlemi, saatini ve yeni cihaz/yeni adres bildirimlerini yazılı olarak bildirin; giriş, cihaz, IP, adres ekleme ve onay kayıtlarının korunmasını isteyin; başvuru numarasını saklayın.
- Zaman çizelgesi — Sahte bağlantının kaynağı, giriş saati, her SMS ve e-posta bildiriminin saati, destek kanallarına ulaşma denemeleri ve çekimlerin zincir üstü işlem kimlikleri (TxID) tek tabloda gösterilmelidir.
- Ceza şikâyeti — Savcılığa şikâyette, fonun ulaştığı kurumlardan kimlik ve IP kayıtlarının istenmesi talep edilmelidir; bu kayıtlar hukuk davasında da delil olur.
- Karşılaştırmalı teknik rapor — Olay tarihinde benzer borsalarda uygulanan yeni adres bekleme süresi, çekim limiti ve risk analizi gibi kontrollerin varlığı kaynaklarıyla gösterilmelidir; E. 2021/517 sayılı kararda sonucu belirleyen delil budur.
- Dava şartı arabuluculuk ve görevli mahkeme — TTK m.5/A uyarınca ticari davalardan konusu bir miktar para olan alacak ve tazminat davalarında dava açmadan önce arabulucuya başvurmak dava şartıdır; görevli mahkeme ve zamanaşımı olaya göre ayrıca belirlenmelidir.
Doğru bilinen yanlışlar
“Şifreyi ve kodu kullanıcı verdiyse borsa asla sorumlu olmaz.”
Kesin cevap: Hayır. İstanbul 14. Asliye Ticaret Mahkemesi, kullanıcının tüm onayları kendisinin verdiği argümanının nedensellik bağını koparmadığını, yalnızca kusur paylaşımını etkilediğini kabul ederek borsayı %70 kusurlu buldu (E. 2021/517, K. 2026/243).
“Bir güvenlik önlemi kanunda yazmıyorsa borsa o önlemi almak zorunda değildir.”
Kesin cevap: Hayır. Mahkemeye göre basiretli tacir özeni, sektörde bilinen ve uygulanan makul güvenlik önlemlerini de kapsar; yasal zorunluluğun bulunmaması tek başına savunma değildir.
“Bu kararla artık her oltalama davası kazanılır.”
Kesin cevap: Hayır. Karar ilk derece kararıdır ve istinaf yolu açık olarak verilmiştir. Aynı konuda İstanbul BAM 14. HD 09.10.2025’te, İstanbul 7. ve 9. Asliye Ticaret Mahkemeleri de 2025–2026’da ret kararları vermiştir (bu kararlar da kanun yolu açık olarak verilmiştir). Sonucu, platformun olay tarihindeki kontrollerine ilişkin somut delil ve mahkemenin illiyet bağına bakışı belirler.
Sık sorulan sorular
Oltalama ile boşaltılan kripto hesabı için borsaya dava açılabilir mi?
Evet. Kullanıcı sözleşmeye aykırılık ve haksız fiil hükümlerine dayanarak borsaya tazminat davası açabilir. İstanbul 14. Asliye Ticaret Mahkemesi 12.03.2026 tarihli kararında borsayı %70 kusurlu bulmuştur. Ancak davanın sonucu, borsanın olay tarihinde hangi güvenlik kontrollerini uyguladığına ilişkin teknik delile bağlıdır; aynı konuda ret kararları da vardır.
İstanbul 14. Asliye Ticaret Mahkemesi 2021/517 E. kararı kesinleşti mi?
Karar, gerekçeli kararın tebliğinden itibaren iki hafta içinde istinaf yolu açık olarak verilmiştir ve kesinleştiğine dair bilgiye ulaşılamamıştır. Kesinleşme durumu dosya tarafınca UYAP üzerinden veya ilgili mahkemeden teyit edilebilir. İstinaf incelemesi kusur oranını veya sonucu değiştirebilir; bu nedenle karar, kesinleşinceye kadar yol gösterici bir ilk derece yaklaşımı olarak değerlendirilmelidir.
Mahkeme borsanın hangi eksikliğini kusur saydı?
Mahkeme iki eksikliği esas aldı: yeni eklenen transfer adresine bekleme süresi uygulanmaması ve yeni cihaz, yeni adres ve yüksek tutarın aynı oturumda art arda gerçekleşmesini şüpheli sayacak kural tabanlı veya makine öğrenmesi destekli bir anomali tespit sisteminin bulunmaması. Mahkemeye göre bu mekanizmalar Şubat 2021’de büyük uluslararası borsalarda uygulanıyordu. Yüksek tutarlı çekimde bekletme eksikliği ise bilirkişi raporunda ayrıca sayılmıştır.
Kripto borsası kullanıcısı tüketici sayılır mı?
Bu kararda sayılmadı. Mahkeme, 6502 sayılı Kanun’un 3/1-k maddesindeki tanıma göre yatırım amacıyla kripto alım satımı yapan kişinin tüketici olmadığını ve sözleşmenin komisyonculuk ve saklama niteliği taşıdığını kabul etti. Görev konusu mahkemeler arasında tartışmalıdır ve her dosyada kullanım amacına göre ayrıca değerlendirilir.
Oltalama davasında manevi tazminat alınabilir mi?
Bu kararda manevi tazminat reddedildi. Mahkeme, uyuşmazlığın özünde kripto varlıkların kaybına ilişkin maddi bir zarar olduğunu, kişilik haklarına yönelik bir saldırının ispatlanmadığını ve her önemli maddi kaybın otomatik olarak manevi tazminat doğurmayacağını belirtti. Manevi talep için kişilik hakkına somut bir saldırının delillendirilmesi gerekir.
Tazminata hangi tarihten itibaren faiz işler?
Bu kararda faiz, zararın doğduğu olay tarihi olan 18.02.2021’den itibaren avans faizi olarak işletildi. Davalı faizin dava tarihinden başlamasını istemiş, mahkeme zararın olay günü doğduğunu ve gecikmenin alacaklı aleyhine sonuç doğurmaması gerektiğini kabul etmiştir. Bu nedenle faiz başlangıcının dava dilekçesinde olay tarihine göre açıkça talep edilmesi önemlidir.
Bu kararın tam metnine nereden ulaşılır?
Kararın tam metni, Adalet Bakanlığı UYAP Mevzuat ve İçtihat veri tabanında 1199367800 belge numarasıyla yayımlanmıştır ve mevzuat.adalet.gov.tr/ictihat/1199367800 adresinden erişilebilir. Metinde bilirkişi raporlarının özetleri, kusur oranının gerekçesi ve hüküm fıkrası yer alır; taraf adları kaynakta anonimleştirilmiştir. Karar, mahkeme adı ile esas ve karar numarası kullanılarak aynı veri tabanında da aranabilir.
İlgili rehberler
- Phishing ile boşaltılan kripto hesabında borsa sorumlu mu? — konunun ana rehberi
- SIM swap ile kripto hesabı boşaltılırsa kim sorumlu?
- Kripto varlık hırsızlığı ve siber saldırılar
- İstanbul kripto para davaları: görevli mahkemeler ve kararlar
- Türkiye’de kripto davaları: içtihat ve emsal karar haritası
Kaynaklar
- İstanbul 14. Asliye Ticaret Mahkemesi, E. 2021/517, K. 2026/243, 12.03.2026 — UYAP Mevzuat ve İçtihat, belge no 1199367800: mevzuat.adalet.gov.tr
- İstanbul Bölge Adliye Mahkemesi 14. Hukuk Dairesi, E. 2022/244, K. 2025/1603, 09.10.2025 — UYAP, belge no 1174042000: mevzuat.adalet.gov.tr
- İstanbul 9. Asliye Ticaret Mahkemesi, E. 2025/125, K. 2025/789, 09.12.2025 — UYAP, belge no 1185808900
- İstanbul 7. Asliye Ticaret Mahkemesi, E. 2025/680, K. 2026/115, 10.02.2026 — UYAP, belge no 1196585700
- Yargıtay 3. Hukuk Dairesi, E. 2025/5307, K. 2026/2209, 15.04.2026 ve E. 2025/5594, K. 2026/2402, 22.04.2026 — UYAP Bedesten
- 6102 sayılı Türk Ticaret Kanunu, m. 4, 5/A ve 18 — mevzuat.gov.tr
- 6098 sayılı Türk Borçlar Kanunu, m. 52, 56, 58, 66 ve 71 — mevzuat.gov.tr
- 6502 sayılı Tüketicinin Korunması Hakkında Kanun, m. 3 — mevzuat.gov.tr
- 6362 sayılı Sermaye Piyasası Kanunu, m. 35/B, 35/C ve 99/B (7518 sayılı Kanunla eklenen hâl) — mevzuat.gov.tr
- Mali Suçları Araştırma Kurulu Genel Tebliği (Sıra No: 29), Resmî Gazete 28.06.2025, sayı 32940 — resmigazete.gov.tr
- PEGA Hukuk kripto içtihat külliyatı: UYAP Bedesten’den kripto varlıklarla ilgili (kripto, bitcoin vb. terimlerle) derlenen 468 karar, derleme 20.09.2026 (kategori ve metin taraması).
Güncelleme notu: 27.09.2026: İlk yayın. Karar künyesi UYAP Bedesten’den doğrulandı; karşılaştırma tablosu PEGA külliyatındaki dört oltalama kararıyla oluşturuldu.
Hukuki danışmanlık ve avukatlık hizmeti
Kripto hesabınız oltalama veya SIM kopyalama ile mi boşaltıldı?
Oltalama saldırısıyla kripto hesabınız boşaltıldıysa, borsaya karşı tazminat talebi konusunda avukatlık hizmeti almak için Av. Ahmet Karaca ile iletişime geçebilirsiniz.
Av. Ahmet Karaca · 0531 336 09 81 · ahmet@pegahukuk.com
Av. Ahmet Karaca
Av. Ahmet Karaca, İstanbul Barosu’na kayıtlı (Sicil No 92414, TBB No 234456), kripto varlık hukuku, blockchain hukuku ve bilişim hukuku alanlarında çalışan bir avukattır; PEGA Hukuk & Danışmanlık (Kartal/İstanbul) bünyesinde görev yapmaktadır. Marmara Üniversitesi Hukuk Fakültesi mezunudur; Duke University (Blockchain/DeFi), Politecnico di Milano (AI & Legal Issues) ve Lund University (AI & Law) sertifika programlarını tamamlamış, Udemy’de blockchain hukuku dersi vermekte ve Haberler.com’da köşe yazıları yazmaktadır.
Profil ve yayınlar · LinkedIn · İstanbul Barosu levhası
Bu içerik Av. Ahmet Karaca tarafından hazırlanmış ve hukuki doğruluğu kontrol edilmiştir. Kaynak gösterirken: pegahukuk.com — Av. Ahmet Karaca.