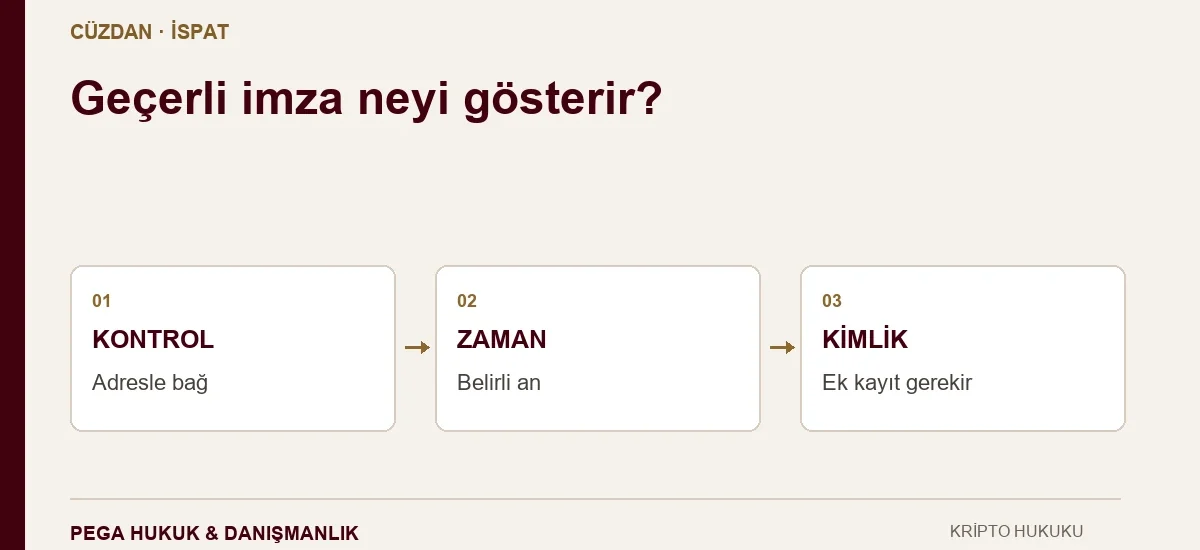
Bir cüzdan adresi için doğrulanan mesaj imzası, belirli bir mesaj bakımından geçerli imza yetkisinin kullanıldığını gösterebilir; tek başına kişinin kimliğini, varlıkların hukuki sahibini veya geçmişteki bir işlemi kimin yaptığını ispatlamaz. “Bu adresi kontrol ediyorum”, “Bu varlıklar bana aittir” ve “O transferi ben yaptım” farklı iddialardır. Sağlam bir ispat çalışması, hangisinin araştırıldığını önce belirler.
Mesaj imzasının değeri, özel anahtarı açıklamadan bağımsız doğrulamaya elverişli bir kayıt oluşturabilmesidir. Bunun için yabancı bir doğrulama sitesine cüzdan bağlamak veya kurtarma kelimelerini paylaşmak gerekmez. Kullanılan cüzdanın hesap türü, imza standardı, mesajın tam içeriği ve doğrulamanın zamanı açıkça kaydedilmelidir.
Üç farklı ispat konusu: kontrol, kimlik ve hak sahipliği
| İddia | Mesaj imzasının katkısı | Ayrıca gereken değerlendirme |
|---|---|---|
| Belirli adres için imza üretebiliyorum | Hesap türüne uygun yöntemle doğrulandığında teknik yetkiyi destekler | Güncel sorgu, mesaj bağlamı ve bağımsız doğrulama |
| İmzayı üreten gerçek kişi benim | Adresle kişinin beyanını ilişkilendirmeye yardım eder | Kimlik tespiti ve imzalama sürecinin kişiye bağlanması |
| Adresteki varlıkların hukuki sahibi benim | Fiilî kontrol iddiasını destekleyebilir | Edinim, ödeme, saklama, temsil, ortaklık veya miras belgeleri |
| Geçmişteki transferi ben yaptım | Bugünkü imza tek başına geçmiş eylemi göstermez | Olay tarihindeki cihaz, hesap, işlem ve iletişim kayıtları |
Varsayımsal bir şirket örneğinde, çalışan şirketin cüzdanını teknik olarak yönetiyor olabilir. Çalışanın imza oluşturabilmesi, şirket varlıklarının şahsen ona ait olduğunu göstermez. Tersine, saklama hizmeti kullanan kişi ilgili özel anahtara hiç erişemediği hâlde kurum nezdinde bir hak sahibi olabilir. Dolayısıyla imza verememek de otomatik olarak “varlıkların sahibi değil” anlamına gelmez.
Adresin arkasındaki bilinmeyen kişinin araştırılması başka bir süreçtir. Borsa kayıtları ve zincir dışı kimlik bağlantıları için kripto cüzdan sahibinin tespiti rehberi kullanılabilir. Buradaki inceleme ise kendi adresiyle bağlantısını açıklamak isteyen kişinin oluşturabileceği delilin kapsamıyla ilgilidir.
Her cüzdan aynı yöntemle mesaj imzalamaz
Klasik Ethereum hesabı: mesaj ve imza eşleşmesi
Klasik, dışarıdan sahip olunan hesaplarda (EOA), imzanın hangi adrese karşılık geldiği uygun kriptografik yöntemle doğrulanabilir. Fakat aynı görünen metin farklı yöntemlerle imzalanmış olabilir. Mesajın düz metin mi, farklı kodlanmış veri mi, yoksa yapılandırılmış bir işlem yetkisi mi olduğu kayıtta belirtilmelidir. Yalnız imza dizisini saklamak, mesajın kendisi ve kullanılan yöntem olmadan yeterli değildir.
MetaMask imza belgeleri, personal_sign ile yapılandırılmış veri imzası arasındaki farkı açıklar. Bir yöntem basit kimlik doğrulama akışında kullanılabilirken, imzalı başka veriler sözleşmelerde yetkilendirme işlevi görebilir. Ekranda “mesaj” yazması veya ağ ücreti çıkmaması, talebin yalnız zararsız bir sahiplik kontrolü olduğunu garanti etmez.
Akıllı sözleşme cüzdanı: ERC-1271 kontrolü
Akıllı sözleşme cüzdanları için tek bir kişisel anahtardan adres elde etme yaklaşımı yeterli olmayabilir. ERC-1271, sözleşmenin isValidSignature yöntemiyle bir imzayı geçerli sayıp saymadığının sorgulanmasına yönelik standarttır. Çoklu imzacı, farklı yetki seviyeleri veya zamana bağlı kurallar bulunabilir. Bir ortak imzacının kendi kişisel adresiyle attığı imza, sözleşme cüzdanının eşiğini karşıladığını kendiliğinden göstermez.
Doğrulama sözleşme durumuna bağlı olduğunda ağ ve blok bilgisi önem kazanır. Bugünkü imzacı listesi geçmiştekinden farklı olabilir. Rapor, hangi ağdaki sözleşmenin hangi blok durumu altında sorgulandığını belirtmelidir. “İmza geçerli” sonucu ile “geçmişte de aynı kişi yetkiliydi” sonucu birbirine dönüştürülemez.
Bitcoin: BIP-322 ve adres türü desteği
BIP-322, Bitcoin için genel mesaj imzalama yaklaşımını tanımlar. Eski mesaj imzalama yöntemleri ile modern adres ve betik türleri her araçta aynı biçimde desteklenmez. İmzayı üreten cüzdan ve doğrulayan araç uyumlu değilse başarısız sonuç, kontrolün bulunmadığını kanıtlamayabilir.
BIP-322’nin kapsamı geçmiş bir işlemi kimin gönderdiğini ispatlamak değildir. Ayrıca tek bir adres için doğrulama yapmak, aynı cüzdandaki tüm adreslerin veya bütün Bitcoin bakiyesinin kapsam içinde olduğunu göstermez. Bitcoin cüzdanının birden fazla çıktı ve adres yönetebileceği, gerektiğinde UTXO ve para üstü yapısı dikkate alınarak açıklanmalıdır.
Sign-In with Ethereum bir mülkiyet belgesi midir?
Hayır. ERC-4361, Sign-In with Ethereum (SIWE), bir hizmete Ethereum hesabıyla kimlik doğrulamayı standartlaştırır. Alan adı, adres, ağ kimliği, tek kullanımlık değer ve oluşturma zamanı gibi alanlar içerir. Amaç, bir imzanın yanlış hizmette veya tekrar kullanılmasına karşı bağlamı doğrulayabilmektir. Bu standart, varlıkların hukuken kime ait olduğuna ilişkin karar üretmez.
Bir dosyada SIWE kaydı varsa sadece imzanın matematiksel doğruluğu değil, beklenen alan adıyla eşleşme, mesajın geçerlilik zamanı, tek kullanımlık değerin gerçekten o oturumda oluşturulması ve tekrar kullanım denetimi de incelenmelidir. Bir web sitesinde oturum açılmış olması, kullanıcının bütün varlıklarını devretmeyi kabul ettiği anlamına gelmez. Buna karşılık incelenmeden imzalanan başka bir mesajın “zaten giriş içindi” denilerek zararsız sayılması da mümkün değildir.
Bağımsız doğrulamaya uygun bir delil protokolü
Aşağıdaki yapı, belirli bir uygulamada tuşlara basma talimatı değil; tarafların veya teknik uzmanın oluşturacağı ispat kaydının içeriğidir. Amaç, sonradan başka bir kişinin aynı veriyi kontrol edebilmesidir. İmzalama, güvenilirliği değerlendirilmiş cüzdanın desteklediği yöntemle ve mesajın tamamı okunarak yapılmalıdır.
- İspat sorusunu yazın. Örneğin inceleme, belirli adres üzerinde güncel teknik kontrolün gösterilmesiyle sınırlı mı; yoksa geçmişte edinilmiş varlığa ilişkin hak sahipliği mi tartışılıyor? İkinci soruya yalnız imza ile cevap verilemeyeceğini baştan kaydedin.
- Adres ve hesabı tanımlayın. Ağ, tam adres, hesap türü, varsa sözleşme adresi ve doğrulama standardı belirtilmelidir. Aynı adres biçimi farklı ağlarda görülebileceğinden yalnız adres yeterli bağlam oluşturmayabilir.
- O incelemeye özgü mesaj oluşturun. Mesajda amaç, muhatap veya dosya bağlantısı, tekrar kullanımı önleyen yeni bir değer ve zaman bulunmalıdır. Eski, internette yayımlanmış bir imzanın tekrar sunulması yeni kontrol gösterimi değildir.
- Metni değişmeden koruyun. Satır sonları, boşluklar, karakter kodlaması ve mesajın ham baytları sonucu etkileyebilir. Okunabilir kopyayla birlikte gerçekten imzalanan veri saklanmalıdır.
- İmzayı bağımsız doğrulayın. Sonucu yalnız imzalayan kişinin ekran görüntüsüne bağlamayın. Uyumlu doğrulama yöntemi, kullanılan yazılımın sürümü ve sonucu kaydedin.
- Kimlik bağlantısını ayrıca kurun. İmzalama oturumunda bulunan kişinin kimliği ve hangi sıfatla hareket ettiği ayrıca belgelenmelidir. İmza dizisi kendi başına kimlik belgesi taşımaz.
- Kapsamlı ama sınırlı bir sonuç yazın. Hangi mesajın hangi adres için hangi şartlarla geçerli bulunduğunu belirtin; bütün varlıklar, geçmiş eylemler veya hukuki mülkiyet için sınırsız sonuç çıkarmayın.
Mesaja “Bu bir transfer değildir” yazılması tek başına güvenlik denetimi yerine geçmez. Gerçekte talep edilen veri tipi, mesajın tamamı ve cüzdanın neyi imzaladığı anlaşılmalıdır. Okunamayan içerik, onay/izin isteği veya beklenmeyen sözleşme verisi görünüyorsa süreç yeniden değerlendirilmelidir. Bu riskin ayrıntısı blind signing ve kötü amaçlı imza yazısında incelenmiştir.
Doğrulama tutanağında hangi alanlar bulunmalı?
İmza doğrulama kaydı, yalnız “başarılı” ifadesinden oluşmamalıdır. Aşağıdaki alanlar kişisel veya ticari bilgileri gereksiz yere yayımlamadan olayın denetlenmesini sağlar:
| Alan | Neyi açıklar? |
|---|---|
| İnceleme konusu | Güncel kontrol, belirli mesaj veya belirli adres için araştırılan iddia |
| Hesap tanımı | Ağ, adres, hesap türü ve doğrulama standardı |
| Mesaj kaydı | Tam metin, ham veri, kodlama ve dosya özeti |
| İmza kaydı | İmzanın kendisi ve üretim yöntemi; özel anahtar bulunmadan |
| Zaman bağlantısı | Mesajın talep edilmesi, oluşturulması ve doğrulanması zamanları; saat dilimi |
| Teknik ortam | Cüzdan ve doğrulayıcı sürümü; sözleşme hesabında ağ/blok durumu |
| Kimlik ve sıfat | Kişinin nasıl teşhis edildiği, kendi adına mı temsilci olarak mı hareket ettiği |
| Sonuç ve sınır | Geçerli, geçersiz veya teknik nedenle doğrulanamadı; sonucun kapsamadığı iddialar |
Mesaj içine yazılan tarih, tek başına güvenilir zaman damgası değildir. Dosyanın hash değerini almak da onun ne zaman oluşturulduğunu veya içindeki beyanın doğru olduğunu tek başına kanıtlamaz; sonradan değişip değişmediğinin kontrolüne yarar. Tarih uyuşmazlığı önemliyse bağımsız zaman kayıtları ve kayıt altına alınmış doğrulama süreci ayrıca değerlendirilmelidir.
Cüzdan mesaj imzası Türk hukukunda güvenli elektronik imza sayılır mı?
Sıradan bir kripto cüzdan mesaj imzası, yalnız kriptografik olarak doğrulanabildiği için 5070 sayılı Kanun anlamında güvenli elektronik imza sayılmaz. Kanunun m.4’teki tanımı nitelikli elektronik sertifika ve imza sahibinin kimliğinin tespiti dâhil özel şartlar içerir. M.5’te elle atılan imzayla aynı hukuki sonucun bağlandığı imza bu güvenli elektronik imzadır. Kanun metni ve BTK’nın güncel açıklaması bu ayrımı ortaya koyar.
Bu, cüzdan imzasının hiçbir delil değeri bulunmadığı anlamına gelmez. HMK m.199, elektronik ortamdaki verileri belge kavramına dâhil eder. Aynı Kanun’un m.205/2 hükmü, usulüne uygun güvenli elektronik imzayla oluşturulan elektronik verilerin senet hükmünde olduğunu belirtir. Bu iki düzenleme birbirine karıştırılmamalıdır: Bir verinin belge olması, otomatik olarak kesin delil veya güvenli elektronik imzalı senet olması demek değildir.
Uygulamada teknik doğrulama tutanağı, edinim ve ödeme kayıtları, ilgili sözleşmeler ve kişinin kimliği birlikte değerlendirilebilir. Teknik imzayı nitelikli elektronik imzayla imzalanmış ayrı bir beyanla ilişkilendirmek de kimlik bağlantısının belgelenmesine katkı sağlayabilir; fakat bu işlem, beyanın maddi gerçeğe uygunluğunu kendiliğinden garanti etmez. Ceza yargılamasında ise CMK m.217 uyarınca hukuka uygun delilin değerlendirilmesi esastır.
Geçerli imzadan çıkarılmaması gereken sonuçlar
Bugünkü kontrol, olay günündeki kontrol değildir
Bir anahtar sonradan devredilmiş, ele geçirilmiş, geri alınmış veya yetkileri değiştirilmiş olabilir. Bugün oluşturulan imza, bir yıl önceki transferi yapan kişiyi tek başına belirlemez. Geçmiş dönem için cihaz kayıtları, saklama ilişkisi, platform oturumları ve işlem talimatları gibi zamanla bağlantılı deliller aranır.
Bir adresin kontrolü bütün cüzdanı veya malvarlığını kapsamaz
Birden fazla adres, ayrı hesaplar veya farklı imza kuralları bulunabilir. Bir adreste gösterilen yetki, başka bir ağdaki bakiyeye otomatik taşınmaz. Şirket, ortaklık ve saklama ilişkilerinde teknik erişim ile ekonomik hak sahibinin ayrılması özellikle önemlidir.
Doğrulama hatası, sahtecilik hükmü değildir
Yanlış mesaj, uyumsuz kodlama, desteklenmeyen adres türü, yanlış ağ veya sözleşmenin değişmiş durumu aynı şekilde başarısız doğrulama doğurabilir. Raporda “geçersiz imza” ile “kullanılan yöntemle doğrulanamadı” ayrımı yapılmalıdır. Teknik uyumsuzluk giderilmeden kişinin beyanı hakkında kesin sonuç yazılmamalıdır.
Başarılı imza anahtarın yalnız bir kişide olduğunu göstermez
Özel anahtarın kopyası başka bir kişide de bulunabilir. Ortak kullanım veya yetkisiz erişim ihtimali salt imza doğrulamasıyla dışlanamaz. İmzalama yetkisinin münhasır olduğu iddiası ayrıca delillendirilmelidir. Bu nedenle kurtarma kelimelerini göstererek “daha güçlü ispat” sağlamaya çalışmak hem gereksiz hem de varlıkları tehlikeye atabilecek bir davranıştır.
Ayrıca anahtarı gerçekten kullanan kişi, başka biri adına yalnız mesaj imzalamayı kabul edip varlık transferini kabul etmeyebilir. BIP-322 bu temel sınırı da belirtir. Yeni bir mesaj için geçerli imza elde edilmesi, mesajı sunan kişinin varlıkları kendi başına harcayabildiğini kesinleştirmez. Bakiyenin varlığı, harcanabilirlik koşulları ve kişinin imza süreciyle bağlantısı ayrı değerlendirilmelidir.
Sonuç dosyaya nasıl sunulmalı?
İyi bir sonuç cümlesi belirli ve ölçülüdür: Belirlenen mesaj, belirtilen yöntemle, belirtilen adres bakımından doğrulanmıştır; kişinin kimliği ve varlık üzerindeki hakkı şu eklerle ilişkilendirilmiştir. Eksik halka varsa açıkça yazılır. Yalnız imza sonucu mevcutken “cüzdanın ve bütün bakiyenin kesin sahibi tespit edildi” denmemelidir.
Delil paketinde okuyucuya önce ispat edilen olgu ve sınırı gösterilir; tam mesaj, imza ve doğrulama ayrıntıları teknik eke alınır. İnceleme için gerekli olmayan kimlik veya hesap verileri herkese açık rapora eklenmez. Daha geniş dosya düzeni için kripto cüzdan delil dosyası rehberi ile teknik uzman raporu açıklaması birlikte değerlendirilebilir.
Kaynaklar ve kapsam
Teknik çerçeve ERC-1271, ERC-4361, BIP-322 ve metinde bağlantısı verilen cüzdan belgelerine; hukuki ayrım 5070 sayılı Kanun m.4-5, HMK m.199 ve 205 ile CMK m.217’ye dayanır. Varsayımsal örnekler, belirli bir davada verilmiş mahkeme kararı değildir. İnceleme tarihi: 6 Ekim 2026. Bir cüzdanın belirli imza yöntemini destekleyip desteklemediği kullanılan sürüm ve hesap türü için ayrıca kontrol edilir.